
Der Blockchain-Anwendungsfall im Unternehmen, über den niemand sprechen wollte
Die Unternehmens-Blockchain hat ein Jahrzehnt voller Hype-Zyklen hinter sich. Konsortien wurden gegründet und wieder aufgelöst. Pilotprojekte brachten Pressemitteilungen hervor, aber nur wenige Einsätze in der Produktion. Anfang der 2020er-Jahre hatte sich die Technologie den Ruf erworben, Probleme zu lösen, die es nicht gab, und die tatsächlich vorhandenen ungelöst zu lassen.
Die Gegenreaktion war ebenso übertrieben wie der Hype. Die spezifischen Eigenschaften der Blockchain - Unveränderlichkeit, Dezentralisierung und kryptografische Verifizierbarkeit - lösen durchaus eine reale und wichtige Klasse von Problemen. Es sind nur nicht die Probleme, mit denen sich die meisten Blockchain-Projekte aus der Zeit um 2017 befassten.
Der tatsächliche Anwendungsfall der Blockchain im Unternehmen ist 2026 eng umrissen und wirkungsvoll: die manipulationserkennbare Verankerung von Aufzeichnungen. Nicht Smart Contracts in großem Maßstab. Nicht dezentrale Plattformen für Transparenz in der Lieferkette. Nicht tokenisierte Vermögenswerte als zentrales Wertversprechen.
Ein kryptografischer Nachweis darüber, welche Daten in welcher Form zu welchem Zeitpunkt existierten - verankert in einem Ledger, das keine einzelne Partei kontrolliert und das sich nicht rückwirkend ändern lässt -, erweist sich als genau das, was Compliance-Rahmenwerke wie NIS2, DORA, die DSGVO und die KI-Verordnung der EU (AI Act) verlangen.
Warum Unveränderlichkeit für Compliance-Nachweise zählt
Die meisten Compliance-Rahmenwerke verlangen von Organisationen, Aufzeichnungen aufzubewahren, die belegen, dass sie zu einem bestimmten Zeitpunkt konform waren. Die Herausforderung: Diese Aufzeichnungen werden in Systemen gespeichert, die sich ändern lassen.
Eine Logdatei in einer Datenbank kann von einem Administrator mit ausreichenden Berechtigungen verändert werden. Ein Compliance-Bericht in einem Content-Management-System kann nachträglich bearbeitet werden. Ein Audit-Trail in einem Unternehmenssystem kann von genau dem Team gelöscht oder verändert werden, das er zur Rechenschaft ziehen soll.
Das ist den Aufsichtsbehörden bewusst. Dass Compliance-Rahmenwerke zunehmend „manipulationserkennbare“ Nachweise verlangen (die Anforderungen der NIS2 an Audit-Logs, die Anforderungen von DORA an die Integrität von IKT-Logs, die Anforderungen der KI-Verordnung an Nachweise zur Daten-Governance), spiegelt die Erkenntnis wider, dass veränderbaren Aufzeichnungen nicht vertraut werden kann.
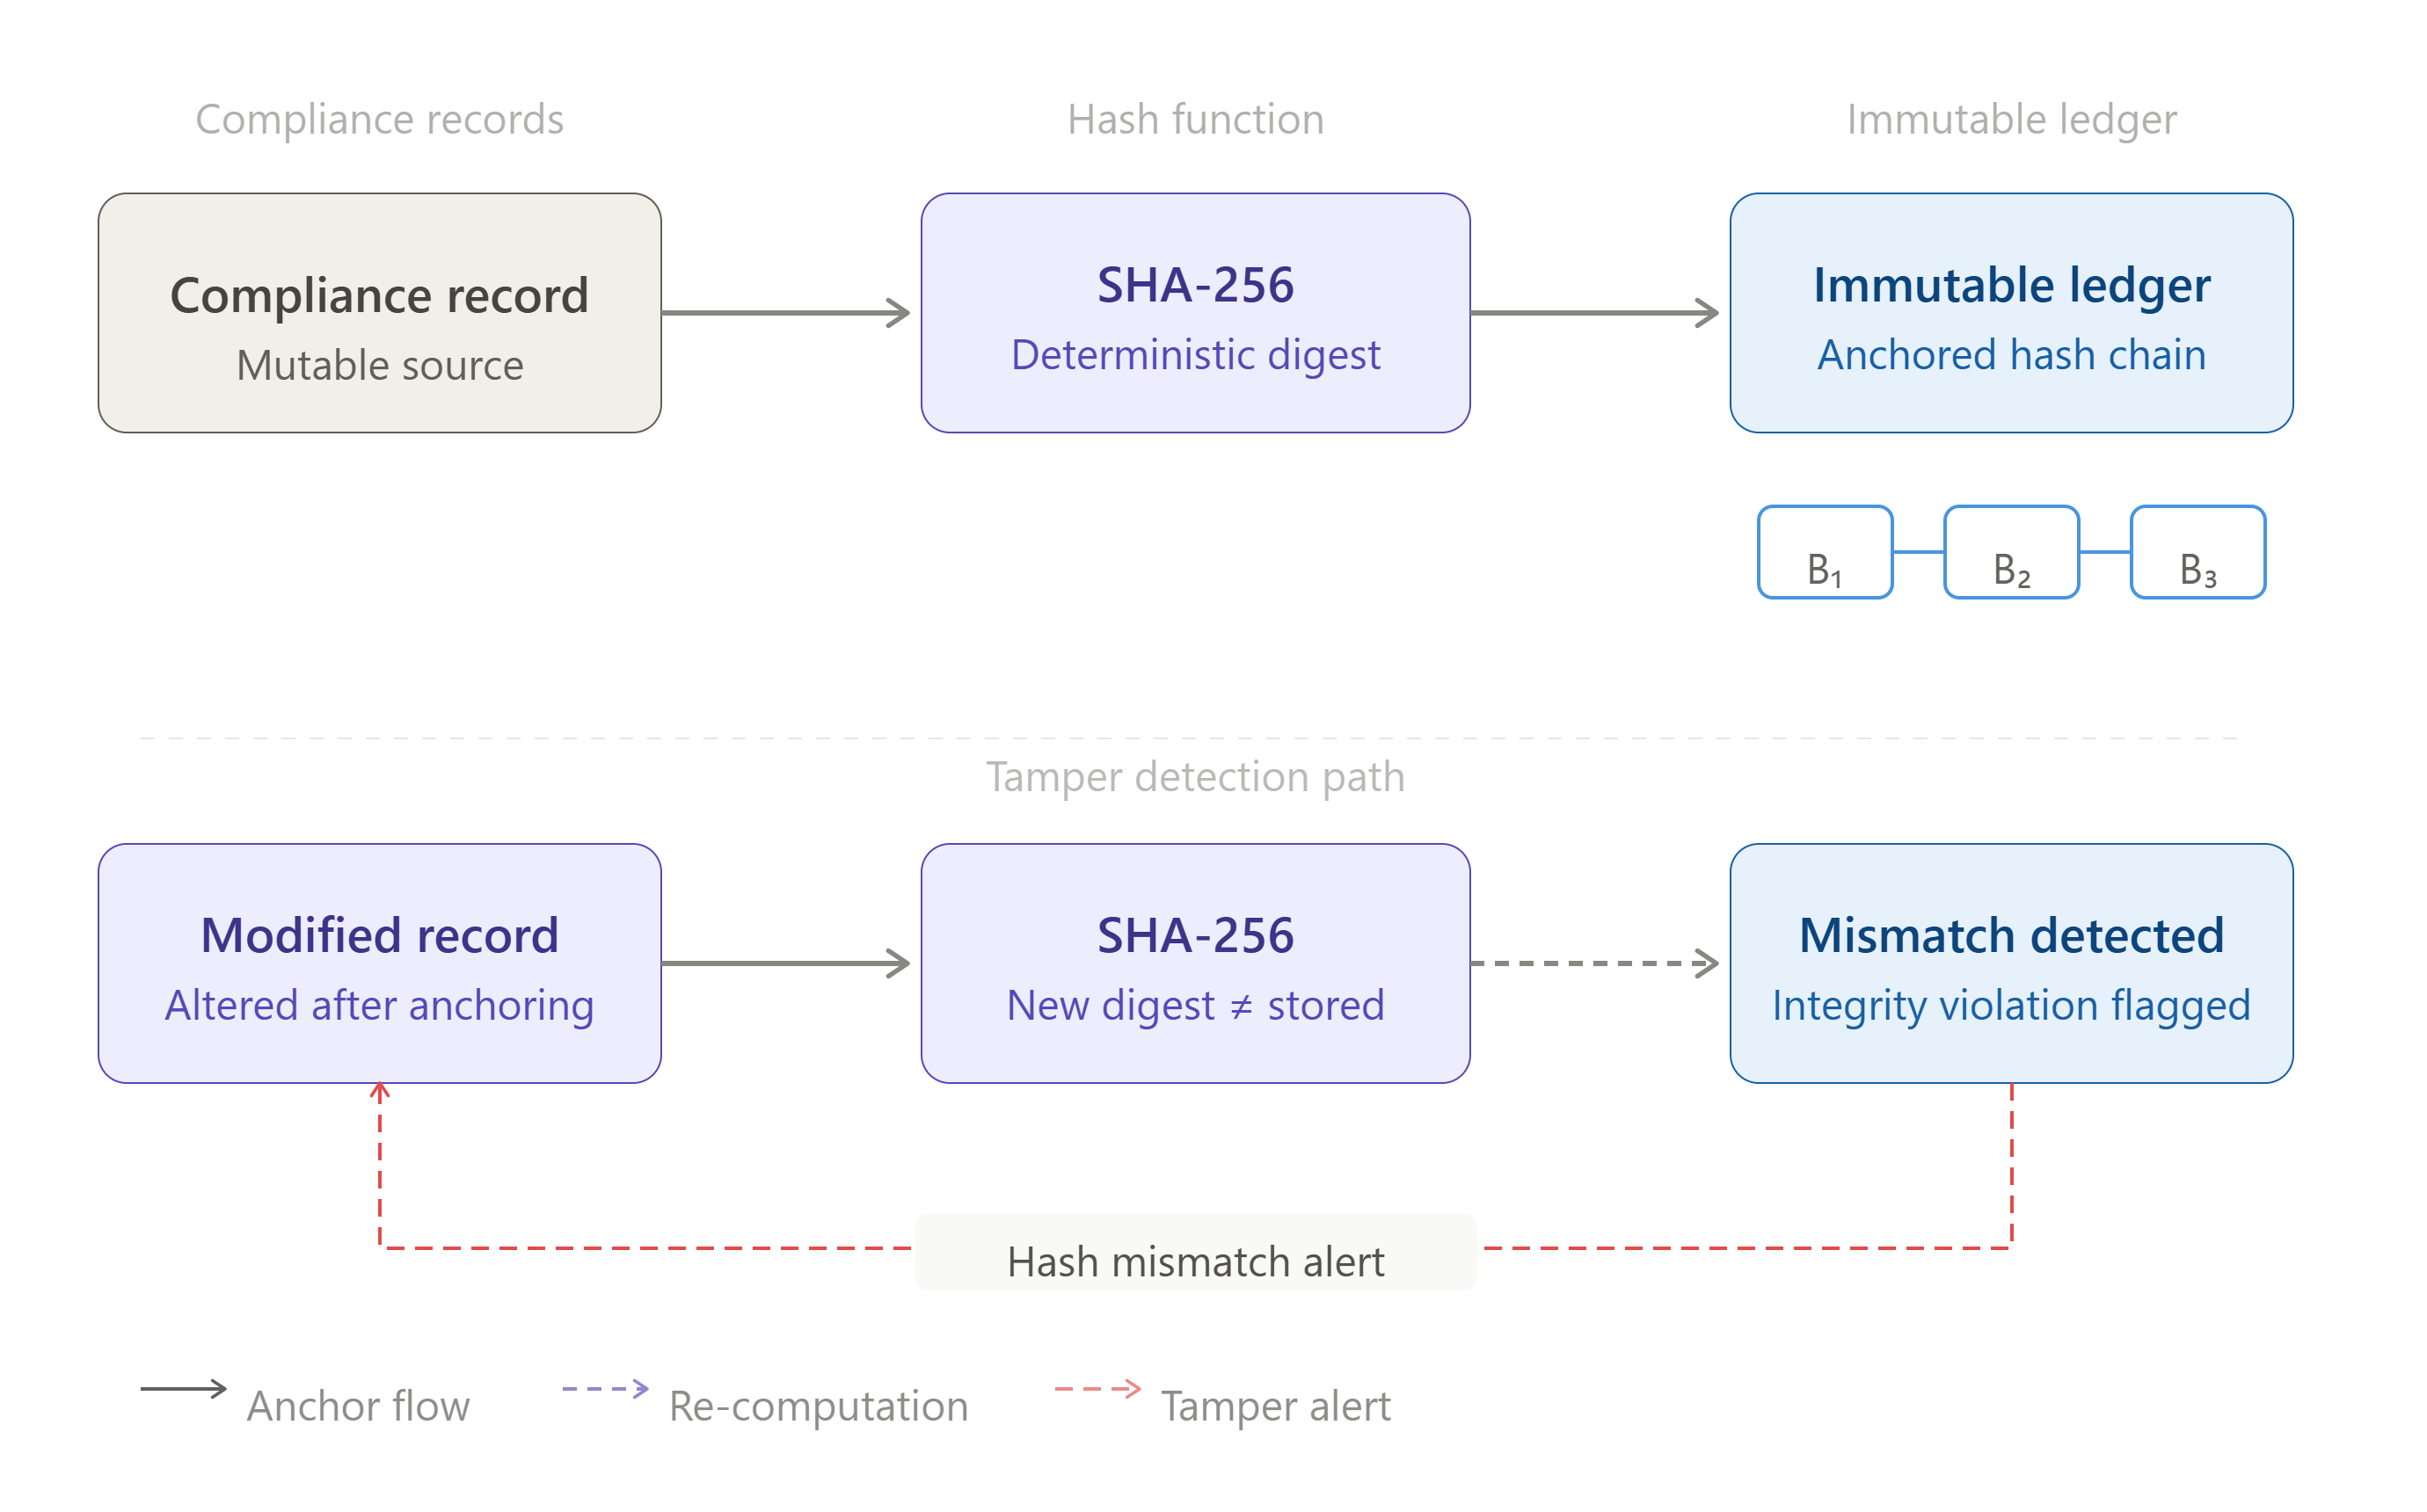
Blockchain-verankerte Aufzeichnungen lösen genau dieses Problem. Wird der Hash einer Compliance-Aufzeichnung in ein verteiltes Ledger geschrieben, lässt er sich nicht mehr entfernen. Die Aufzeichnung kann im Quellsystem verändert werden - dann stimmt der Hash im Ledger jedoch nicht mehr mit der veränderten Aufzeichnung überein, und die Änderung wird erkennbar.
Genau das hat der Beitrag über Blockchain für die Rückverfolgbarkeit von Assets und für Compliance aus Sicht der Lieferkette untersucht - dieselbe Eigenschaft der Unveränderlichkeit gilt über alle Compliance-Bereiche hinweg.
Die drei Compliance-Anwendungsfälle, in denen Blockchain wirklich funktioniert
1. Nachweise für die Meldung von Vorfällen an Behörden. NIS2 und DORA verlangen beide die Meldung erheblicher Vorfälle innerhalb enger Fristen. Die Meldung selbst muss zutreffend sein, und Organisationen müssen nachweisen können, was sie wann wussten. Blockchain-verankerte Vorfallszeitleisten liefern unveränderliche Nachweise darüber, wann Ereignisse erkannt wurden, welche Informationen in jeder Phase vorlagen und wann die Meldungen eingereicht wurden.
2. Herkunft von KI-Trainingsdaten. Artikel 10 der KI-Verordnung verlangt von Organisationen den Nachweis, dass die Trainingsdaten zum Zeitpunkt des Trainings korrekt und unverändert waren. Ein Blockchain-Anker des Trainingsdatensatzes zum Zeitpunkt der Aufnahme liefert genau diesen Nachweis - eine mit Zeitstempel versehene, manipulationserkennbare Aufzeichnung, die einer Marktüberwachungsbehörde noch Jahre nach dem Trainingslauf vorgelegt werden kann.
3. Sicherheitsaudits der Lieferkette. Artikel 21 Absatz 2 Buchstabe d der NIS2 verlangt eine Bewertung der Sicherheit der Lieferkette. Für Organisationen mit komplexen technologischen Lieferketten liefern Blockchain-verankerte Aufzeichnungen der Sicherheitsbewertungen von Lieferanten und der Software-Stücklisten (SBOM) überprüfbare Nachweise der Sorgfaltspflicht, die sich nicht nachträglich fabrizieren lassen.
Die Plattform von ROOTKey setzt alle drei Anwendungsfälle als produktionsreife Managed Services um. Sehen Sie sich den Überblick über die ROOTKey-Plattform an und erkunden Sie den Anwendungsfall Lieferkette im Detail. Starten Sie eine kostenlose Testphase.