Kleine Organisationen, große Ziele
Die Annahme, Cyberangriffe seien in erster Linie ein Problem großer Unternehmen, ist endgültig widerlegt. 2026 entfallen weltweit 43 % aller Ziele von Cyberangriffen auf KMU - und nur 14 % der Unternehmen in diesem Segment fühlen sich realistisch darauf vorbereitet, einen Vorfall abzuwehren.
Diese Lücke hat vorhersehbare Gründe. KMU arbeiten in der Regel mit kleineren IT-Teams, knapperen Budgets und geringerer organisatorischer Kapazität für dauerhafte Compliance-Programme. Sie sind jedoch derselben Bedrohungslage ausgesetzt wie Großunternehmen, zunehmend denselben regulatorischen Pflichten (NIS2 erfasst viele KMU in kritischen Sektoren) und denselben betrieblichen Folgen, wenn ein Angriff erfolgreich ist.
Die gute Nachricht: Echte Cyberresilienz erfordert kein Budget eines Großunternehmens. Sie erfordert ein klares Verständnis dessen, was Resilienz tatsächlich bedeutet - und einen fokussierten Ansatz, um sie aufzubauen.
Dieser Leitfaden bietet KMU einen praktischen Rahmen für den Aufbau von Cyberresilienz im Jahr 2026: was Priorität hat, wo sich typische Lücken häufen und wie Sie Compliance nachweisen, wenn die Aufsichtsbehörden danach fragen.
Warum KMU jetzt das Hauptziel sind
Dass sich Angreifer zunehmend auf KMU konzentrieren, ist kein Zufall. Mehrere strukturelle Faktoren haben kleinere Organisationen für versierte Bedrohungsakteure zum Weg des geringsten Widerstands gemacht:
Die Lieferkette als Einfallstor. Großunternehmen haben ihre direkten Angriffsflächen deutlich gehärtet. Angreifer haben sich darauf eingestellt und nehmen die kleineren Organisationen in deren Lieferketten ins Visier - Organisationen mit Zugang zu den Systemen der Großunternehmen, aber ohne Sicherheitskontrollen auf Enterprise-Niveau.
Die Ökonomie von Ransomware. Moderne Ransomware-Operationen werden wie professionelle Unternehmen geführt, mit Kundensupport, Preisstufen und Affiliate-Netzwerken. KMU werden ins Visier genommen, weil sie eher schnell zahlen - ihnen fehlen die Ressourcen für die Reaktion auf Vorfälle, um einen Angriff einzudämmen, und eine Woche Ausfallzeit kann existenzbedrohend sein.
Die regulatorische Ausweitung. Die NIS2-Richtlinie hat ihren Anwendungsbereich gegenüber der ursprünglichen NIS-Richtlinie deutlich erweitert. KMU, die in als wesentlich oder wichtig eingestuften Sektoren tätig sind (und das sind viele, in den Bereichen Energie, Gesundheit, Verkehr und digitale Infrastruktur), unterliegen nun denselben grundlegenden Sicherheitsanforderungen wie Großunternehmen.
Die vier Säulen der Cyberresilienz für KMU
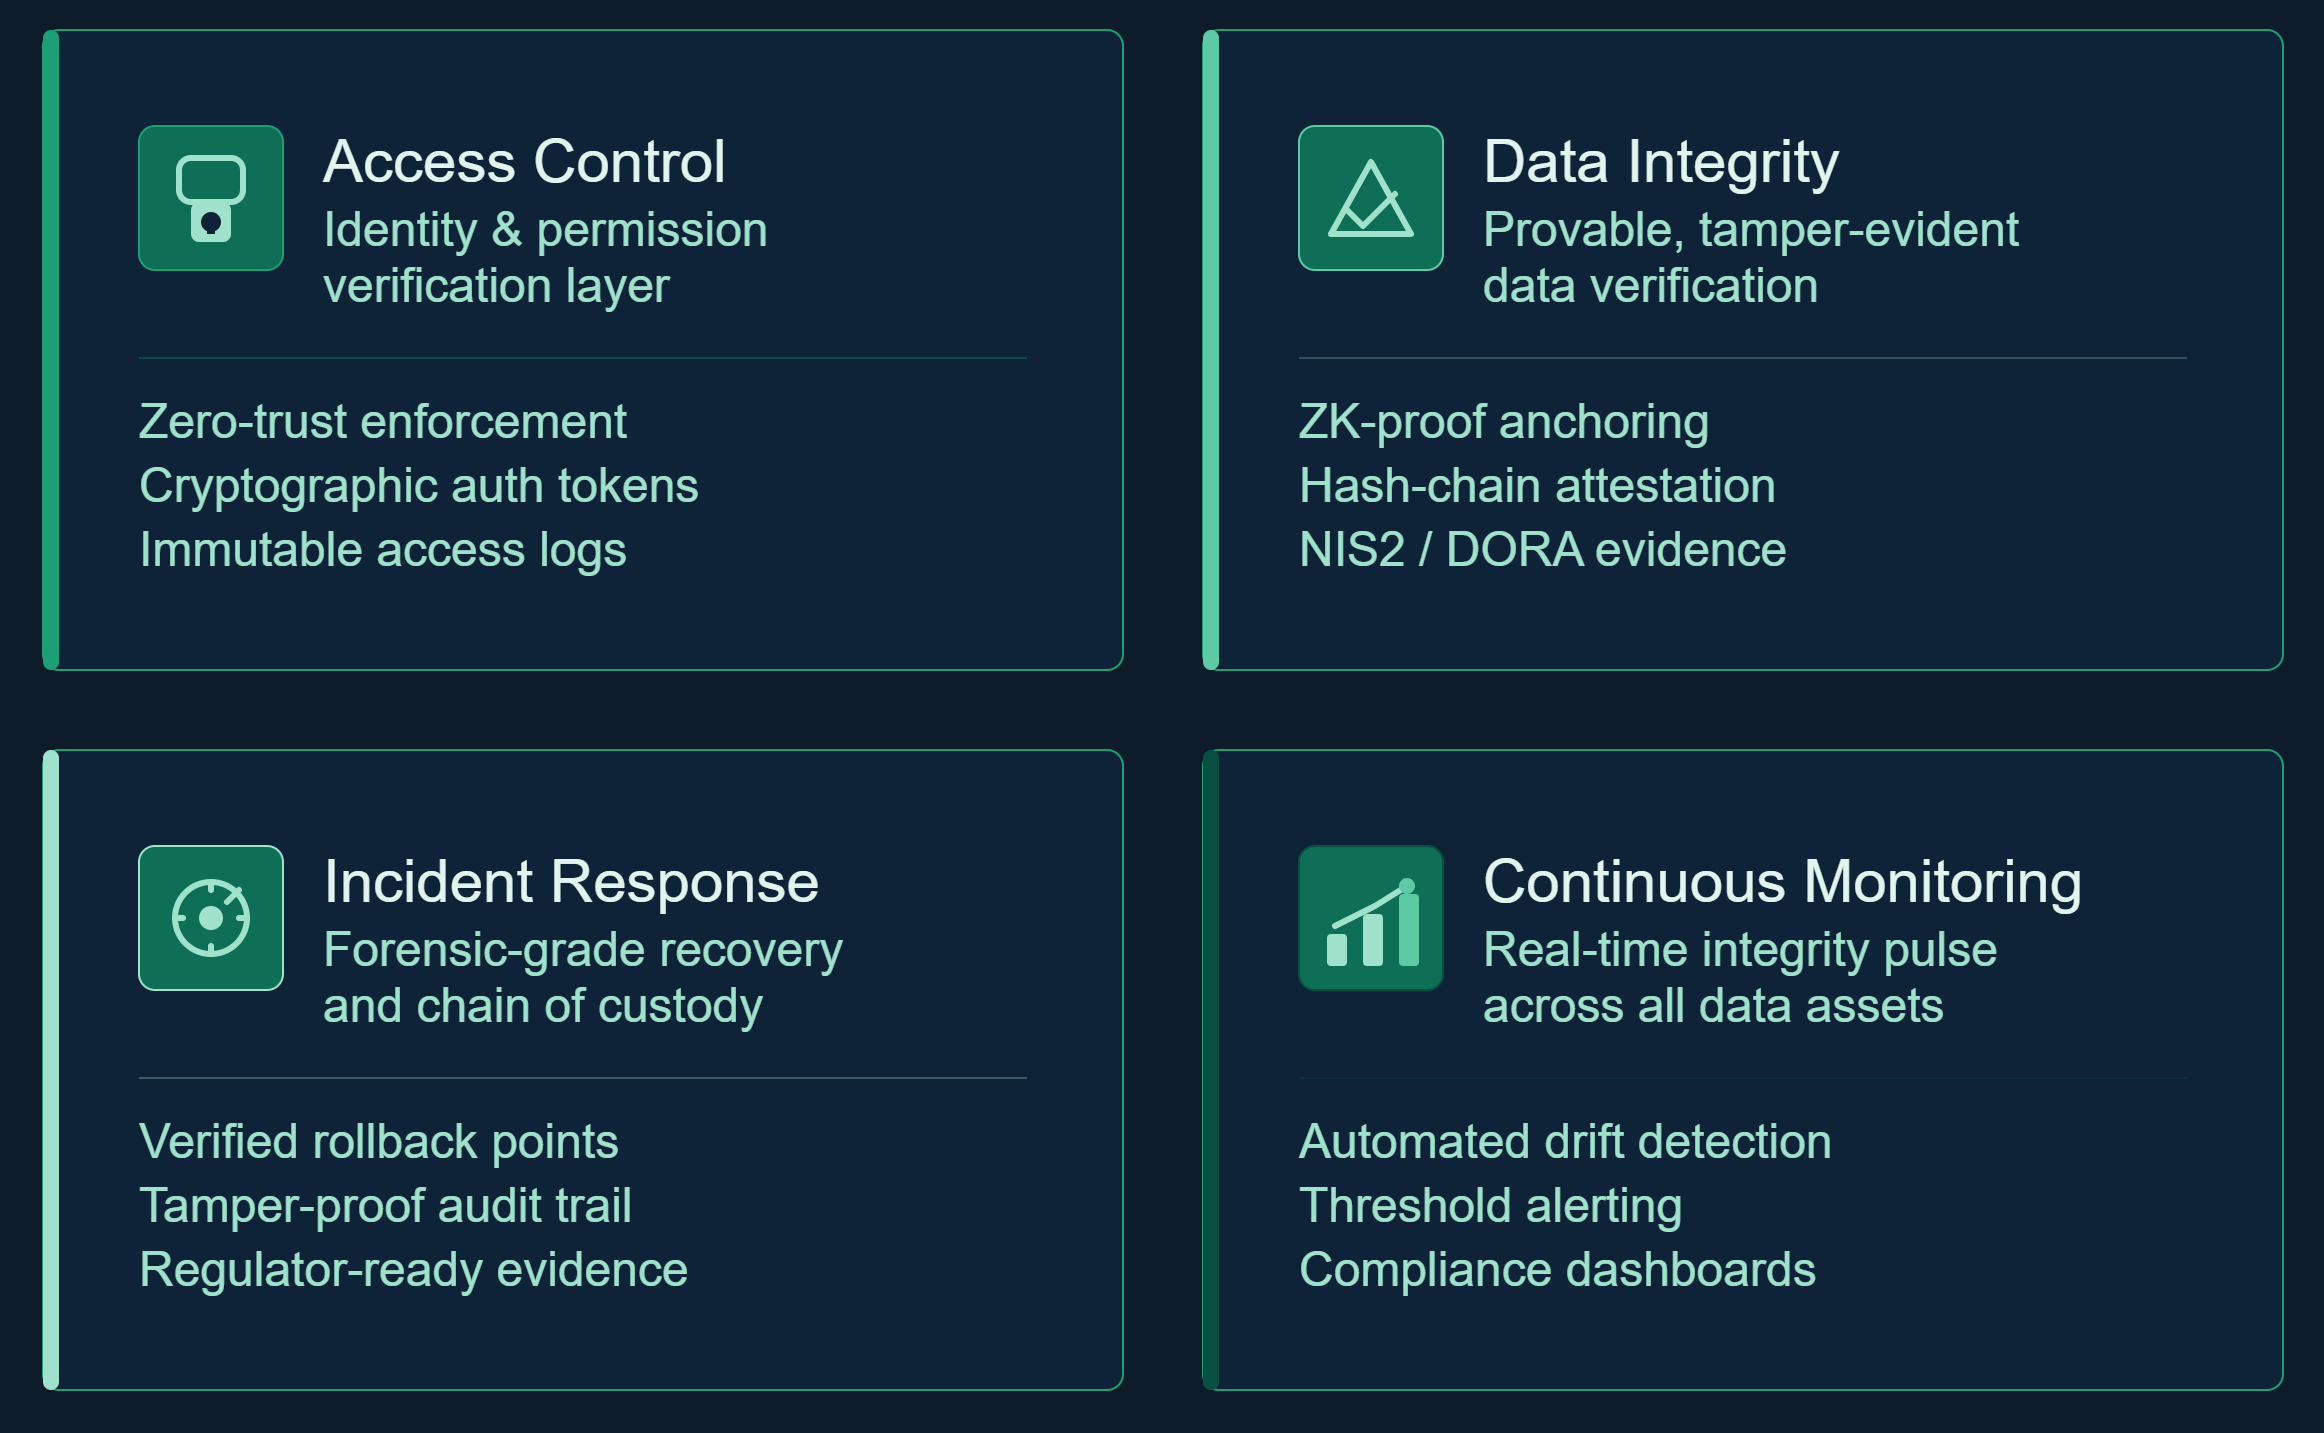
Resilienz sollte bei KMU auf vier praktischen Säulen aufbauen. Jede adressiert eine andere Art des Versagens, und zusammen decken sie die häufigsten Wege ab, über die Angriffe auf KMU erfolgreich sind und eskalieren.
- Zugriffskontrolle und Identitätsmanagement. Die meisten Sicherheitsverletzungen bei KMU beginnen mit kompromittierten Zugangsdaten oder übermäßigen Zugriffsrechten. Führen Sie Multi-Faktor-Authentifizierung für alle kritischen Systeme ein, setzen Sie das Least-Privilege-Prinzip durch und pflegen Sie ein aktuelles Verzeichnis darüber, wer worauf Zugriff hat. Für Organisationen, die NIS2 oder DORA unterliegen, sind dokumentierte Richtlinien zur Zugriffskontrolle mit Nachweisen ihrer Durchsetzung eine Compliance-Anforderung.
- Datenintegrität und verifizierte Backups. Backups sind notwendig, aber nicht ausreichend. Ein Backup, dessen Daten bereits vor seiner Erstellung von Ransomware infiziert waren oder dessen Unverändertheit sich nicht verifizieren lässt, ist keine verlässliche Grundlage für die Wiederherstellung. Führen Sie eine kryptografische Verifizierung der Integrität Ihrer Backups ein, damit Sie im Ernstfall mit Gewissheit wissen, welcher Stand sauber ist. Die verifizierbare Vertrauensinfrastruktur von ROOTKey bietet genau diese Fähigkeit: Jeder Backup-Stand wird verankert und ist verifizierbar.
- Erkennung von Vorfällen und Reaktionsbereitschaft. Frühzeitige Erkennung senkt Kosten und Dauer von Cybervorfällen drastisch. Führen Sie eine grundlegende Erkennung und Überwachung auf Endpunkten ein, legen Sie klare Eskalationswege fest und definieren Sie Ihre Erstmaßnahmen, bevor Sie sie brauchen. Für Organisationen im Anwendungsbereich von NIS2 ist ein eingeübter Prozess für die Erstmeldung innerhalb von 24 Stunden eine regulatorische Anforderung.
- Kontinuierliche Überwachung statt periodischer Audits. Die teuerste Entdeckung ist die, die Monate nach dem ersten Zugriff eines Angreifers gemacht wird. Kontinuierliche Überwachung - selbst auf einfachem Niveau - schließt diese Lücke. Überwachen Sie vorrangig Ihre kritischsten Systeme: jene, deren Kompromittierung Ihren Betrieb lahmlegen oder die Daten Ihrer Kunden offenlegen würde.
Resilienz ohne Konzernbudget
Die praktische Grenze ist für die meisten KMU nicht der Ehrgeiz - es sind die Ressourcen. Ein umfassendes Sicherheitsprogramm von Grund auf aufzubauen, ist für eine Organisation mit 50 Beschäftigten und einer IT-Funktion in Teilzeit nicht realistisch. Entscheidend ist die Reihenfolge: zuerst das tun, was die größte Wirkung hat, und dann schrittweise ausbauen.
Beginnen Sie mit der Zugriffskontrolle. MFA und Zugriff nach dem Least-Privilege-Prinzip verringern den Schadensradius jeder Kompromittierung. Es sind kostengünstige Kontrollen mit großer Wirkung, deren Umsetzung kein Spezialwissen erfordert.
Prüfen Sie als Nächstes die Integrität Ihrer Backups. Wenn Ihre Backup-Strategie lautet „Wir machen jede Nacht Backups“, dann ist das keine Resilienzstrategie - es ist eine Annahme. Verifizieren Sie, dass Ihre Backups sauber, vollständig und wiederherstellbar sind. Tools wie ROOTKey machen dies kryptografisch verifizierbar, statt sich auf Hoffnung zu verlassen.
Legen Sie dann die Grundlagen der Reaktion auf Vorfälle fest. Ein einseitiges Reaktions-Playbook, eine klare Kontaktliste für Ihren Managed-Security-Service-Provider und die zuständigen Behörden sowie ein eingeübter Kommunikationsprozess sind wertvoller als ein ausgefeiltes Tool, das Ihr Team nicht zu bedienen weiß.
Prüfen Sie schließlich Ihre regulatorischen Pflichten. Wenn Sie in einem Sektor tätig sind, der unter NIS2, DORA oder die Cyberresilienzverordnung der EU fällt, ermitteln Sie genau, was von Ihnen verlangt wird, und erstellen Sie Ihre Compliance-Dokumentation parallel zu Ihren technischen Kontrollen - nicht als separate Übung.
Von der Compliance zur Gewissheit
Das Ziel von Cyberresilienz ist kein Zertifikat und kein abgehaktes Compliance-Kästchen. Es ist die betriebliche Gewissheit, dass Sie, wenn etwas schiefgeht (und 2026 lautet die Frage für die meisten Organisationen wann, nicht ob), über die Kontrollen verfügen, um es zu erkennen, über die Nachweise, um es zu verstehen, und über verifizierte saubere Daten, um sich davon zu erholen.
ROOTKey wurde entwickelt, um Organisationen jeder Größe diese Gewissheit zu geben. Ein kostenloser Tarif, der die wesentliche Integritätsverifizierung abdeckt. Ein Weg zu einer verifizierbaren Vertrauensinfrastruktur auf Enterprise-Niveau, während Ihre Organisation wächst. Und die Compliance-Nachweise, die Aufsichtsbehörden, Versicherer und Partner zunehmend verlangen.
Bauen Sie mit ROOTKey das Fundament Ihrer Cyberresilienz auf - kostenloser Tarif verfügbar, in wenigen Tagen einsatzbereit, keine Kreditkarte erforderlich.