
DORA ist kein Zukunftsthema mehr
Die Verordnung über die digitale operationale Resilienz (DORA) gilt seit dem 17. Januar 2025. Im Jahr 2026 ist sie in eine folgenreichere Phase eingetreten: die Phase der wirksamen Aufsicht. Die nationalen zuständigen Behörden in der gesamten EU führen Compliance-Prüfungen durch, benennen kritische IKT-Drittdienstleister und bereiten Sanktionen gegen Finanzunternehmen vor, die die Anforderungen nicht erfüllt haben.
Für Finanzunternehmen - Banken, Wertpapierfirmen, Versicherungsunternehmen, Zahlungsabwickler und Anbieter von Kryptowerte-Dienstleistungen - lautet die Frage nicht mehr „Sind wir auf dem Papier konform?“, sondern „Können wir es beweisen?“. Das sind sehr unterschiedliche Fragen mit sehr unterschiedlichen Antworten.
Dieser Artikel erläutert, wie prüfungsfeste DORA-Compliance im Jahr 2026 aussieht und warum die am besten vorbereiteten Unternehmen diejenigen sind, die Resilienz als kontinuierlichen Betriebszustand behandeln - und nicht als jährliche Dokumentationsübung.
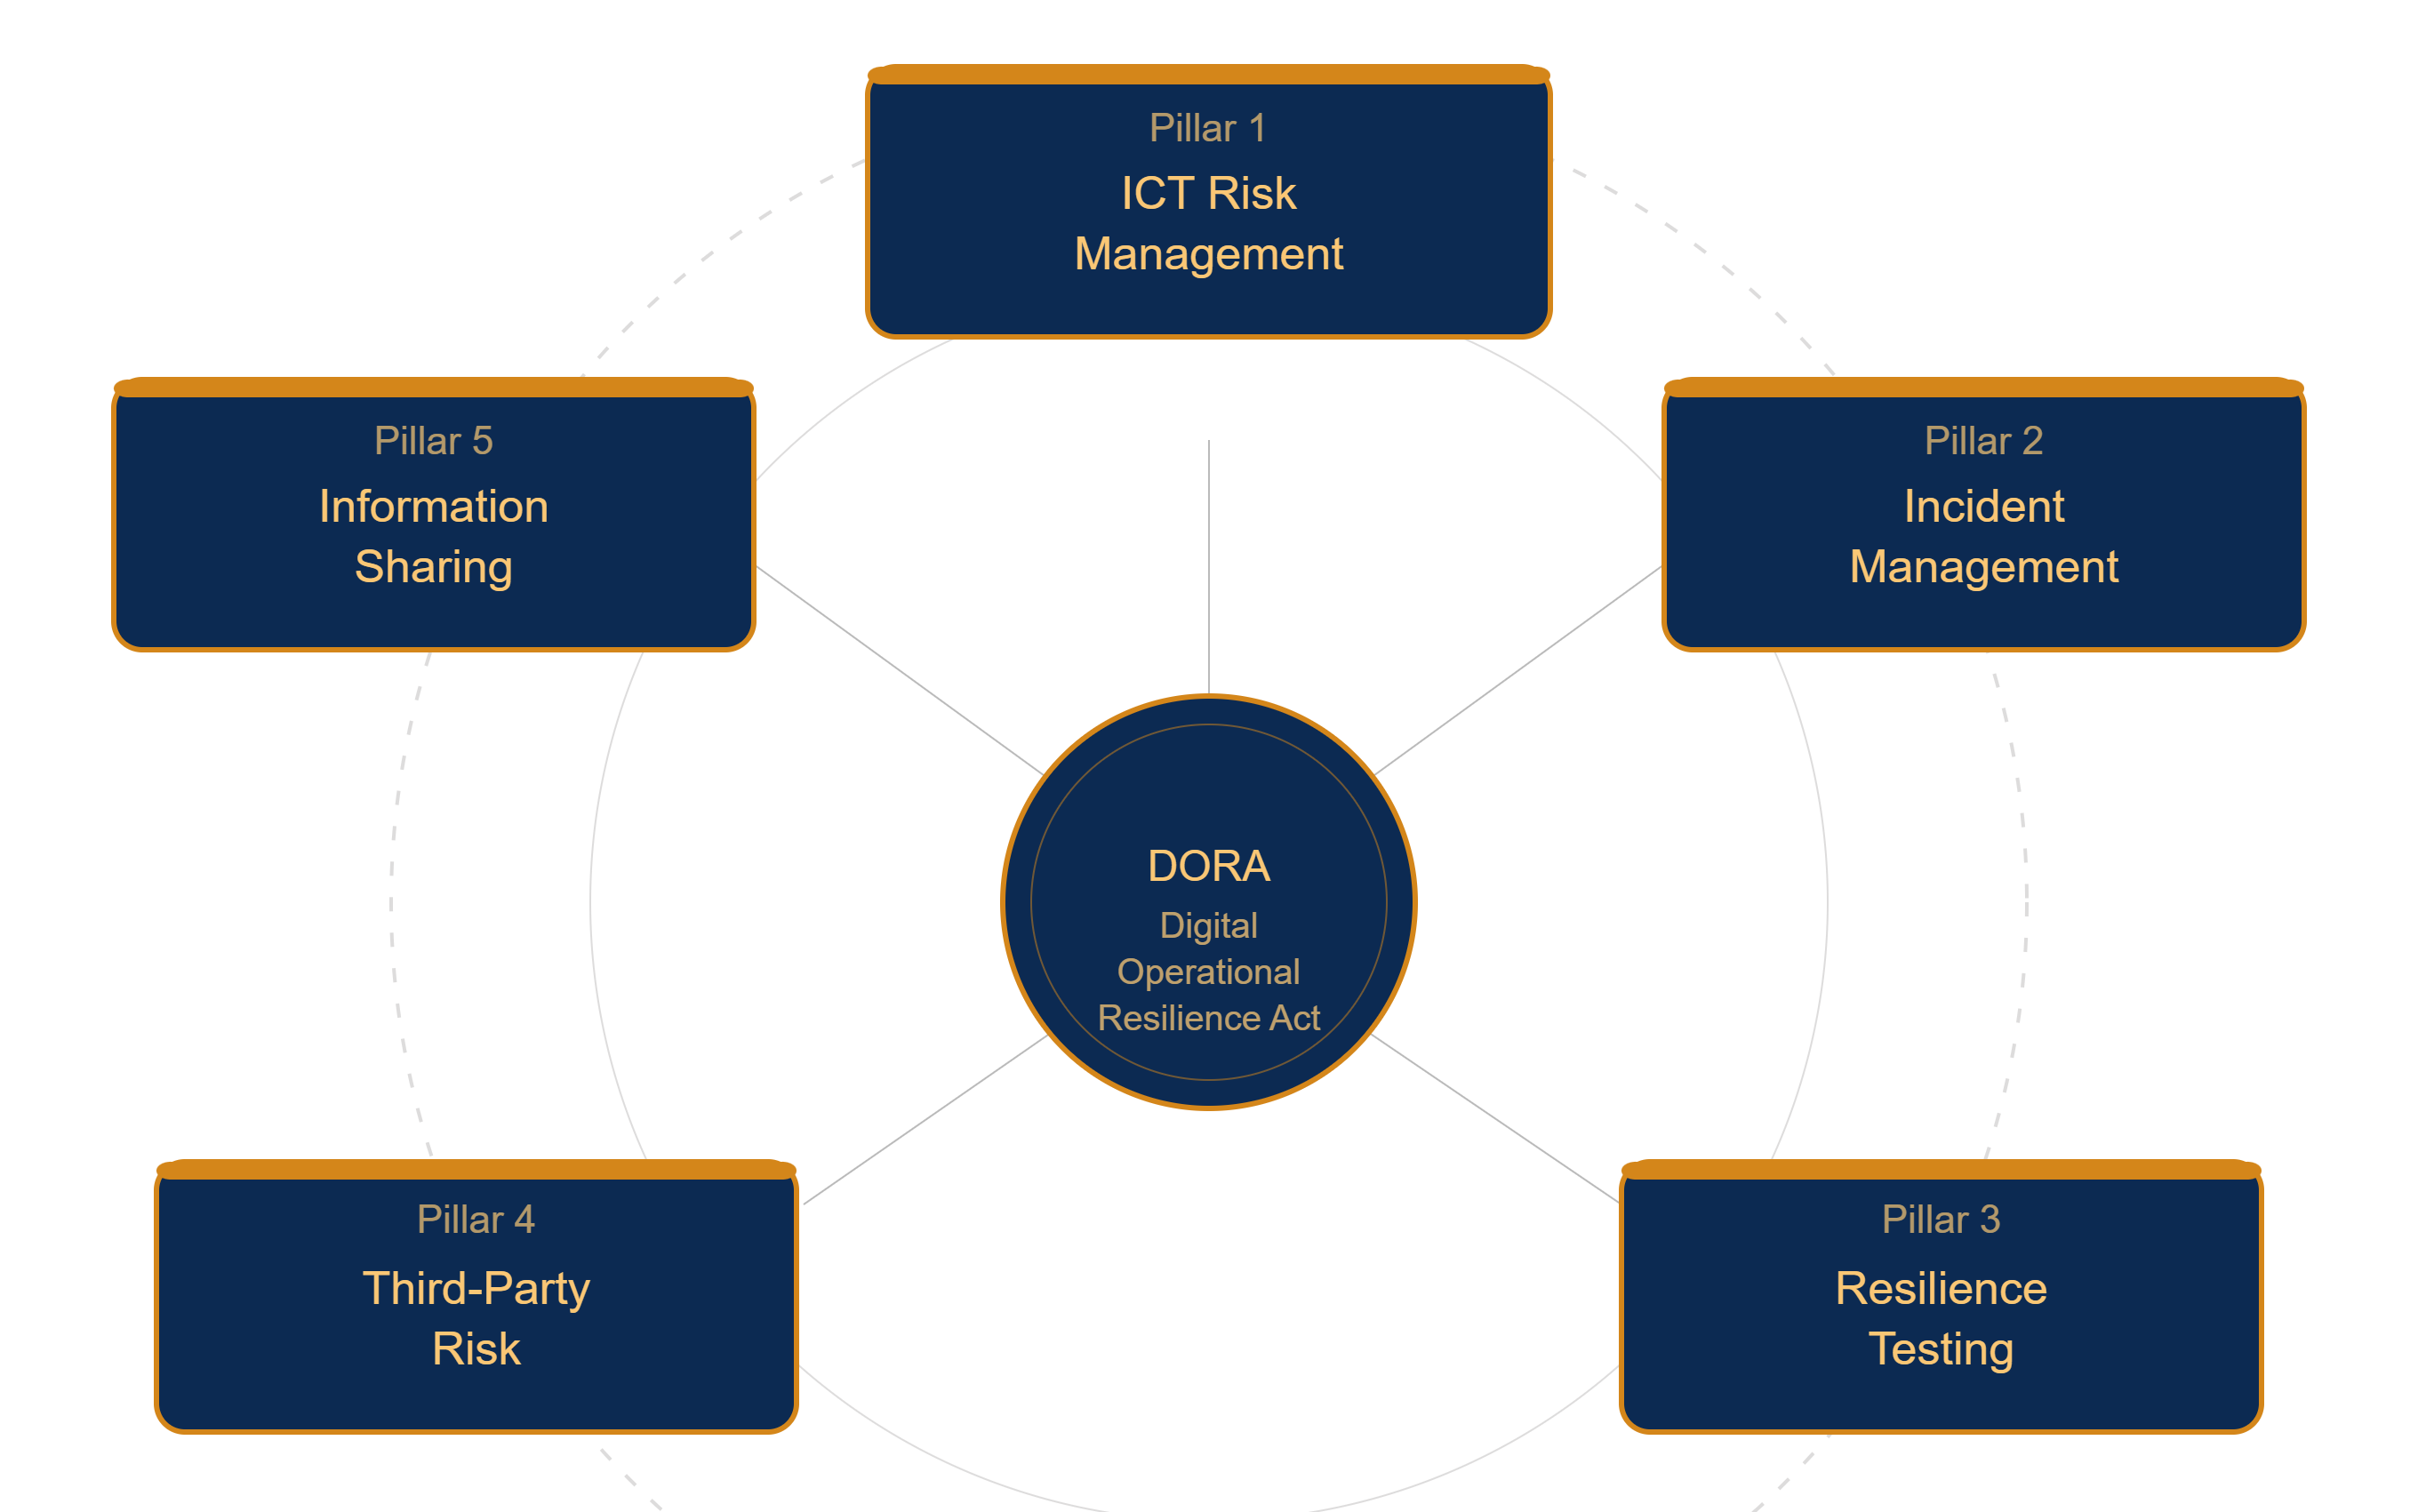
Die fünf Säulen von DORA in der Praxis
DORA ist um fünf miteinander verknüpfte Anforderungen herum aufgebaut. Sie im Zusammenhang zu verstehen ist entscheidend, denn die Aufsichtsbehörden werden sie als System bewerten und nicht isoliert.
Was „prüfungsfeste Resilienz“ wirklich bedeutet
Es gibt einen wesentlichen Unterschied zwischen einem Finanzunternehmen, das seine Resilienzmaßnahmen dokumentiert hat, und einem, das sie nachweisen kann. Die Aufsichtsbehörden verstehen diesen Unterschied zunehmend, und Compliance- und Risikoteams sollten das ebenfalls tun.
Prüfungsfeste Resilienz bedeutet: Wenn eine Aufsichtsbehörde fragt „Woher wissen Sie, dass Ihre kritischen Daten nach dem Vorfall nicht manipuliert wurden?“, können Sie mit einem Zeitstempel, einem kryptografischen Hash und einem unabhängig verifizierten Datensatz antworten - nicht mit einer mündlichen Zusicherung oder einem Backup-Protokoll, das womöglich selbst verändert wurde.
Es bedeutet, dass Ihr IKT-Register Drittdienstleister nicht nur auflistet, sondern überprüfbare Aufzeichnungen über die Sicherheitslage jedes Dienstleisters zu bestimmten Zeitpunkten enthält, mit Nachweisen dafür, wie sich diese Sicherheitslage verändert hat oder stabil geblieben ist.
Es bedeutet, dass Ihr Incident-Response-Team eine Zeitleiste nicht im Nachhinein rekonstruiert. Es verfügt über eine kontinuierliche, integritätsgeprüfte Aufzeichnung der Systemzustände, die ihm genau zeigt, wann sich etwas geändert hat, was sich geändert hat und wie eine saubere Ausgangsbasis für die Wiederherstellung aussieht.
Auditfähige Nachweise mit ROOTKey aufbauen
Die verifizierbare Vertrauensinfrastruktur von ROOTKey setzt direkt an der Nachweislücke der DORA-Compliance an. Durch die kryptografische Verankerung kritischer IKT-Aufzeichnungen - Systemzustände, Konfigurationsdateien, Vorfallprotokolle, Bewertungsberichte zu Drittdienstleistern - schaffen Organisationen einen kontinuierlichen Prüfpfad, der jede Manipulation erkennbar macht und den die Aufsichtsbehörden unabhängig verifizieren können.
Dieser Ansatz erfüllt die Anforderungen von DORA an die Meldung von Vorfällen, indem er überprüfbare Zeitstempel und Aufzeichnungen zur Datenintegrität liefert. Er unterstützt den IKT-Risikomanagementrahmen, indem er prüfungsfeste Nachweise dafür schafft, dass Kontrollen kontinuierlich angewendet werden und nicht nur zum Berichtszeitpunkt. Und er verringert den operativen Aufwand für Resilienztests, weil Teams verifizierte, saubere Ausgangsbasen erhalten, gegen die sie testen und von denen aus sie wiederherstellen können.
Finanzunternehmen, die unter DORA-Aufsicht tätig sind, können es sich nicht leisten, Nachweislücken erst während einer aufsichtlichen Prüfung zu entdecken. ROOTKey macht die Nachweise kontinuierlich und die Lücken sichtbar - bevor die Aufsicht sie findet.
Entdecken Sie die DORA-Compliance-Funktionen von ROOTKey und beginnen Sie noch heute, prüfungsfeste Resilienz aufzubauen.