
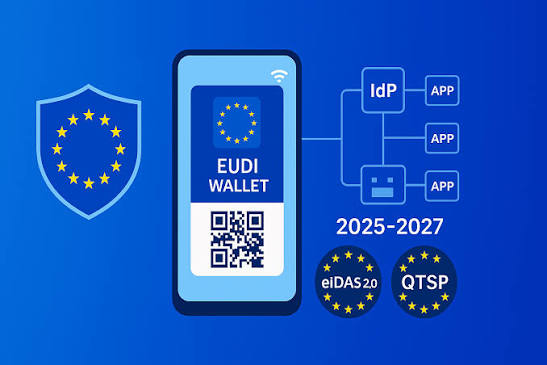
Eine verbindliche Frist rückt für jeden EU-Mitgliedstaat näher
Bis Dezember 2026 müssen alle 27 EU-Mitgliedstaaten ihren Bürgern und Einwohnern die Europäische Brieftasche für die Digitale Identität (EUDI-Wallet) zur Verfügung stellen. Das ist weder eine freiwillige Initiative noch ein Pilotprogramm. Es ist eine gesetzliche Pflicht nach eIDAS 2.0 (Verordnung (EU) 2024/1183), die am 20. Mai 2024 in Kraft getreten ist und sich nun in der aktiven Einführung befindet.
Für regulierte Unternehmen - insbesondere in Finanzdienstleistungen, Gesundheitswesen, Energie, Verkehr und digitaler Infrastruktur - reichen die Folgen weit über eine zusätzliche Anmeldeoption hinaus. Die Integration der EUDI-Wallet wird verändern, wie Organisationen Identitätsprüfung, KYC/AML-Compliance, elektronische Signaturen und die grenzüberschreitende Erbringung von Diensten handhaben.
Sechs Monate vor der Einführungsfrist der Mitgliedstaaten sind Organisationen, die mit der Vorbereitung noch nicht begonnen haben, bereits im Rückstand. Dieser Leitfaden erklärt, was eIDAS 2.0 verlangt, welche Sektoren am stärksten betroffen sind und welche konkreten Schritte Unternehmen jetzt unternehmen sollten.
Was eIDAS 2.0 ändert - und was es ersetzt
Die ursprüngliche eIDAS-Verordnung (2014) schuf einen Rahmen für elektronische Identifizierung und Vertrauensdienste - digitale Signaturen, elektronische Siegel, Zeitstempel und Website-Authentifizierung. Das funktionierte, führte aber zu einer fragmentierten Landschaft, in der nationale eID-Systeme nicht immer interoperabel waren und die Verbreitung zwischen den Mitgliedstaaten stark variierte.
eIDAS 2.0 erneuert diesen Rahmen grundlegend mit einer einheitlichen Europäischen Brieftasche für die Digitale Identität - einer standardisierten, staatlich ausgegebenen Infrastruktur für digitale Identität, die Bürger bei allen öffentlichen und privaten Diensten in der EU nutzen können. Anders als die Vorgängerverordnung schreibt eIDAS 2.0 ausdrücklich vor, dass regulierte vertrauende Beteiligte des Privatsektors - Stellen, die Dienste wie Bankwesen, Versicherungen, Verkehr und Gesundheitsversorgung erbringen - EUDI-Wallets zur Identitätsprüfung akzeptieren müssen.
Das ist der entscheidende Wandel für Unternehmen: Für regulierte vertrauende Beteiligte ist die Akzeptanz nicht optional. Organisationen, die nicht die technischen und prozessualen Fähigkeiten aufbauen, um Nachweise aus der EUDI-Wallet zu prüfen, werden die Anforderungen nicht erfüllen.
- Mai 2024 - Die eIDAS-2.0-Verordnung tritt EU-weit in Kraft.
- 2025-2026 - Die Mitgliedstaaten bauen ihre nationale Infrastruktur auf; in mehreren Ländern werden EUDI-Wallets im Pilotbetrieb eingesetzt.
- Dezember 2026 - Alle 27 Mitgliedstaaten müssen EUDI-Wallets für Bürger und Einwohner bereitstellen.
- Ab 2027 - Regulierte vertrauende Beteiligte in den verpflichteten Sektoren müssen die Identifizierung und Authentifizierung per EUDI-Wallet akzeptieren.
Welche Sektoren am dringendsten handeln müssen
eIDAS 2.0 schreibt die Akzeptanz der EUDI-Wallet in mehreren regulierten Branchen vor. Organisationen in diesen Sektoren stehen vor den unmittelbarsten Vorbereitungsanforderungen:
Finanzdienstleistungen und Bankwesen - KYC/AML-Prozesse, Kontoeröffnung und Zahlungsfreigabe müssen künftig die Identität per EUDI-Wallet unterstützen. Finanzinstitute mit grenzüberschreitendem EU-Kundenstamm werden die größten operativen Auswirkungen spüren.
Gesundheitswesen - Patientenidentifizierung, Ausstellung von Verschreibungen und grenzüberschreitende Gesundheitsversorgung werden sich zur Wallet-basierten Prüfung hin verlagern. Gesundheitsdienstleister, die sensible Patientendaten verwalten, müssen sicherstellen, dass ihre Identitätsinfrastruktur mit der DSGVO im Einklang steht, während sie die Standards von eIDAS 2.0 übernehmen.
Energie und Versorgung - Betreiber intelligenter Netze, Energieversorger und Betreiber von Messinfrastruktur müssen authentifizierte, überprüfbare Interaktionen mit regulierten Gegenparteien unterstützen.
Digitale Infrastruktur und Cloud-Dienste - IKT-Anbieter, die regulierte Sektoren bedienen, müssen in vielen Fällen die Kompatibilität mit eIDAS 2.0 als Voraussetzung für die Fortführung ihrer Verträge nachweisen.
Was regulierte Organisationen jetzt tun müssen
Die sechs Monate vor der Frist im Dezember 2026 reichen nicht aus, um die Integration der EUDI-Wallet von Grund auf aufzubauen, wenn Ihre Organisation erst im November mit der Planung beginnt. Die Unternehmen, die bereit sein werden, haben bereits angefangen. Hier ist der praktische Rahmen:
1. Erfassen Sie Ihre Pflichten als vertrauender Beteiligter. Klären Sie, ob Ihr Sektor und die konkreten Dienste, die Sie erbringen, unter die Pflicht zur Akzeptanz fallen.
2. Prüfen Sie Ihre Identitäts- und Authentifizierungsinfrastruktur. Die Integration der EUDI-Wallet erfordert eine Wallet-Connector-API, die von der Wallet ausgestellte Nachweise prüfen kann. Bewerten Sie Ihren aktuellen Identity-Provider-Stack und ermitteln Sie Integrationslücken.
3. Sorgen Sie für Einklang mit Ihrem Rahmen für Datenintegrität. Nachweise aus der EUDI-Wallet enthalten sensible personenbezogene und organisationsbezogene Daten. Integrität und Authentizität der Datensätze, die aus Wallet-basierten Interaktionen entstehen, müssen denselben überprüfbaren Standards genügen wie andere regulierte Datenbestände.
4. Planen Sie grenzüberschreitende Szenarien ein. Wenn Ihre Organisation in mehreren EU-Mitgliedstaaten tätig ist, stellen Sie sicher, dass Ihre Integration mit den unterschiedlichen nationalen Wallet-Implementierungen korrekt funktioniert.
5. Dokumentieren Sie Ihren Weg zur Compliance. Aufsichtsbehörden werden erwarten, dass vertrauende Beteiligte eine vorausschauende Vorbereitung nachweisen. Eine klare, mit Zeitstempeln versehene Aufzeichnung Ihres Integrationsfortschritts ist ein belastbarer Nachweis.
Die überprüfbare Vertrauensinfrastruktur von ROOTKey unterstützt die Datenintegritätsschicht, auf die EUDI-Wallet-Bereitstellungen angewiesen sind - und sorgt dafür, dass Datensätze aus Wallet-basierten Interaktionen ab dem Moment ihrer Erstellung manipulationserkennbar und auditbereit sind.
Bauen Sie mit ROOTKey Ihr Fundament für überprüfbare digitale Identität auf.