Einleitung
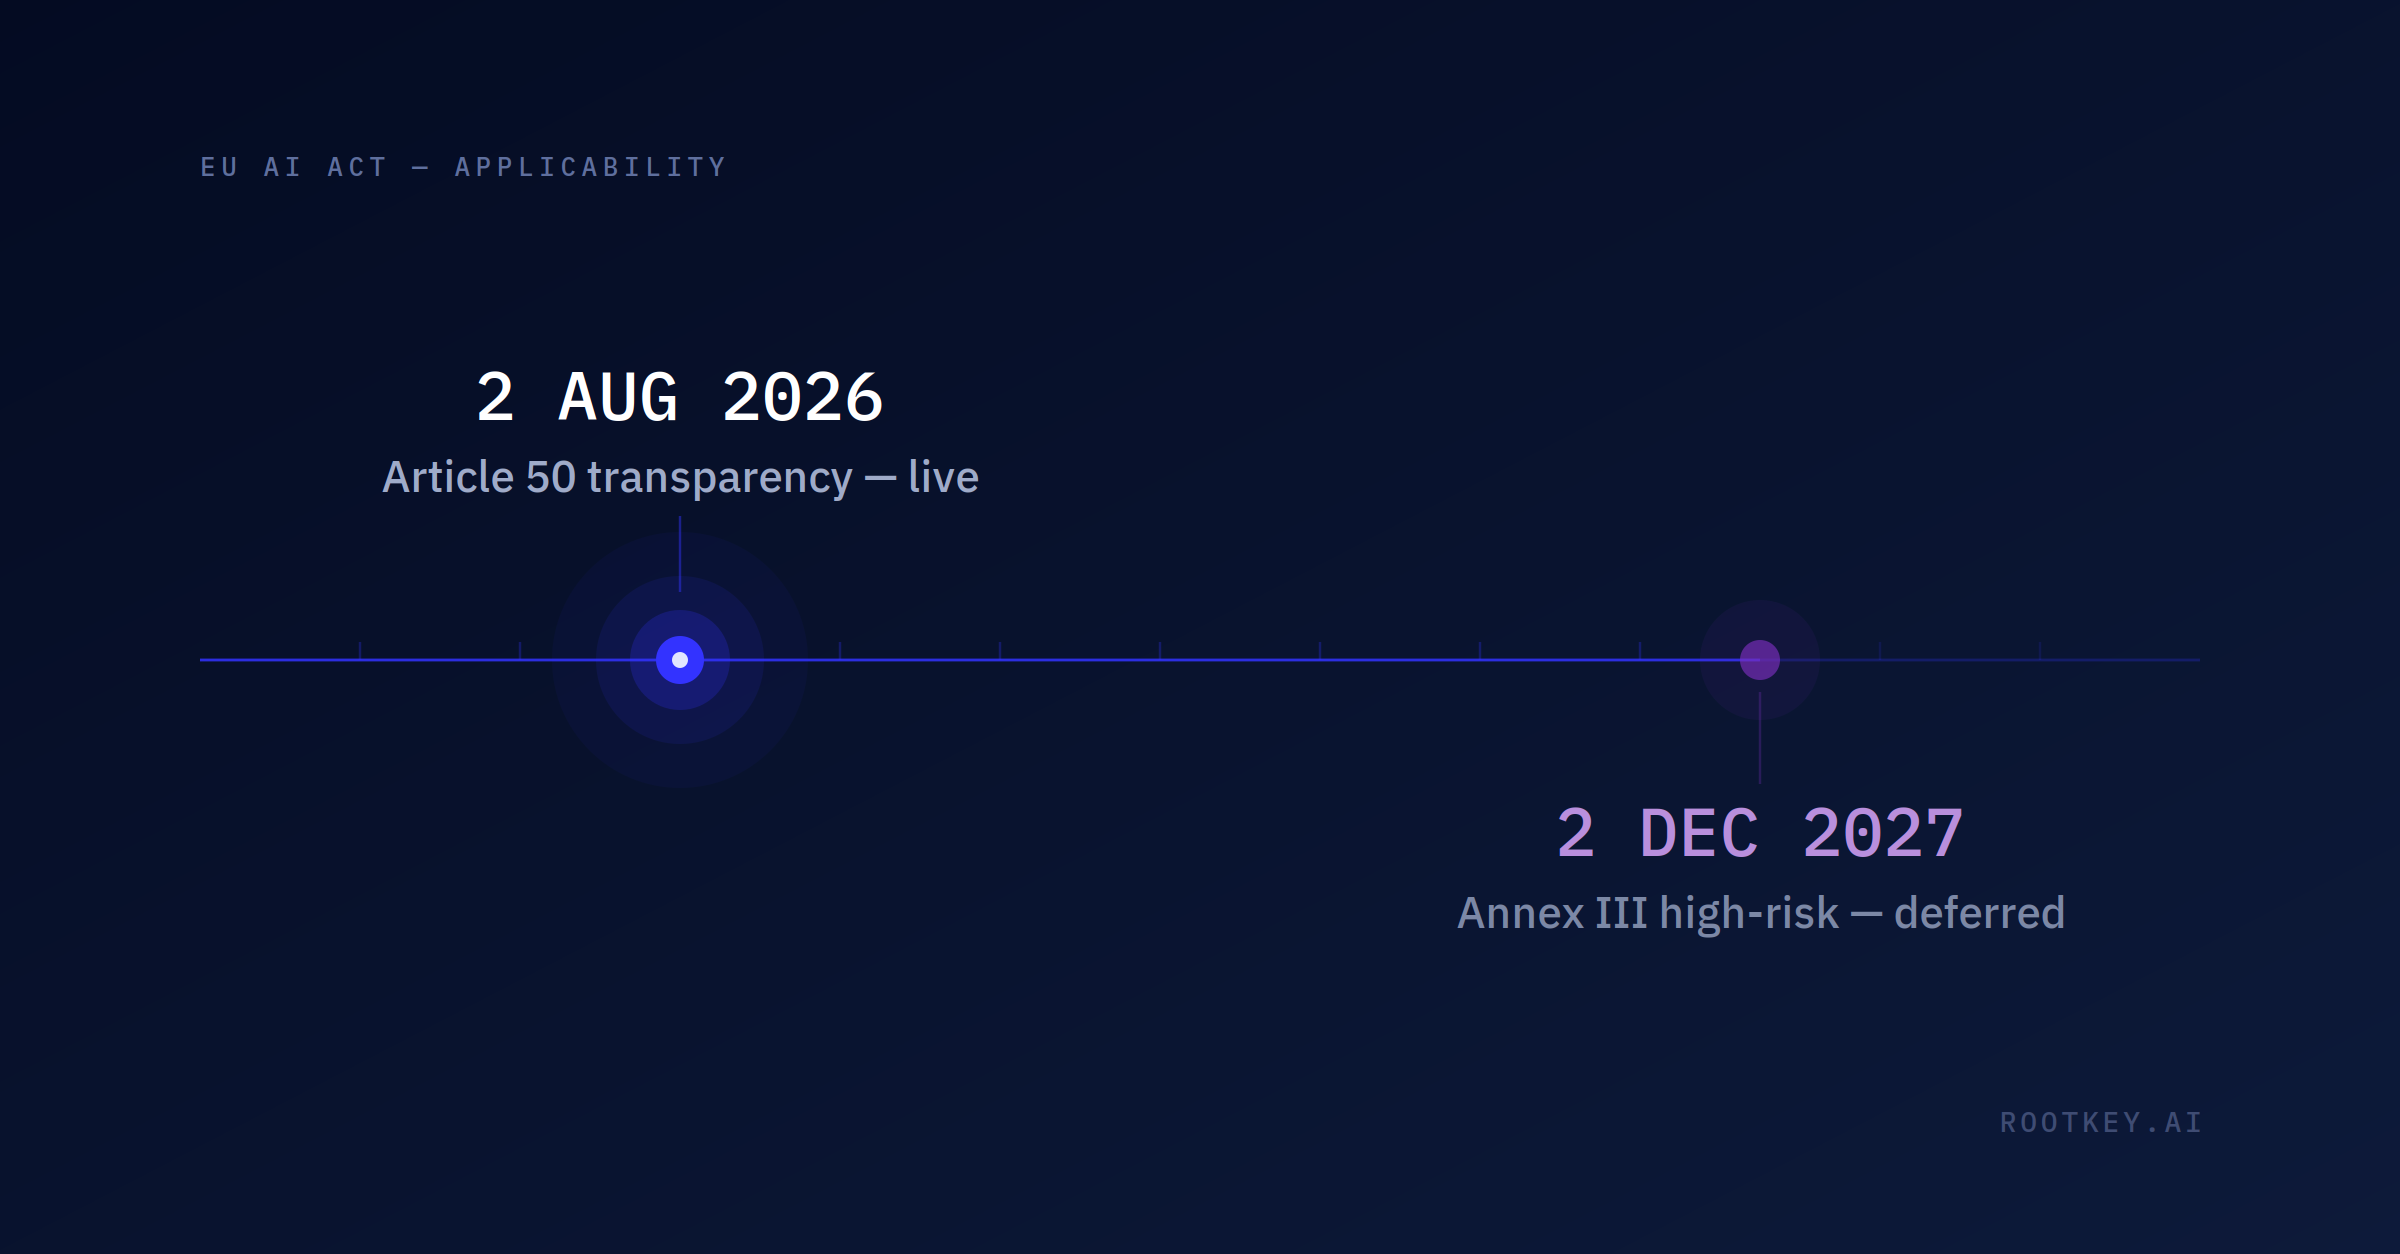
Der 2. August 2026 war zwei Jahre lang in den Compliance-Kalendern als das Datum markiert, an dem die Hochrisiko-Pflichten der KI-Verordnung der EU (AI Act) wirksam werden sollten. Das stimmt nicht mehr, und die Verwirrung, die das in Unternehmensteams auslöst, ist selbst ein Risiko. Im Juni 2026 hat sich die EU darauf geeinigt, den Compliance-Zeitplan für Hochrisiko-KI-Systeme um 16 Monate für eigenständige Systeme und um 12 Monate für in Produkte eingebettete Systeme zu verschieben, wodurch sich diese Frist auf Dezember 2027 verlagert. Nicht verschoben wurde Artikel 50: die Transparenzpflichten für Chatbots, die Kennzeichnung KI-generierter Inhalte und die Offenlegung von Deepfakes, ebenso wenig die Durchsetzungsbefugnisse der Kommission gegenüber KI-Modellen mit allgemeinem Verwendungszweck; beides ist seit diesem Monat verbindliches Recht.
Was ab dem 2. August 2026 tatsächlich durchsetzbar ist
Transparenzpflichten nach Artikel 50
Jede Organisation, die einen Chatbot, ein System zur Erzeugung synthetischer Audio-, Bild-, Video- oder Textinhalte oder ein System zur Emotionserkennung oder biometrischen Kategorisierung einsetzt, ist nun verbindlich verpflichtet, dies gegenüber den Endnutzern offenzulegen. KI-generierte Inhalte, die mit echtem Material verwechselt werden könnten, müssen in maschinenlesbarer Form als künstlich gekennzeichnet werden, und Deepfakes müssen einen klaren Hinweis tragen. Das gilt unabhängig davon, ob das zugrunde liegende System als Hochrisiko-System eingestuft ist.
Durchsetzungsbefugnisse gegenüber KI-Modellen mit allgemeinem Verwendungszweck
Die Befugnis der Kommission, die Pflichten der Anbieter von KI-Modellen mit allgemeinem Verwendungszweck durchzusetzen - einschließlich der Stufe des systemischen Risikos, die die größten Basismodelle umfasst -, gilt ebenfalls ab diesem Datum. Unternehmen, die auf Modellen mit allgemeinem Verwendungszweck aufbauen, übernehmen nachgelagerte Dokumentationspflichten, auch wenn ihr eigener Anwendungsfall nicht als hochriskant eingestuft ist.
Was verschoben wurde - und warum die Verschiebung nicht „Abwarten“ bedeutet
Hochrisiko-Systeme haben nun bis Dezember 2027 Zeit
Eigenständige Hochrisiko-Systeme - darunter biometrische Identifizierung, kritische Infrastrukturen, allgemeine und berufliche Bildung, Beschäftigungsentscheidungen, der Zugang zu grundlegenden Diensten wie Kreditwürdigkeitsprüfung und Versicherungen, Strafverfolgung, Migration und Rechtspflege - haben zusätzliche 16 Monate erhalten. In Produkte eingebettete Hochrisiko-Systeme, die unter bestehendes EU-Produktsicherheitsrecht fallen, etwa Medizinprodukte, Spielzeug und Aufzüge, haben 12 zusätzliche Monate erhalten. Keine der beiden Pflichten entfällt; beide kommen weiterhin, nach einem Zeitplan, den die Regulierungsbehörden nun ausdrücklich festgelegt haben.
Mit der Daten-Governance-Anforderung aus Artikel 10 sollten Sie jetzt beginnen
Wenn die Hochrisiko-Pflichten tatsächlich greifen, verlangt Artikel 10, dass Trainings-, Validierungs- und Testdatensätze relevant, hinreichend repräsentativ und - so weit wie möglich - fehlerfrei sind, mit dokumentierten Verfahren für Daten-Governance und Datenverwaltung, die der Zweckbestimmung des Systems angemessen sind. Das ist keine Formalität, die einmal vor der Inbetriebnahme abgehakt wird; es erfordert einen fortlaufenden, belastbaren Nachweis darüber, mit welchen Daten das System trainiert wurde, woher sie stammen und ob sie seitdem verändert wurden. Diese Nachweiskette im Nachhinein aufzubauen, in den letzten Monaten vor einer Frist im Dezember 2027, ist wesentlich schwieriger, als sie jetzt in die Datenpipeline einzubauen, solange noch Vorlauf besteht.
- Bereits in Kraft: Offenlegungspflichten für Chatbots und KI-Inhalte nach Artikel 50
- Bereits in Kraft: Durchsetzungsbefugnisse der Kommission gegenüber KI-Modellen mit allgemeinem Verwendungszweck
- Verschoben auf Dezember 2027: Pflichten für eigenständige Hochrisiko-Systeme (Verlängerung um 16 Monate)
- Verschoben auf etwa Dezember 2027: in Produkte eingebettete Hochrisiko-Systeme (Verlängerung um 12 Monate)
- Unverändert: die grundlegende Messlatte für Daten-Governance in Artikel 10, die weiterhin eine dokumentierte, belastbare Herkunft der Datensätze verlangt
Die Verschiebung als Erlaubnis zum Abwarten zu verstehen, ist der häufigste Fehler, den KI-Teams in Unternehmen in diesem Quartal machen. Die wichtigsten Pflichten - eine belastbare, kontinuierlich überprüfbare Daten-Governance - sind diejenigen, deren sorgfältiger Aufbau am längsten dauert. Erfahren Sie, wie ROOTKey KI-Trainings- und Inferenzdaten für eine kontinuierliche, auditfähige Überprüfung verankert.