
Einleitung
Deutschland hat NIS2 früher als viele andere EU-Mitgliedstaaten in nationales Recht umgesetzt, und seine Bundesbehörde für Cybersicherheit, das BSI, ist heute das deutlichste frühe Signal dafür, wie die Durchsetzung von NIS2 in der Praxis tatsächlich verläuft, sobald eine Aufsichtsbehörde über ein funktionierendes gesetzliches Mandat verfügt. Im Rahmen der deutschen NIS2-Umsetzung wurden bereits rund 47 förmliche Anordnungen erlassen - ein Volumen, das mehr über die voraussichtlichen Durchsetzungsmuster in der übrigen EU aussagt als jede einzelne Geldbuße bisher.
Was eine „förmliche Anordnung“ tatsächlich bedeutet
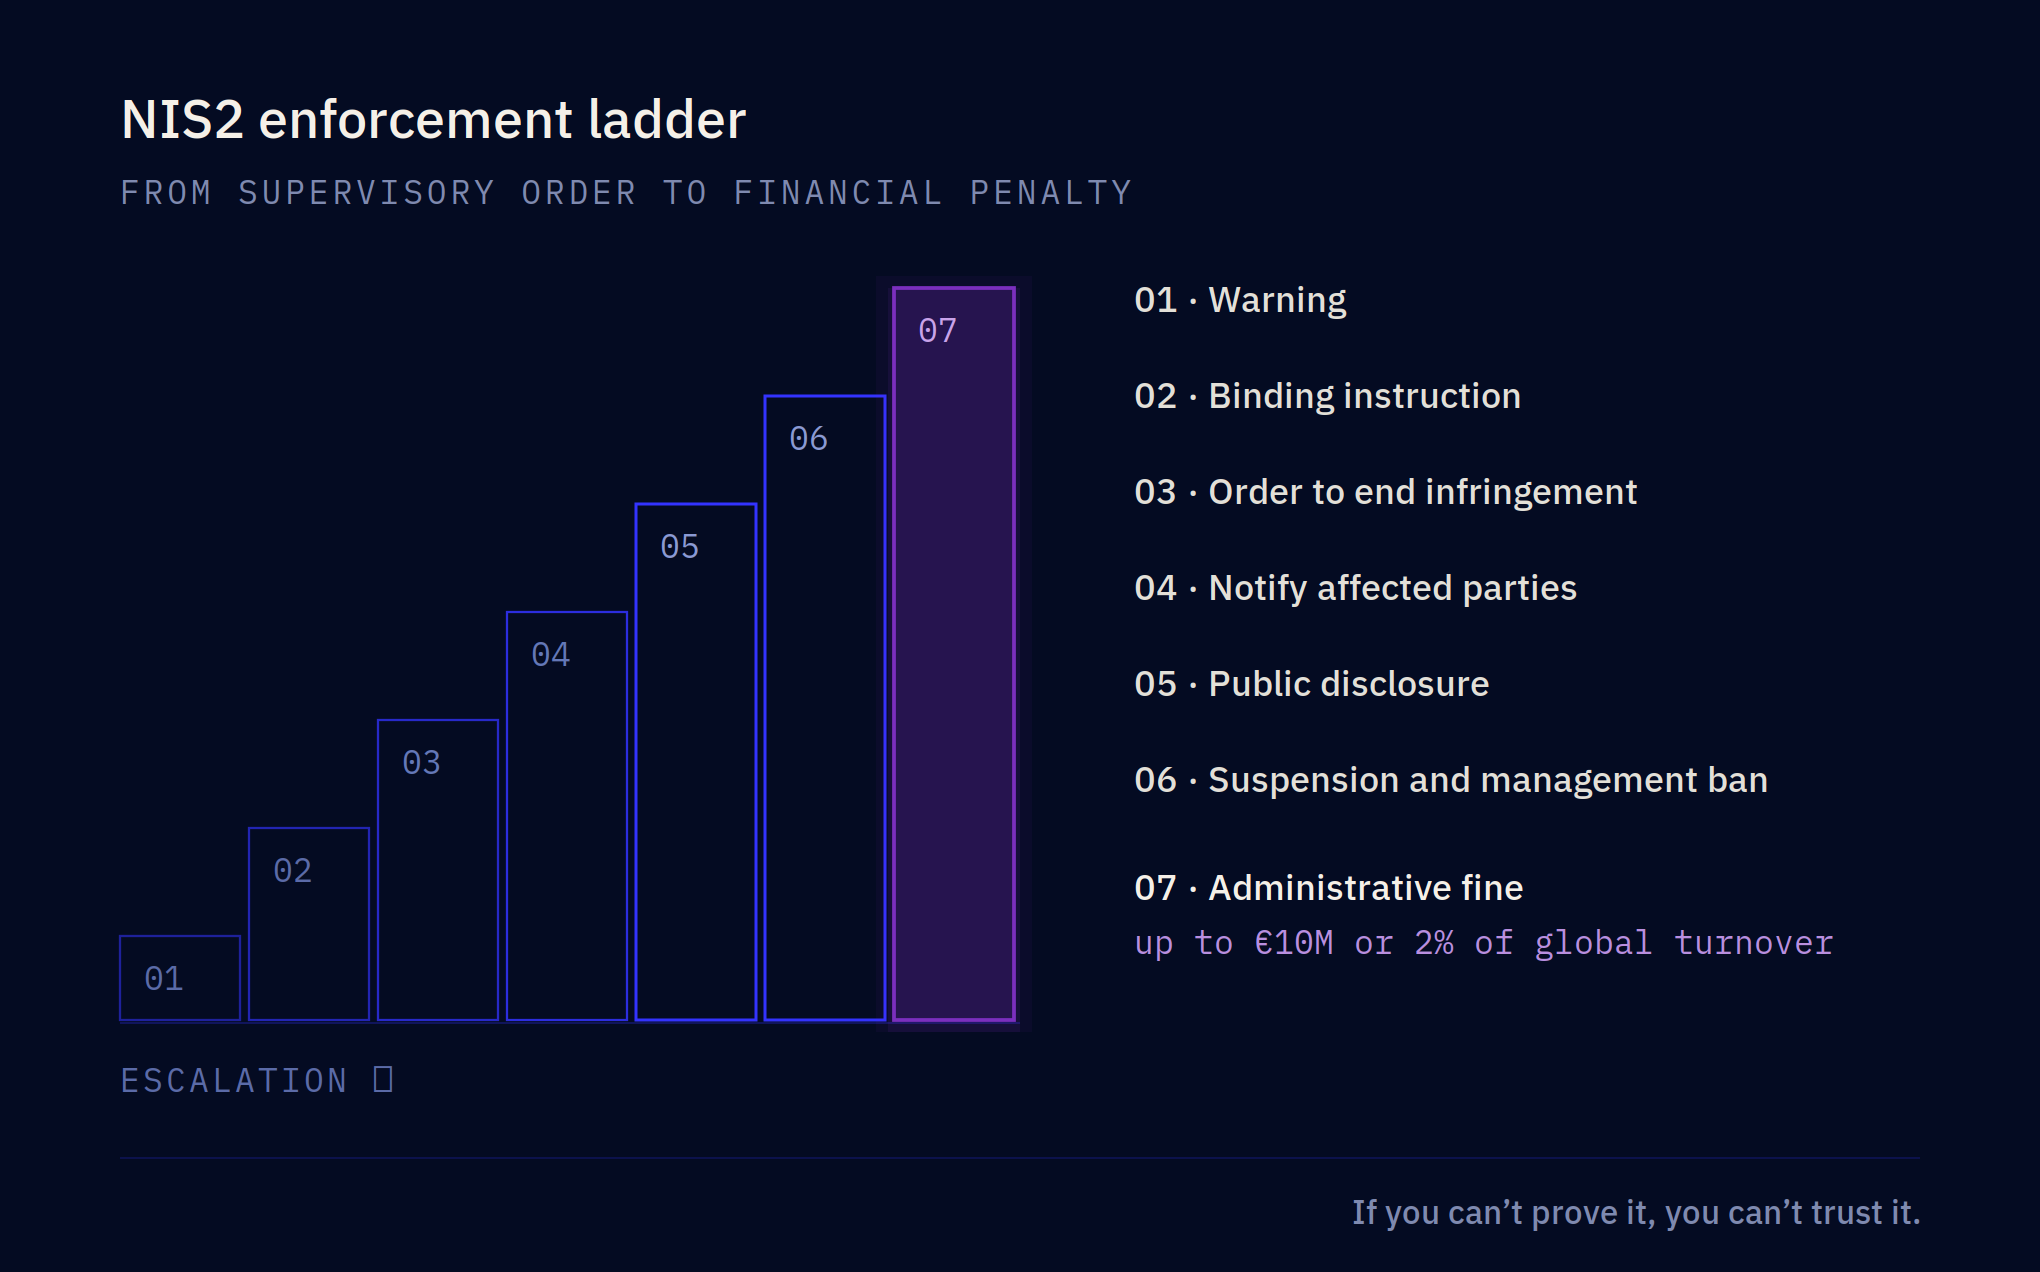
Eine förmliche Aufsichtsanordnung steht eine Stufe vor einer Geldbuße. In der Regel verpflichtet sie eine regulierte Einrichtung, eine konkret festgestellte Lücke - eine fehlende Risikomanagementmaßnahme, einen unvollständigen Prozess zur Meldung von Sicherheitsvorfällen, eine nicht adressierte Anforderung an die Sicherheit der Lieferkette - innerhalb einer festgelegten Frist zu beheben, wobei die Geldbuße die Folge der Nichtbefolgung der Anordnung selbst ist und nicht der ursprünglichen Lücke. Die hohe Zahl an Anordnungen im Verhältnis zu bestätigten Geldbußen deutet darauf hin, dass die deutschen Aufsichtsbehörden die Eskalationsstufen der Durchsetzung bislang so nutzen, wie sie gedacht sind: Lücken feststellen, die Behebung anordnen und Geldbußen jenen Einrichtungen vorbehalten, die die Lücken trotz Anordnung nicht schließen.
Worauf die Anordnungen tatsächlich abzielen
- Unvollständige oder ungetestete Verfahren zur Reaktion auf und Meldung von Sicherheitsvorfällen
- Unzureichende Risikobewertung der Lieferkette und von Drittparteien
- Fehlende oder unzureichende Risikomanagementmaßnahmen in den zehn in Artikel 21 der NIS2-Richtlinie festgelegten Kategorien
- Lücken zwischen dokumentierter Sicherheitsrichtlinie und nachweisbarer betrieblicher Praxis
Die wiederkehrende Lücke: Die Sicherheitsrichtlinie existiert, der Nachweis fehlt
Das Muster, das sich aus den frühen Durchsetzungsmaßnahmen in Deutschland ergibt, spiegelt wider, was sich bereits in der kleinen Zahl bestätigter Geldbußen anderswo in der EU gezeigt hat: Organisationen werden selten beanstandet, weil sie überhaupt keine Sicherheitsrichtlinie haben. Beanstandet werden sie, weil sie nicht mit Nachweisen belegen können, dass eine dokumentierte Sicherheitsrichtlinie zu den maßgeblichen Zeitpunkten tatsächlich wie beschrieben funktioniert hat. Ein schriftlicher Incident-Response-Plan, der nie getestet wurde, oder eine Risikobewertung der Lieferkette, die als statisches Dokument statt als fortlaufend aktualisierte Aufzeichnung existiert, sehen auf dem Papier genauso aus wie ein gut geführtes Programm - bis ein Auditor Nachweise statt einer Beschreibung verlangt.
Was das für Organisationen in Rechtsordnungen mit weniger ausgereifter Durchsetzung bedeutet
Die Aufsichtsreife Deutschlands ist weiter fortgeschritten als in weiten Teilen der EU, was das deutsche Durchsetzungsmuster eher zu einer nützlichen Vorschau als zu einem rein deutschen Thema macht. Organisationen, die in Rechtsordnungen tätig sind, in denen die NIS2-Aufsicht neuer oder weniger aktiv ist, sollten die Zahl der deutschen Anordnungen als Vorschau darauf lesen, worauf sich ihre eigenen künftigen Audits voraussichtlich konzentrieren werden - nicht als Beleg dafür, dass ihre Rechtsordnung sicherer ist.
Die deutsche Durchsetzungswelle ist eine Vorschau, kein Ausreißer - die Lücke, auf die sie immer wieder stößt, liegt zwischen dokumentierter Richtlinie und nachweisbarer Praxis. Sehen Sie, wie ROOTKey Compliance-Richtlinien in kontinuierliche, auditfähige Nachweise verwandelt.