Einleitung
Die Releases im Juli verbindet ein gemeinsames Thema: Compliance-Nachweise sollen nicht mehr bei Bedarf zusammengestellt werden müssen, sondern jederzeit bereitstehen. Diesen Monat kamen automatisierte Datenaufbewahrung, Compliance-Berichte per Klick auf Organisations- und Tresorebene, ein neu gestaltetes, organisationsübergreifendes Dashboard und eine klarere Nutzungsübersicht in allen Tarifen hinzu.
Neu in diesem Monat
Automatisierte Aufbewahrungsrichtlinien
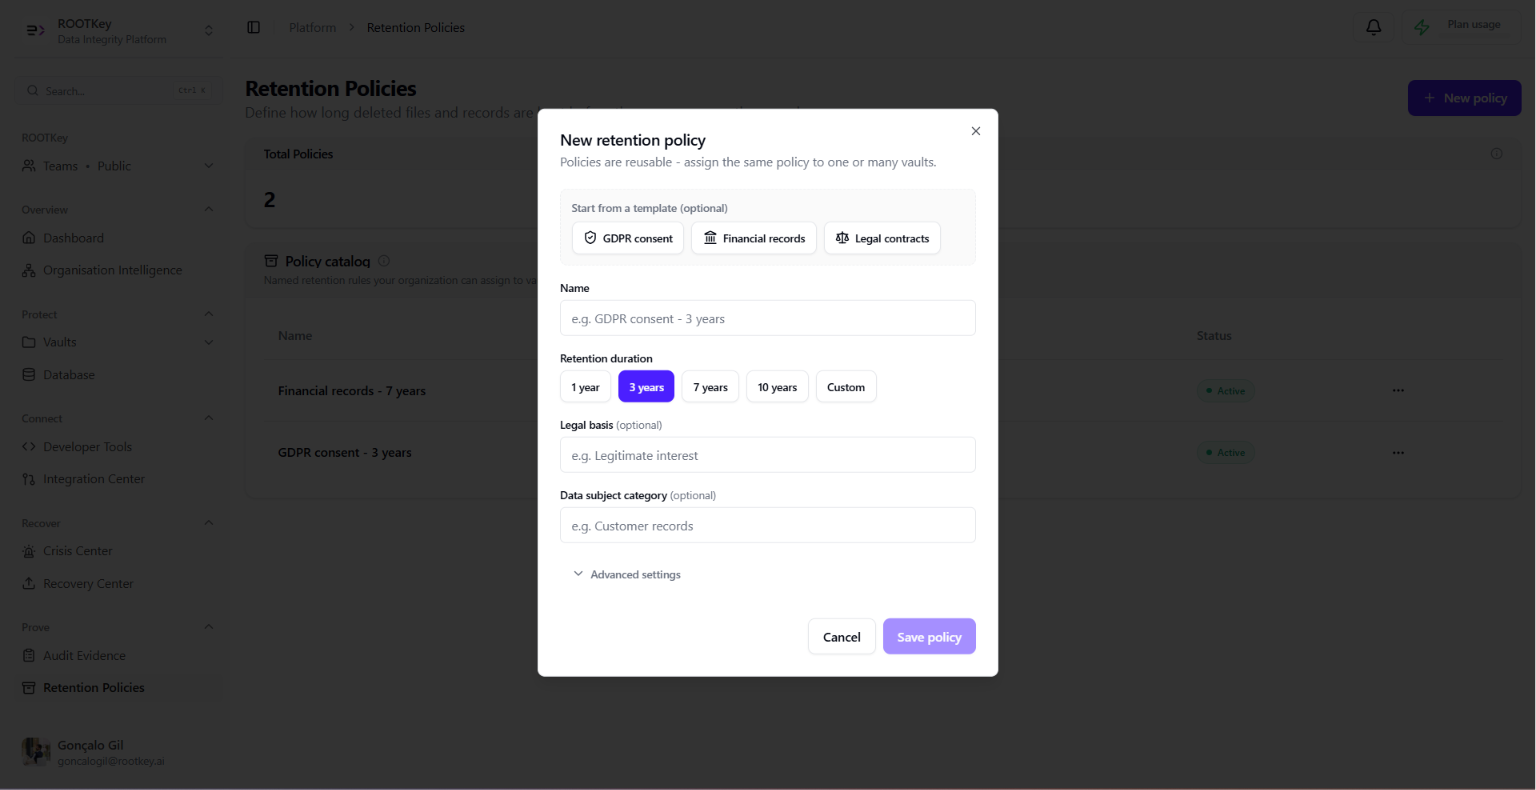
ROOTKey unterstützt jetzt benannte, wiederverwendbare Aufbewahrungsrichtlinien, die jedem Tresor zugewiesen werden können. Sobald eine Richtlinie zugewiesen ist, prüft die Plattform täglich jede Datei anhand ihrer Aufbewahrungsfrist, sendet eine E-Mail-Benachrichtigung, wenn die Frist näher rückt, und führt, sofern konfiguriert, die endgültige Löschung automatisch aus: mit einer Schwärzung direkt an Ort und Stelle, die den Audit-Trail erhält, ohne die zugrunde liegenden Daten zu erhalten. Für Compliance-Teams, die dem Grundsatz der Speicherbegrenzung der DSGVO oder den Pflichten der NIS2 zum Umgang mit Daten unterliegen, schließt dies eine Lücke, die die meisten Organisationen noch manuell in einer Tabellenkalkulation verwalten: zu wissen, was hätte gelöscht werden müssen, und nachzuweisen, dass es gelöscht wurde.
Compliance-Berichte auf Organisations- und Tresorebene
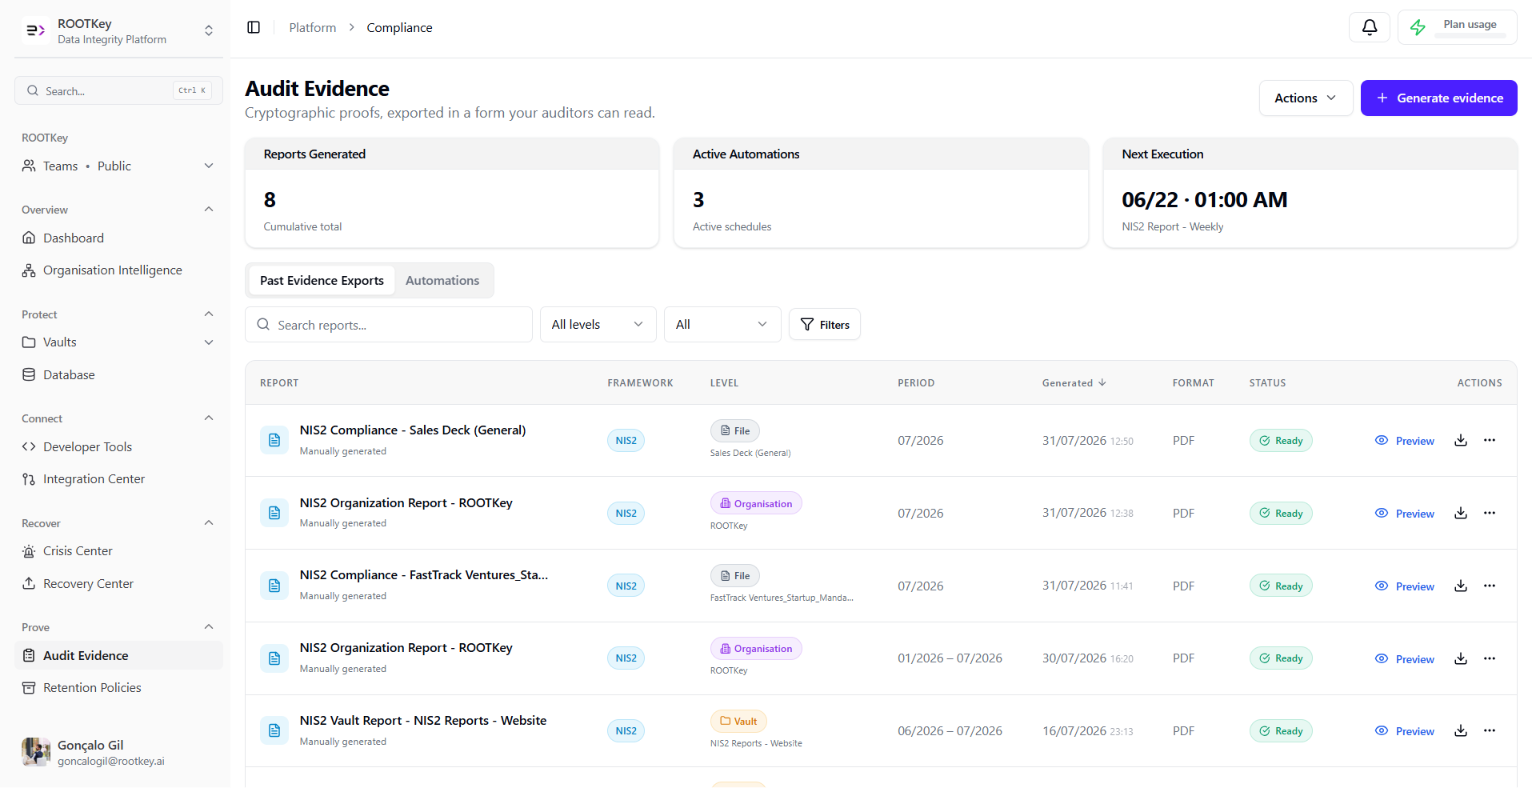
Compliance-Verantwortliche können jetzt einen auditfähigen Bericht für eine gesamte Organisation erstellen, nicht nur für einen einzelnen Tresor. Der Bericht auf Organisationsebene fasst Integritätsstatus, Aktivität und Einhaltung der Richtlinien über alle Tresore und Teams hinweg zusammen und liefert ein einziges Dokument, das einem Prüfer oder einer Aufsichtsbehörde übergeben werden kann. Der bestehende Bericht auf Tresorebene wurde zudem erweitert und deckt nun mehrere Dateien und Aktivitäten in einem Durchgang ab, und ein eigener Reiter für Compliance-Berichte erscheint jetzt direkt auf der Detailseite der Datei, sodass die Nachweise für ein einzelnes Dokument nie mehr als einen Klick entfernt sind.
Ein neu gestaltetes Flotten-Dashboard
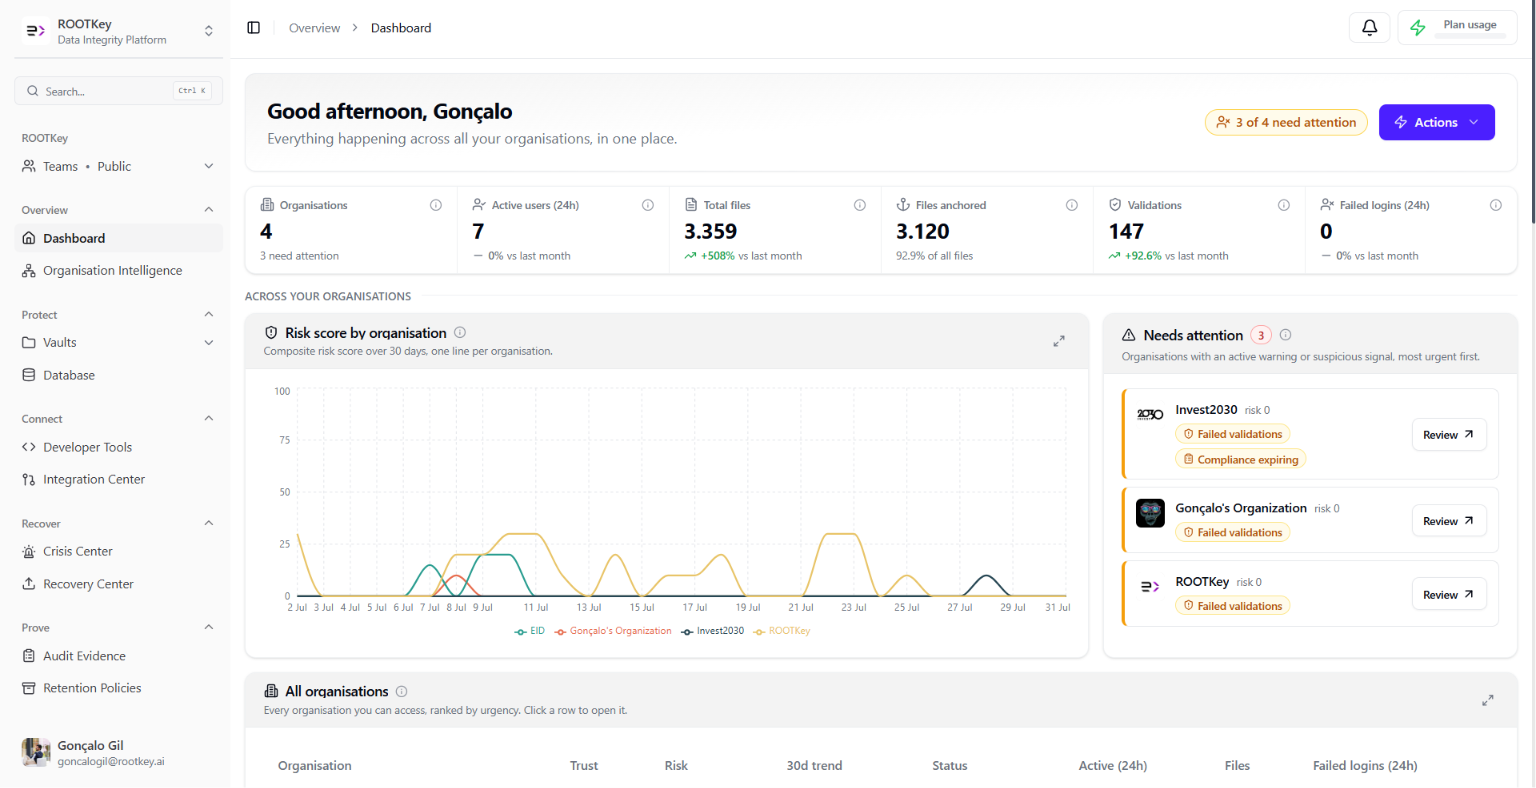
Das Haupt-Dashboard wurde als globale, nutzerzentrierte Übersicht neu aufgebaut, die alle Organisationen umfasst, denen ein Nutzer angehört, statt einen Wechsel zwischen Organisationskontexten zu erzwingen, um das Gesamtbild zu sehen. Elf neue Aggregations-Endpoints tragen die Neugestaltung und bieten Kunden mit mehreren Einheiten (Integratoren, Wiederverkäufern und Holdingstrukturen mit mehreren regulierten Tochtergesellschaften) einen einzigen Bildschirm, der Integrität und Compliance-Status der gesamten Flotte auf einen Blick zeigt.
Klarere Nutzungsübersicht
Eine dauerhaft sichtbare Nutzungsanzeige und eine neue Ansicht der Nutzungsauswirkungen zeigen jetzt zu jedem Zeitpunkt eines Abrechnungszeitraums deutlich, wie nah eine Organisation an den Grenzen ihres Tarifs ist - bevor ein Kontingent erreicht wird, nicht danach. Zusammen mit der tarifabhängigen Freischaltung von Funktionen, die jetzt einheitlich sowohl auf API- als auch auf Oberflächenebene durchgesetzt wird, beseitigt dies die Unsicherheit, die bisher mit wachsender Nutzung über immer mehr Tresore und Integrationen hinweg verbunden war.
- Automatisierte Aufbewahrungsrichtlinien mit geplanter Löschung und Fristbenachrichtigungen
- Organisationsweite Compliance-Berichte über alle Tresore und Teams
- Ein eigener Reiter für Compliance-Berichte auf der Detailseite der Datei
- Ein neu gestaltetes, organisationsübergreifendes Flotten-Dashboard
- Dauerhafte Nutzungsübersicht und klarere Tarifgrenzen
- Eine neue öffentliche Seite, um verifizierte Dateien außerhalb Ihrer Organisation zu teilen
Alle oben genannten Funktionen sind ab sofort verfügbar. Wenn Ihr Team noch keine Aufbewahrungsrichtlinien konfiguriert oder keinen organisationsweiten Compliance-Bericht erstellt hat, sind beide ein guter Ausgangspunkt für diesen Monat. Melden Sie sich in Ihrem Dashboard an, um sie auszuprobieren.