Drei Regelwerke, ein Compliance-Programm
Wenn Sie CISO eines Finanzinstituts sind, das KI einsetzt und kritische Infrastruktur betreibt, fallen Sie möglicherweise gleichzeitig in den Anwendungsbereich von NIS2, DORA und der EU-KI-Verordnung. Alle drei gelten inzwischen in vollem Umfang. Alle drei sehen Prüf- und Durchsetzungsmechanismen vor. Alle drei verlangen Dokumentation, Nachweise und eine fortlaufende Überwachung.
Die gute Nachricht: Die technischen Anforderungen der drei Regelwerke überschneiden sich erheblich. Am effizientesten bauen diejenigen Organisationen ihre Compliance-Programme auf, die zuerst die gemeinsame technische Grundlage abgebildet und sie dann einmal statt dreimal aufgebaut haben.
Die schlechte Nachricht: Die Überschneidungen sind nicht offensichtlich, und gerade in den Lücken zwischen den Regelwerken entstehen häufig Durchsetzungslücken. Wer die Zuordnung falsch vornimmt, verdoppelt entweder den Aufwand oder hinterlässt echte Compliance-Lücken.
Dieser Leitfaden richtet sich an CISOs, die alle drei steuern müssen, ohne das Compliance-Team zu verdreifachen.
Die gemeinsame technische Grundlage
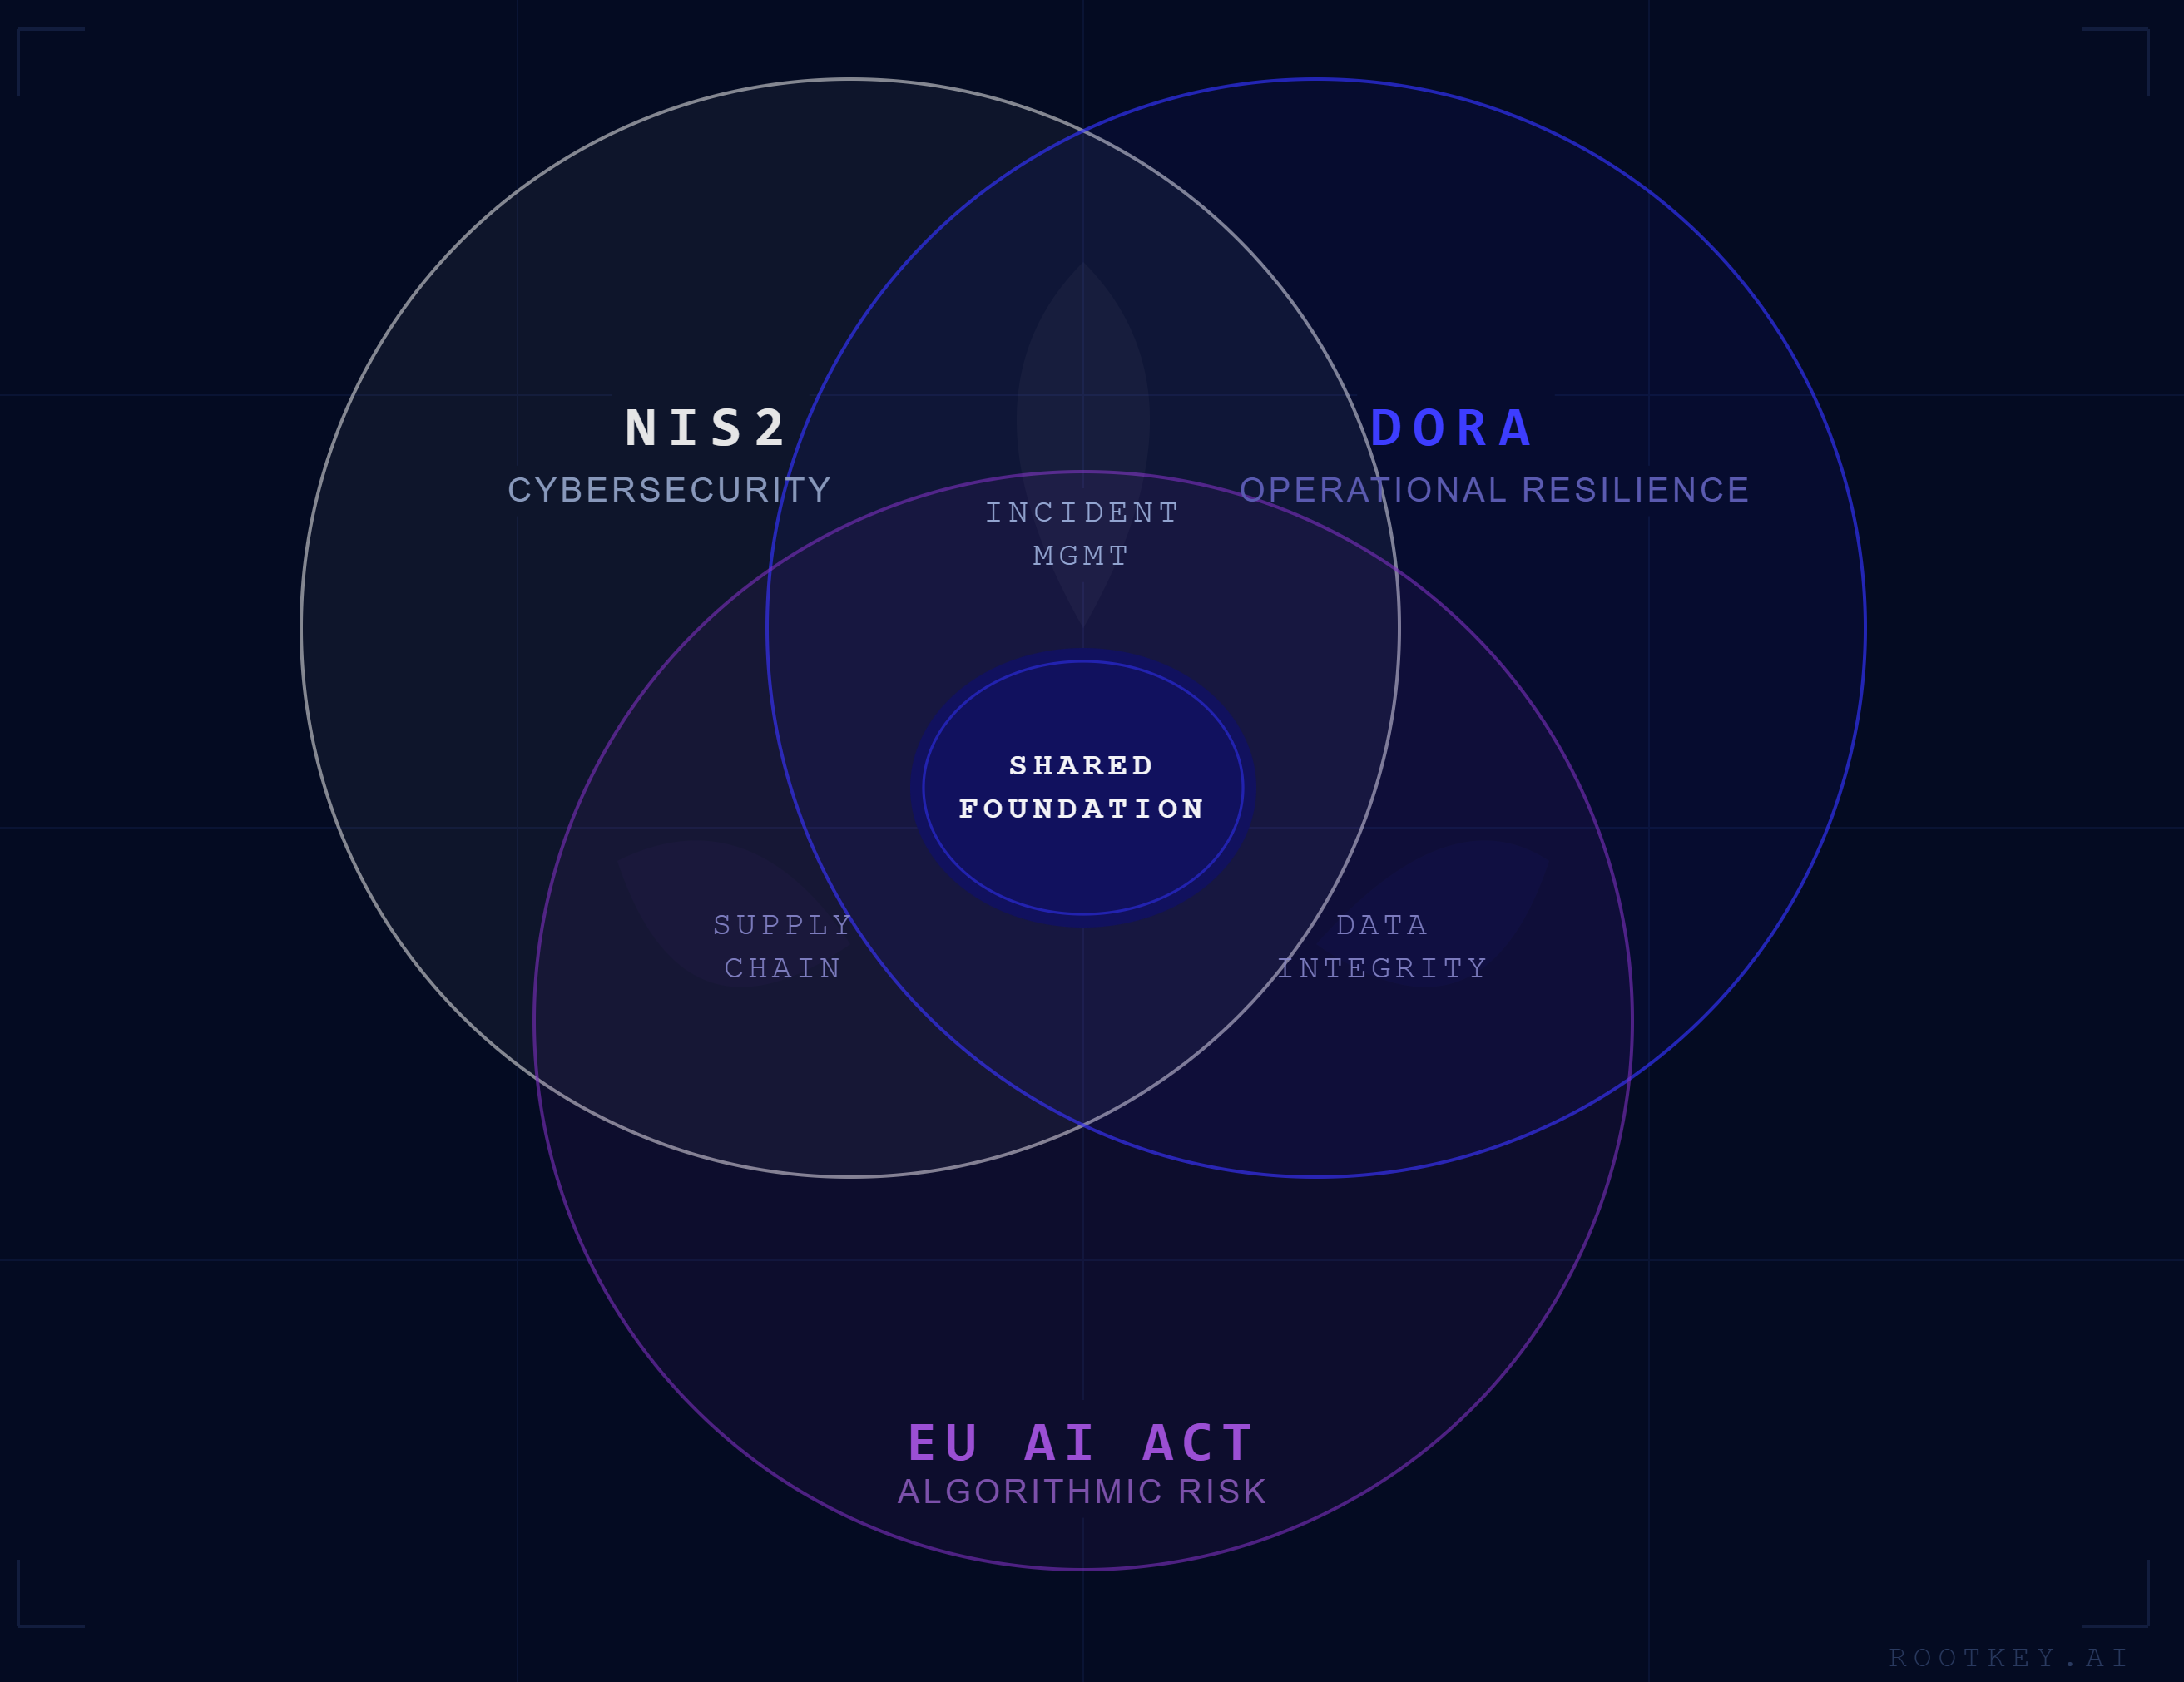
Alle drei Regelwerke verlangen einen gemeinsamen Satz technischer Fähigkeiten. Wer diese einmal und belastbar aufbaut, erfüllt Anforderungen aus allen drei:
Audit-Trails mit Manipulationserkennung. Artikel 21 Abs. 2 lit. g der NIS2 verlangt eine Audit-Protokollierung. Artikel 9 Abs. 4 lit. d der DORA verlangt die Protokollierung von IKT-Vorgängen. Artikel 12 der EU-KI-Verordnung verlangt eine Protokollierung für Hochrisiko-KI-Systeme. Eine einzige Implementierung einer Protokollierung mit Manipulationserkennung und verifizierter Integrität erfüllt alle drei.
Prüfung der Datenintegrität. Die Integritäts- und Authentizitätsanforderungen der NIS2. Die Anforderungen der DORA an die Datenintegrität von IKT-Systemen. Die Governance der Trainingsdaten nach Artikel 10 der EU-KI-Verordnung. Alle drei verlangen, nachweisen zu können, dass bestimmte Datenbestände nicht verändert wurden. Eine einzige Infrastruktur zur Integritätsprüfung, konsequent angewendet, deckt alle drei ab.
Erkennung von und Reaktion auf Vorfälle. Alle drei Regelwerke verlangen Fähigkeiten zur Erkennung von Vorfällen, dokumentierte Reaktionsverfahren und die Meldung an die Behörden innerhalb bestimmter Fristen. Ein einheitliches Rahmenwerk für das Vorfallmanagement mit einer für jedes Regelwerk passenden Eskalationslogik ist effizienter als getrennte Programme.
Sicherheitsbewertungen der Lieferkette. Artikel 21 Abs. 2 lit. d der NIS2 und Kapitel V der DORA verlangen beide Programme für die Sicherheit der Lieferkette. Die EU-KI-Verordnung ergänzt Aspekte der KI-Lieferkette. Ein einziges Rahmenwerk für die Lieferkettensicherheit lässt sich mit entsprechender Dokumentation so erweitern, dass es alle drei abdeckt.
Eine technische Umsetzung dieser gemeinsamen Fähigkeiten finden Sie im Enterprise Hub von ROOTKey, der eine einheitliche Compliance-Infrastruktur für alle drei Regelwerke bereitstellt.
Die regelwerkspezifischen Anforderungen, die sich nicht zusammenführen lassen
Einige Anforderungen sind tatsächlich spezifisch für ein Regelwerk und erfordern einen eigenen Compliance-Aufwand:
DORA-spezifisch:
- TLPT (bedrohungsorientierte Penetrationstests) für bedeutende Finanzunternehmen: nach DORA verpflichtend, von NIS2 und der EU-KI-Verordnung nicht verlangt
- Bewertung des IKT-Konzentrationsrisikos: Die Analyse des systemischen Risikos aus Abhängigkeiten von Drittanbietern ist DORA-spezifisch
- Überwachung des Registers kritischer IKT-Drittdienstleister (CTPP): Die Anforderungen an von den ESA benannte CTPP sind DORA-spezifisch
Spezifisch für die EU-KI-Verordnung:
- Konformitätsbewertung und EU-Konformitätserklärung für Hochrisiko-KI-Systeme
- Registrierung in der Datenbank des KI-Büros der EU
- Plan zur Beobachtung nach dem Inverkehrbringen für KI-Systeme
- Spezifische Transparenzpflichten der EU-KI-Verordnung (Artikel 52)
NIS2-spezifisch (über den Anwendungsbereich der DORA hinaus):
- Persönliche Haftung der Leitungsorgane für Cybersicherheitsmaßnahmen (Artikel 20)
- Sektorspezifische Aufsichtsregelungen im Rahmen der nationalen Umsetzungen
- Fristen für die nationale Registrierung bei der zuständigen Behörde
Für portugiesische Organisationen behandelt der NIS2-Leitfaden für Portugal die nationalen Anforderungen, die zu den grundlegenden NIS2-Pflichten hinzukommen.
Die Architektur des Compliance-Programms
Die effizienteste Architektur, um alle drei Regelwerke zu steuern:
Ebene 1: Gemeinsame Infrastruktur. Audit-Protokollierung mit Manipulationserkennung, Prüfung der Datenintegrität, Vorfallmanagement und ein Programm für die Lieferkettensicherheit. Einmal aufgebaut, einmal gepflegt, für alle drei Regelwerke genutzt.
Ebene 2: Regelwerkspezifische Dokumentation. Dieselben technischen Fakten, dokumentiert im jeweiligen Format und in der jeweiligen Sprache, die jedes Regelwerk verlangt. Die Nachweisbasis ist gemeinsam; die Darstellungsebene ist regelwerkspezifisch.
Ebene 3: Regelwerkspezifische Prozesse. TLPT für DORA. Konformitätsbewertung für die EU-KI-Verordnung. Schulung der Leitungsorgane und Dokumentation der Haftung für NIS2. Dies sind tatsächlich getrennte Prozesse, die sich nicht zusammenführen lassen.
Diese Architektur minimiert Doppelarbeit auf der Ebene der Infrastruktur und bewahrt zugleich die Flexibilität, die spezifischen Nachweisanforderungen jedes Regelwerks zu erfüllen.
Die Plattform für überprüfbares Vertrauen von ROOTKey ist speziell für Ebene 1 dieser Architektur konzipiert: Sie stellt die gemeinsame technische Grundlage bereit, die die Anforderungen an Integrität, Prüfbarkeit und Überwachung aller drei Regelwerke erfüllt. Beginnen Sie mit dem Aufbau Ihrer Compliance-Grundlage.