
Einleitung
Die Vereinigten Arabischen Emirate werden häufig als ein einheitliches regulatorisches Umfeld dargestellt. Das sind sie nicht. Organisationen, die 2026 in den Markt der VAE eintreten, haben es gleichzeitig mit mindestens drei sich überschneidenden Regelwerken zu tun: einem föderalen Datenschutzgesetz, das sich derzeit in einer einjährigen Übergangsphase befindet, einem Rahmenwerk für Cyberrisiken im Finanzsektor, das speziell für den Abu Dhabi Global Market gilt, und einer nationalen Cybersicherheitsbehörde, die eine mehrjährige Migration hin zur Post-Quanten-Kryptografie vorschreibt. Eines dieser Regelwerke für das Gesamtbild zu halten, ist der häufigste Fehler bei der Planung des Markteintritts.
Die föderale Ebene: PDPL
Das Gesetz zum Schutz personenbezogener Daten der VAE gilt für die Verarbeitung personenbezogener Daten durch Verantwortliche und Auftragsverarbeiter, die auf dem Festland (Mainland) der VAE niedergelassen sind, und erstreckt sich extraterritorial auf bestimmte Verarbeitungen, die sich auf betroffene Personen in den VAE beziehen. Am 1. Januar 2026 begann eine einjährige Übergangsphase; die vollständige Einhaltung ist bis zum 1. Januar 2027 erforderlich. Für Organisationen, die jetzt in den Markt eintreten, ist dieses Übergangsfenster der praktische Planungshorizont - keine Frist, die man später im Blick behält, sondern der Zeitraum, in dem Verarbeitungspraktiken, Einwilligungsmechanismen und Vereinbarungen zur grenzüberschreitenden Übermittlung bereits belastbar sein müssen.
Die Ebene des Finanzsektors: das Rahmenwerk für das Management von Cyberrisiken des ADGM
Für jede Organisation, die in der Finanzfreizone des Abu Dhabi Global Market oder über sie tätig ist, trat am 31. Januar 2026 ein eigenständiges Rahmenwerk für das Management von Cyberrisiken in Kraft, das von der Financial Services Regulatory Authority (FSRA) eingeführt wurde. Regulierte Unternehmen unterliegen einer 24-Stunden-Meldepflicht für wesentliche Cybervorfälle, die nach betrieblichen Auswirkungen und regulatorischer Bedeutung bewertet werden - ein deutlich engeres Zeitfenster, als viele bestehende Incident-Response-Playbooks von Organisationen annehmen, und eines, das die Dringlichkeit bei der Meldung von Vorfällen widerspiegelt, die unter DORA und NIS2 in der EU inzwischen Standard ist.
Die nationale Ebene: NESA und Krypto-Agilität
Die Leitlinien 2026 der National Electronic Security Authority (NESA) führen eine Vorgabe zur Krypto-Agilität für neue Systeme ein, priorisieren langlebige sensible Daten - Gesundheitsakten mit Vertraulichkeitsanforderungen von 10 bis 20 Jahren sind das ausdrücklich genannte Beispiel - und verlangen Migrationspläne für Post-Quanten-Kryptografie, die Ende 2025 genehmigt wurden. Für jede Organisation, die in den VAE Infrastruktur mit einem mehrjährigen Horizont plant, müssen heute getroffene Entscheidungen zur kryptografischen Architektur den absehbaren Post-Quanten-Übergang bereits berücksichtigen, statt ihn als späteres Replatforming-Projekt zu behandeln.
- Ermitteln, welches der drei Regelwerke tatsächlich gilt - die PDPL auf dem Festland, das sektorspezifische Rahmenwerk des ADGM oder beide, je nachdem, wo und wie das Unternehmen tätig ist
- Das einjährige Übergangsfenster der PDPL als die eigentliche Arbeitsfrist behandeln, nicht Januar 2027
- Incident-Response-Playbooks auf eine 24-Stunden-Meldefrist ausrichten, wenn das Unternehmen im regulierten Finanzsektor des ADGM oder über ihn tätig ist
- Krypto-Agilität und Post-Quanten-Bereitschaft gemäß den NESA-Leitlinien in jede Infrastrukturentscheidung mit mehrjährigem Horizont einbeziehen
Was diese drei Regelwerke verbindet
Obwohl sie unterschiedliche Geltungsbereiche abdecken, laufen alle drei Rahmenwerke der VAE auf dieselbe grundlegende Erwartung hinaus, die sich auch in den EU-Regelwerken DORA und NIS2 zeigt: eine kontinuierliche, nachweisbare Kontrolle über die Datenintegrität und die Sichtbarkeit von Vorfällen statt einer periodischen Auditübung. Eine Organisation, die für europäische regulatorische Zwecke bereits maschinell überprüfbare Nachweise über Datenherkunft und Systemintegrität führt, ist der Bereitschaft für die VAE näher, als sie vielleicht annimmt - die Anforderungen an die Nachweisführung sind konzeptionell ähnlich, auch wenn der konkrete Gesetzeswortlaut abweicht.
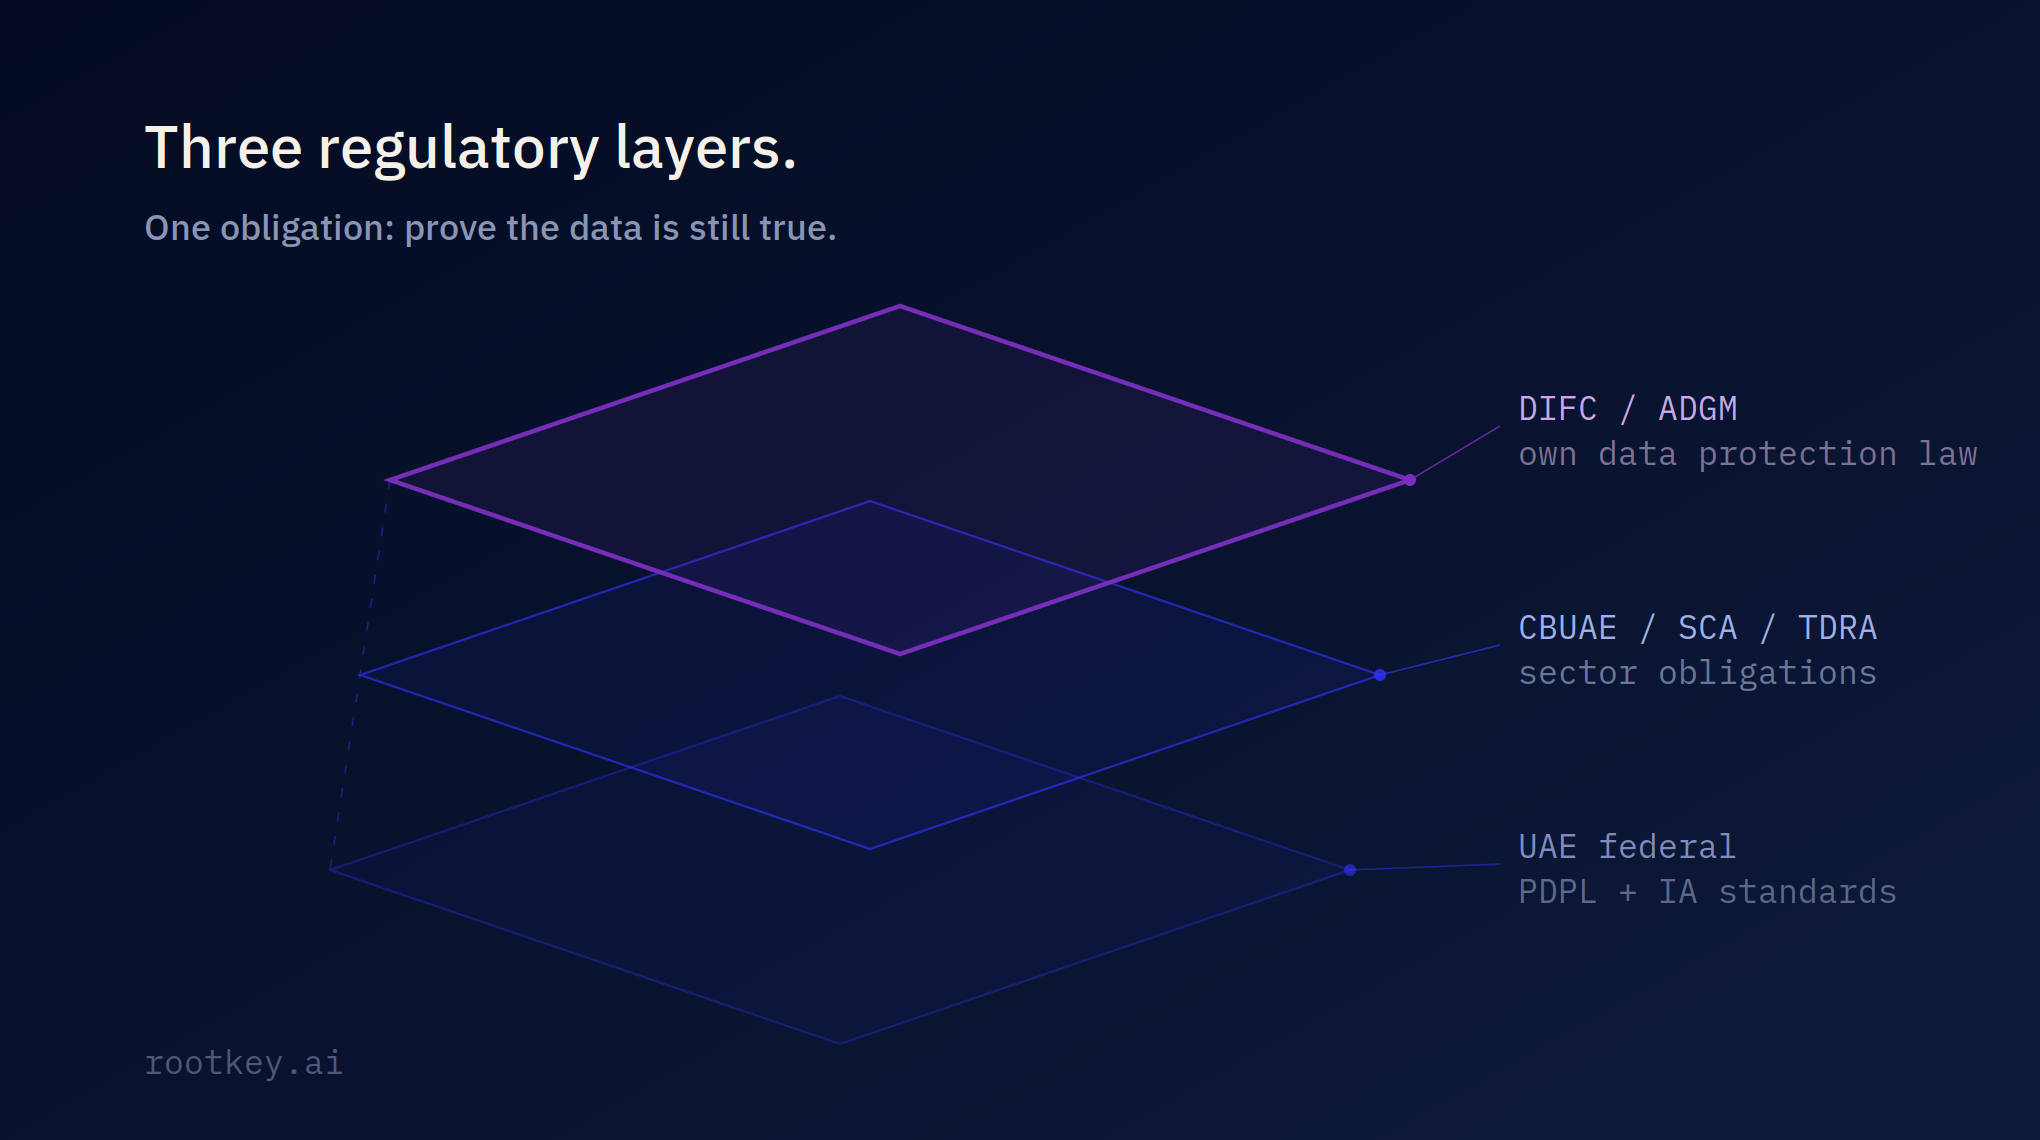
Der Eintritt in den Golfmarkt bedeutet, sich überschneidende Regelwerke zu erfüllen, die alle auf dieselbe Anforderung hinauslaufen: eine kontinuierliche, beweisbare Kontrolle über Daten und Systeme. Erfahren Sie, wie ROOTKey eine einzige, kontinuierlich überprüfbare Nachweisebene über alle Rechtsordnungen hinweg bereitstellt.