مع تزايد القلق بشأن الأمن الرقمي في مختلف القطاعات، لم يكن دمج حلول أمن سيبراني متينة أكثر أهمية مما هو عليه اليوم. تتمثل مهمة ROOTKey في ضمان صلاحية البيانات وسلامتها وأصالتها طوال دورة حياتها. وتوفر واجهات API الخاصة بنا للمطورين طرقًا سلسة لدمج الأمان القائم على البلوك تشين في تطبيقاتهم، بما يتيح المصادقة اللامركزية والتحقق من صحة البيانات والاحتفاظ بسجلات غير قابلة للتغيير.
سنستعرض في هذا الدليل ما يلي:
- كيف تدعم واجهات API من ROOTKey التحول الرقمي.
- الخطوات العملية لدمج واجهات API من ROOTKey، بدءًا من الحصول على مفاتيح API وصولًا إلى تأمين المستندات.
- المزايا التقنية لاستخدام مجموعة واجهات API الخاصة بنا.
بنهاية هذا المقال، سيكون لديك فهم شامل لكيفية دمج واجهات API من ROOTKey في نظامك بكفاءة.
1. كيف تدعم واجهات API من ROOTKey التحول الرقمي
تعمل واجهات برمجة التطبيقات (API) كجسر بين الأنظمة الرقمية المختلفة، إذ تتيح تواصلًا سلسًا وقابلية للتشغيل البيني. وفي المشهد الرقمي المتسارع اليوم، تعتمد الشركات بشكل متزايد على واجهات API لتعزيز الأمان وأتمتة العمليات وضمان سلامة البيانات.
ندرك في ROOTKey أن الأمان لا ينبغي أن يكون أمرًا يُفكَّر فيه لاحقًا، بل مكوّنًا أساسيًا من مكونات التحول الرقمي. وفيما يلي كيف تنسجم واجهات API الخاصة بنا مع مهمتنا:
- ضمان صلاحية البيانات وأصالتها: توفر واجهات API الخاصة بنا آليات تحقق تشفيرية تتيح للشركات والمطورين التحقق من أصالة الأصول الرقمية في الوقت الفعلي.
- إزالة الاعتماد على الثقة: من خلال الاستفادة من البلوك تشين، تتيح ROOTKey حلول أمان لامركزية تُوضع فيها الثقة في البروتوكولات التشفيرية بدلًا من الأطراف الثالثة.
- تعزيز الامتثال والالتزام التنظيمي: مع تزايد التدقيق التنظيمي، يجب على المؤسسات ضمان قابلية التدقيق والامتثال. وتسهّل مجموعة واجهات API الخاصة بنا الاحتفاظ بسجلات غير قابلة للتغيير، ما يجعل الامتثال سلسًا.
- أمان سلس وقابل للتوسع: صُممت واجهات API الخاصة بنا لتسهيل الدمج ليس فقط مع التطبيقات المؤسسية، بل أيضًا للمطورين الأفراد الذين يسعون إلى تعزيز أمان مشاريعهم الشخصية أو مشاريع شركاتهم الناشئة. ويضمن ذلك أن تتمكن المؤسسات الكبيرة والمطورون المستقلون على حد سواء من توسيع نطاق إجراءاتهم الأمنية مع نمو بياناتهم.
من خلال اعتماد مجموعة واجهات API من ROOTKey، يمكن للشركات والمطورين تأمين بياناتهم وأتمتة إدارة الأصول وتطبيق بروتوكولات أمان متقدمة دون تعطيل سير العمل الحالي.
2. دليل عملي لدمج واجهات API من ROOTKey
لننتقل الآن إلى التفاصيل التقنية لدمج واجهات API من ROOTKey. فيما يلي دليل خطوة بخطوة:
الخطوة 1: احصل على مفتاح API
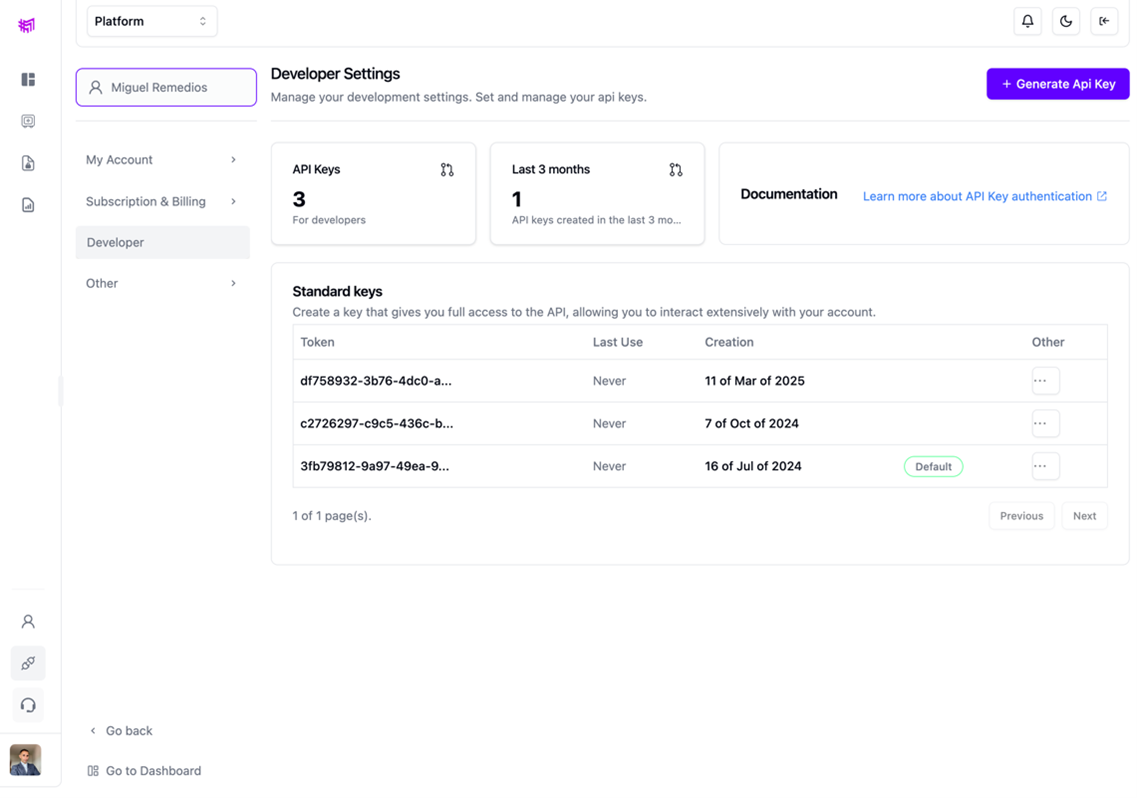
لبدء استخدام واجهات API من ROOTKey، ستحتاج إلى مفتاح API. اتبع الخطوات التالية:
- أنشئ حسابًا على منصة ROOTKey.
- انتقل إلى قسم إدارة مفاتيح API ضمن إعدادات المطور.
- أنشئ مفتاح API جديدًا.
- احمِ مفتاح API الخاص بك - لا تكشفه علنًا أبدًا (مثلًا في شيفرة الواجهة الأمامية أو في المستودعات).
الخطوة 2: أنشئ خزنتك الأولى
قبل أن تتمكن من تأمين مستند، تحتاج إلى خزنة لتخزين بياناتك بأمان. وتؤدي هذه الخزنة دور عنوان خزنتك المالكة، وهو مطلوب لعمليات تأمين المستندات اللاحقة.
إنشاء خزنة
يوضح نص Python البرمجي التالي كيفية إنشاء خزنة باستخدام API من ROOTKey:
import requests
import json

API_KEY = "your_api_key_here"
API_URL = "https://rootkey.westeurope.cloudapp.azure.com/auth-service/api-v1/creation/wallet"

headers = {
    "Content-Type": "application/json",
    "x-api-key": API_KEY
}

data = {
    "walletName": "MyFirstVault",
    "description": "This is my first vault created with ROOTKey API"
}

response = requests.post(API_URL, headers=headers, data=json.dumps(data))

if response.status_code == 200:
    wallet_info = response.json()
    print("Vault created successfully:", wallet_info)
else:
print("Vault creation failed:", response.json())في حال النجاح، ستُرجع API استجابة مثل هذه:
{
  "name": "MyFirstVault",
  "description": "This is my first vault created with ROOTKey API",
  "walletAddress": "0x123456789abcdef"
}دوّن عنوان الخزنة، إذ ستستخدمه في الخطوة التالية.
الخطوة 3: أمّن مستندك الأول
بعد إنشاء خزنتك، يمكنك الآن تأمين مستند باستخدام API من ROOTKey. تُنشئ هذه العملية مستندًا على البلوك تشين، ما يضمن سلامة المستند وصلاحيته وأصالته.
تأمين مستند
يوضح نص Python البرمجي التالي كيفية رفع مستند وتأمينه:
import requests

API_KEY = "your_api_key_here"
API_URL = "https://rootkey.westeurope.cloudapp.azure.com/auth-service/api-v1/creation/smart-contract"

headers = {
    "x-api-key": API_KEY
}

data = {
    "ownerWallet": "0x123456789abcdef",  # Replace with your actual vault address
    "type": "rootkey",
    "subType": "sec1",
    "expirationDate": "2025-12-31"  # Optional expiration date
}

files = {
    "file": open("your_document.pdf", "rb")  # Replace with the actual file path
}

try:
    response = requests.post(API_URL, headers=headers, data=data, files=files)
    response_data = response.json()

    if response.status_code == 200:
        print("Document secured successfully:", response_data)
    else:
        print("Failed to secure document:", response_data)

except requests.exceptions.RequestException as e:
print("API request error:", e)ما الذي يحدث هنا؟
- يُسجَّل المستند ويُربط بخزنتك (ownerWallet).
- يُسجَّل بشكل دائم على البلوك تشين الخاصة بـ ROOTKey، ما يضمن عدم إمكانية تعديله.
- في حال النجاح، يصبح المستند مؤمّنًا وقابلًا للتحقق منه متى دعت الحاجة.
ما الذي يحدث بعد ذلك؟
- المستند غير قابل للتغيير - مخزّن على البلوك تشين، ما يضمن سلامته ويمنع العبث به.
- تعيين الملكية - مرتبط بخزنتك للرجوع إليه مستقبلًا.
- جاهز للتحقق - تحقّق من أصالته في أي وقت باستخدام نقطة نهاية التحقق.
- تحديد تاريخ الانتهاء - إذا حُدّد تاريخ انتهاء، يظل المستند صالحًا حتى ذلك التاريخ.
- إدارة المستندات - استرجع المستندات المؤمّنة واعرضها وأدرها عبر API.
أصبح مستندك الآن مؤمّنًا وقابلًا للتدقيق والتحقق طوال دورة حياته. أحسنت!
3. المزايا التقنية لاستخدام واجهات API من ROOTKey
توفر واجهات API من ROOTKey أمانًا بمستوى البلوك تشين ودمجًا سلسًا وقابلية عالية للتوسع، ما يجعلها مثالية للمؤسسات والمطورين الأفراد على حد سواء. وإليك أسباب ثقة المطورين بخدماتنا:
- سلامة بيانات غير قابلة للتغيير
- تُسجَّل كل معاملة على البلوك تشين، ما يضمن تخزينًا دائمًا للبيانات ومحميًا من العبث.
- ضرورية للقطاعات التي تتطلب مسارات تدقيق وامتثالًا (المالية والرعاية الصحية والشؤون القانونية).
- بنية تحتية عالية الأداء وقابلة للتوسع
- مصممة لعمليات ذات زمن استجابة منخفض وإنتاجية عالية، وتدعم عمليات النشر المؤسسية واسعة النطاق ومشاريع المطورين الأصغر على حد سواء.
- مستضافة على بنية سحابية موزعة وذات تكرار احتياطي، ما يضمن الموثوقية واستمرارية التشغيل.
- دمج سلس مع مجموعات التقنيات الحديثة
- يتيح تصميم API وفق نمط RESTful دمجًا سلسًا مع Python وNode.js وJava وغيرها.
- متوافقة تمامًا مع AWS وAzure وGoogle Cloud وغيرها من المنصات السحابية لتسهيل النشر.
مع API من ROOTKey، تحصل على أمان بمستوى المؤسسات وقابلية مرنة للتوسع ودمج بلا عناء، وكل ذلك مدعوم بتقنية البلوك تشين.
الخلاصة
توفر واجهات API من ROOTKey للمطورين الأدوات اللازمة لدمج حلول أمن رقمي آمنة وقابلة للتوسع وفعالة. وسواء كنت تسعى إلى التحقق من صحة البيانات أو تأمين السجلات الرقمية أو تطبيق أمان قائم على البلوك تشين، تضمن واجهات API من ROOTKey بقاء بياناتك صالحة وأصيلة ومحمية من العبث.
ومن أبرز نقاط قوة عرض واجهات API لدينا سهولة الوصول إليه للمؤسسات والمطورين الأفراد على حد سواء. وسواء كنت جهة مؤسسية تدمج الأمان على نطاق واسع أو مطورًا مستقلًا يبني تطبيقًا من الجيل التالي، تمنحك ROOTKey حلول أمان متطورة مصممة لتطبيق سلس وموثوقية طويلة الأمد.
إذا كنت مستعدًا للبدء، فاستكشف وثائق API الخاصة بنا على docs.rootkey.ai وابدأ رحلتك نحو دمج سلس للأمن الرقمي. وللحصول على مزيد من الدعم، لا تتردد في التواصل معنا عبر support@rootkey.ai.