
حالة استخدام البلوك تشين في المؤسسات التي لم يرغب أحد في الحديث عنها
مرّت البلوك تشين المؤسسية بعقد كامل من دورات الضجة. تشكّلت اتحادات ثم تفككت. وأنتجت المشاريع التجريبية بيانات صحفية، لكن القليل من عمليات النشر في بيئات الإنتاج. وبحلول مطلع عشرينيات هذا القرن، كانت التقنية قد اكتسبت سمعة بأنها تحل مشكلات غير موجودة بينما تعجز عن حل المشكلات الموجودة فعلاً.
وجاء رد الفعل المعاكس مبالغاً فيه بقدر الضجة نفسها. فالخصائص المحددة للبلوك تشين - عدم القابلية للتغيير، واللامركزية، وقابلية التحقق التشفيري - تحل بالفعل فئة حقيقية ومهمة من المشكلات. لكنها ببساطة ليست المشكلات التي كانت تعالجها معظم مشاريع البلوك تشين في حقبة 2017.
إن حالة الاستخدام الفعلية للبلوك تشين في المؤسسات في 2026 محدودة النطاق وقوية الأثر: تثبيت السجلات بطريقة تكشف أي تلاعب. ليست العقود الذكية على نطاق واسع. وليست منصات لامركزية لرؤية سلسلة الإمداد. وليست الأصول المرمّزة بوصفها عرض القيمة الأساسي.
فالسجل التشفيري الذي يثبت ما البيانات التي كانت موجودة، وبأي شكل، وفي أي وقت - مثبّتاً في دفتر أستاذ لا يتحكم فيه أي طرف منفرد ولا يمكن تعديله بأثر رجعي - يتبيّن أنه بالضبط ما تطالب به أطر الامتثال مثل NIS2 وDORA واللائحة العامة لحماية البيانات (GDPR) وقانون الذكاء الاصطناعي الأوروبي (AI Act).
لماذا يهمّ عدم قابلية السجلات للتغيير في أدلة الامتثال
تشترط معظم أطر الامتثال على المؤسسات الاحتفاظ بسجلات تثبت أنها كانت ممتثلة في نقطة زمنية محددة. والتحدي هو أن هذه السجلات مخزّنة في أنظمة يمكن تعديلها.
يمكن لمسؤول يتمتع بصلاحيات كافية أن يغيّر ملف سجل أحداث في قاعدة بيانات. ويمكن تحرير تقرير امتثال مخزّن في نظام لإدارة المحتوى بعد وقوع الأمر. ويمكن لمسار تدقيق في نظام مؤسسي أن يُمسح أو يُعدَّل على يد الفريق نفسه الذي يُفترض أن يُخضعه للمساءلة.
والجهات التنظيمية تدرك ذلك. فتوجّه أطر الامتثال نحو اشتراط أدلة «تكشف أي تلاعب» (متطلبات سجلات التدقيق في NIS2، ومتطلبات سلامة سجلات تقنية المعلومات والاتصالات في DORA، ومتطلبات أدلة حوكمة البيانات في قانون الذكاء الاصطناعي) يعكس الإقرار بأن السجلات القابلة للتغيير لا يمكن الوثوق بها.
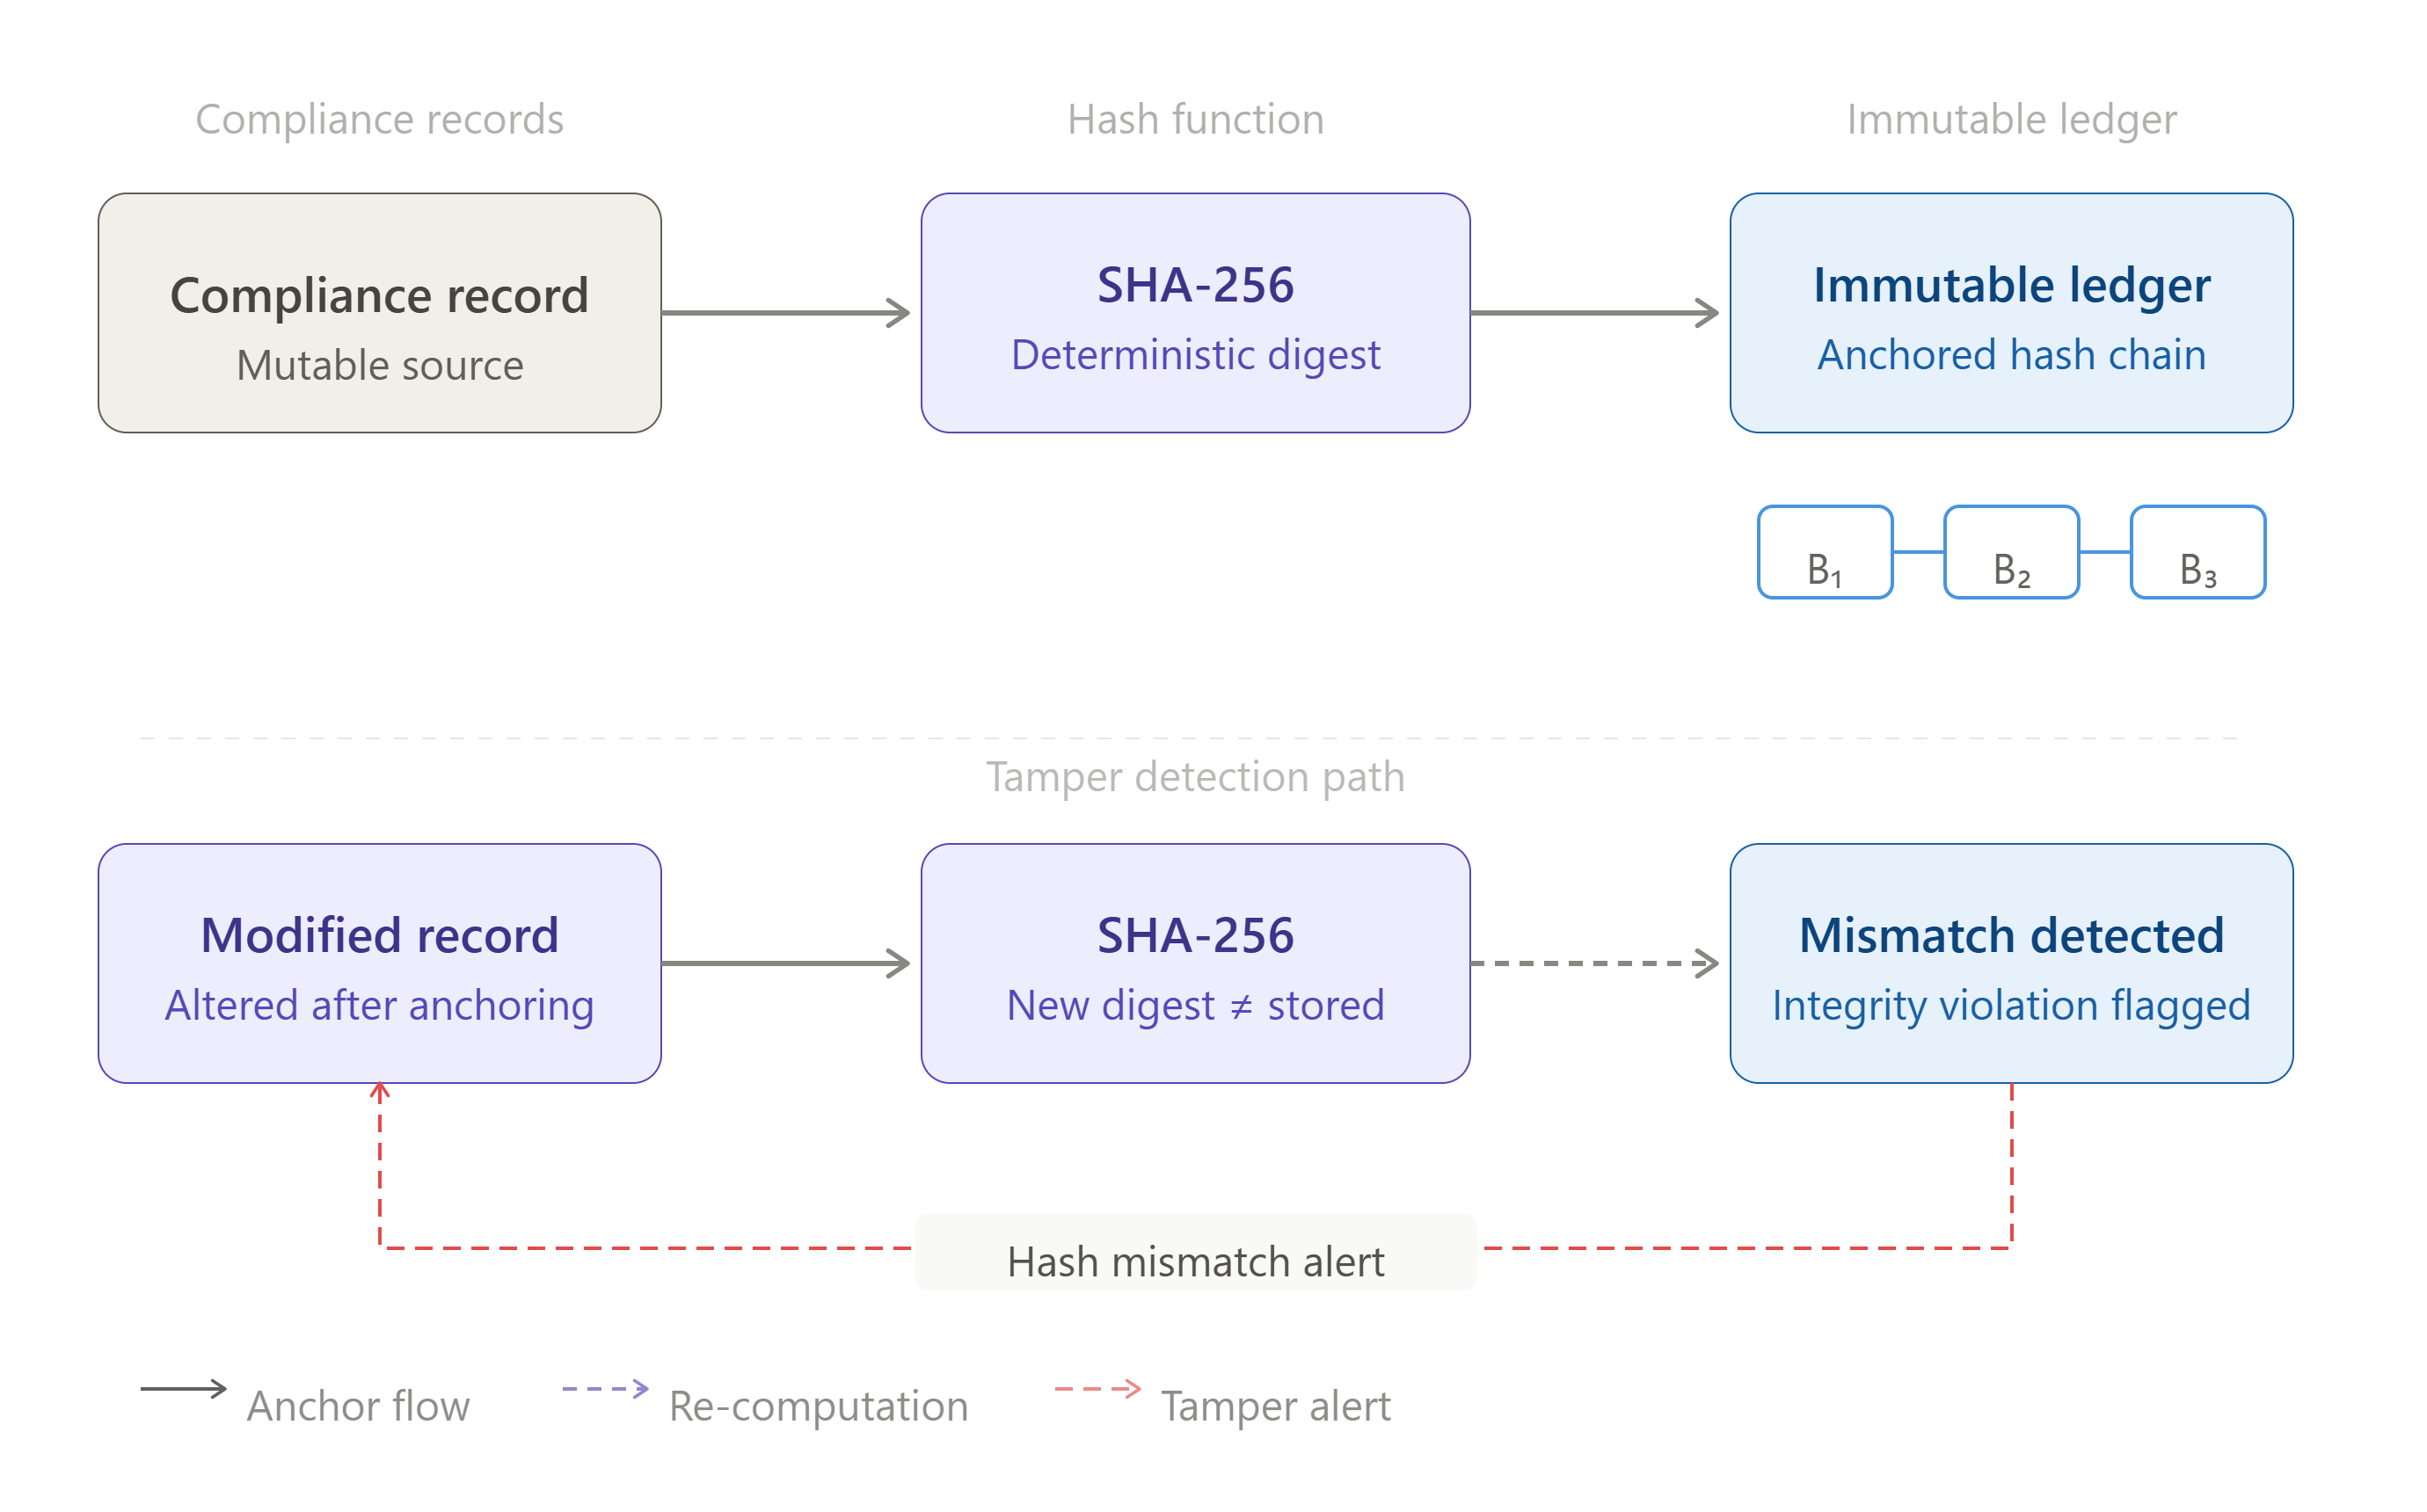
والسجلات المثبّتة على البلوك تشين تحل هذه المشكلة تحديداً. فعندما تُكتب قيمة التجزئة (hash) لسجل امتثال في دفتر أستاذ موزّع، لا يمكن محوها. قد يُعدَّل السجل في النظام المصدر - لكن قيمة التجزئة المسجّلة في الدفتر لن تتطابق حينها مع السجل المعدّل، فيصبح التعديل قابلاً للكشف.
وهذا ما تناولته مقالة البلوك تشين في تتبّع الأصول والامتثال من منظور سلسلة الإمداد - إذ تنطبق خاصية عدم القابلية للتغيير ذاتها على مختلف مجالات الامتثال.
حالات استخدام الامتثال الثلاث التي تنجح فيها البلوك تشين فعلاً
1. أدلة الإبلاغ عن الحوادث للجهات التنظيمية. تشترط كلٌّ من NIS2 وDORA الإبلاغ عن الحوادث الجسيمة ضمن مهل زمنية ضيقة. ويجب أن يكون الإبلاغ نفسه دقيقاً، وأن تتمكن المؤسسات من إثبات ما كانت تعرفه ومتى. وتوفر الجداول الزمنية للحوادث المثبّتة على البلوك تشين أدلة غير قابلة للتغيير على وقت اكتشاف الأحداث، والمعلومات التي كانت متاحة في كل مرحلة، ووقت تقديم الإشعارات.
2. مصدر بيانات تدريب الذكاء الاصطناعي. تشترط المادة 10 من قانون الذكاء الاصطناعي على المؤسسات إثبات أن بيانات التدريب كانت دقيقة ولم تُعدَّل لحظة التدريب. ويوفر تثبيت مجموعة بيانات التدريب على البلوك تشين لحظة استيعابها هذا الإثبات بالضبط - سجلاً مختوماً زمنياً يكشف أي تلاعب، ويمكن تقديمه إلى سلطة مراقبة السوق بعد سنوات من عملية التدريب.
3. تدقيقات أمن سلسلة الإمداد. تشترط المادة 21(2)(d) من NIS2 تقييم أمن سلسلة الإمداد. وبالنسبة إلى المؤسسات ذات سلاسل الإمداد التقنية المعقدة، توفر السجلات المثبّتة على البلوك تشين لتقييمات أمن المورّدين وقوائم مكونات البرمجيات (SBOM) أدلة قابلة للتحقق على العناية الواجبة لا يمكن اختلاقها بأثر رجعي.
تنفّذ منصة ROOTKey حالات الاستخدام الثلاث جميعها كخدمات مُدارة جاهزة للإنتاج. اطّلع على نظرة عامة على منصة ROOTKey واستكشف حالة استخدام سلسلة الإمداد بالتفصيل. ابدأ تجربة مجانية.