مؤسسات صغيرة، أهداف كبيرة
لقد ثبت بشكل قاطع خطأ الافتراض بأن الهجمات السيبرانية مشكلة تخص المؤسسات الكبرى في المقام الأول. ففي عام 2026، تمثل الشركات الصغيرة والمتوسطة 43% من جميع أهداف الهجمات السيبرانية على مستوى العالم، ولا يشعر سوى 14% من الشركات في هذه الفئة بأنها مستعدة فعلًا للتصدي لحادث أمني.
ولهذه الفجوة أسباب يمكن توقعها. فالشركات الصغيرة والمتوسطة تعمل عادةً بفرق تقنية معلومات أصغر، وميزانيات أضيق، وقدرة تنظيمية أقل على مواصلة برامج الامتثال بشكل مستدام. لكنها تواجه مشهد التهديدات نفسه الذي تواجهه المؤسسات الكبرى، وتخضع بشكل متزايد للالتزامات التنظيمية نفسها (إذ يشمل توجيه NIS2 كثيرًا من الشركات الصغيرة والمتوسطة في القطاعات الحيوية)، وتتحمل العواقب التشغيلية نفسها عندما ينجح هجوم ما.
والخبر السار أن المرونة السيبرانية الحقيقية لا تتطلب ميزانية مؤسسة كبرى. بل تتطلب فهمًا واضحًا لما تعنيه المرونة فعلًا، ونهجًا مركّزًا لبنائها.
يقدّم هذا الدليل إطارًا عمليًا للشركات الصغيرة والمتوسطة التي تبني مرونتها السيبرانية في عام 2026: ما الذي ينبغي إعطاؤه الأولوية، وأين تتركز الفجوات الشائعة، وكيف تثبت امتثالها عندما تطلب الجهات التنظيمية ذلك.
لماذا أصبحت الشركات الصغيرة والمتوسطة الهدف الرئيسي
لم يكن تحوّل تركيز المهاجمين نحو الشركات الصغيرة والمتوسطة أمرًا عرضيًا. فقد جعلت عدة عوامل هيكلية من المؤسسات الأصغر حجمًا الطريق الأقل مقاومة أمام جهات التهديد المتطورة:
نقطة الدخول عبر سلسلة التوريد. عززت المؤسسات الكبرى حماية أسطح الهجوم المباشرة لديها بشكل كبير. وتكيّف المهاجمون مع ذلك باستهداف المؤسسات الأصغر في سلاسل التوريد الخاصة بها، وهي مؤسسات تملك صلاحية الوصول إلى أنظمة تلك المؤسسات الكبرى لكنها تفتقر إلى ضوابط أمنية بمستواها.
اقتصاديات برمجيات الفدية. تُدار عمليات برمجيات الفدية الحديثة كأعمال تجارية احترافية، بخدمة عملاء وفئات تسعير وشبكات من الشركاء التابعين. وتُستهدف الشركات الصغيرة والمتوسطة لأنها أكثر ميلًا إلى الدفع بسرعة، فهي تفتقر إلى موارد الاستجابة للحوادث اللازمة لاحتواء الهجوم، وقد يهدد توقف العمل لمدة أسبوع وجودها ذاته.
التوسع التنظيمي. وسّع توجيه NIS2 نطاقه بشكل كبير مقارنةً بتوجيه NIS الأصلي. وباتت الشركات الصغيرة والمتوسطة العاملة في قطاعات مصنفة على أنها أساسية أو مهمة (وكثير منها كذلك، في مجالات الطاقة والصحة والنقل والبنية التحتية الرقمية) خاضعة للمتطلبات الأمنية الأساسية نفسها التي تخضع لها المؤسسات الكبرى.
الركائز الأربع للمرونة السيبرانية في الشركات الصغيرة والمتوسطة
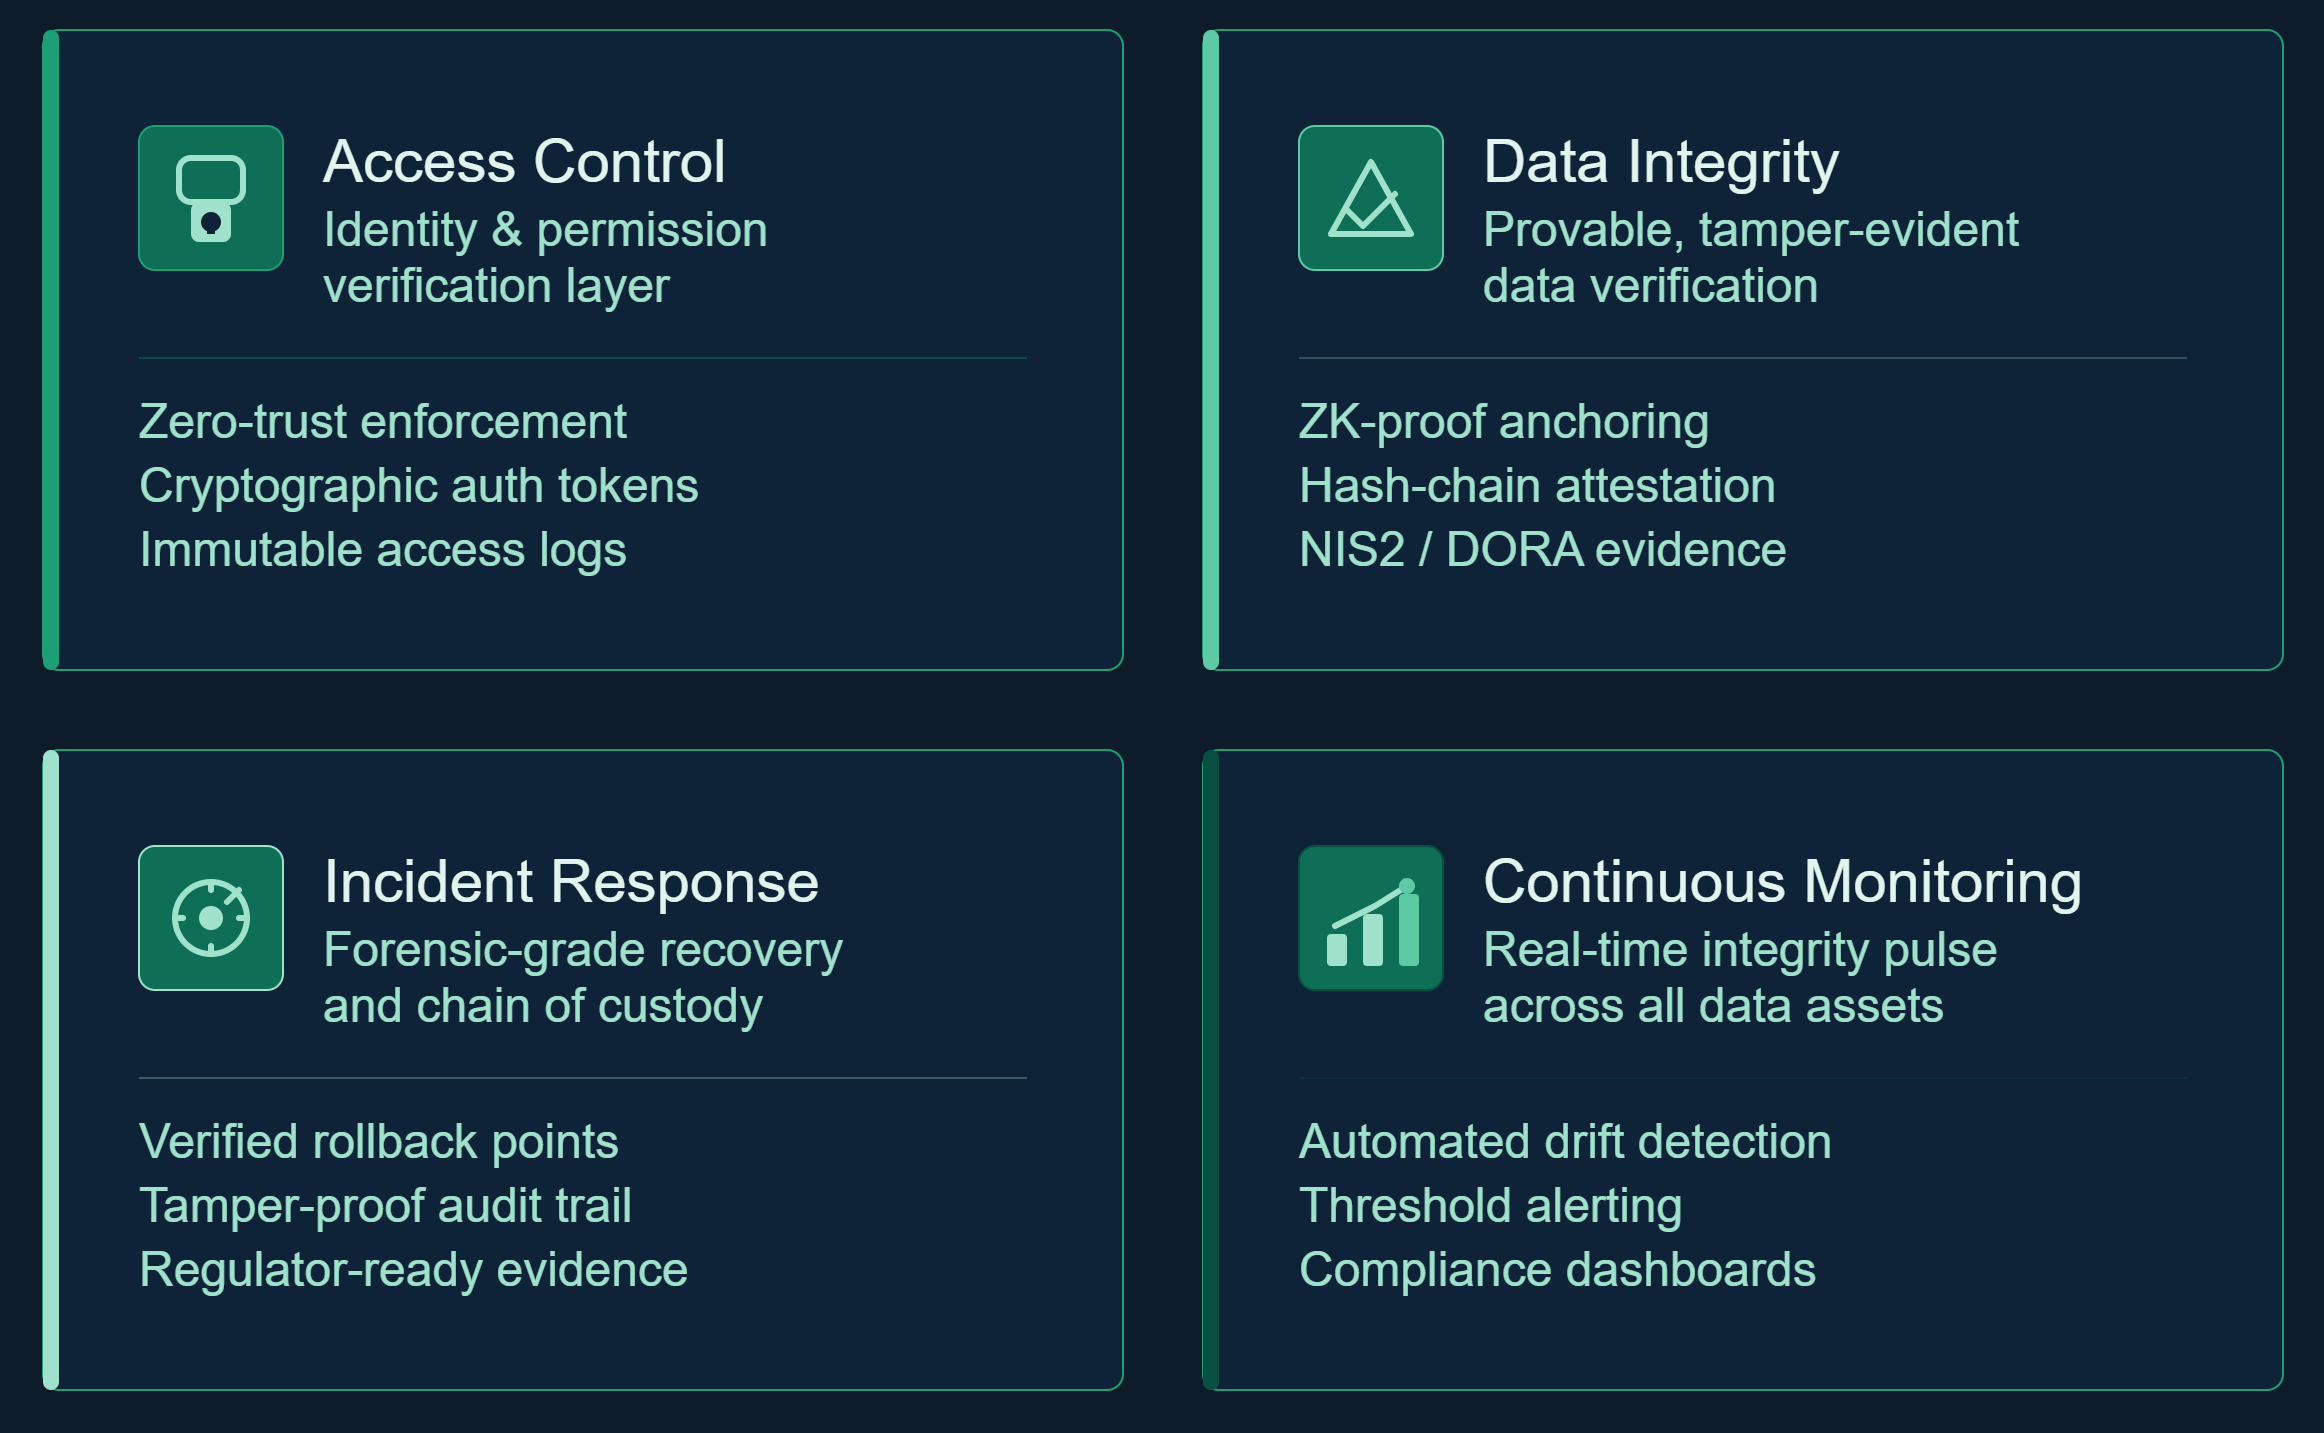
ينبغي بناء المرونة في الشركات الصغيرة والمتوسطة حول أربع ركائز عملية. تعالج كل ركيزة نمطًا مختلفًا من أنماط الإخفاق، وتغطي مجتمعةً أكثر المسارات شيوعًا التي تنجح عبرها الهجمات على هذه الشركات وتتصاعد.
- التحكم في الوصول وإدارة الهوية. تبدأ معظم الاختراقات في الشركات الصغيرة والمتوسطة ببيانات اعتماد مخترقة أو صلاحيات وصول مفرطة. طبّق المصادقة متعددة العوامل على جميع الأنظمة الحيوية، وافرض مبدأ الحد الأدنى من الصلاحيات، واحتفظ بجرد محدّث لمن يملك صلاحية الوصول إلى ماذا. وبالنسبة إلى المؤسسات الخاضعة لـ NIS2 أو DORA، تُعد سياسات التحكم في الوصول الموثقة، المصحوبة بأدلة على تطبيقها، متطلبًا من متطلبات الامتثال.
- سلامة البيانات والنسخ الاحتياطية المُتحقق منها. النسخ الاحتياطية ضرورية لكنها ليست كافية. فالنسخة الاحتياطية التي كانت بياناتها مصابة ببرمجيات الفدية قبل إجرائها، أو التي لا يمكن التحقق من أنها لم تُعدَّل، ليست أصلًا يُعتمد عليه في الاستعادة. طبّق التحقق التشفيري من سلامة نسخك الاحتياطية، حتى تعرف بيقين، عندما تحتاج إلى الاستعادة، أي حالة هي السليمة. وتوفر البنية التحتية للثقة القابلة للتحقق من ROOTKey هذه القدرة: إذ تُثبَّت كل حالة من حالات النسخ الاحتياطي وتكون قابلة للتحقق.
- اكتشاف الحوادث والجاهزية للاستجابة. يقلل الاكتشاف المبكر بشكل كبير من تكلفة الحوادث السيبرانية ومدتها. طبّق آليات أساسية للاكتشاف والمراقبة على نقاط النهاية، وحدد مسارات تصعيد واضحة، وضع إجراءات الاستجابة الأولى قبل أن تحتاج إليها. وبالنسبة إلى المؤسسات المشمولة بنطاق NIS2، فإن وجود عملية مُتدرَّب عليها للإخطار الأولي خلال 24 ساعة متطلب تنظيمي.
- المراقبة المستمرة بدلًا من عمليات التدقيق الدورية. أكثر الاكتشافات تكلفةً هو ذلك الذي يحدث بعد أشهر من حصول المهاجم على الوصول لأول مرة. والمراقبة المستمرة، ولو على مستوى أساسي، تسد هذه الفجوة. أعطِ الأولوية لمراقبة أنظمتك الأكثر أهمية: تلك التي، إن تعرضت للاختراق، ستوقف عملياتك أو تكشف بيانات عملائك.
البناء من دون ميزانية مؤسسة كبرى
القيد العملي أمام معظم الشركات الصغيرة والمتوسطة ليس الطموح، بل الموارد. فبناء برنامج أمني شامل من الصفر ليس واقعيًا لمؤسسة تضم 50 شخصًا ولديها وظيفة تقنية معلومات بدوام جزئي. والمفتاح هو التسلسل: ابدأ بالأمور الأعلى أثرًا، ثم ابنِ بشكل تدريجي.
ابدأ بالتحكم في الوصول. فالمصادقة متعددة العوامل (MFA) والوصول وفق مبدأ الحد الأدنى من الصلاحيات يقلّصان نطاق الضرر الناتج عن أي اختراق. وهي ضوابط منخفضة التكلفة وعالية الأثر، ولا يتطلب تطبيقها خبرة متخصصة.
بعد ذلك، تحقق من سلامة نسخك الاحتياطية. إذا كانت استراتيجيتك للنسخ الاحتياطي هي «نُجري نسخًا احتياطيًا كل ليلة»، فهذه ليست استراتيجية مرونة، بل مجرد افتراض. تحقق من أن نسخك الاحتياطية سليمة وكاملة وقابلة للاستعادة. وتجعل أدوات مثل ROOTKey ذلك قابلًا للتحقق تشفيريًا بدلًا من الاعتماد على الأمل.
ثم أرسِ أساسيات الاستجابة للحوادث. فدليل استجابة من صفحة واحدة، وقائمة جهات اتصال واضحة لمزود خدمات الأمن المُدارة لديك والسلطات المعنية، وعملية تواصل مُتدرَّب عليها، أكثر قيمة من أداة متطورة لا يعرف فريقك كيف يستخدمها.
وأخيرًا، راجع التزاماتك التنظيمية. إذا كنت تعمل في قطاع يشمله NIS2 أو DORA أو قانون المرونة السيبرانية للاتحاد الأوروبي، فحدد بدقة ما هو مطلوب منك، وابنِ وثائق الامتثال الخاصة بك بالتوازي مع ضوابطك التقنية، لا كعملية منفصلة.
من الامتثال إلى الثقة
ليس الهدف من المرونة السيبرانية الحصول على شهادة أو وضع علامة في خانة الامتثال. بل هو الثقة التشغيلية بأنه عندما يحدث خطأ ما (وفي عام 2026، السؤال بالنسبة إلى معظم المؤسسات هو متى، لا إن كان سيحدث)، تكون لديك الضوابط اللازمة لاكتشافه، والأدلة اللازمة لفهمه، والبيانات السليمة المُتحقق منها اللازمة للتعافي منه.
صُممت ROOTKey لتمنح المؤسسات من أي حجم هذه الثقة. خطة مجانية تغطي التحقق الأساسي من سلامة البيانات. ومسار نحو بنية تحتية للثقة القابلة للتحقق بمستوى المؤسسات الكبرى مع نمو مؤسستك. وأدلة الامتثال التي تطلبها الجهات التنظيمية وشركات التأمين والشركاء بشكل متزايد.
ابدأ ببناء أساس مرونتك السيبرانية مع ROOTKey - خطة مجانية متاحة، وتشغيل خلال أيام، ومن دون الحاجة إلى بطاقة ائتمان.