
مقدمة
لنفترض أن نموذجًا بدأ يتصرّف بشكل غريب - انحياز لم يكن موجودًا في التقييمات السابقة، أو نمط من المخرجات الخاطئة بشكل طفيف في فئة معينة من المدخلات. عادةً ما يبدأ التحقيق الذي يلي ذلك بالنموذج نفسه: إعادة تشغيل التقييمات، والبحث عن المُحفِّز، وفحص الأوزان. ونادرًا ما يبدأ من حيث تكمن الإجابة فعلًا، أي بيانات التدريب التي بُني منها النموذج. وبالنسبة لمعظم المؤسسات، فإن الإجابة الصادقة عن سؤال «هل يمكننا أن نعيد بناء البيانات التي دُرِّب عليها إصدار النموذج هذا بدقة؟» هي: لا - ليس بثقة، وليس بسرعة.
لماذا يُعدّ النموذج نفسه نقطة البداية الخاطئة
النموذج المُدرَّب دالة مضغوطة وغير شفافة لبيانات تدريبه - فهو لا يحتفظ بسجل مقروء لما تعلّم منه أو متى. قد يكشف فحص مخرجات النموذج بحثًا عن سلوك مريب عن أعراض، لكنه لا يستطيع بمفرده تحديد السبب الجذري: فقد ينشأ المُخرَج المنحاز عن بيانات تدريب مسمومة، أو عن مجموعة بيانات مشروعة لكنها غير تمثيلية، أو عن خطوة ضبط دقيق لاحقة، أو عن النموذج الأساسي نفسه. ومن دون سجل مستقل وقابل للتحقق للحالة الفعلية لبيانات التدريب في كل مرحلة، يصبح التمييز بين هذه الأسباب أقرب إلى التخمين منه إلى التحليل الجنائي الرقمي.
كيف تبدو الأدلة ذات المستوى الجنائي فعلًا
لقطة قابلة للتحقق لمجموعة البيانات وقت التدريب
المتطلب الأول هو بصمة تشفيرية لمجموعة البيانات المحددة بدقة التي استُخدمت في عملية تدريب أو ضبط دقيق بعينها، تُلتقط في وقت إجراء تلك العملية - لا أن يُعاد بناؤها لاحقًا من مستودع بيانات عُدِّل منذ ذلك الحين بفعل أنشطة لا علاقة لها بها. ومن دون هذه اللقطة، يبقى أي ادعاء لاحق بشأن البيانات التي دُرِّب عليها النموذج مجرد زعم، لا دليلًا.
خط أساس للمقارنة لكشف ما تغيّر
المتطلب الثاني هو نقطة مرجعية معروفة السلامة تُجرى المقارنة معها - أي الحالة المعتمدة لمجموعة البيانات قبل دخولها مسار التدريب. فإذا اختلفت لقطة وقت التدريب عن خط الأساس المعتمد، فإن هذا الاختلاف بحد ذاته هو الدليل على التلاعب، بصرف النظر عمّا إذا كان سلوك النموذج الناتج يبدو مريبًا أم لا. وهذه هي الميزة الجنائية للكشف القائم على تتبّع مصدر البيانات مقارنةً بتحليل السلوك: إذ يمكنه تحديد تلاعب لم يظهر قط على شكل خلل واضح في المخرجات.
سلسلة حيازة تشمل كل عملية إعادة تدريب
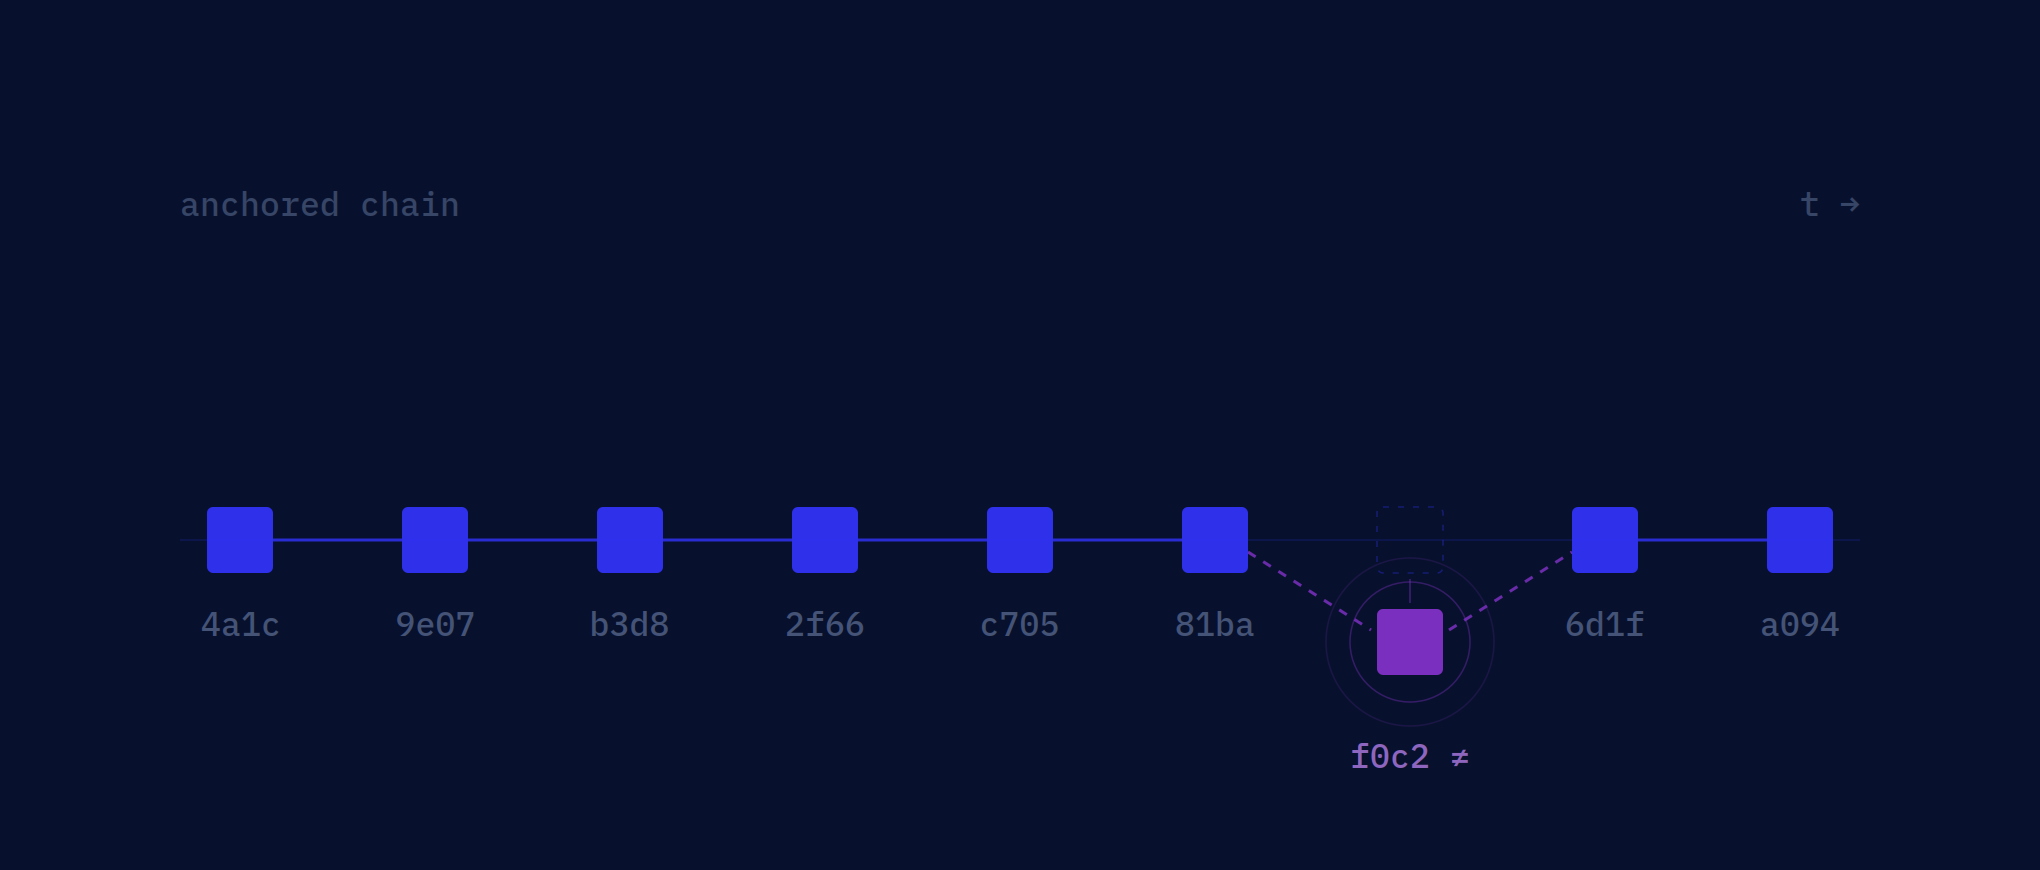
المتطلب الثالث يمدّ المتطلبين الأولين عبر الزمن: فكل عملية إعادة تدريب أو ضبط دقيق أو تحديث لمجموعة البيانات تأتي لاحقًا تحتاج إلى لقطتها المُرساة الخاصة بها، مرتبطةً باللقطة السابقة، بحيث يتمكن التحقيق من تتبّع تاريخ بيانات النموذج بالكامل رجوعًا إلى الوراء بدلًا من التوقف عند أحدث إصدار. ومن دون هذه السلسلة، تستطيع المؤسسة إثبات سلامة مجموعة البيانات الحالية، لكنها لا تستطيع إثبات متى تعرّض إصدار سابق للاختراق، أو ما إذا كان قد تعرّض له أصلًا.
- التقاط لقطة تشفيرية لمجموعة البيانات المحددة بدقة لحظة كل عملية تدريب أو ضبط دقيق
- الاحتفاظ بخط أساس معتمد للمقارنة، بحيث يصبح الاختلاف نفسه دليلًا قابلًا للكشف
- ربط كل عملية إعادة تدريب بالعملية التي سبقتها، مع الحفاظ على تاريخ يمكن تتبّعه بدلًا من حالة أخيرة واحدة
- التعامل مع فحص مخرجات النموذج على أنه فحص للأعراض، لا بديلًا عن الأدلة الجنائية من جانب البيانات
عندما يكون سلوك النموذج موضع تساؤل، نادرًا ما تكون الإجابة في النموذج نفسه - بل في التاريخ القابل للتحقق لبيانات التدريب. اكتشف كيف تبني ROOTKey سلسلة حيازة بمستوى جنائي، مُرساة تشفيريًا، لبيانات تدريب الذكاء الاصطناعي.