
لم تعد DORA مشكلة مؤجلة إلى المستقبل
دخلت لائحة المرونة التشغيلية الرقمية (DORA) حيز التطبيق في 17 يناير 2025. وفي 2026، دخلت مرحلة أبعد أثرًا: مرحلة الرقابة الفعلية. إذ تُجري السلطات الوطنية المختصة في مختلف أنحاء الاتحاد الأوروبي مراجعات للامتثال، وتُصنّف مزودي خدمات تقنية المعلومات والاتصالات الحرجين من الأطراف الثالثة، وتستعد لفرض عقوبات على المؤسسات التي لم تبلغ المستوى المطلوب.
بالنسبة إلى المؤسسات المالية - البنوك وشركات الاستثمار وشركات التأمين ومعالجي المدفوعات ومزودي خدمات الأصول المشفرة - تحوّل السؤال من «هل نحن ممتثلون على الورق؟» إلى «هل يمكننا إثبات ذلك؟». وهما سؤالان مختلفان تمامًا، وإجابتاهما مختلفتان تمامًا.
يوضح هذا المقال كيف يبدو الامتثال لـ DORA القابل للدفاع عنه في 2026، ولماذا تكون المؤسسات الأفضل استعدادًا هي تلك التي تتعامل مع المرونة بوصفها حالة تشغيلية مستمرة، لا تمرينًا سنويًا في التوثيق.
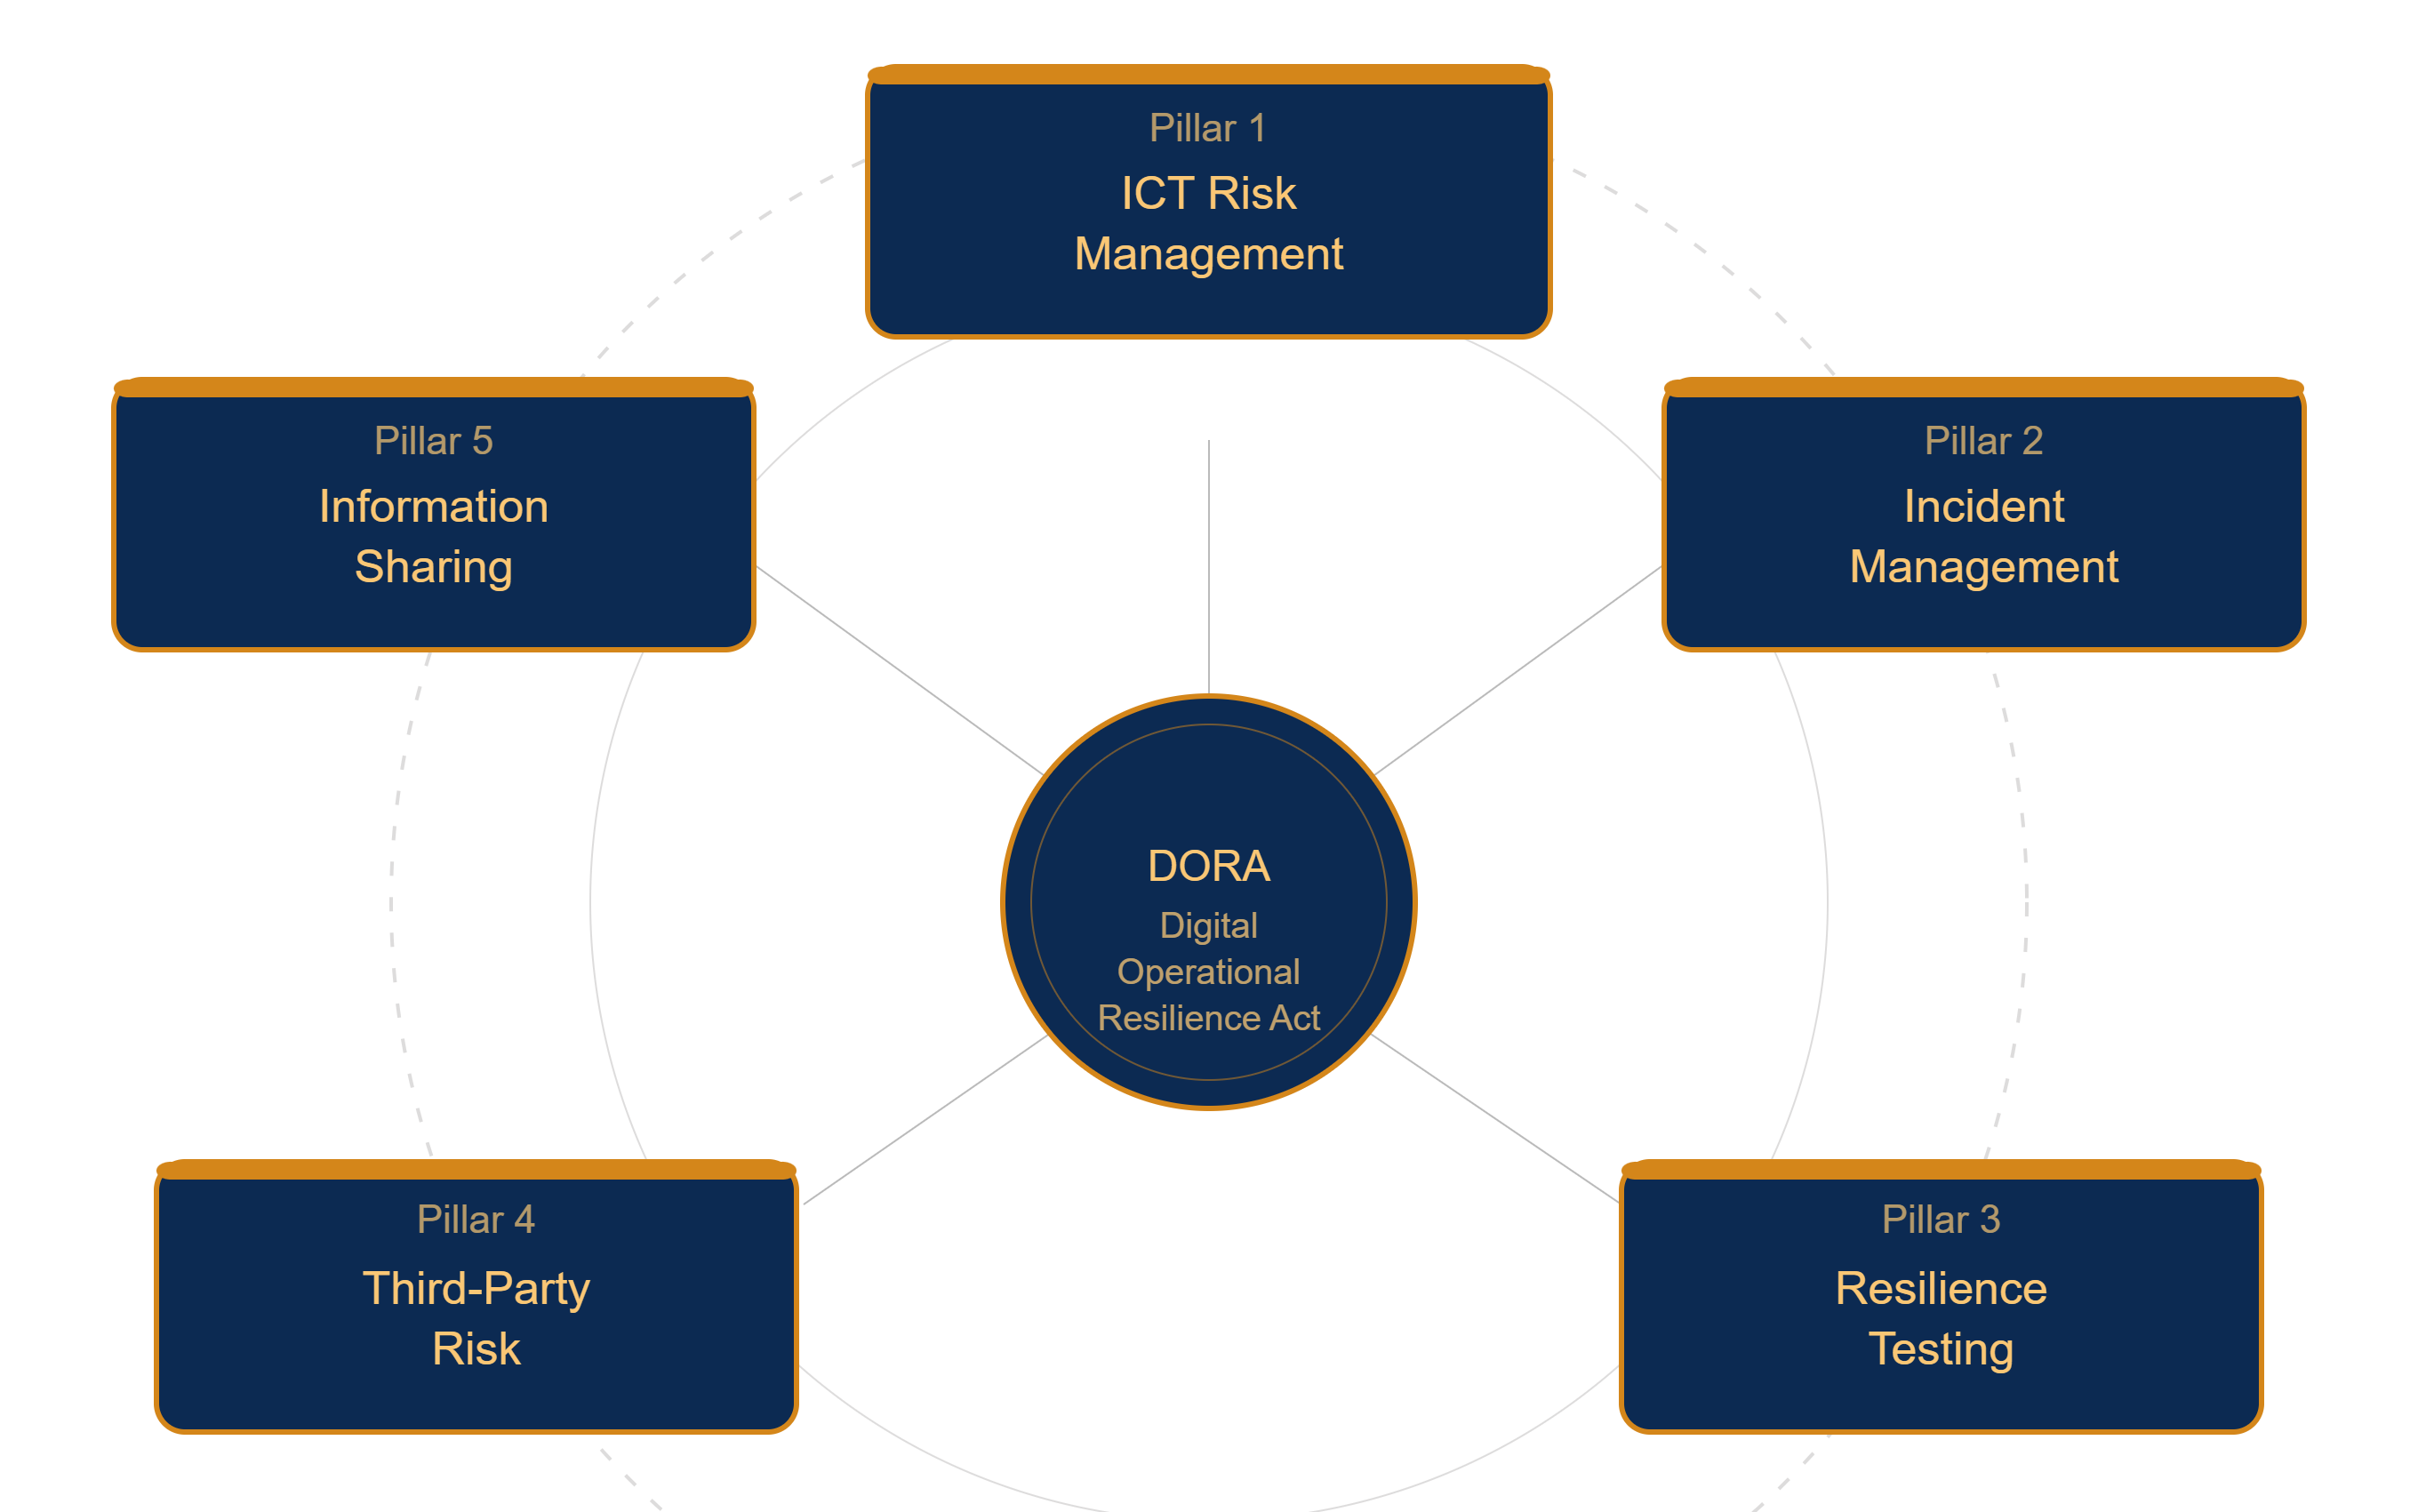
ركائز DORA الخمس في الممارسة العملية
تقوم DORA على خمسة متطلبات مترابطة. وفهمها مجتمعةً أمر أساسي، لأن الجهات الرقابية ستقيّمها بوصفها منظومة واحدة، لا كلًّا على حدة.
ما الذي تعنيه «المرونة القابلة للدفاع عنها» فعلًا
ثمة فرق جوهري بين مؤسسة وثّقت تدابير المرونة لديها ومؤسسة قادرة على إثباتها. والجهات الرقابية تدرك هذا التمييز على نحو متزايد، وينبغي أن تدركه فرق الامتثال والمخاطر كذلك.
تعني المرونة القابلة للدفاع عنها أنه عندما تسأل الجهة الرقابية «كيف تعرفون أن بياناتكم الحيوية لم يُعبث بها بعد الحادث؟»، يمكنكم الإجابة بطابع زمني وبصمة تشفيرية (hash) وسجل جرى التحقق منه بشكل مستقل، لا بتطمين شفهي أو بسجل نسخ احتياطي قد يكون هو نفسه تعرّض للتعديل.
وتعني أن سجل تقنية المعلومات والاتصالات لديكم لا يكتفي بإدراج مزودي الخدمات من الأطراف الثالثة، بل يتضمن سجلات قابلة للتحقق عن الوضع الأمني لكل مزود في لحظات زمنية محددة، مع أدلة على كيفية تغيّر هذا الوضع أو ثباته.
وتعني أن فريق الاستجابة للحوادث لديكم لا يعيد بناء التسلسل الزمني بعد وقوع الأحداث، بل يمتلك سجلًا مستمرًا متحققًا من سلامته لحالات الأنظمة، يخبره بدقة متى تغيّر شيء ما، وما الذي تغيّر، وكيف يبدو خط الأساس النظيف للتعافي.
بناء أدلة جاهزة للتدقيق مع ROOTKey
تعالج البنية التحتية للثقة القابلة للتحقق التي تقدمها ROOTKey الفجوة في الأدلة ضمن الامتثال لـ DORA معالجةً مباشرة. فمن خلال التثبيت التشفيري لسجلات تقنية المعلومات والاتصالات الحرجة (حالات الأنظمة، وملفات الإعدادات، وسجلات الحوادث، وتقارير تقييم الأطراف الثالثة)، تُنشئ المؤسسات سجل تدقيق مستمرًا يكشف أي تلاعب، ويمكن للجهات الرقابية التحقق منه بشكل مستقل.
يلبّي هذا النهج متطلبات الإبلاغ عن الحوادث في DORA من خلال توفير طوابع زمنية قابلة للتحقق وسجلات لسلامة البيانات. ويدعم إطار إدارة مخاطر تقنية المعلومات والاتصالات عبر إنشاء أدلة قابلة للدفاع عنها على أن الضوابط تُطبَّق باستمرار، لا وقت إعداد التقارير فحسب. كما يخفف العبء التشغيلي لاختبارات المرونة بمنح الفرق خطوط أساس نظيفة جرى التحقق منها، تُجري الاختبارات عليها وتتعافى انطلاقًا منها.
لا تستطيع المؤسسات المالية العاملة في بيئة رقابية خاضعة لـ DORA أن تتحمّل اكتشاف ثغرات في الأدلة أثناء مراجعة تنظيمية. تجعل ROOTKey الأدلة مستمرة والثغرات مرئية، قبل أن تكتشفها الجهات التنظيمية.
اكتشفوا قدرات ROOTKey للامتثال لـ DORA وابدؤوا اليوم ببناء مرونة قابلة للدفاع عنها.