
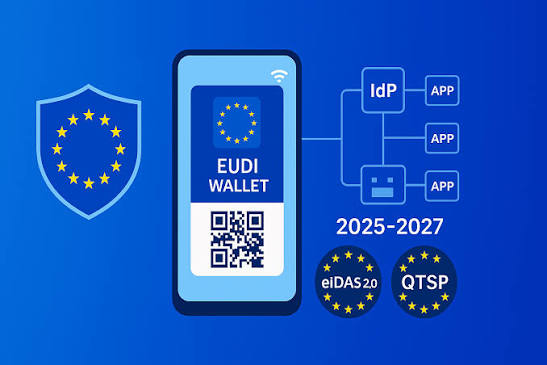
موعد نهائي إلزامي يقترب لكل دولة عضو في الاتحاد الأوروبي
بحلول ديسمبر 2026، يجب على جميع الدول الأعضاء الـ27 في الاتحاد الأوروبي إتاحة محفظة الهوية الرقمية للاتحاد الأوروبي (محفظة EUDI) لمواطنيها والمقيمين فيها. هذه ليست مبادرة طوعية ولا برنامجًا تجريبيًا، بل التزام قانوني بموجب eIDAS 2.0 (اللائحة (EU) 2024/1183)، التي دخلت حيز التنفيذ في 20 مايو 2024 وهي الآن في مرحلة الطرح الفعلي.
بالنسبة إلى المؤسسات الخاضعة للتنظيم - ولا سيما العاملة في الخدمات المالية والرعاية الصحية والطاقة والنقل والبنية التحتية الرقمية - تتجاوز التبعات بكثير مجرد توفير خيار لتسجيل الدخول. إذ سيعيد دمج محفظة EUDI تشكيل الطريقة التي تتعامل بها المؤسسات مع التحقق من الهوية والامتثال لمتطلبات KYC/AML والتوقيعات الإلكترونية وتقديم الخدمات العابرة للحدود.
ومع بقاء ستة أشهر على الموعد النهائي لطرح المحفظة في الدول الأعضاء، فإن المؤسسات التي لم تبدأ الاستعداد بعد متأخرة بالفعل. يشرح هذا الدليل ما يتطلبه eIDAS 2.0، والقطاعات الأكثر تأثرًا، والخطوات العملية التي ينبغي للمؤسسات اتخاذها الآن.
ما الذي يغيّره eIDAS 2.0 - وما الذي يحل محله
أرست لائحة eIDAS الأصلية (2014) إطارًا للتعريف الإلكتروني وخدمات الثقة - التوقيعات الرقمية والأختام الإلكترونية والختم الزمني ومصادقة المواقع الإلكترونية. وقد نجحت، لكنها أفرزت مشهدًا مجزأً لم تكن فيه أنظمة الهوية الإلكترونية الوطنية قابلة للتشغيل البيني دائمًا، وتفاوت فيه مستوى الاعتماد تفاوتًا كبيرًا بين الدول الأعضاء.
يُجري eIDAS 2.0 إصلاحًا شاملًا لهذا الإطار من خلال محفظة موحدة للهوية الرقمية للاتحاد الأوروبي - وهي بنية تحتية للهوية الرقمية موحدة المعايير تصدرها الحكومات، ويمكن للمواطنين استخدامها في جميع الخدمات العامة والخاصة في الاتحاد الأوروبي. وخلافًا لسابقه، ينص eIDAS 2.0 صراحةً على أن الأطراف المعتمِدة الخاضعة للتنظيم في القطاع الخاص - أي الجهات التي تقدم خدمات مثل الخدمات المصرفية والتأمين والنقل والرعاية الصحية - يجب أن تقبل محافظ EUDI للتحقق من الهوية.
وهذا هو التحول الحاسم بالنسبة إلى المؤسسات: فالقبول ليس اختياريًا للأطراف المعتمِدة الخاضعة للتنظيم. والمؤسسات التي لا تبني القدرات التقنية والإجرائية اللازمة للتحقق من بيانات اعتماد محفظة EUDI ستكون غير ممتثلة.
- مايو 2024 - دخول لائحة eIDAS 2.0 حيز التنفيذ في جميع أنحاء الاتحاد الأوروبي.
- 2025-2026 - تنفّذ الدول الأعضاء البنية التحتية الوطنية، وتُطرح محافظ EUDI تجريبية في عدة دول.
- ديسمبر 2026 - يجب على جميع الدول الأعضاء الـ27 إتاحة محافظ EUDI للمواطنين والمقيمين.
- 2027 وما بعده - يجب على الأطراف المعتمِدة الخاضعة للتنظيم في القطاعات الملزَمة قبول التعريف والمصادقة القائمين على محفظة EUDI.
القطاعات الأكثر إلحاحًا
يفرض eIDAS 2.0 قبول محفظة EUDI في عدة قطاعات خاضعة للتنظيم. وتواجه المؤسسات في هذه القطاعات متطلبات الاستعداد الأكثر إلحاحًا:
الخدمات المالية والمصرفية - سيتعين على عمليات KYC/AML وفتح الحسابات وتفويض المدفوعات أن تدعم جميعها الهوية القائمة على محفظة EUDI. وستشهد المؤسسات المالية التي لديها قواعد عملاء عابرة للحدود داخل الاتحاد الأوروبي الأثر التشغيلي الأكبر.
الرعاية الصحية - ستنتقل عمليات تعريف المرضى وإصدار الوصفات الطبية وخدمات الرعاية الصحية العابرة للحدود نحو التحقق القائم على المحفظة. ويجب على مقدمي الرعاية الصحية الذين يديرون بيانات حساسة للمرضى ضمان توافق بنيتهم التحتية للهوية مع اللائحة العامة لحماية البيانات (GDPR) بالتوازي مع اعتماد معايير eIDAS 2.0.
الطاقة والمرافق - سيحتاج مشغلو الشبكات الذكية ومزودو الطاقة ومشغلو البنية التحتية للقياس إلى دعم تفاعلات مصادَق عليها وقابلة للتحقق مع الأطراف المقابلة الخاضعة للتنظيم.
البنية التحتية الرقمية والخدمات السحابية - سيتعين على مزودي تقنية المعلومات والاتصالات الذين يخدمون القطاعات الخاضعة للتنظيم، في حالات كثيرة، إثبات توافقهم مع eIDAS 2.0 شرطًا لاستمرار عقودهم.
ما يجب على المؤسسات الخاضعة للتنظيم فعله الآن
لا تكفي الأشهر الستة السابقة للموعد النهائي في ديسمبر 2026 لبناء تكامل محفظة EUDI من الصفر إذا بدأت مؤسستك التخطيط في نوفمبر. فالمؤسسات التي ستكون جاهزة قد بدأت بالفعل. وإليك الإطار العملي:
1. حدّد التزاماتك بصفتك طرفًا معتمِدًا. تحقّق مما إذا كان قطاعك والخدمات المحددة التي تقدمها تندرج ضمن متطلبات القبول الإلزامي.
2. دقّق بنيتك التحتية للهوية والمصادقة. يتطلب دمج محفظة EUDI واجهة API لموصل المحفظة (Wallet Connector API) قادرة على التحقق من بيانات الاعتماد الصادرة عن المحفظة. قيّم منظومة مزودي الهوية الحالية لديك وحدّد ثغرات التكامل.
3. احرص على التوافق مع إطار سلامة البيانات لديك. تحتوي بيانات اعتماد محفظة EUDI على بيانات شخصية وتنظيمية حساسة. ويجب أن تستوفي سلامة السجلات المستمدة من التفاعلات القائمة على المحفظة وأصالتها المعايير القابلة للتحقق نفسها المطبقة على أصول البيانات الأخرى الخاضعة للتنظيم.
4. خطّط للسيناريوهات العابرة للحدود. إذا كانت مؤسستك تعمل في عدة دول أعضاء في الاتحاد الأوروبي، فتحقّق من أن تكاملك سيعمل بشكل صحيح مع مختلف تطبيقات المحفظة الوطنية.
5. وثّق مسار امتثالك. ستتوقع الجهات التنظيمية من الأطراف المعتمِدة أن تثبت استعدادها الاستباقي. والاحتفاظ بسجل واضح ومختوم زمنيًا لتقدّم التكامل يشكّل دليلًا يمكن الدفاع عنه.
تدعم البنية التحتية للثقة القابلة للتحقق من ROOTKey طبقة سلامة البيانات التي تعتمد عليها عمليات نشر محفظة EUDI - إذ تضمن أن تُظهر السجلات المستمدة من التفاعلات القائمة على المحفظة أي عبث بها وأن تكون جاهزة للتدقيق منذ لحظة إنشائها.