أصعب متطلبات قانون الذكاء الاصطناعي يتعلق بالبيانات لا بالخوارزميات
بدأ تطبيق قانون الذكاء الاصطناعي الأوروبي (AI Act) على أنظمة الذكاء الاصطناعي عالية المخاطر في أغسطس 2026. وتركز معظم فرق الامتثال في المؤسسات على نظام تصنيف المخاطر وتقييمات المطابقة والتزامات الشفافية.
أما الفرق التي تعمّقت في ما تشترطه المادة 10 فعلًا فهي أقل عددًا.
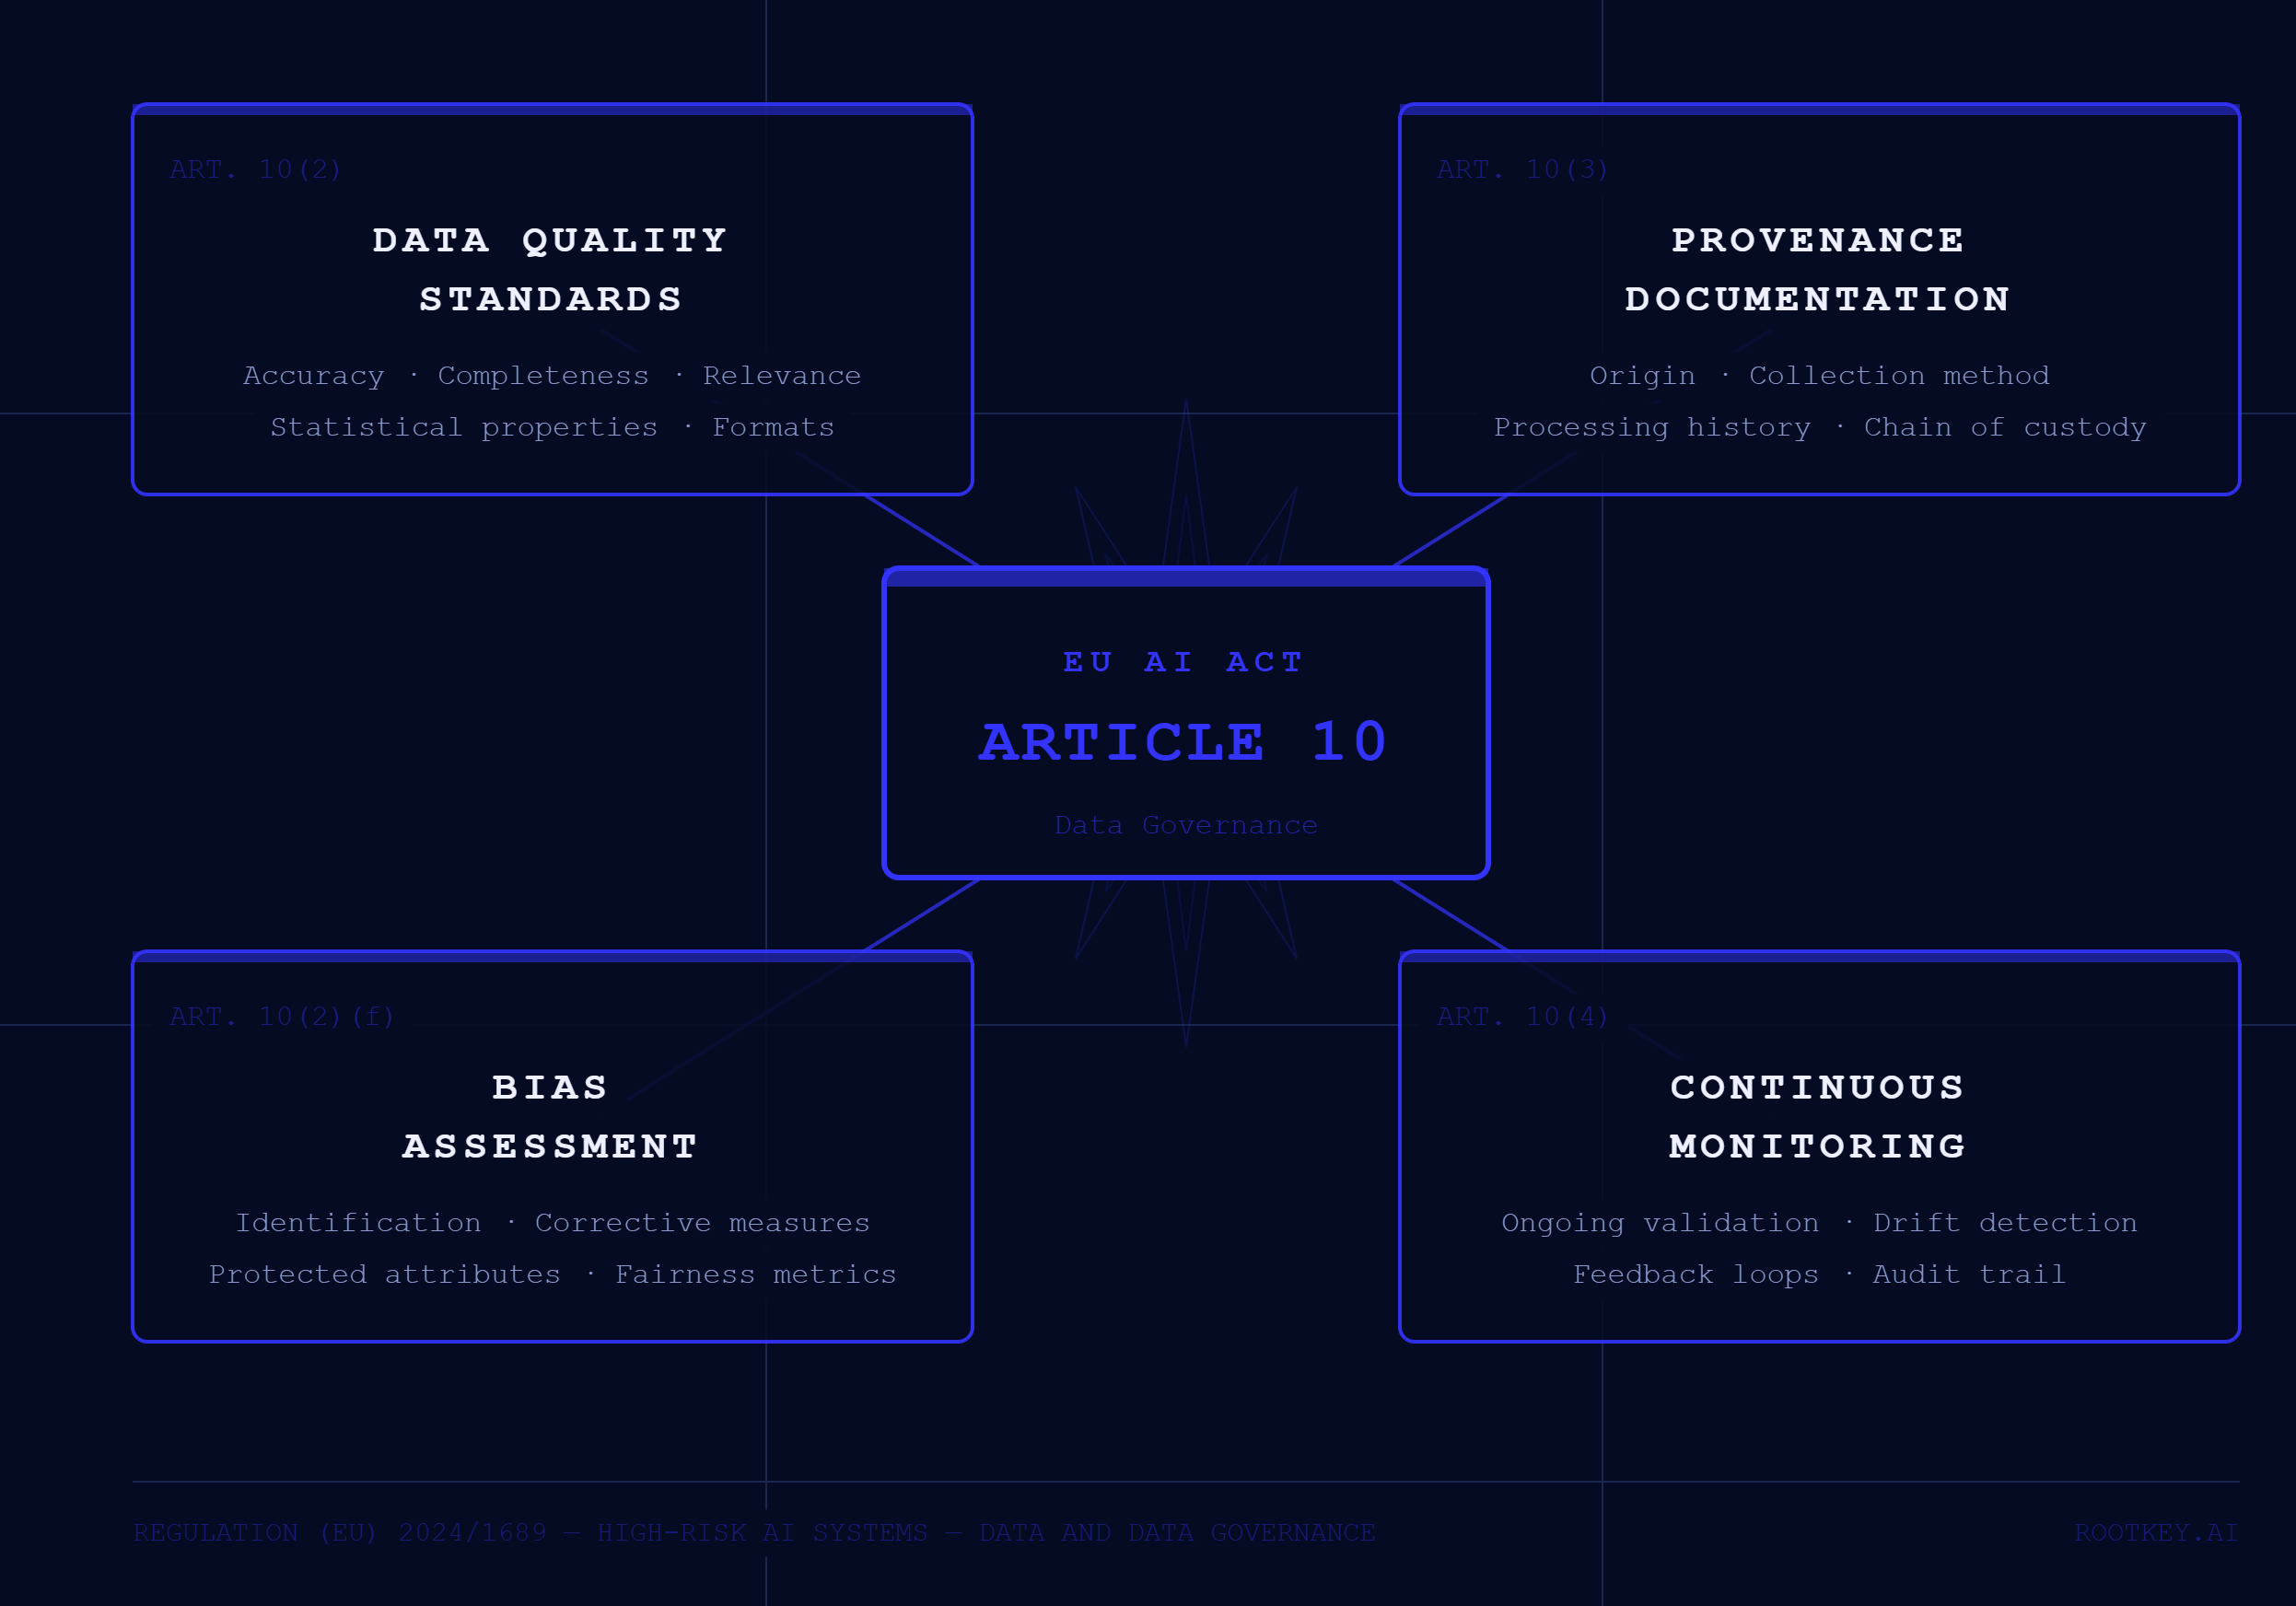
تنص المادة 10 من قانون الذكاء الاصطناعي الأوروبي على وجوب أن تخضع مجموعات بيانات التدريب والتحقق والاختبار الخاصة بأنظمة الذكاء الاصطناعي عالية المخاطر لـ«ممارسات مناسبة لحوكمة البيانات وإدارتها». ويشمل ذلك الصلة بالغرض، والتمثيلية، والخلو من الأخطاء، والاكتمال، غير أن المتطلب الأساسي الذي تستهين به معظم المؤسسات هو الالتزام بوجود ممارسات موثقة وقابلة للتدقيق لضمان جودة البيانات.
ويعني ذلك عمليًا أن تكون مؤسستك قادرة على أن تثبت أمام جهة تنظيمية أن بيانات التدريب لديها كانت دقيقة وغير معدّلة ومناسبة في الوقت الذي استُخدمت فيه. لا في وقت تدقيق الامتثال فحسب، بل في الوقت الذي دُرِّب فيه النموذج.
ماذا يعني «الذكاء الاصطناعي عالي المخاطر» لبياناتك
يصنّف قانون الذكاء الاصطناعي الأوروبي أنظمة الذكاء الاصطناعي على أنها عالية المخاطر إذا استُخدمت في القطاعات أو التطبيقات المدرجة في الملحق III. وتشمل هذه:
- البنية التحتية الحيوية: الطاقة والمياه والنقل
- التعليم والتدريب المهني: الأنظمة التي تحدد إمكانية الالتحاق أو النتائج
- العمل والموارد البشرية: التوظيف، وتقييم الأداء، وتوزيع المهام
- الخدمات الخاصة والعامة الأساسية: التقييم الائتماني، وتقييم مخاطر التأمين
- إنفاذ القانون: أدوات تقييم المخاطر، والتحقق من الأدلة
- الهجرة ومراقبة الحدود: تقييم المخاطر، والتحقق من الوثائق
- إقامة العدل: البحث القانوني، والتنبؤ بنتائج القضايا
- الرعاية الصحية: برمجيات الأجهزة الطبية، ودعم القرار السريري
إذا كانت مؤسستك تشغّل نظام ذكاء اصطناعي في أي من هذه الفئات، فإن متطلبات حوكمة البيانات الواردة في المادة 10 تنطبق عليك. ومتطلبات التوثيق ليست نظرية، إذ ستتمتع سلطات مراقبة السوق الوطنية بصلاحية طلب عمليات تدقيق.
فجوة التوثيق التي ستُخفق فيها معظم المؤسسات
ليس الإخفاق الأكثر شيوعًا في الامتثال الذي ستواجهه المؤسسات بموجب المادة 10 إخفاقًا تقنيًا، بل هو إخفاق في التوثيق.
لن تسأل الجهات التنظيمية «هل نموذجك دقيق؟»، بل ستسأل «هل يمكنك إثبات أن بيانات التدريب لديك كانت دقيقة وغير معدّلة في الوقت الذي استخدمتها فيه؟». ويتطلب ذلك:
- سجلًا مختومًا زمنيًا لكل مجموعة بيانات استُخدمت في التدريب أو الضبط الدقيق
- دليلًا على أن كل مجموعة بيانات خضعت للتحقق من جودتها واكتمالها قبل استخدامها
- مسار تدقيق يكشف أي تلاعب، ويُظهر أن مجموعات البيانات لم تُعدَّل بعد ذلك التحقق
- توثيقًا لأي تحويلات أُجريت على البيانات ولتوقيت إجرائها
لا يمكن إعادة بناء ذلك بأثر رجعي. فحين تطرح الجهة التنظيمية السؤال، يكون التدريب قد جرى قبل أشهر أو سنوات. ومن دون تحقق تشفيري من السلامة يُطبَّق في حينه، لا توجد أي طريقة لإثبات حالة البيانات.
وهنا يصبح نهج ROOTKey في تسهيل عمليات تدقيق الامتثال قابلًا للتطبيق مباشرة على حوكمة الذكاء الاصطناعي: بناء الأدلة أثناء سير العملية، لا تجميعها بعد ذلك.
بناء خط معالجة بيانات متوافق مع المادة 10
يعني استيفاء متطلبات المادة 10 عمليًا دمج حوكمة البيانات في خط معالجة الذكاء الاصطناعي منذ البداية، لا إضافتها في النهاية كطبقة امتثال.
المكونات التقنية الأساسية:
تثبيت البيانات عند استيعابها. يجب حساب بصمة تشفيرية لكل مجموعة بيانات تُستخدم في التدريب وتثبيتها في سجل مستقل مختوم زمنيًا قبل بدء أي تدريب. وبذلك يتكوّن الدليل المرجعي على البيانات التي استُخدمت.
تسجيل التحويلات. يجب تسجيل أي معالجة مسبقة أو تنظيف أو تحويل لبيانات التدريب في مسار تدقيق يكشف أي تلاعب. فالجهات التنظيمية تحتاج إلى فهم ما أُجري على البيانات، لا ما كانت عليه البيانات فحسب.
المراقبة المستمرة لمصادر البيانات الحية. في أنظمة الذكاء الاصطناعي التي تستخدم بيانات تُحدَّث باستمرار (تدفقات بيانات السوق، والسجلات الطبية، وبيانات أجهزة الاستشعار)، يجب أن يكون التحقق من السلامة متواصلًا، لا فحصًا لمرة واحدة.
سلسلة المصدر. يجب أن يكون النظام قادرًا على تتبع أي مثال تدريب بعينه أو أي مستند مسترجع وصولًا إلى مصدره الأصلي، بما في ذلك وقت استيعابه وما إذا كان قد تغيّر.
يوفّر مركز المؤسسات من ROOTKey البنية التحتية لجميع هذه المتطلبات. احجز مراجعة امتثال لتقييم الوضع الحالي لحوكمة بيانات الذكاء الاصطناعي في مؤسستك في ضوء المادة 10.
- طابِق جميع أنظمة الذكاء الاصطناعي في مؤسستك مع فئات المخاطر العالية الواردة في الملحق III من قانون الذكاء الاصطناعي الأوروبي.
- لكل نظام عالي المخاطر، دقّق مجموعات بيانات التدريب والتحقق الخاصة به: هل لديك سجل مختوم زمنيًا وقابل للتحقق يثبت حالتها وقت التدريب؟
- راجع خط معالجة تحويل البيانات للتأكد من اكتماله: هل تُسجَّل كل خطوة من خطوات المعالجة المسبقة بطريقة تكشف أي تلاعب؟
- في أنظمة RAG والأنظمة التي تُحدَّث باستمرار، طبّق مراقبة مستمرة لسلامة البيانات، لا مجرد فحوص في نقاط زمنية محددة.
- اجعل توثيق حوكمة بيانات الذكاء الاصطناعي متسقًا مع أدلة الامتثال لـ NIS2 الموجودة لديك، إذ يوجد تداخل كبير في المتطلبات الأساسية.