
لطالما اشترطت اللائحة العامة لحماية البيانات سلامة البيانات. والذكاء الاصطناعي يجعل تجاهل ذلك مستحيلًا.
تشترط اللائحة العامة لحماية البيانات (GDPR) سلامة البيانات منذ عام 2018. فالمادة 5(1)(f) تفرض «الأمن المناسب للبيانات الشخصية، بما في ذلك الحماية من المعالجة غير المصرّح بها أو غير المشروعة ومن الفقدان أو الإتلاف أو الضرر العرضي». وتشترط المادة 5(1)(d) أن تكون البيانات الشخصية «دقيقة، ومحدَّثة عند الضرورة».
فسّرت معظم المؤسسات هذه المتطلبات على أنها سياسات للتحكم في الوصول وللنسخ الاحتياطي. كلمات مرور قوية، ووصول قائم على الأدوار، ونسخ احتياطية منتظمة. ممتثلة من الناحية التقنية، وغير كافية من الناحية العملية.
الذكاء الاصطناعي يغيّر هذه المعادلة. فعندما تُغذّى البيانات الشخصية في مسارات تدريب الذكاء الاصطناعي أو محركات التوصية أو أنظمة القرار الآلي أو أدوات الفرز في الموارد البشرية، لا يعود مبدأ الدقة مبدأً خاملًا. إذ يمكن لسجل واحد غير دقيق أو متلاعَب به في مجموعة بيانات التدريب أن ينتشر بشكل منهجي عبر آلاف القرارات، وقد يكون كل قرار منها قابلًا للطعن بشكل فردي بموجب المادة 22 من GDPR.
وقد بدأت سلطات حماية البيانات في أنحاء الاتحاد الأوروبي تربط بين الأمرين.
متطلبات المادة 5 التي تُفعّلها عمليات نشر الذكاء الاصطناعي
تصبح ثلاثة مبادئ من المادة 5 أصعب استيفاءً بشكل ملموس عندما تدخل البيانات الشخصية مسارات الذكاء الاصطناعي:
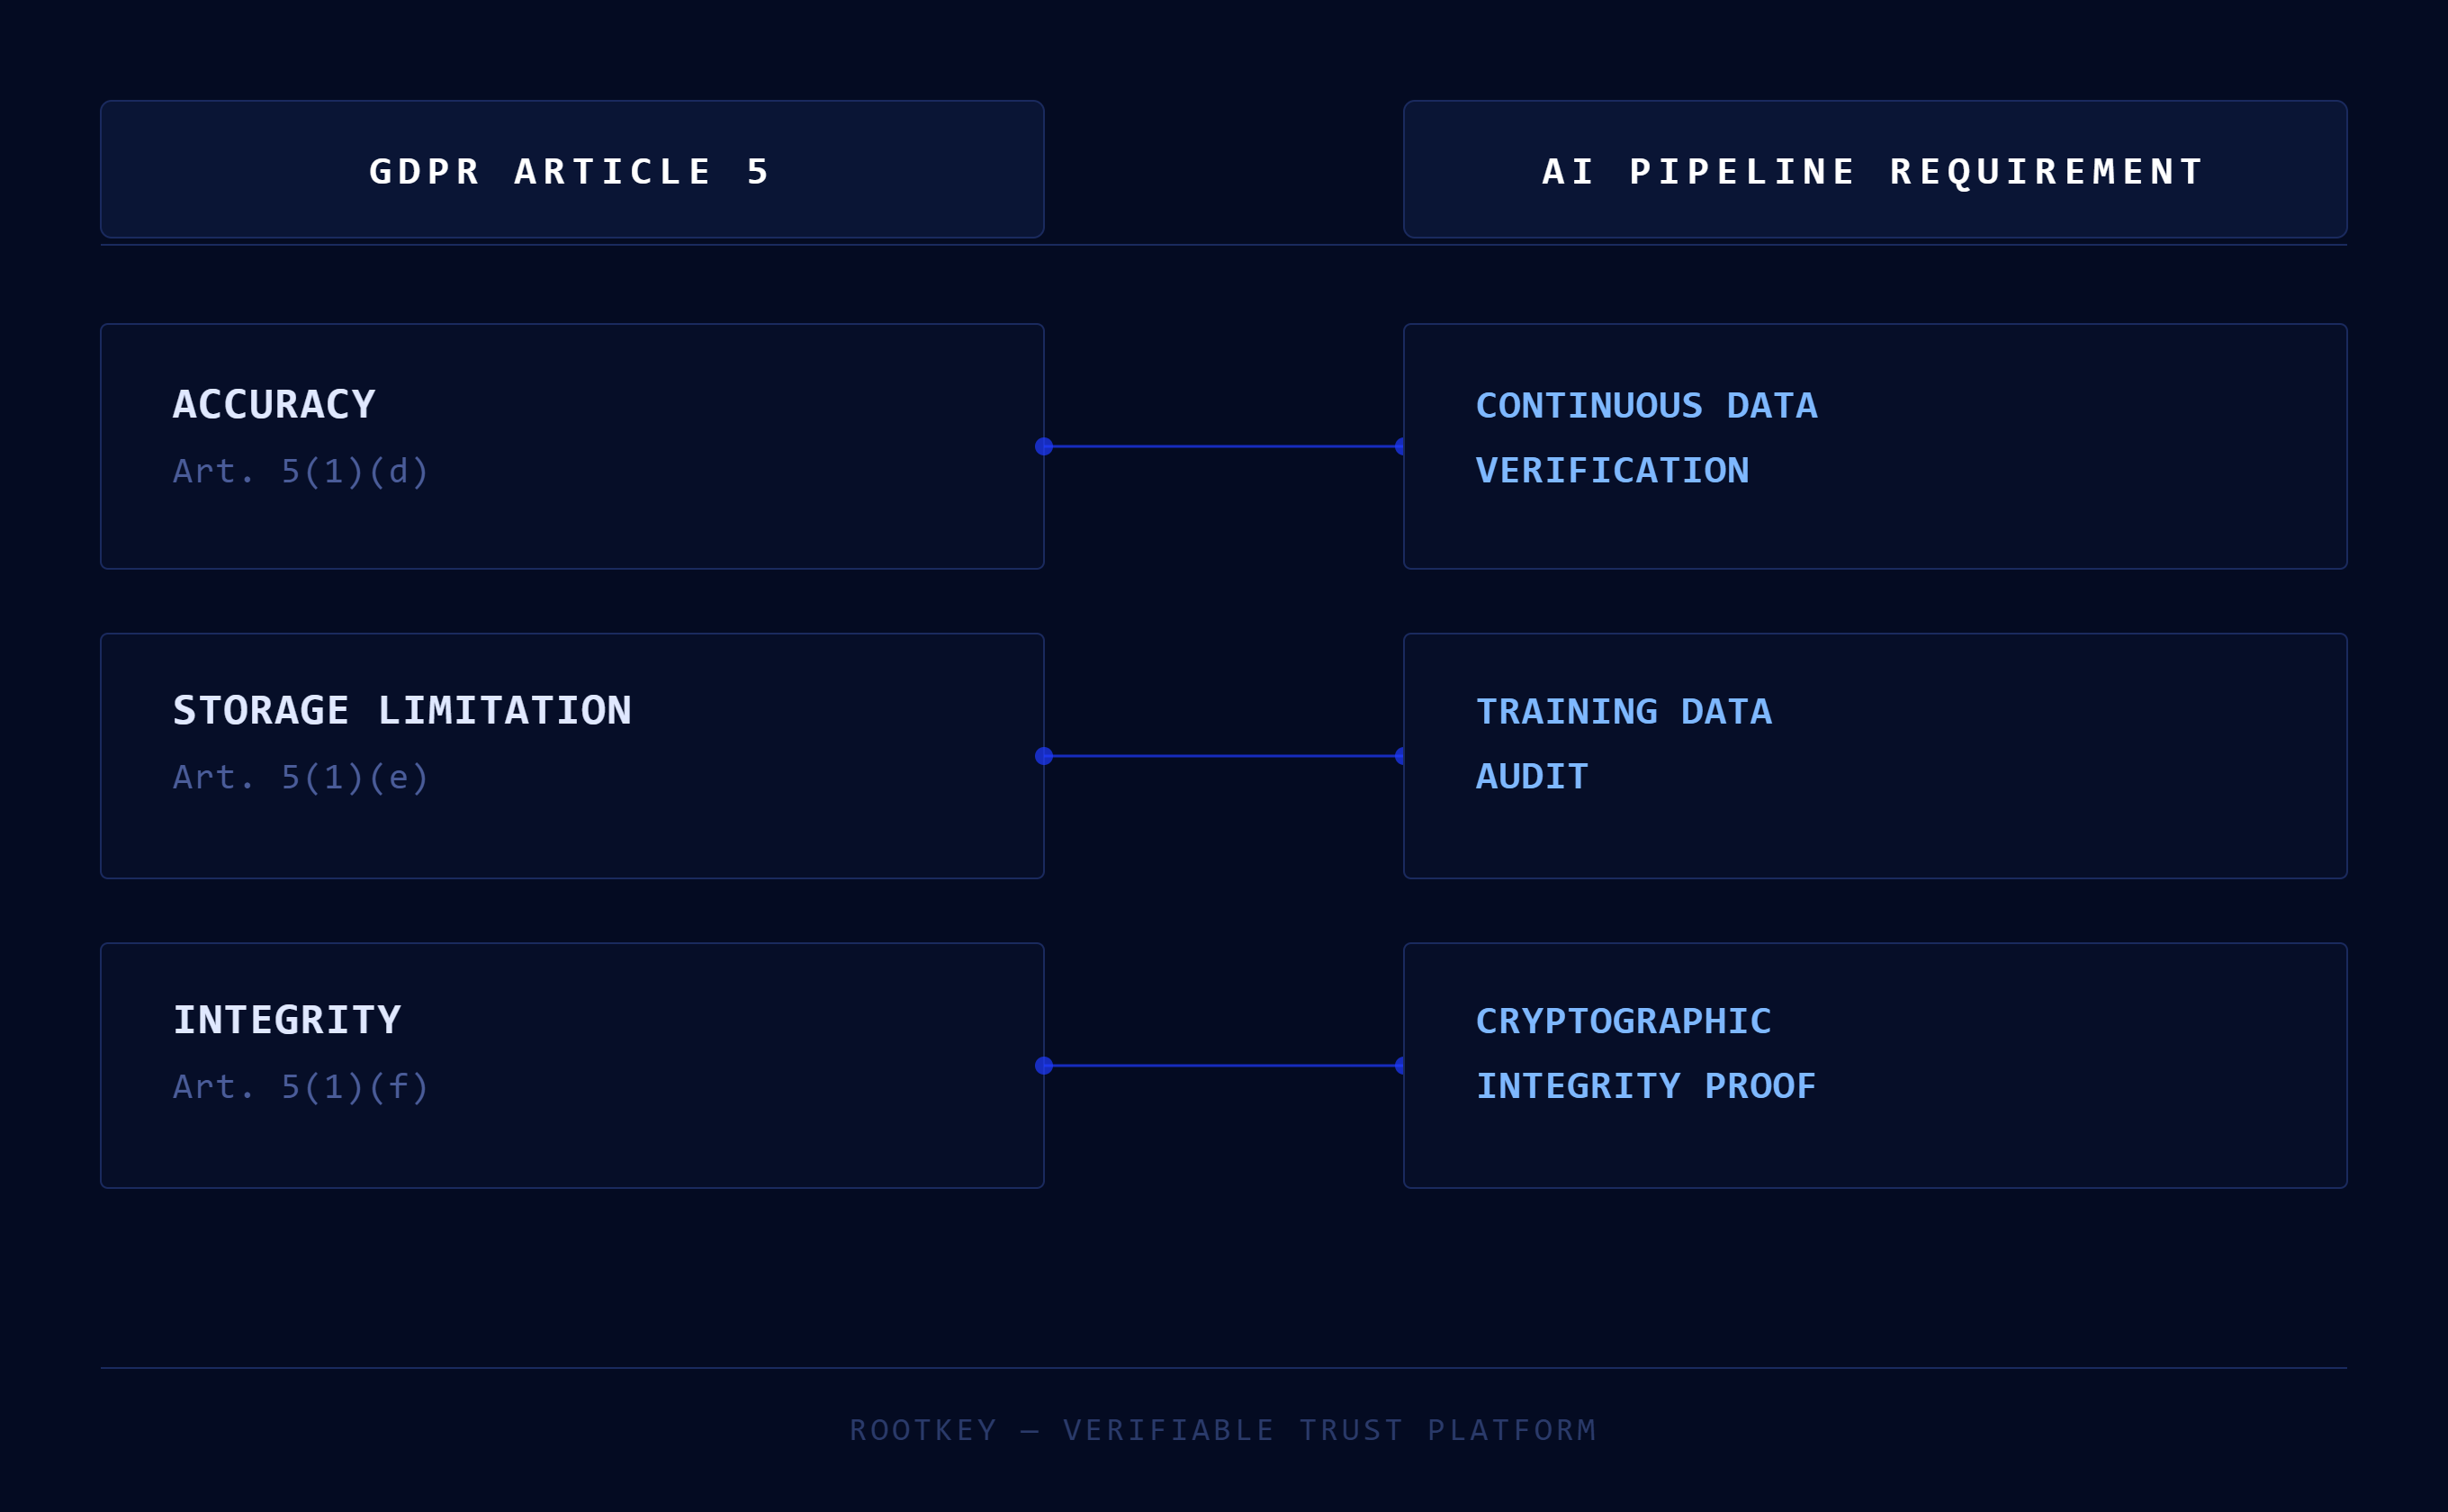
الدقة (المادة 5(1)(d)). يجب أن تكون البيانات الشخصية دقيقة. وفي سياقات الذكاء الاصطناعي، لا يعني ذلك فقط أن بيانات المصدر كانت دقيقة عند جمعها، بل يعني أيضًا أنها ظلت دقيقة ولم تُعدَّل في كل مرحلة من مراحل مسار الذكاء الاصطناعي. وللشخص المعني الحق في التصحيح بموجب المادة 16، لكن إذا كان النموذج قد دُرِّب بالفعل على بيانات غير دقيقة، فإن تصحيح السجل المصدر لا يلغي الأنماط التي تعلّمها النموذج.
تقييد التخزين (المادة 5(1)(e)). لا ينبغي الاحتفاظ بالبيانات لمدة أطول من اللازم. وكثيرًا ما تحتوي مجموعات بيانات تدريب الذكاء الاصطناعي على بيانات شخصية جُمعت لغرض مختلف واحتُفظ بها بعد انقضاء مدة التخزين الأصلية. وإذا كانت تلك البيانات لا تزال ضمن مدوّنة بيانات التدريب، فقد يُعدّ ذلك انتهاكًا لمبدأ تقييد التخزين.
السلامة والسرية (المادة 5(1)(f)). يُقرأ مفهوم «السلامة» في المادة 5(1)(f) عادةً من منظور يركّز على السرية، لكن السلطات الرقابية باتت تفسّره على نحو متزايد بأنه يشترط سلامة قابلة للتحقق، أي القدرة على إثبات أن البيانات لم تُغيَّر عن طريق الخطأ أو عن عمد.
ما الذي يتطلبه الامتثال فعلًا
يتطلب استيفاء متطلبات المادة 5 في أنظمة الذكاء الاصطناعي التي تعالج البيانات الشخصية قدرات لا تمتلكها معظم المؤسسات حاليًا:
قابلية تدقيق تكوين بيانات التدريب. يجب أن تكون مؤسستك قادرة، لأي نموذج دُرِّب على بيانات شخصية، على أن تُثبت بدقة السجلات التي أُدرجت، ومتى أُدرجت، وما إذا كانت لا تزال ضمن مدة الاحتفاظ الخاصة بها وقت التدريب.
قابلية اكتشاف التلاعب على امتداد المسار. يجب أن يكون من الممكن إثبات أن البيانات عند نقطة تدريب النموذج هي ذاتها البيانات التي جُمعت وجرى التحقق منها. ويستوفي سجل تدقيق تشفيري يمتد من المصدر حتى عملية التدريب هذا المتطلب، أما ملف سجل في نظام قابل للتعديل فلا يستوفيه.
القدرة على الاستجابة لطلبات أصحاب البيانات. عندما يمارس شخص ما حقه في التصحيح أو المحو، يجب أن تكون مؤسستك قادرة على تحديد جميع أنظمة الذكاء الاصطناعي التي دُرِّبت على بياناته وتقييم الأثر. ومن دون سجل كامل وموثَّق السلامة لتكوين بيانات التدريب، يكون ذلك مستحيلًا من الناحية العملية.
توفّر بنية ROOTKey التحتية لسلامة البيانات المتماشية مع GDPR الأساس التقني للمتطلبات الثلاثة. اطّلع على كيفية عمل عمليات تدقيق الامتثال الميسّرة في الواقع العملي، وابدأ تقييمًا مجانيًا للامتثال.