
أصبح قطاع الرعاية الصحية الآن قطاعًا للكيانات الأساسية، وما هو على المحك لا يمكن أن يكون أكبر.
واجهت مؤسسات الرعاية الصحية الأوروبية خلال السنوات الخمس الماضية موجة متسارعة من الهجمات السيبرانية. فقد أدت هجمات الفدية على المستشفيات إلى إلغاء عمليات جراحية وتأخير تشخيصات، وأسهمت في حالات موثقة في إلحاق الضرر بالمرضى. وفي عامي 2024 و2025، صنّفت ENISA قطاع الرعاية الصحية ثاني أكثر القطاعات استهدافًا في الاتحاد الأوروبي، بعد الإدارة العامة.
ويتعامل NIS2 مع هذا الواقع بالصرامة المناسبة. إذ يُصنَّف قطاع الرعاية الصحية - بما في ذلك المستشفيات والمختبرات السريرية ومصنّعو المستحضرات الصيدلانية ومعاهد البحوث الطبية ومصنّعو الأجهزة الطبية الذين يتجاوزون حدودًا معينة من حيث الحجم - قطاعًا للكيانات الأساسية بموجب الملحق الأول. وهذا يعني تطبيق أشد فئات التزامات NIS2 صرامة: إشراف استباقي، وأعلى العقوبات المالية، ومسؤولية شخصية على الإدارة.
وبالنسبة إلى مؤسسات الرعاية الصحية التي كانت على دراية مسبقة بـ NIS2، كان الانتقال من توجيه NIS الأصلي واسع النطاق. أما المؤسسات التي لم تكن كذلك، فالالتزامات أصبحت الآن سارية بالكامل، والإنفاذ جارٍ بالفعل في عدة دول أعضاء.
ما يفرضه NIS2 على كيانات الرعاية الصحية
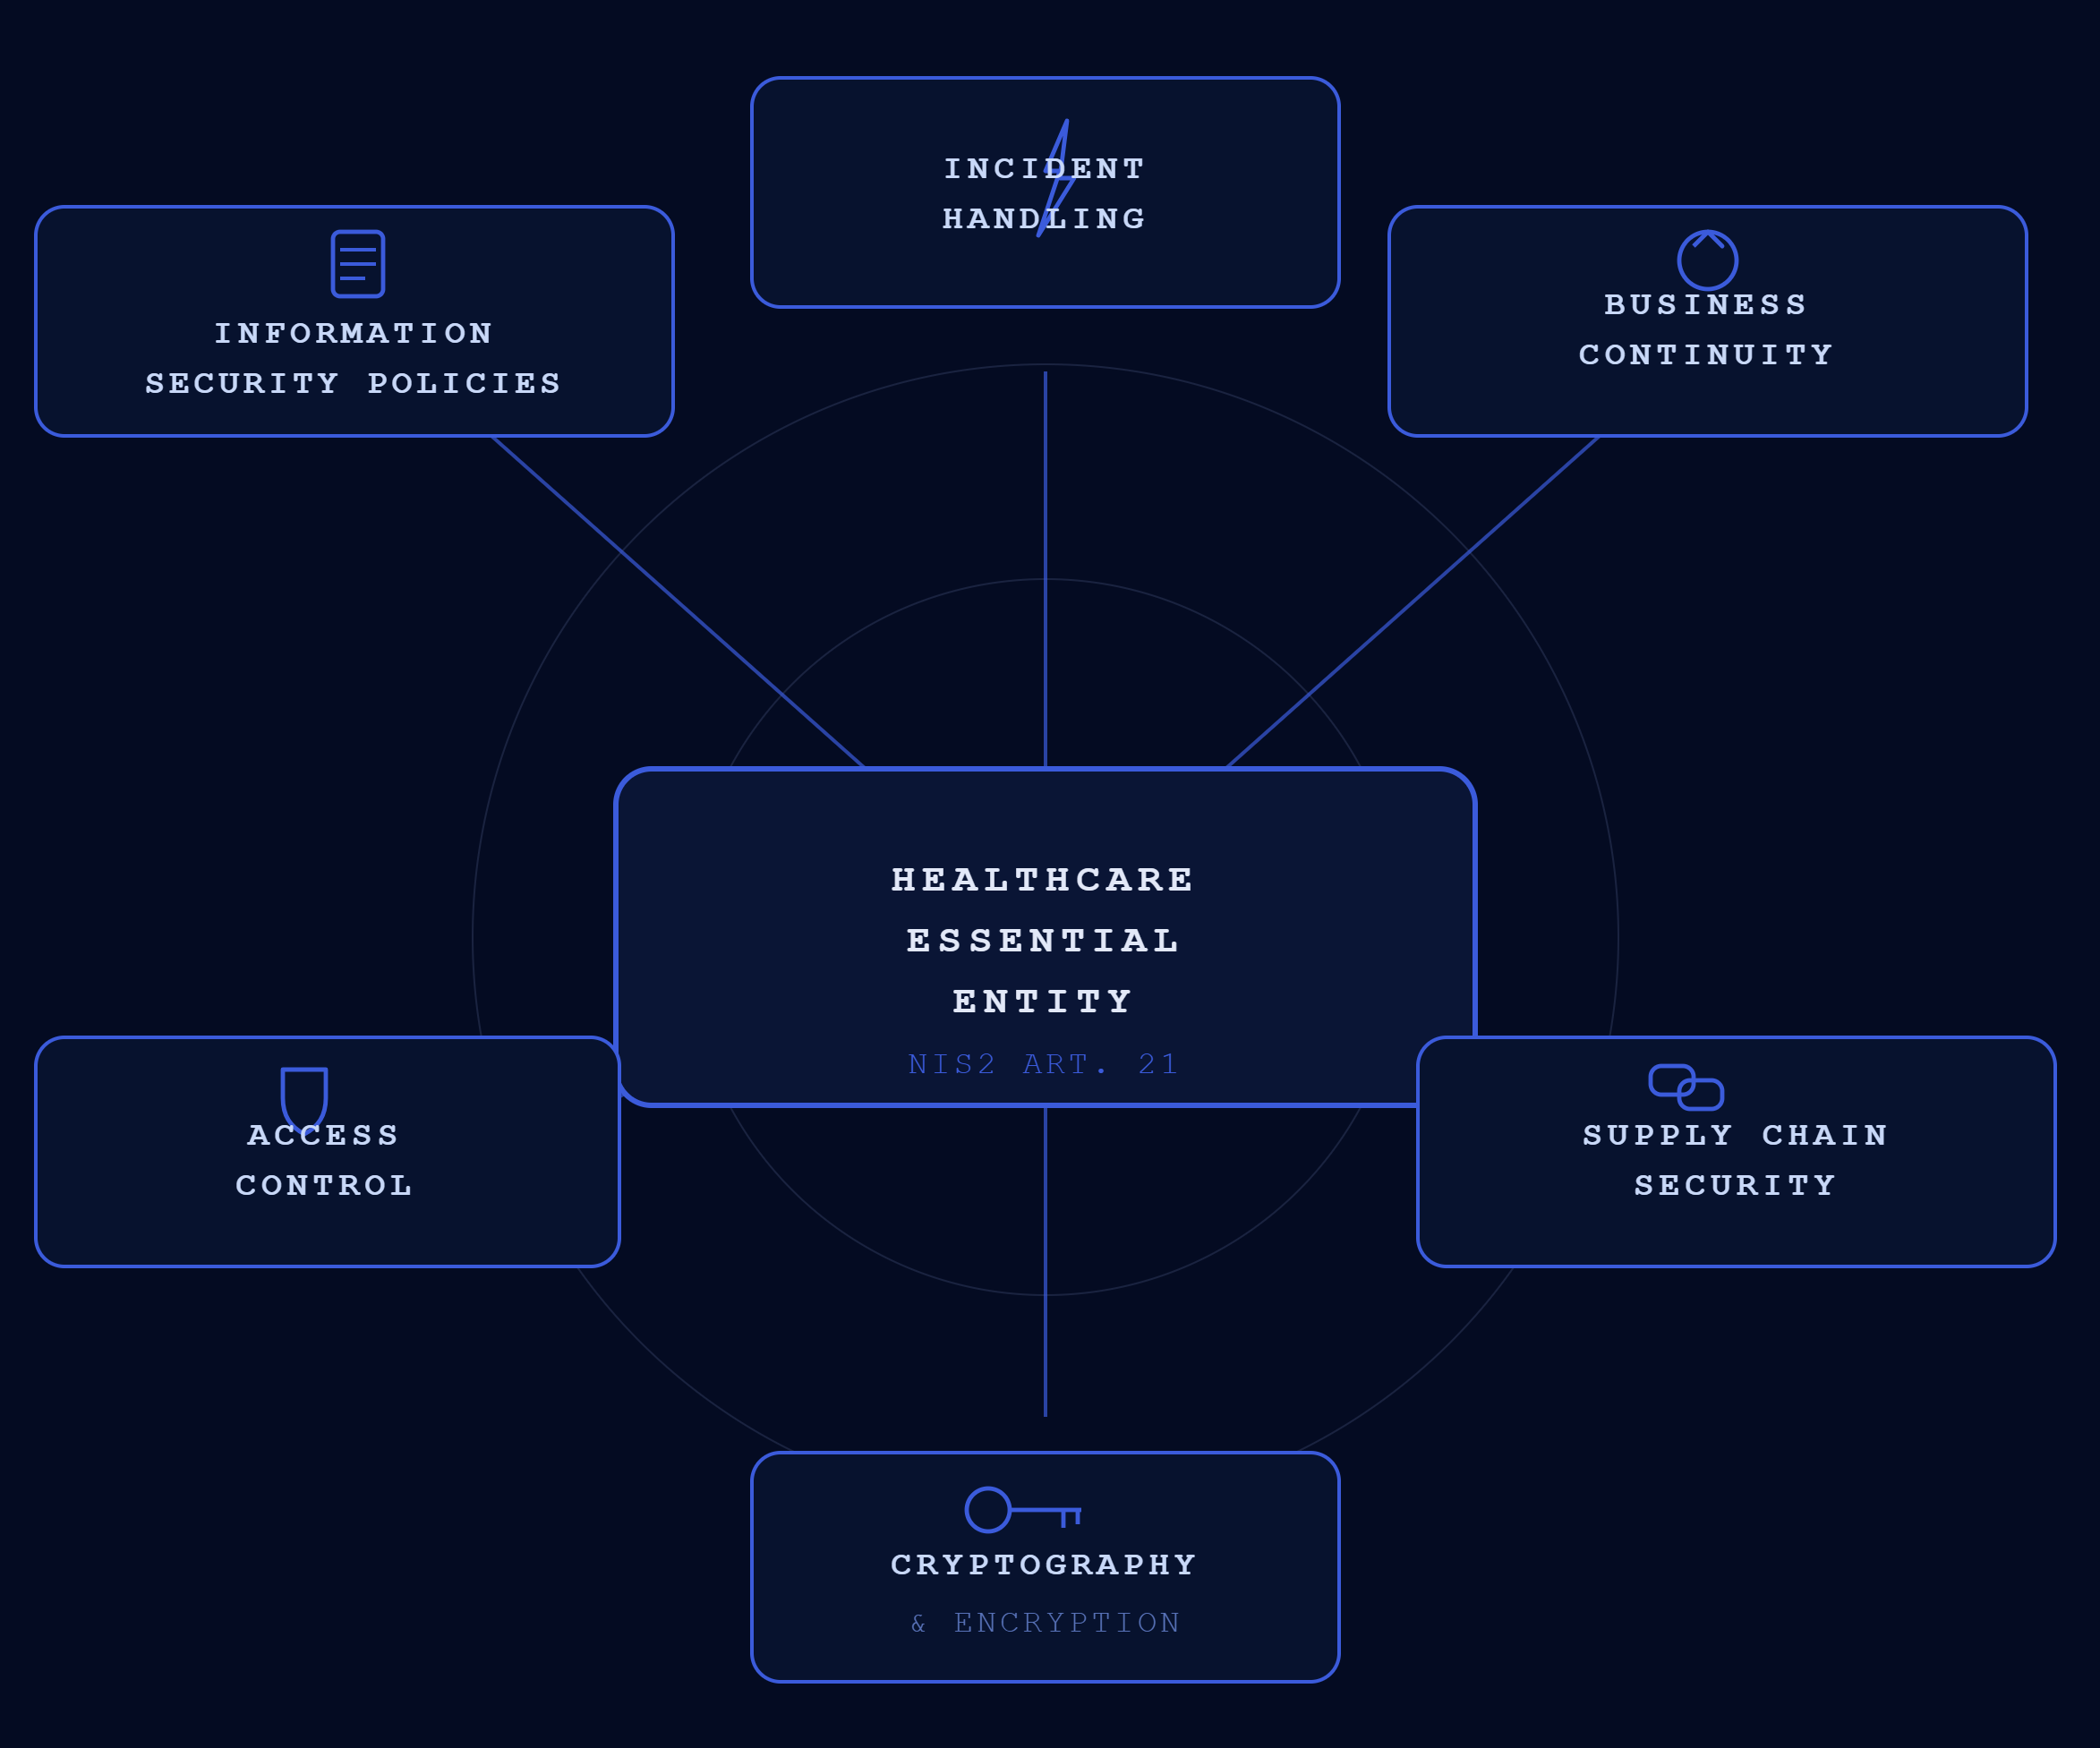
بصفتها كيانات أساسية بموجب NIS2، تخضع مؤسسات الرعاية الصحية للمجموعة الكاملة من التزامات الأمن الواردة في المادة 21:
سياسات أمن المعلومات. موثقة، ومعتمدة من الهيئة الإدارية، وتخضع للمراجعة بانتظام.
التعامل مع الحوادث. قدرة فعّالة على تشغيل عمليات الأمن، وإجراءات للاستجابة للحوادث، وسلسلة الإخطار إلى السلطات الوطنية خلال 24 ساعة و72 ساعة و30 يومًا.
استمرارية الأعمال وإدارة الأزمات. يجب على قطاع الرعاية الصحية الحفاظ على استمرارية رعاية المرضى حتى في أثناء وقوع حادث سيبراني. ويشمل ذلك استراتيجيات النسخ الاحتياطي، والتعافي من الكوارث، والتواصل في الأزمات - مع دليل موثق على أنها خضعت للاختبار.
أمن سلسلة التوريد. تقع الأجهزة الطبية والبرمجيات السريرية وأنظمة المختبرات ومنصات السجلات الصحية الإلكترونية جميعها ضمن النطاق. ويجب على مؤسسات الرعاية الصحية تقييم الأمن السيبراني لسلسلة التوريد الخاصة بها وإدارته - بما في ذلك مصنّعو الأجهزة الطبية، وأدوات SaaS السريرية، ومقدمو خدمات تقنية المعلومات.
التعمية والتشفير. يجب تشفير بيانات المرضى أثناء النقل وفي حالة التخزين على حد سواء، مع توثيق إجراءات إدارة المفاتيح وجعلها قابلة للتدقيق.
التحكم في الوصول والمصادقة. مصادقة متعددة العوامل للوصول إلى الأنظمة السريرية. مبادئ الوصول بأقل قدر من الصلاحيات. مراجعات دورية للوصول وإدارة الوصول ذي الامتيازات.
اطّلع على النظرة العامة على حالة استخدام NIS2 ودليلنا لسلامة بيانات الرعاية الصحية لمعرفة كيف تُترجَم هذه المتطلبات إلى تنفيذ تقني.
فجوة سلامة البيانات في الذكاء الاصطناعي للرعاية الصحية
قطاع الرعاية الصحية هو أيضًا القطاع الأسرع تقدمًا نحو نشر الذكاء الاصطناعي - تحليل التصوير التشخيصي، ودعم القرار السريري، وتصنيف المرضى حسب درجة الخطورة، والترميز الآلي. ويولّد ذلك خطرًا محددًا ناشئًا عن هذا التقاطع لا يعالجه NIS2 وحده معالجةً كاملة.
تعمل أنظمة الذكاء الاصطناعي في الرعاية الصحية على بيانات المرضى. فإذا تعرضت هذه البيانات للاختراق - بالعبث بها أو إفسادها أو تسميمها - فإن العواقب لا تكون غرامة مالية، بل تشخيصًا خاطئًا، أو توصية علاجية غير صحيحة، أو نتيجة حرجة تمرّ دون أن تُكتشف.
وحتى خارج سياقات الذكاء الاصطناعي، تُعد سلامة البيانات السريرية شرطًا من شروط سلامة المرضى. فالسجل الصحي الإلكتروني الذي عُدِّل دون اكتشاف ذلك - سواء على يد جهة فاعلة في هجمات الفدية، أو عبر عملية تحديث سيئة التهيئة، أو من قِبل شخص من داخل المؤسسة - يمثل خطرًا مباشرًا على سلامة المرضى.
توفر سلامة البيانات القائمة على التشفير الأساس التقني لاكتشاف أي تعديل على أصول البيانات السريرية. وعلى خلاف ضوابط الوصول (التي تمنع التعديل من قِبل جهات غير مصرّح لها، لكنها لا تستطيع اكتشاف التعديل من قِبل جهات مصرّح لها)، تُنشئ السلامة القائمة على التشفير سجلًا يكشف أي عبث بحالة كل أصل من أصول البيانات في كل لحظة زمنية.
هذا ما يعنيه التدقيق الرقمي في الرعاية الصحية عمليًا: ليس مجرد تسجيل من وصل إلى ماذا، بل تقديم دليل رياضي على أن ما جرى الوصول إليه لم يتعرض للتغيير. ابدأ في بناء أساس سلامة بيانات الرعاية الصحية لديك مع الباقة المجانية من ROOTKey.