ثلاثة أطر وبرنامج امتثال واحد
إذا كنت مسؤول أمن المعلومات (CISO) في مؤسسة مالية تنشر أنظمة الذكاء الاصطناعي وتشغّل بنية تحتية حيوية، فقد تكون خاضعًا في الوقت نفسه لنطاق NIS2 وDORA وقانون الذكاء الاصطناعي الأوروبي. والأطر الثلاثة سارية الآن بالكامل. ولكل منها آليات للتدقيق والإنفاذ. وكلها تشترط التوثيق والأدلة والمراقبة المستمرة.
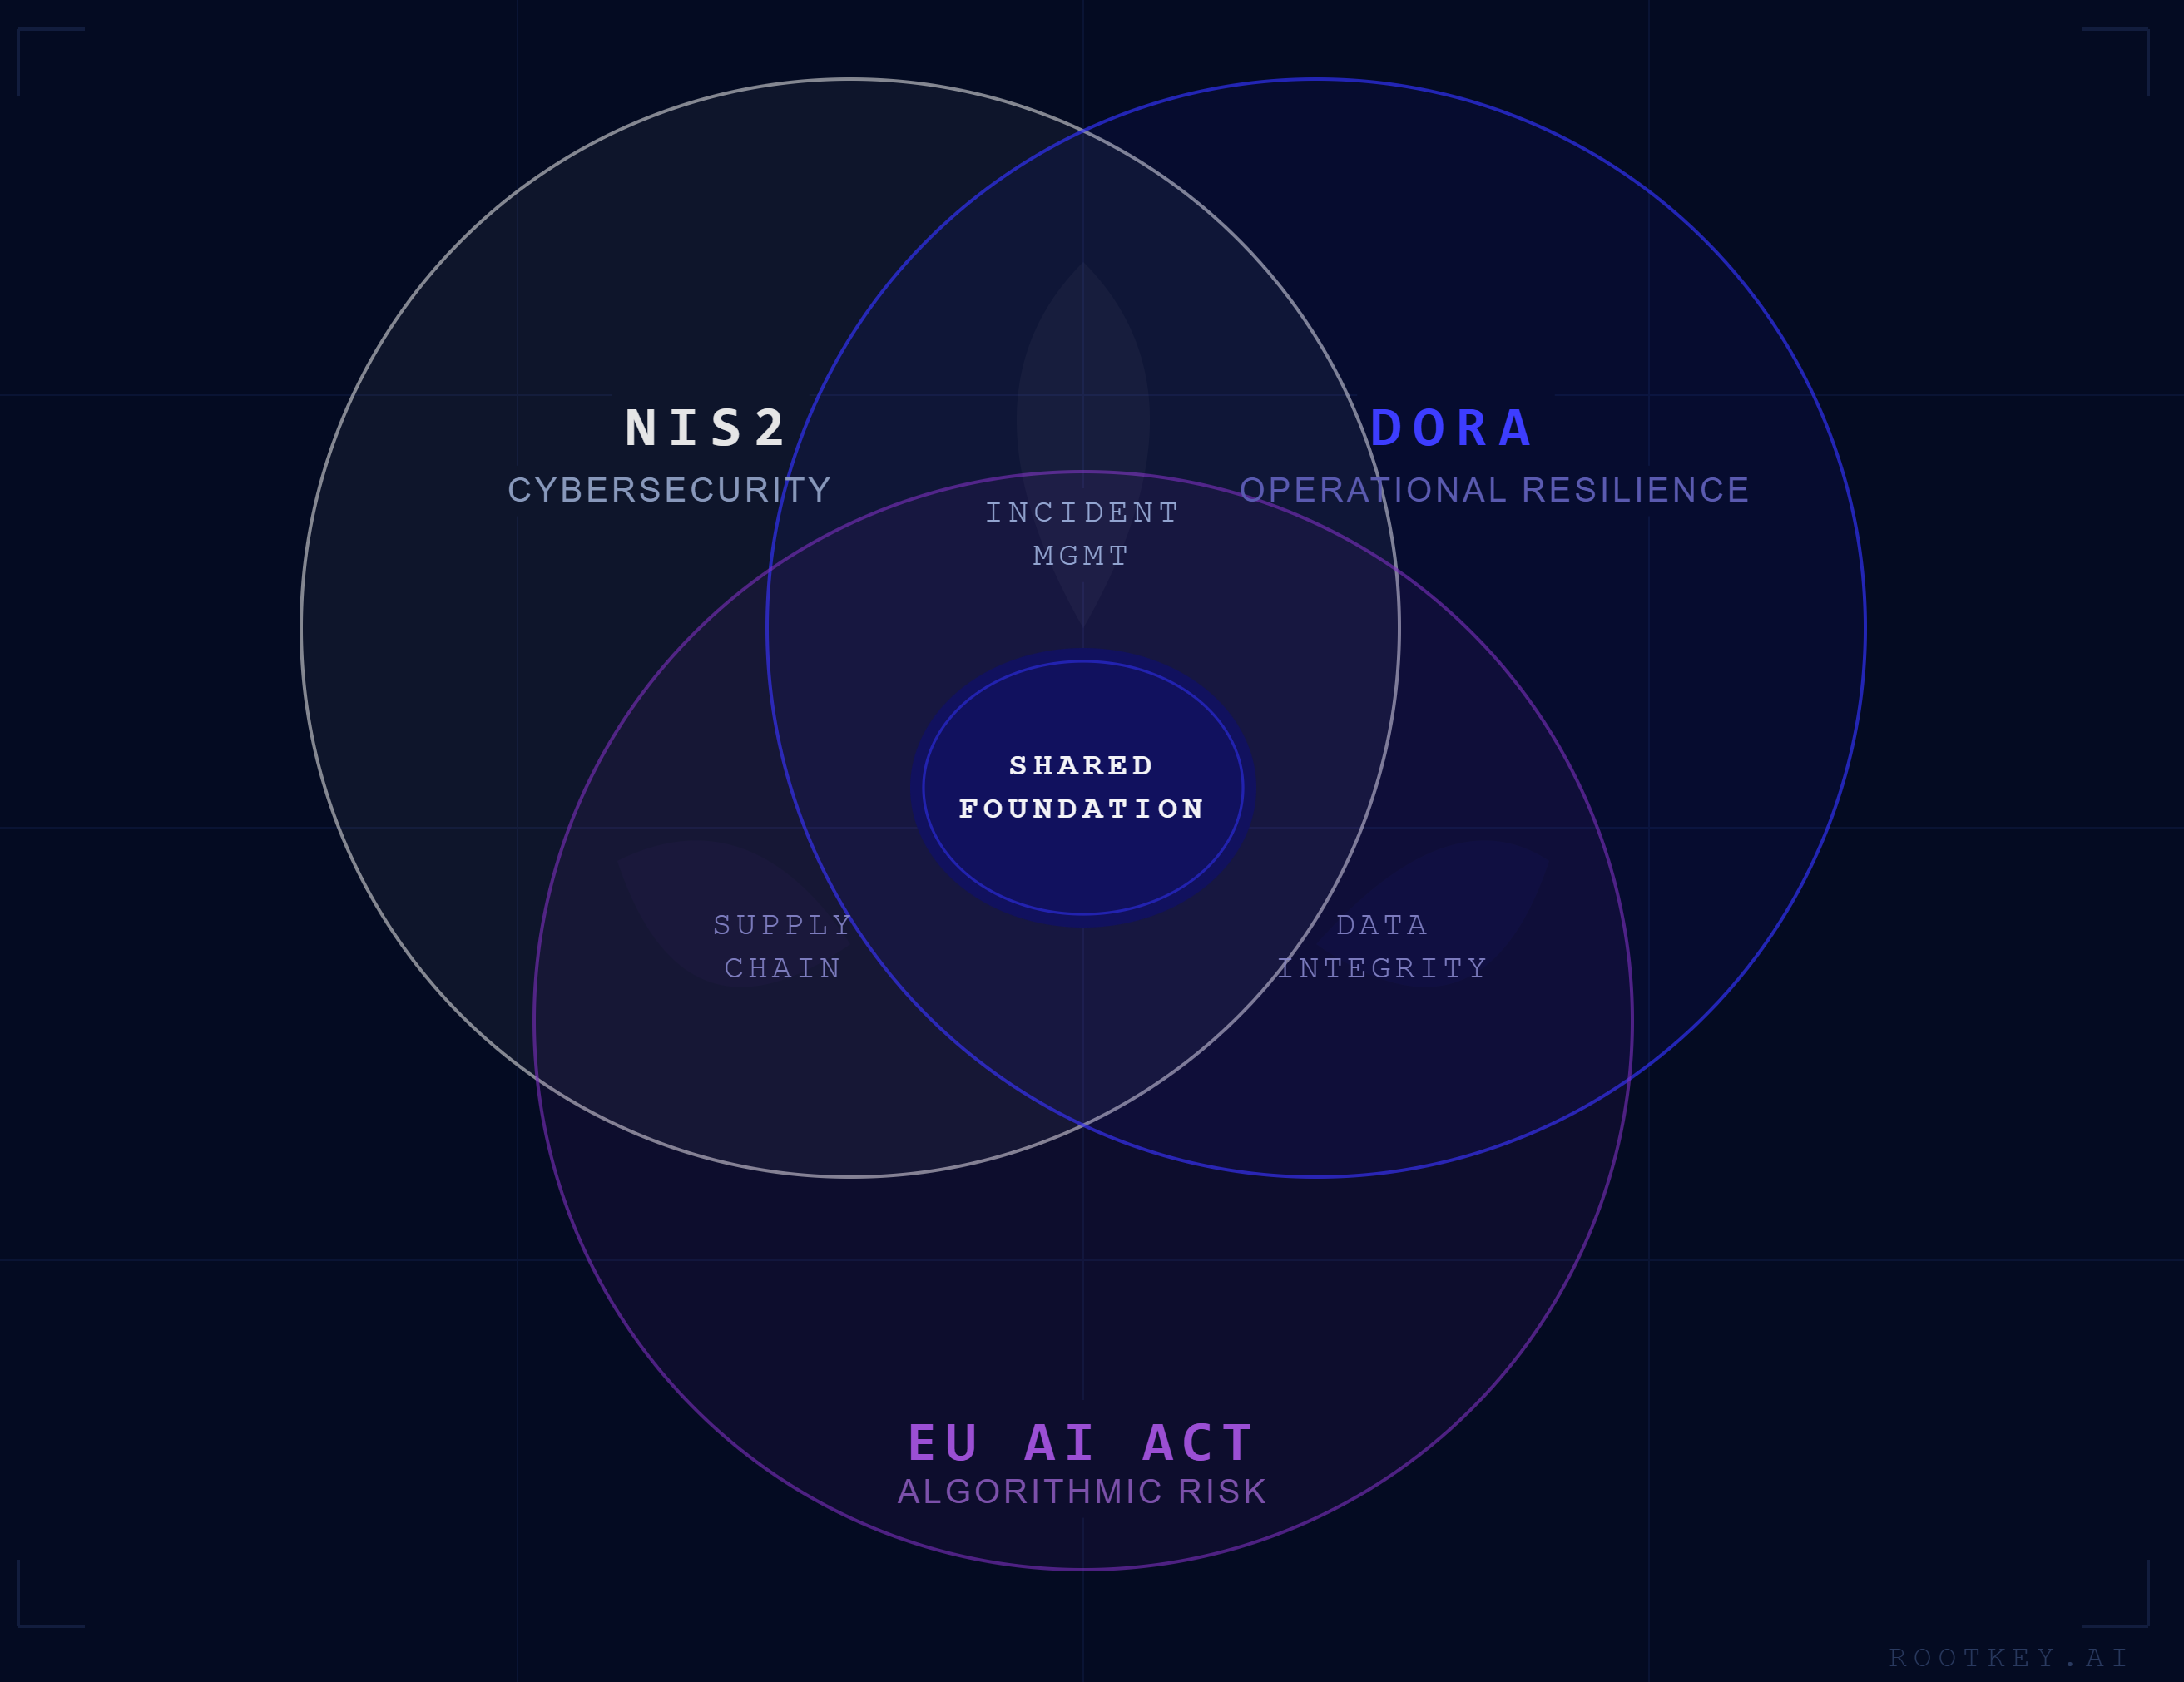
الخبر السار: هناك تداخل كبير في المتطلبات التقنية بين الأطر الثلاثة. والمؤسسات التي تبني برامج امتثالها بأعلى كفاءة هي تلك التي حدّدت أولًا الأساس التقني المشترك، ثم بنته مرة واحدة بدلًا من ثلاث مرات.
الخبر السيئ: هذه التداخلات ليست واضحة، والفجوات بين الأطر هي تحديدًا المواضع التي تميل فيها ثغرات الإنفاذ إلى الظهور. والخطأ في هذه المواءمة يعني إما ازدواجية الجهود وإما ترك ثغرات امتثال حقيقية.
هذا الدليل موجّه إلى مسؤول أمن المعلومات الذي يحتاج إلى إدارة الأطر الثلاثة دون مضاعفة حجم فريق الامتثال ثلاث مرات.
الأساس التقني المشترك
تشترط الأطر الثلاثة مجموعة مشتركة من القدرات التقنية. وبناء هذه القدرات مرة واحدة وبصورة متينة يلبّي متطلبات الأطر الثلاثة:
مسارات تدقيق تكشف أي عبث. تشترط المادة 21(2)(g) من NIS2 تسجيل سجلات التدقيق. وتشترط المادة 9(4)(d) من DORA تسجيل عمليات تقنية المعلومات والاتصالات. وتشترط المادة 12 من قانون الذكاء الاصطناعي الأوروبي التسجيل لأنظمة الذكاء الاصطناعي عالية المخاطر. وتنفيذ واحد لتسجيل يكشف أي عبث ويخضع للتحقق من سلامته يلبّي الأطر الثلاثة.
التحقق من سلامة البيانات. متطلبات السلامة والأصالة في NIS2. ومتطلبات DORA الخاصة بسلامة بيانات أنظمة تقنية المعلومات والاتصالات. وحوكمة بيانات التدريب في المادة 10 من قانون الذكاء الاصطناعي الأوروبي. وتشترط الأطر الثلاثة جميعها القدرة على إثبات أن أصول بيانات محددة لم تُعدَّل. وبنية تحتية واحدة للتحقق من السلامة، مطبّقة باتساق، تغطي الأطر الثلاثة.
اكتشاف الحوادث والاستجابة لها. تشترط الأطر الثلاثة قدرات لاكتشاف الحوادث، وإجراءات استجابة موثقة، وإخطار السلطات ضمن مهل زمنية محددة. وإطار موحد لإدارة الحوادث، بمنطق تصعيد مناسب لكل إطار، أكثر كفاءة من برامج منفصلة.
تقييمات أمن سلسلة الإمداد. تشترط كلٌّ من المادة 21(2)(d) من NIS2 والفصل الخامس من DORA برامج لأمن سلسلة الإمداد. ويضيف قانون الذكاء الاصطناعي الأوروبي اعتبارات تخص سلسلة إمداد الذكاء الاصطناعي. ويمكن توسيع إطار واحد لأمن سلسلة الإمداد ليغطي الأطر الثلاثة مع التوثيق المناسب.
وللاطلاع على تنفيذ تقني لهذه القدرات المشتركة، راجع مركز المؤسسات من ROOTKey الذي يوفّر بنية تحتية موحدة للامتثال عبر الأطر الثلاثة.
المتطلبات الخاصة بكل إطار والتي لا يمكن دمجها
بعض المتطلبات خاصة فعلًا بإطار بعينه وتتطلب جهد امتثال مخصصًا:
خاصة بـDORA:
- اختبار الاختراق القائم على التهديدات (TLPT) للكيانات المالية المهمة: إلزامي بموجب DORA، ولا يشترطه NIS2 ولا قانون الذكاء الاصطناعي الأوروبي
- تقييم مخاطر التركّز في تقنية المعلومات والاتصالات: تحليل المخاطر النظامية للاعتماد على الأطراف الثالثة خاص بـDORA
- الإشراف على سجل مزودي خدمات تقنية المعلومات والاتصالات الخارجيين الحرجين (CTPP): المتطلبات المطبقة على مزودي CTPP الذين تعيّنهم الهيئات الإشرافية الأوروبية (ESAs) خاصة بـDORA
خاصة بقانون الذكاء الاصطناعي الأوروبي:
- تقييم المطابقة وإعلان المطابقة الأوروبي لأنظمة الذكاء الاصطناعي عالية المخاطر
- التسجيل في قاعدة بيانات مكتب الذكاء الاصطناعي الأوروبي
- خطة رصد ما بعد الطرح في السوق لأنظمة الذكاء الاصطناعي
- التزامات الشفافية الخاصة بقانون الذكاء الاصطناعي الأوروبي (المادة 52)
خاصة بـNIS2 (خارج نطاق DORA):
- المسؤولية الشخصية لهيئات الإدارة عن تدابير الأمن السيبراني (المادة 20)
- ترتيبات إشرافية قطاعية بموجب التشريعات الوطنية الناقلة للتوجيه
- المهل الزمنية للتسجيل الوطني لدى السلطة المختصة
وبالنسبة إلى المؤسسات البرتغالية، يتناول دليل NIS2 في البرتغال المتطلبات الوطنية التي تُضاف إلى التزامات NIS2 الأساسية.
بنية برنامج الامتثال
البنية الأكثر كفاءة لإدارة الأطر الثلاثة:
المستوى 1: بنية تحتية مشتركة. تسجيل تدقيق يكشف أي عبث، والتحقق من سلامة البيانات، وإدارة الحوادث، وبرنامج أمن سلسلة الإمداد. تُبنى مرة واحدة، وتُصان مرة واحدة، وتُستخدم للأطر الثلاثة.
المستوى 2: توثيق خاص بكل إطار. الحقائق التقنية نفسها، موثقة بالصيغة واللغة المحددتين اللتين يشترطهما كل إطار. قاعدة الأدلة مشتركة، أما طبقة العرض فخاصة بكل إطار.
المستوى 3: عمليات خاصة بكل إطار. TLPT لـDORA. وتقييم المطابقة لقانون الذكاء الاصطناعي الأوروبي. وتدريب هيئات الإدارة وتوثيق المسؤولية لـNIS2. وهذه عمليات منفصلة فعلًا لا يمكن دمجها.
تقلّص هذه البنية الازدواجية إلى أدنى حد على مستوى البنية التحتية، مع الحفاظ على المرونة اللازمة لتلبية متطلبات الأدلة الخاصة بكل إطار.
صُمّمت منصة الثقة القابلة للتحقق من ROOTKey خصيصًا للمستوى 1 من هذه البنية، إذ توفّر الأساس التقني المشترك الذي يلبّي متطلبات السلامة وقابلية التدقيق والمراقبة عبر الأطر الثلاثة. ابدأ ببناء أساس الامتثال لديك.