
مقدمة
كثيرًا ما يُنظر إلى الإمارات العربية المتحدة على أنها بيئة تنظيمية واحدة، وهي ليست كذلك. فالمؤسسات التي تدخل السوق الإماراتية في عام 2026 تتعامل في الوقت نفسه مع ثلاثة أنظمة متداخلة على الأقل: قانون اتحادي لحماية البيانات يمر حاليًا بفترة انتقالية مدتها سنة واحدة، وإطار للمخاطر السيبرانية في القطاع المالي خاص بسوق أبوظبي العالمي، وهيئة وطنية للأمن السيبراني تفرض انتقالًا على مدى عدة سنوات نحو التشفير ما بعد الكمي. ويُعد التعامل مع أي من هذه الأنظمة على أنه الصورة الكاملة الخطأ الأكثر شيوعًا في التخطيط لدخول السوق.
المستوى الاتحادي: قانون حماية البيانات الشخصية (PDPL)
يسري قانون حماية البيانات الشخصية في دولة الإمارات على معالجة البيانات الشخصية من قِبل المتحكمين والمعالجين الذين يوجد مقرهم في البر الرئيسي للدولة، ويمتد نطاقه خارج الحدود الإقليمية ليشمل بعض عمليات المعالجة المتعلقة بأصحاب البيانات الموجودين في الإمارات. وقد بدأت فترة انتقالية مدتها سنة واحدة في 1 يناير 2026، على أن يكون الامتثال الكامل مطلوبًا بحلول 1 يناير 2027. وبالنسبة للمؤسسات التي تدخل السوق الآن، فإن هذه النافذة الانتقالية هي أفق التخطيط العملي - ليست موعدًا نهائيًا يُترقب لاحقًا، بل هي الفترة التي يجب أن تكون فيها ممارسات المعالجة وآليات الموافقة وترتيبات النقل عبر الحدود قابلة للدفاع عنها بالفعل.
مستوى القطاع المالي: إطار إدارة المخاطر السيبرانية لسوق أبوظبي العالمي
بالنسبة لأي مؤسسة تعمل في المنطقة الحرة المالية لسوق أبوظبي العالمي أو من خلالها، دخل حيز التنفيذ في 31 يناير 2026 إطار مستقل لإدارة المخاطر السيبرانية أصدرته سلطة تنظيم الخدمات المالية (FSRA). وتلتزم الجهات الخاضعة للتنظيم بالإبلاغ خلال 24 ساعة عن الحوادث السيبرانية الجوهرية، التي تُقيَّم بحسب أثرها التشغيلي وأهميتها التنظيمية - وهي نافذة أضيق بكثير مما تفترضه أدلة الاستجابة للحوادث الحالية لدى كثير من المؤسسات، وتعكس الإلحاح في الإبلاغ عن الحوادث الذي أصبح معيارًا في DORA وNIS2 في الاتحاد الأوروبي.
المستوى الوطني: الهيئة الوطنية للأمن الإلكتروني (NESA) والمرونة التشفيرية
تفرض إرشادات الهيئة الوطنية للأمن الإلكتروني لعام 2026 متطلبًا إلزاميًا للمرونة التشفيرية في الأنظمة الجديدة، مع إعطاء الأولوية للبيانات الحساسة طويلة الأمد - والسجلات الصحية التي تتطلب سرية لمدة تتراوح بين 10 و20 عامًا هي المثال الصريح على ذلك - كما تشترط خطط انتقال إلى التشفير ما بعد الكمي جرى اعتمادها في أواخر عام 2025. وبالنسبة لأي مؤسسة تخطط لبنية تحتية في الإمارات بأفق يمتد لعدة سنوات، يجب أن تراعي قرارات البنية التشفيرية المتخذة اليوم الانتقال المرتقب إلى التشفير ما بعد الكمي، بدلًا من التعامل معه كعملية مستقبلية لإعادة بناء المنصة.
- تحديد أي من الأنظمة الثلاثة ينطبق فعليًا - قانون حماية البيانات الشخصية في البر الرئيسي، أو الإطار القطاعي لسوق أبوظبي العالمي، أو كلاهما، بحسب مكان عمل الشركة وطريقته
- التعامل مع الفترة الانتقالية البالغة سنة واحدة لقانون حماية البيانات الشخصية على أنها الموعد النهائي الفعلي للعمل، لا يناير 2027
- بناء أدلة الاستجابة للحوادث حول مهلة إبلاغ مدتها 24 ساعة عند العمل في القطاع المالي الخاضع للتنظيم في سوق أبوظبي العالمي أو من خلاله
- إدراج المرونة التشفيرية والجاهزية لما بعد الكم في أي قرار يتعلق بالبنية التحتية بأفق يمتد لعدة سنوات، وفقًا لإرشادات الهيئة الوطنية للأمن الإلكتروني
ما الذي يجمع بين هذه الأنظمة الثلاثة
على الرغم من اختلاف نطاقاتها، تلتقي الأطر الإماراتية الثلاثة عند التوقع الأساسي نفسه الذي نراه في نظامي DORA وNIS2 في الاتحاد الأوروبي: تحكم مستمر وقابل للإثبات في سلامة البيانات وفي الرؤية الواضحة للحوادث، بدلًا من عملية تدقيق دورية. والمؤسسة التي تحتفظ بالفعل بأدلة قابلة للتحقق آليًا على مصدر البيانات وسلامة الأنظمة لأغراض تنظيمية أوروبية أقرب إلى الجاهزية للإمارات مما قد تفترض - فمعيار الإثبات متشابه فلسفيًا، حتى حيث تختلف الصياغة القانونية المحددة.
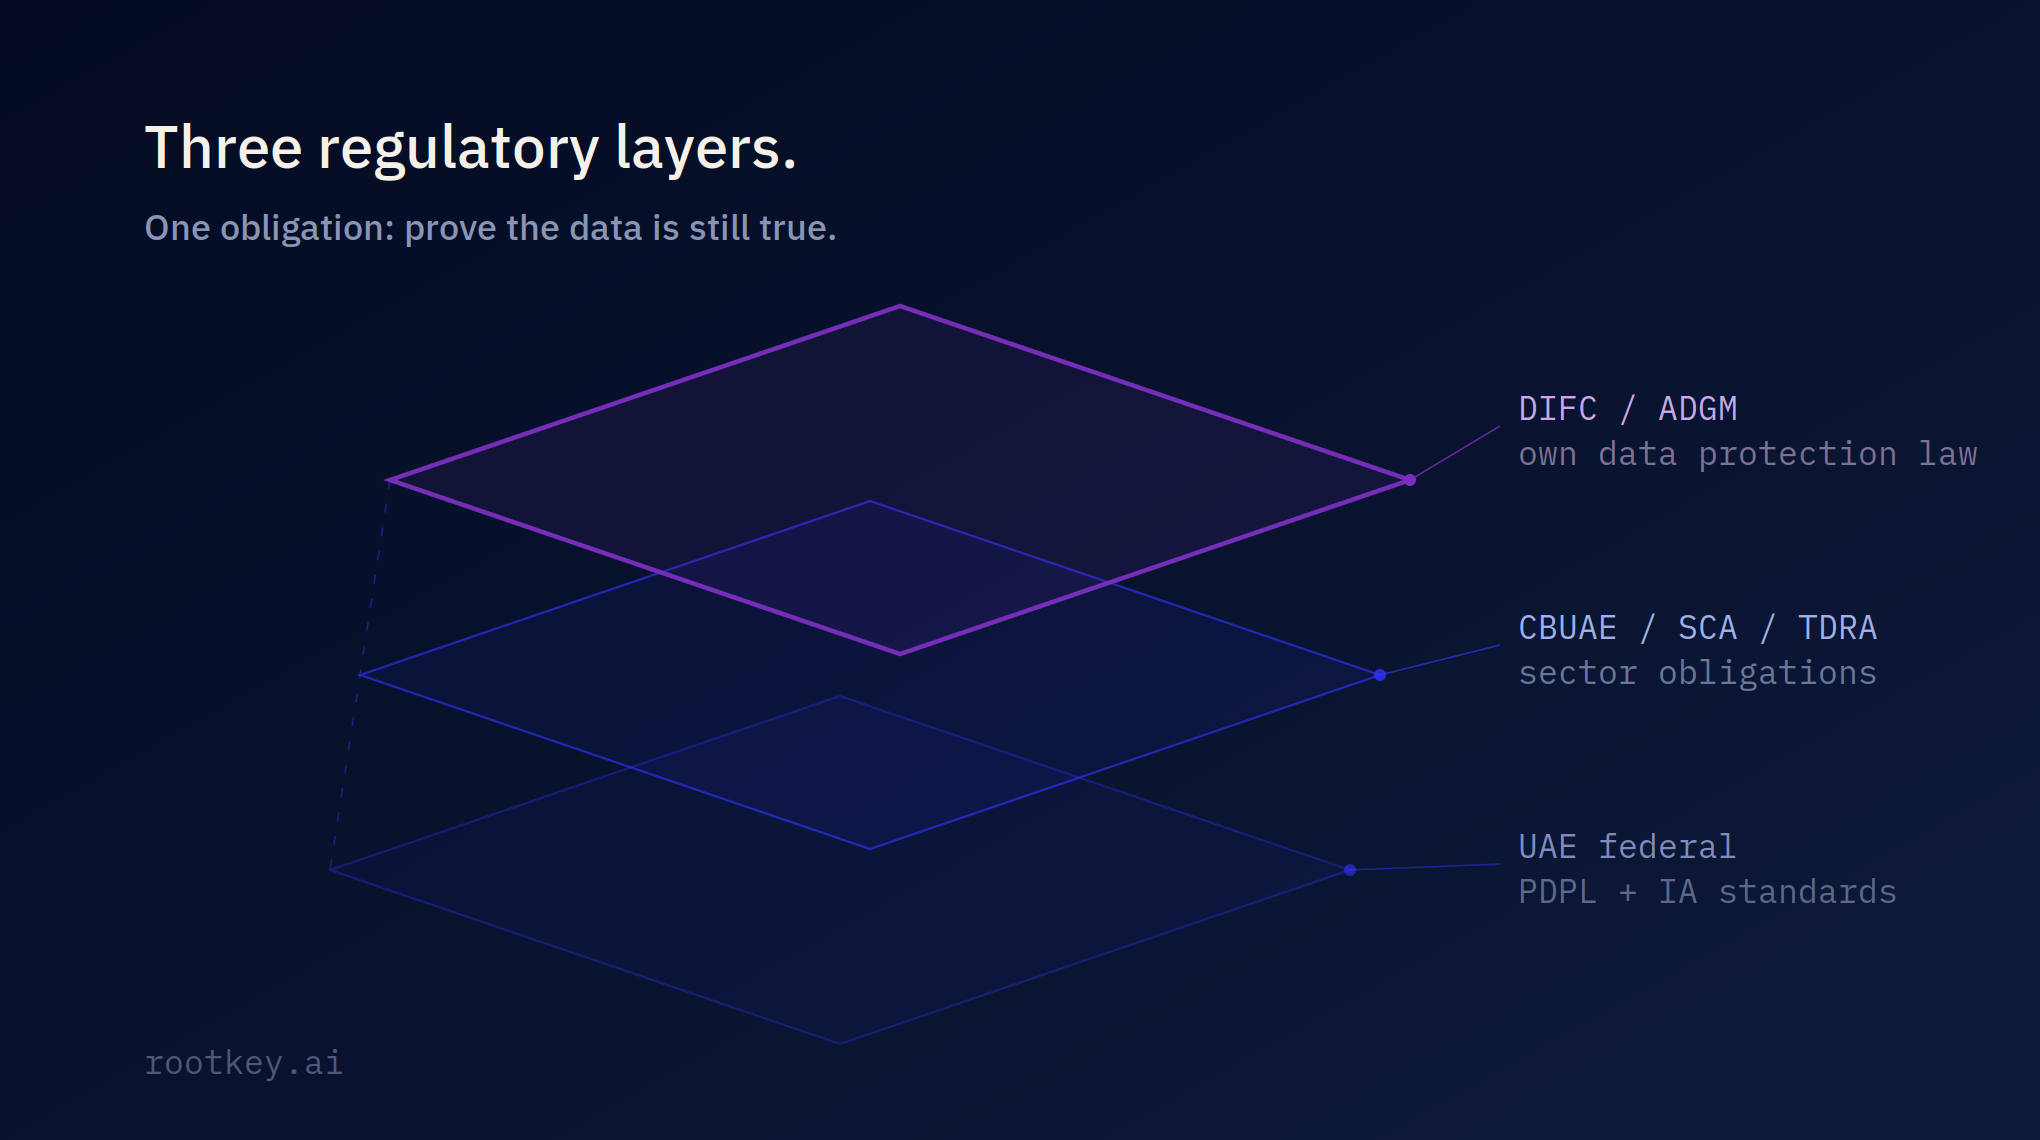
يعني دخول سوق الخليج استيفاء متطلبات أنظمة متداخلة تلتقي جميعها عند المطلب نفسه: تحكم مستمر وقابل للإثبات في البيانات والأنظمة. تعرّف على كيفية توفير ROOTKey لطبقة أدلة واحدة قابلة للتحقق المستمر عبر مختلف الولايات القضائية.