كل أُطر حوكمة الذكاء الاصطناعي تقود إلى النقطة نفسها
أصبحت حوكمة الذكاء الاصطناعي في المؤسسات مجالاً مزدحماً. قانون الذكاء الاصطناعي للاتحاد الأوروبي، وNIST AI Risk Management Framework، وISO/IEC 42001، ومبادئ منظمة التعاون الاقتصادي والتنمية (OECD) بشأن الذكاء الاصطناعي، وإطار Model AI Governance Framework في سنغافورة - كل هيئة تنظيمية ومنظمة معايير كبرى نشرت إرشادات حول الطريقة التي ينبغي أن تحوكم بها المؤسسات أنظمة الذكاء الاصطناعي لديها.
وعند قراءة أيٍّ منها بعمق كافٍ، يظهر خيط مشترك: إن جدارة نظام الذكاء الاصطناعي بالثقة تعتمد في نهاية المطاف على جدارة البيانات التي يعمل عليها بالثقة.
متطلبات حوكمة البيانات في قانون الذكاء الاصطناعي للاتحاد الأوروبي بموجب المادة 10. ووظيفة 'Govern' (الحوكمة) لدى NIST، التي تتضمن مصدر البيانات بوصفه متطلباً أساسياً للجدارة بالثقة. وبنود إدارة البيانات في ISO 42001. وجميعها تتلاقى عند الاستنتاج نفسه: لا يمكن الحصول على ذكاء اصطناعي جدير بالثقة دون امتلاك بيانات مُتحقَّق منها أولاً.
بالنسبة إلى المؤسسات التي تنشر الذكاء الاصطناعي في بيئات خاضعة للتنظيم، لهذا التلاقي أثر عملي: الاستثمار في البنية التحتية لسلامة البيانات ليس قراراً تقنياً هامشياً، بل هو شرط مسبق للامتثال لمتطلبات حوكمة الذكاء الاصطناعي.
مكدّس الثقة للذكاء الاصطناعي في المؤسسات
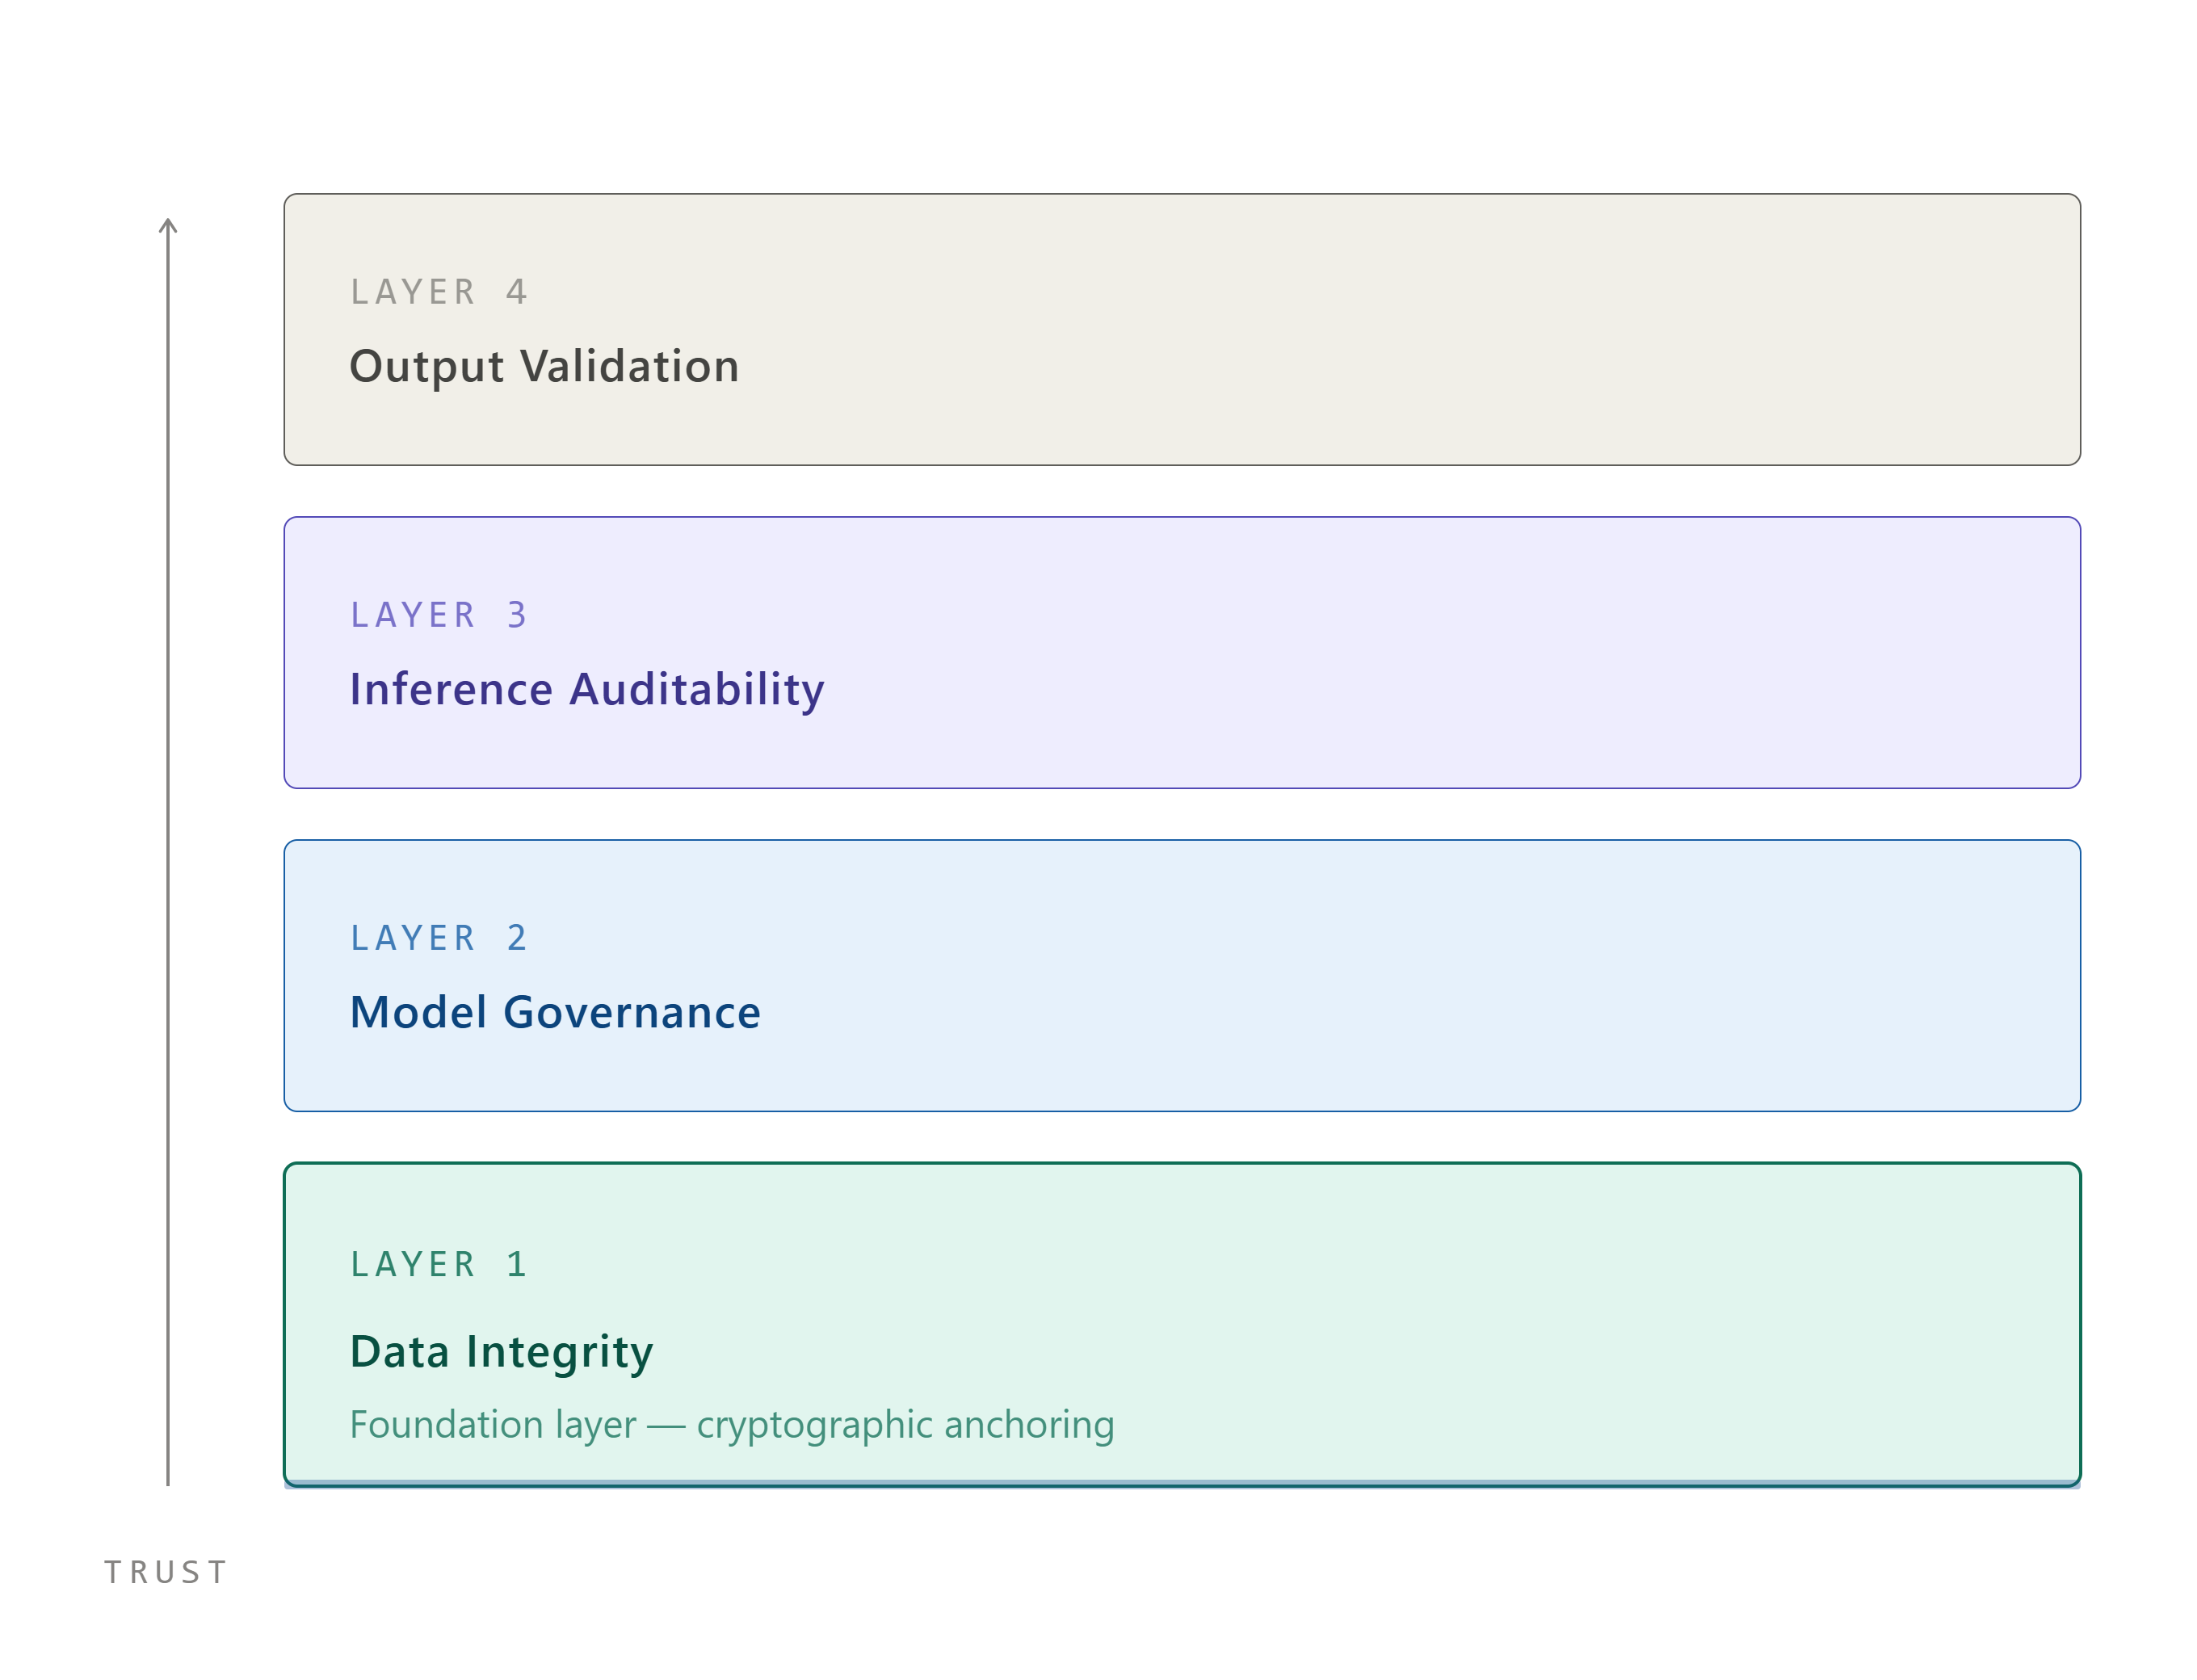
يتطلب الذكاء الاصطناعي المؤسسي الجدير بالثقة مكدّساً للثقة - مجموعة من الضمانات القابلة للتحقق يجب أن تكون قائمة قبل أن يمكن الاعتماد على القدرات ذات المستوى الأعلى:
الطبقة 1: سلامة البيانات. الأساس. قبل أن يمكن الوثوق بأي نموذج، يجب أن تكون البيانات التي دُرِّب عليها والتي يسترجع منها دقيقة وغير معدَّلة على نحو قابل للتحقق. ومن دون ذلك، يكون كل ما يُبنى فوقها غير موثوق.
الطبقة 2: حوكمة النماذج. التحكم في الإصدارات، وضوابط الوصول، وسجلات التدقيق لإصدارات النماذج. ومعرفة أي إصدار من النموذج استُخدم في قرار معيّن.
الطبقة 3: قابلية تدقيق الاستدلال. القدرة على تتبّع مُخرَج محدد وصولاً إلى بيانات الإدخال المحددة وإصدار النموذج المحدد اللذين أنتجاه. وهي ضرورية للتحقيق في الحوادث ولتقديم التفسيرات للجهات التنظيمية.
الطبقة 4: التحقق من المخرجات. فحوص خاصة بالمجال تتأكد من أن المخرجات تستوفي عتبات الجودة والسلامة قبل التصرف بناءً عليها.
تبدأ معظم برامج حوكمة الذكاء الاصطناعي في المؤسسات من الطبقة 3 أو الطبقة 4 - بإضافة مرشِّحات للمخرجات، وعمليات مراجعة بشرية، ومراقبة للنماذج. أما الطبقة 1، أي أساس البيانات، فهي الأكثر تعرضاً للتجاوز.
ولهذا تكتسب مقاربة المرونة الرقمية في الذكاء الاصطناعي أهميتها: فالمرونة في أنظمة الذكاء الاصطناعي تتطلب التحقق الأساسي نفسه من البيانات الذي تتطلبه المرونة السيبرانية في أنظمة تقنية المعلومات التقليدية.
الحجة العملية من منظور الأعمال للبدء بالطبقة 1
إن الاستثمار أولاً في البنية التحتية لسلامة البيانات ليس النهج الصحيح للامتثال لمتطلبات الحوكمة فحسب - بل هو النهج الصحيح لتحقيق قيمة للأعمال أيضاً.
تأمّلوا تكلفة إخفاقات الثقة في الذكاء الاصطناعي:
- يتصرف فريق الامتثال بناءً على ملخص تنظيمي مُولَّد من بيانات تدريب تالفة. وتكلّف حالة عدم الامتثال الناتجة أكثر بكثير من نشر الذكاء الاصطناعي نفسه.
- يسترجع نموذج مالي معامِل مخاطر تم التلاعب به. ويكلّف القرار الخاطئ أكثر بعدة مراتب من حيث الحجم مما كانت ستكلّفه طبقة لسلامة البيانات.
- تستشهد مذكرة قانونية مُولَّدة بالذكاء الاصطناعي ببند تعاقدي معدَّل. ويتجاوز التعرض للتقاضي ميزانية الذكاء الاصطناعي للسنة بأكملها.
إن تكلفة تطبيق سلامة البيانات التشفيرية في أساس أي نشر للذكاء الاصطناعي ليست سوى جزء صغير من تكلفة إخفاق واحد في الثقة ضمن سياق بالغ الأهمية للأعمال.
صُمِّمت منصة الثقة القابلة للتحقق من ROOTKey لهذه الحالة تحديداً: توفير أساس سلامة البيانات في الطبقة 1 الذي تحتاجه أنظمة الذكاء الاصطناعي في المؤسسات. اربطوا أول أصل بيانات لديكم بـمنصة ROOTKey واطّلعوا على كيفية عمل التحقق من السلامة في بيئتكم.
- قارنوا برنامج حوكمة الذكاء الاصطناعي الحالي لديكم بمكدّس الثقة رباعي الطبقات - ما الطبقات المغطاة وما الطبقات غير المغطاة؟
- حدّدوا حالات استخدام الذكاء الاصطناعي الأعلى مخاطرة لديكم وتتبّعوها وصولاً إلى مصادر البيانات التي تعتمد عليها.
- قيّموا ما إذا كانت مصادر البيانات هذه تمتلك أي آلية لاكتشاف التعديل أو التلف.
- إن لم تكن كذلك، فطبّقوا البصمات التشفيرية على طبقة البيانات قبل توسيع نطاق نشر الذكاء الاصطناعي.
- اقرؤوا مقال مستقبل الأمن السيبراني لفهم كيف يتلاقى الذكاء الاصطناعي والأمن على مستوى البنية التحتية.