
El caso de uso empresarial de la blockchain del que nadie quería hablar
La blockchain empresarial vivió una década de ciclos de hype. Se formaron y se disolvieron consorcios. Los proyectos piloto generaron notas de prensa, pero pocos despliegues en producción. A principios de la década de 2020, la tecnología se había ganado la reputación de resolver problemas que no existían sin resolver los que sí existían.
La reacción posterior fue tan exagerada como el propio hype. Las propiedades específicas de la blockchain - inmutabilidad, descentralización y verificabilidad criptográfica - sí resuelven una categoría de problemas real e importante. Simplemente no son los problemas que abordaba la mayoría de los proyectos blockchain de la época de 2017.
El verdadero caso de uso empresarial de la blockchain en 2026 es acotado y potente: el anclaje de registros de forma que cualquier manipulación sea detectable. No los contratos inteligentes a gran escala. No las plataformas descentralizadas de visibilidad de la cadena de suministro. No los activos tokenizados como propuesta de valor principal.
Un registro criptográfico de qué datos existían, en qué forma y en qué momento - anclado en un libro mayor que ninguna parte controla por sí sola y que no puede modificarse retroactivamente - resulta ser exactamente lo que exigen marcos de cumplimiento como NIS2, DORA, el RGPD y el Reglamento Europeo de Inteligencia Artificial (AI Act).
Por qué la inmutabilidad importa en las evidencias de cumplimiento
La mayoría de los marcos de cumplimiento exigen que las organizaciones conserven registros que demuestren que cumplían en un momento determinado. El problema: esos registros se almacenan en sistemas que pueden modificarse.
Un archivo de log en una base de datos puede ser alterado por un administrador con privilegios suficientes. Un informe de cumplimiento almacenado en un sistema de gestión de contenidos puede editarse a posteriori. Una pista de auditoría en un sistema corporativo puede ser borrada o modificada por el mismo equipo al que se supone que debe pedir cuentas.
Los reguladores lo saben. La evolución de los marcos de cumplimiento hacia la exigencia de evidencias «con detección de manipulaciones» (los requisitos de logs de auditoría de NIS2, los requisitos de integridad de los logs de TIC de DORA, los requisitos de evidencias de gobernanza de datos del AI Act) refleja el reconocimiento de que no se puede confiar en registros mutables.
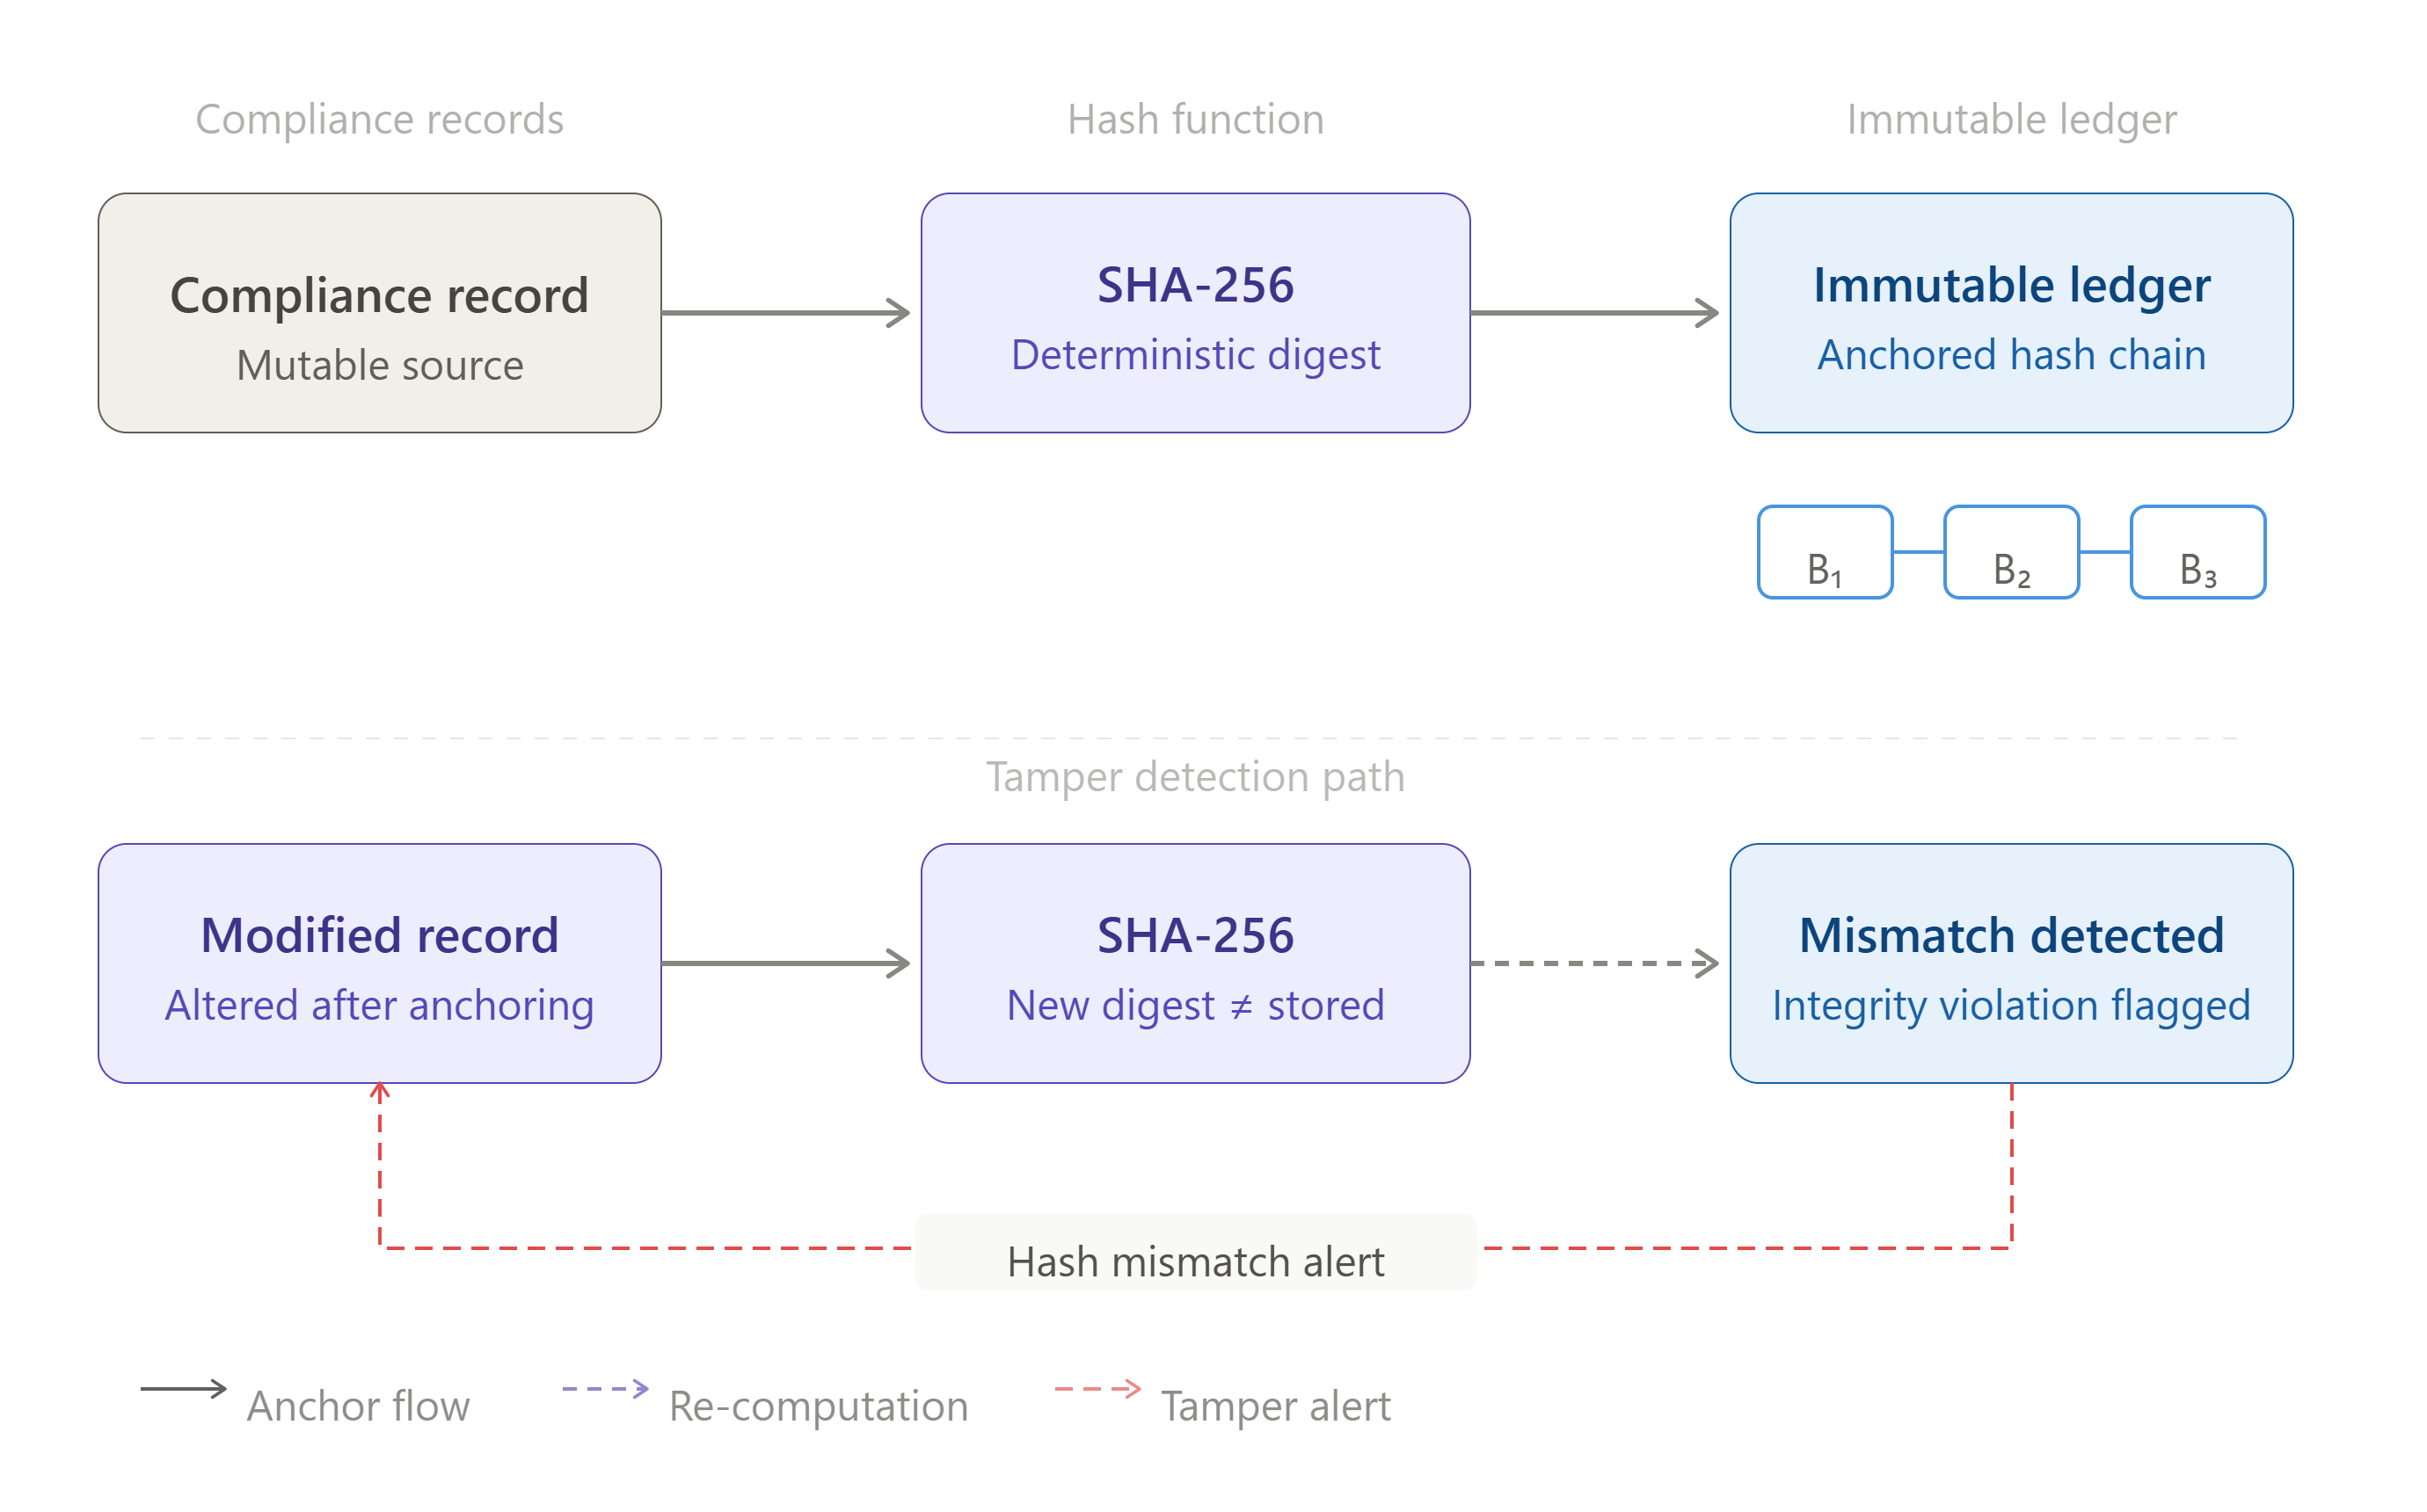
Los registros anclados en blockchain resuelven precisamente esto. Cuando el hash de un registro de cumplimiento se escribe en un libro mayor distribuido, ya no puede borrarse. El registro puede modificarse en el sistema de origen - pero el hash del libro mayor dejará entonces de coincidir con el registro modificado, y la modificación se vuelve detectable.
Esto es lo que el artículo sobre blockchain en la trazabilidad de activos y el cumplimiento analizó desde la perspectiva de la cadena de suministro - la misma propiedad de inmutabilidad se aplica a los distintos ámbitos del cumplimiento.
Los tres casos de uso de cumplimiento en los que la blockchain funciona de verdad
1. Evidencias para la notificación de incidentes a las autoridades. Tanto NIS2 como DORA exigen notificar los incidentes significativos en plazos ajustados. La propia notificación debe ser exacta, y las organizaciones deben poder demostrar qué sabían y cuándo. Las cronologías de incidentes ancladas en blockchain aportan evidencias inmutables de cuándo se detectaron los eventos, qué información estaba disponible en cada fase y cuándo se presentaron las notificaciones.
2. Procedencia de los datos de entrenamiento de IA. El artículo 10 del AI Act exige que las organizaciones demuestren que los datos de entrenamiento eran exactos y no se habían modificado en el momento del entrenamiento. Un anclaje en blockchain del conjunto de datos de entrenamiento en el momento de su ingesta aporta exactamente esta prueba - un registro con sello de tiempo que permite detectar manipulaciones y que puede presentarse ante una autoridad de vigilancia del mercado años después del entrenamiento.
3. Auditorías de seguridad de la cadena de suministro. El artículo 21, apartado 2, letra d), de NIS2 exige evaluar la seguridad de la cadena de suministro. Para las organizaciones con cadenas de suministro tecnológicas complejas, los registros anclados en blockchain de las evaluaciones de seguridad de los proveedores y de las listas de materiales de software (SBOM) aportan evidencias verificables de diligencia debida que no pueden fabricarse retroactivamente.
La plataforma de ROOTKey implementa los tres casos de uso como servicios gestionados listos para producción. Consulte la presentación de la plataforma ROOTKey y explore en detalle el caso de uso de la cadena de suministro. Empiece una prueba gratuita.