Organizaciones pequeñas, objetivos grandes
La suposición de que los ciberataques son sobre todo un problema de las grandes empresas ha quedado definitivamente desmentida. En 2026, las pymes representan el 43% de todos los objetivos de ciberataques a escala mundial - y solo el 14% de las empresas de este segmento se consideran realmente preparadas para hacer frente a un incidente.
Esta brecha existe por razones previsibles. Las pymes suelen operar con equipos de TI más reducidos, presupuestos más ajustados y menos capacidad organizativa para sostener programas de cumplimiento en el tiempo. Pero se enfrentan al mismo panorama de amenazas que las grandes empresas, cada vez más a las mismas obligaciones regulatorias (la NIS2 incluye a muchas pymes de sectores críticos) y a las mismas consecuencias operativas cuando un ataque tiene éxito.
La buena noticia es que una ciberresiliencia real no requiere un presupuesto de gran empresa. Requiere entender con claridad qué significa realmente la resiliencia - y un enfoque centrado en construirla.
Esta guía ofrece un marco práctico para las pymes que desarrollan su ciberresiliencia en 2026: qué priorizar, dónde se concentran las carencias más habituales y cómo demostrar el cumplimiento cuando los reguladores lo soliciten.
Por qué las pymes son ahora el objetivo principal
El desplazamiento del foco de los atacantes hacia las pymes no es casual. Varios factores estructurales han convertido a las organizaciones más pequeñas en el camino de menor resistencia para actores de amenazas sofisticados:
La puerta de entrada de la cadena de suministro. Las grandes empresas han reforzado de forma significativa sus superficies de ataque directas. Los atacantes se han adaptado atacando a las organizaciones más pequeñas de sus cadenas de suministro - organizaciones con acceso a los sistemas de esas grandes empresas, pero sin controles de seguridad de nivel empresarial.
La economía del ransomware. Las operaciones de ransomware modernas funcionan como negocios profesionales, con atención al cliente, niveles de precios y redes de afiliados. Las pymes son un objetivo porque es más probable que paguen rápido - carecen de los recursos de respuesta a incidentes necesarios para contener un ataque, y una semana de inactividad puede poner en juego su supervivencia.
La ampliación regulatoria. La NIS2 amplió notablemente su ámbito de aplicación respecto a la Directiva NIS original. Las pymes que operan en sectores clasificados como esenciales o importantes - y muchas lo hacen, en energía, sanidad, transporte e infraestructura digital - están ahora sujetas a los mismos requisitos de seguridad fundamentales que las grandes empresas.
Los cuatro pilares de la ciberresiliencia de las pymes
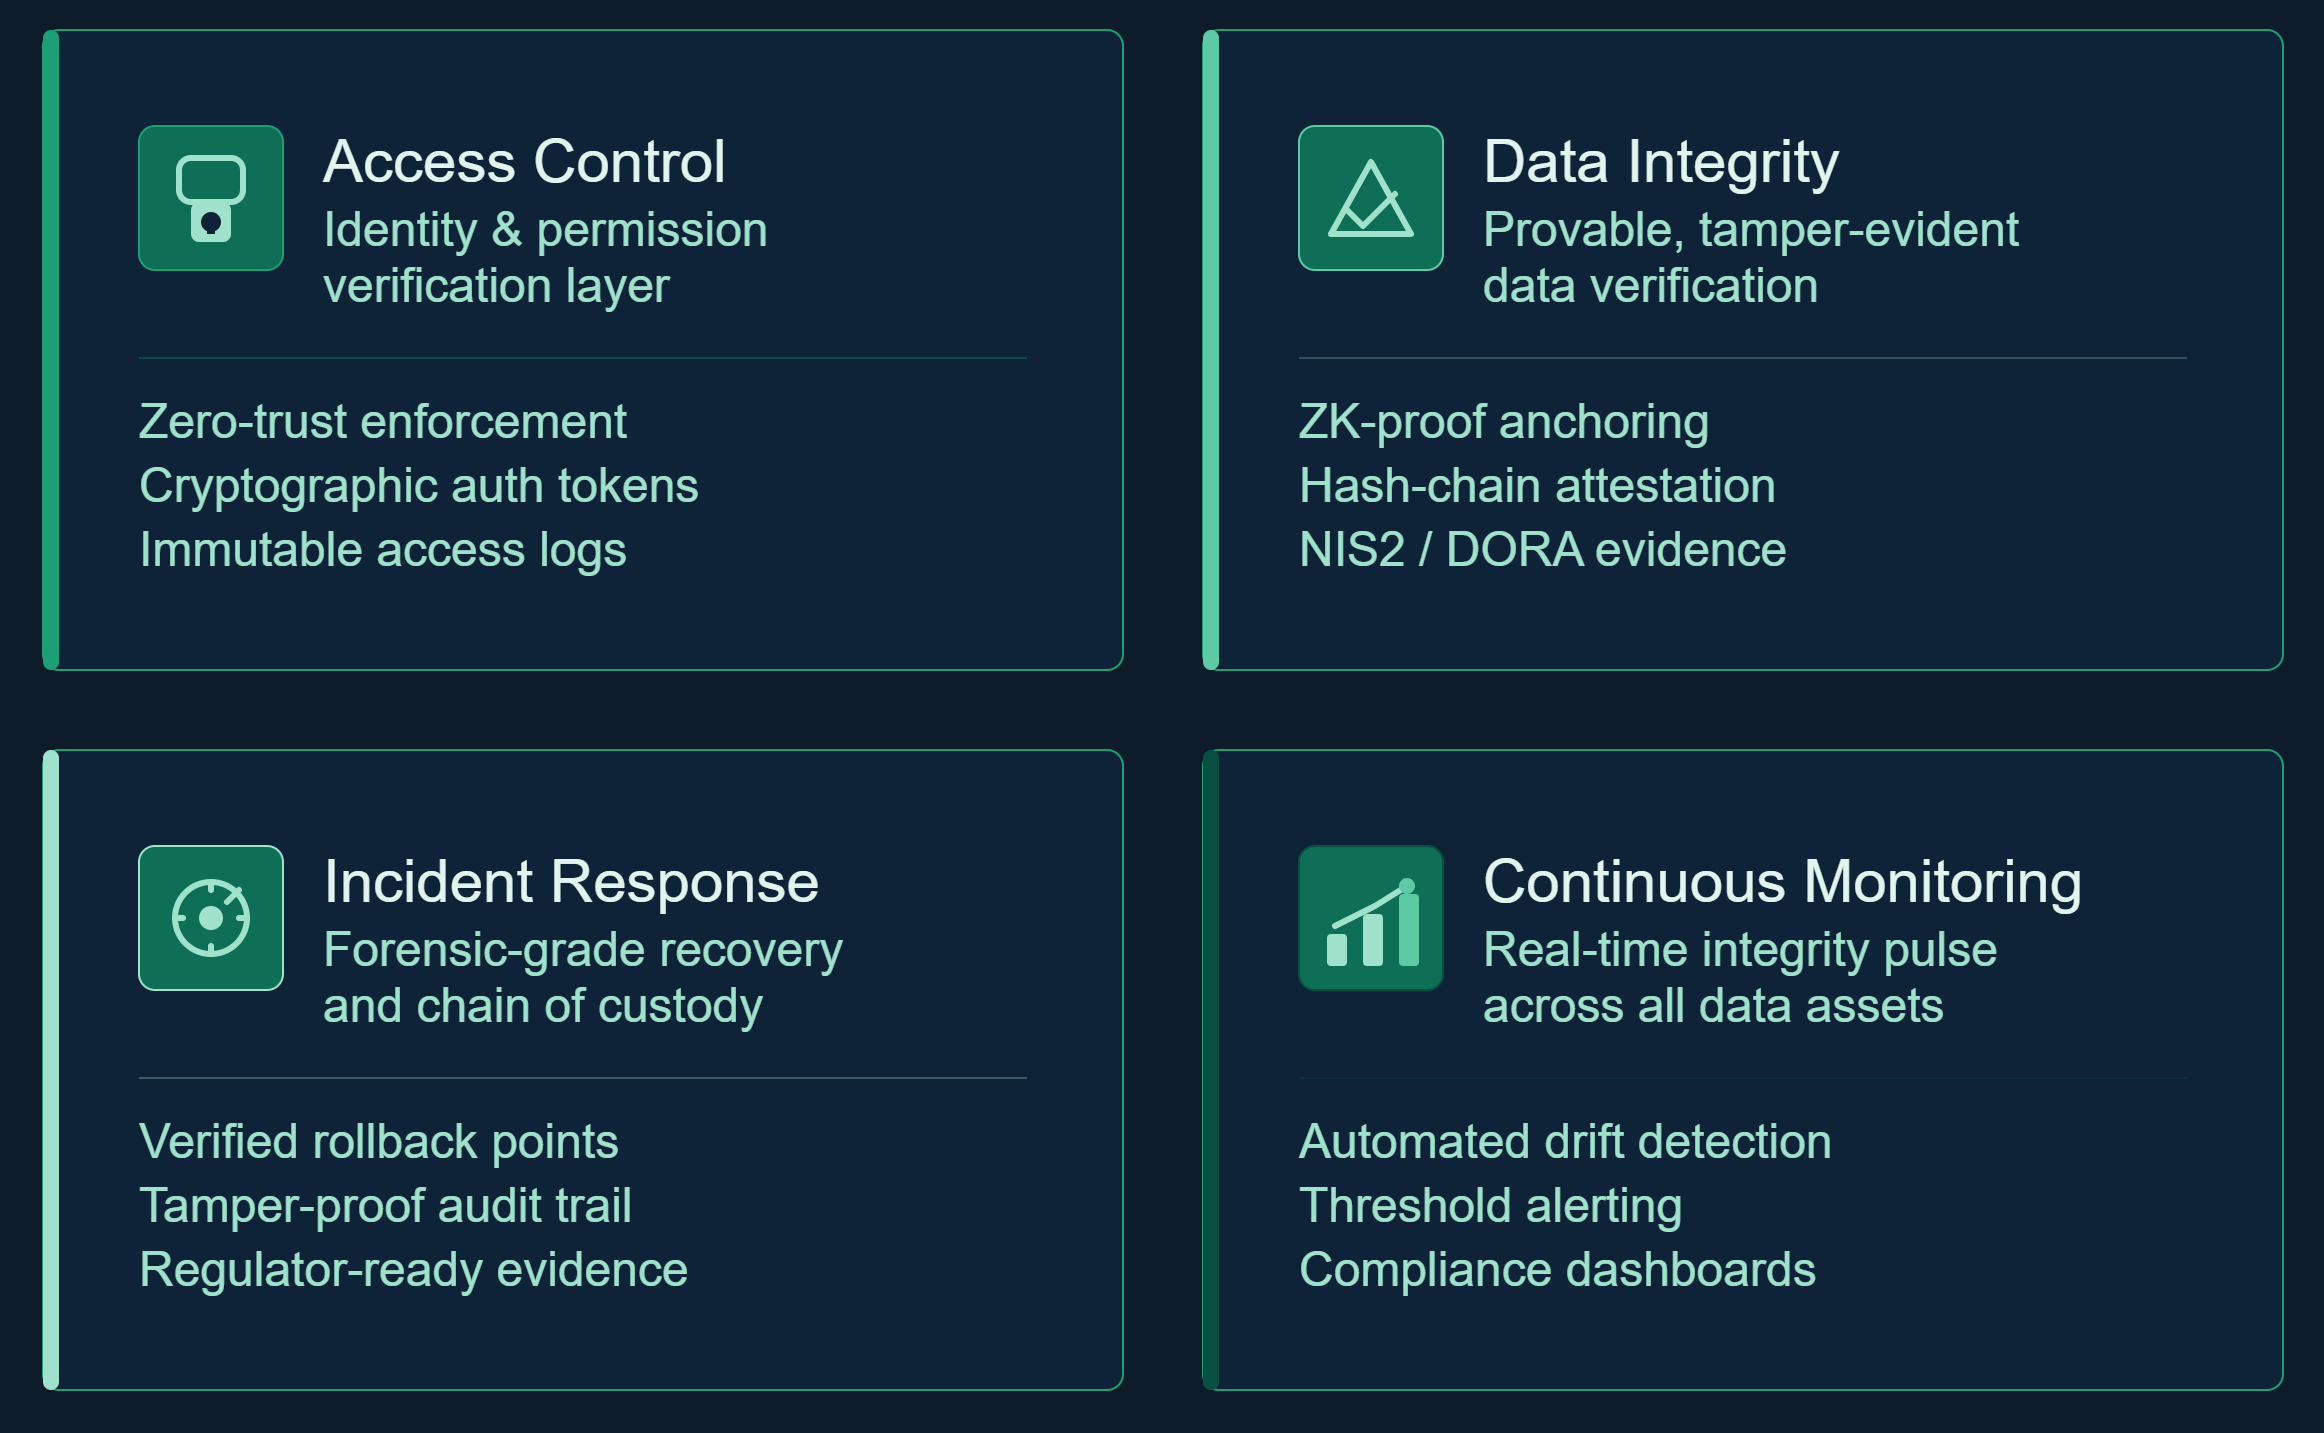
La resiliencia de las pymes debe construirse en torno a cuatro pilares prácticos. Cada uno aborda un modo de fallo distinto y, en conjunto, cubren las vías más habituales por las que los ataques contra pymes tienen éxito y se agravan.
- Control de acceso y gestión de identidades. La mayoría de las violaciones de seguridad en pymes comienzan con credenciales comprometidas o derechos de acceso excesivos. Implante la autenticación multifactor en todos los sistemas críticos, aplique el principio de mínimo privilegio y mantenga un inventario actualizado de quién tiene acceso a qué. Para las organizaciones sujetas a NIS2 o DORA, contar con políticas de control de acceso documentadas, con evidencias de su aplicación, es un requisito de cumplimiento.
- Integridad de los datos y copias de seguridad verificadas. Las copias de seguridad son necesarias, pero no suficientes. Una copia de seguridad cuyos datos ya estaban infectados por ransomware antes de realizarse, o de la que no puede verificarse que no ha sido modificada, no es un activo de recuperación. Implante la verificación criptográfica de la integridad de sus copias de seguridad para que, cuando necesite recuperarse, sepa con certeza qué estado está limpio. La infraestructura de confianza verificable de ROOTKey ofrece esta capacidad: cada estado de copia de seguridad queda anclado y es verificable.
- Detección de incidentes y preparación para la respuesta. La detección temprana reduce drásticamente el coste y la duración de los incidentes de ciberseguridad. Implante una detección y monitorización básicas en los endpoints, establezca vías de escalado claras y defina sus procedimientos de primera respuesta antes de necesitarlos. Para las organizaciones dentro del ámbito de NIS2, un proceso ensayado de notificación inicial en 24 horas es un requisito regulatorio.
- Monitorización continua frente a auditorías periódicas. El descubrimiento más costoso es el que se produce meses después de que un atacante obtuviera acceso por primera vez. La monitorización continua - incluso a un nivel básico - cierra esta brecha. Priorice la monitorización de sus sistemas más críticos: aquellos que, si se vieran comprometidos, detendrían sus operaciones o expondrían los datos de sus clientes.
Construir sin presupuesto de gran empresa
La limitación práctica para la mayoría de las pymes no es la ambición - son los recursos. Crear desde cero un programa de seguridad integral no es realista para una organización de 50 personas con una función de TI a tiempo parcial. La clave está en el orden: hacer primero lo que tiene mayor impacto y avanzar de forma incremental.
Empiece por el control de acceso. La MFA y el acceso con mínimo privilegio reducen el radio de impacto de cualquier compromiso. Son controles de bajo coste y alto impacto que no requieren conocimientos especializados para implantarse.
A continuación, verifique la integridad de sus copias de seguridad. Si su estrategia de copias de seguridad es «hacemos copias cada noche», eso no es una estrategia de resiliencia - es una suposición. Verifique que sus copias de seguridad están limpias, completas y son recuperables. Herramientas como ROOTKey hacen que esto sea verificable criptográficamente, en lugar de depender de la esperanza.
Después, establezca los fundamentos de la respuesta a incidentes. Un manual de respuesta de una página, una lista de contactos clara de su proveedor de servicios de seguridad gestionados y de las autoridades competentes, y un proceso de comunicación ensayado valen más que una herramienta sofisticada que su equipo no sabe utilizar.
Por último, revise sus obligaciones regulatorias. Si su organización pertenece a un sector cubierto por NIS2, DORA o el Reglamento de Ciberresiliencia de la UE, identifique exactamente qué se le exige y elabore su documentación de cumplimiento a la par que sus controles técnicos - no como un ejercicio aparte.
Del cumplimiento a la confianza
El objetivo de la ciberresiliencia no es un certificado ni marcar la casilla del cumplimiento. Es la confianza operativa de que, cuando algo salga mal (y en 2026 la pregunta para la mayoría de las organizaciones es cuándo, no si ocurrirá), usted dispone de los controles para detectarlo, de las evidencias para entenderlo y de datos limpios y verificados para recuperarse.
ROOTKey se creó para dar esa confianza a organizaciones de cualquier tamaño. Un plan gratuito que cubre la verificación de integridad esencial. Un camino hacia una infraestructura de confianza verificable de nivel empresarial a medida que su organización crece. Y las evidencias de cumplimiento que reguladores, aseguradoras y socios exigen cada vez más.
Empiece a construir la base de su ciberresiliencia con ROOTKey - plan gratuito disponible, en funcionamiento en pocos días, sin necesidad de tarjeta de crédito.