
DORA ya no es un problema del futuro
El Reglamento de Resiliencia Operativa Digital (DORA) comenzó a aplicarse el 17 de enero de 2025. En 2026 ha entrado en una etapa de mayores consecuencias: la fase de supervisión efectiva. Las autoridades nacionales competentes de toda la UE están llevando a cabo revisiones de cumplimiento, designando a los proveedores terceros esenciales de servicios TIC y preparándose para imponer sanciones a las entidades que no hayan alcanzado el nivel exigido.
Para las entidades financieras (bancos, empresas de servicios de inversión, compañías de seguros, procesadores de pagos y proveedores de servicios de criptoactivos), la pregunta ha pasado de «¿cumplimos sobre el papel?» a «¿podemos demostrarlo?». Son preguntas muy distintas, con respuestas muy distintas.
Este artículo explica cómo es en 2026 un cumplimiento de DORA defendible y por qué las entidades mejor preparadas son las que tratan la resiliencia como un estado operativo continuo, y no como un ejercicio anual de documentación.
Los cinco pilares de DORA en la práctica
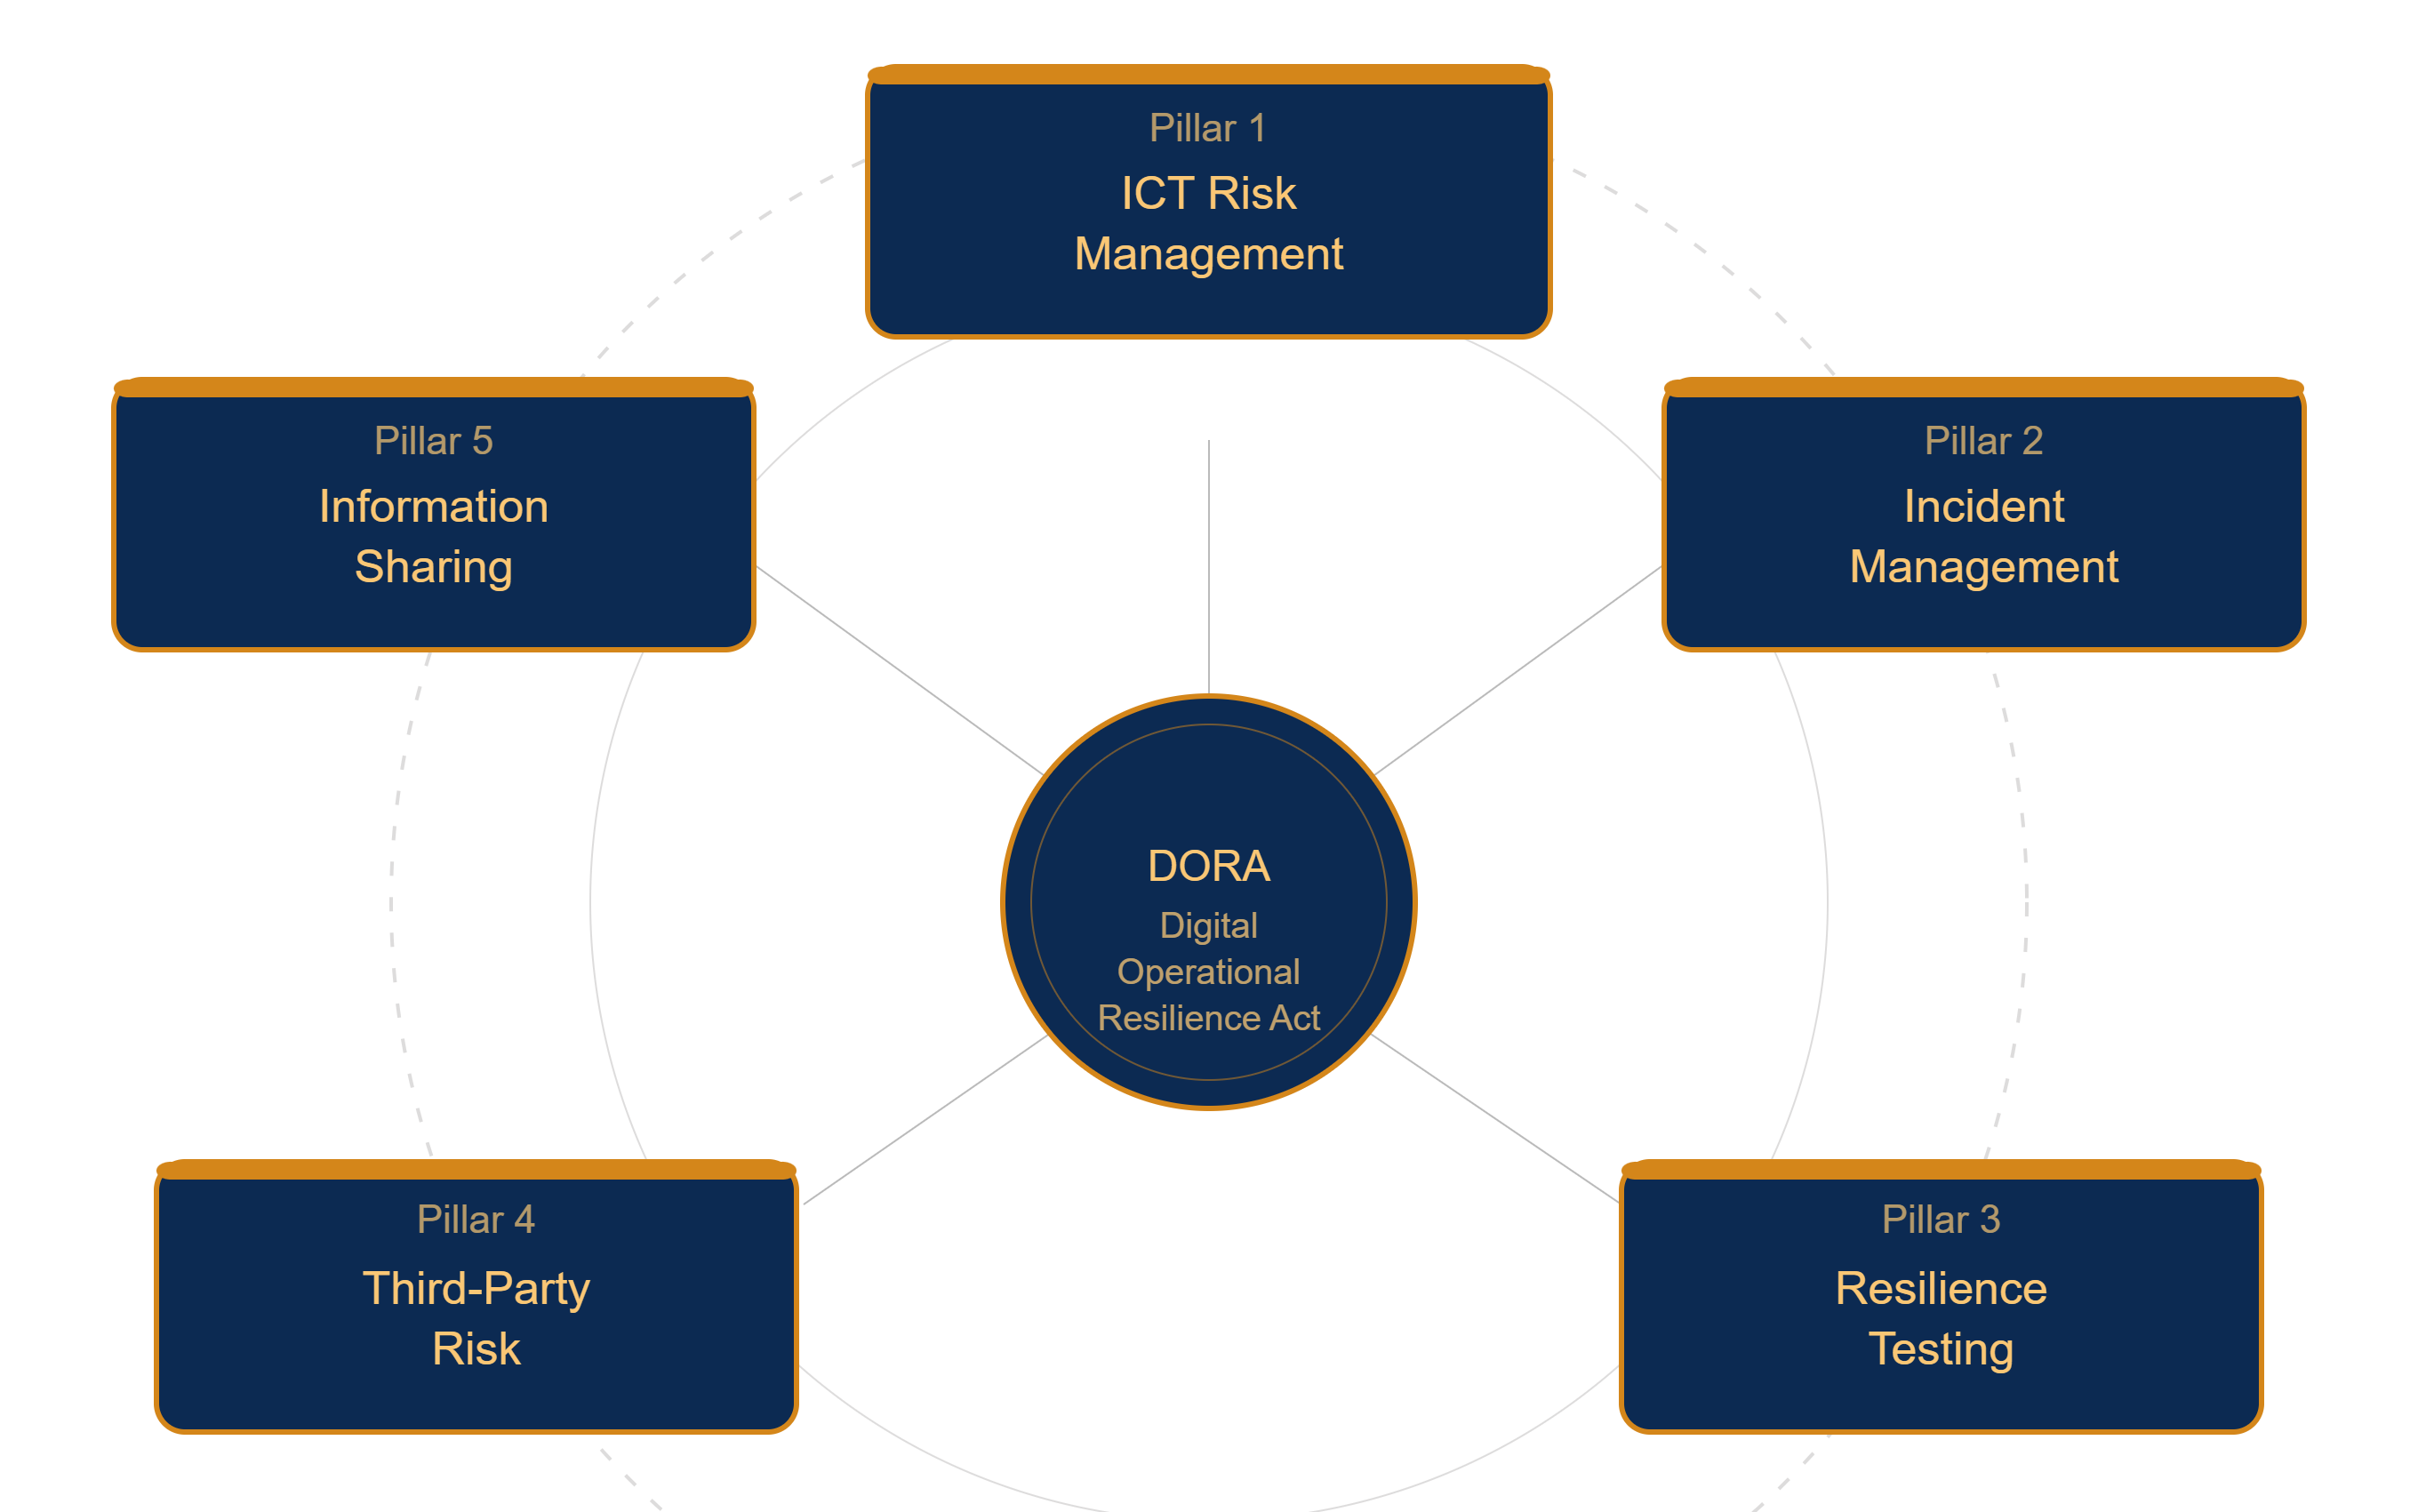
DORA se organiza en torno a cinco requisitos interconectados. Entenderlos en conjunto es esencial, porque los supervisores los evaluarán como un sistema y no de forma aislada.
Qué significa realmente «resiliencia defendible»
Existe una diferencia significativa entre una entidad que ha documentado sus medidas de resiliencia y otra que puede demostrarlas. Los supervisores entienden cada vez mejor esta distinción, y los equipos de cumplimiento y de riesgos también deberían entenderla.
Una resiliencia defendible significa que, cuando un supervisor pregunta «¿cómo saben que sus datos críticos no fueron manipulados después del incidente?», usted puede responder con un sello de tiempo, un hash criptográfico y un registro verificado de forma independiente, y no con una garantía verbal o con un registro de copias de seguridad que también podría haber sido modificado.
Significa que su registro de TIC no se limita a enumerar a los proveedores terceros, sino que incluye registros verificables de la postura de seguridad de cada proveedor en momentos concretos, con evidencias de cómo esa postura ha cambiado o se ha mantenido estable.
Significa que su equipo de respuesta a incidentes no reconstruye una cronología a posteriori. Dispone de un registro continuo y con integridad verificada de los estados de los sistemas que le indica exactamente cuándo cambió algo, qué cambió y cómo es una línea base limpia para la recuperación.
Generar evidencias listas para auditoría con ROOTKey
La infraestructura de confianza verificable de ROOTKey aborda directamente la brecha probatoria en el cumplimiento de DORA. Al anclar criptográficamente los registros críticos de TIC (estados de los sistemas, archivos de configuración, registros de incidentes, informes de evaluación de terceros), las organizaciones crean una pista de auditoría continua que deja en evidencia cualquier manipulación y que los supervisores pueden verificar de forma independiente.
Este enfoque satisface los requisitos de notificación de incidentes de DORA al proporcionar sellos de tiempo verificables y registros de integridad de los datos. Respalda el marco de gestión del riesgo de TIC al generar evidencias defendibles de que los controles se aplican de forma continua, no solo en el momento de informar. Y reduce la carga operativa de las pruebas de resiliencia al ofrecer a los equipos líneas base limpias y verificadas sobre las que realizar las pruebas y a partir de las cuales recuperarse.
Las entidades financieras que operan en un entorno de supervisión de DORA no pueden permitirse descubrir lagunas en sus evidencias durante una revisión regulatoria. ROOTKey hace que las evidencias sean continuas y que las lagunas sean visibles, antes de que las encuentren los reguladores.
Descubra las capacidades de ROOTKey para el cumplimiento de DORA y empiece hoy a construir una resiliencia defendible.