
El RGPD siempre ha exigido la integridad de los datos. Con la IA, ya no es posible ignorarlo.
El RGPD exige la integridad de los datos desde 2018. El artículo 5, apartado 1, letra f) impone «una seguridad adecuada de los datos personales, incluida la protección contra el tratamiento no autorizado o ilícito y contra su pérdida, destrucción o daño accidental». El artículo 5, apartado 1, letra d) exige que los datos personales sean «exactos y, si fuera necesario, actualizados».
En la mayoría de las organizaciones, estos requisitos se interpretaron como políticas de control de acceso y de copias de seguridad. Contraseñas robustas, acceso basado en roles, copias de seguridad periódicas. Técnicamente conforme. En la práctica, insuficiente.
La IA cambia este cálculo. Cuando los datos personales alimentan pipelines de entrenamiento de IA, motores de recomendación, sistemas de decisión automatizada o herramientas de cribado de recursos humanos, el principio de exactitud deja de ser pasivo. Un único registro inexacto o manipulado en un conjunto de datos de entrenamiento puede propagarse de forma sistemática a miles de decisiones, cada una de las cuales puede impugnarse individualmente en virtud del artículo 22 del RGPD.
Las autoridades de protección de datos de toda la UE empiezan a establecer esta conexión.
Los requisitos del artículo 5 que activan los despliegues de IA
Tres principios del artículo 5 se vuelven sustancialmente más difíciles de cumplir cuando los datos personales entran en pipelines de IA:
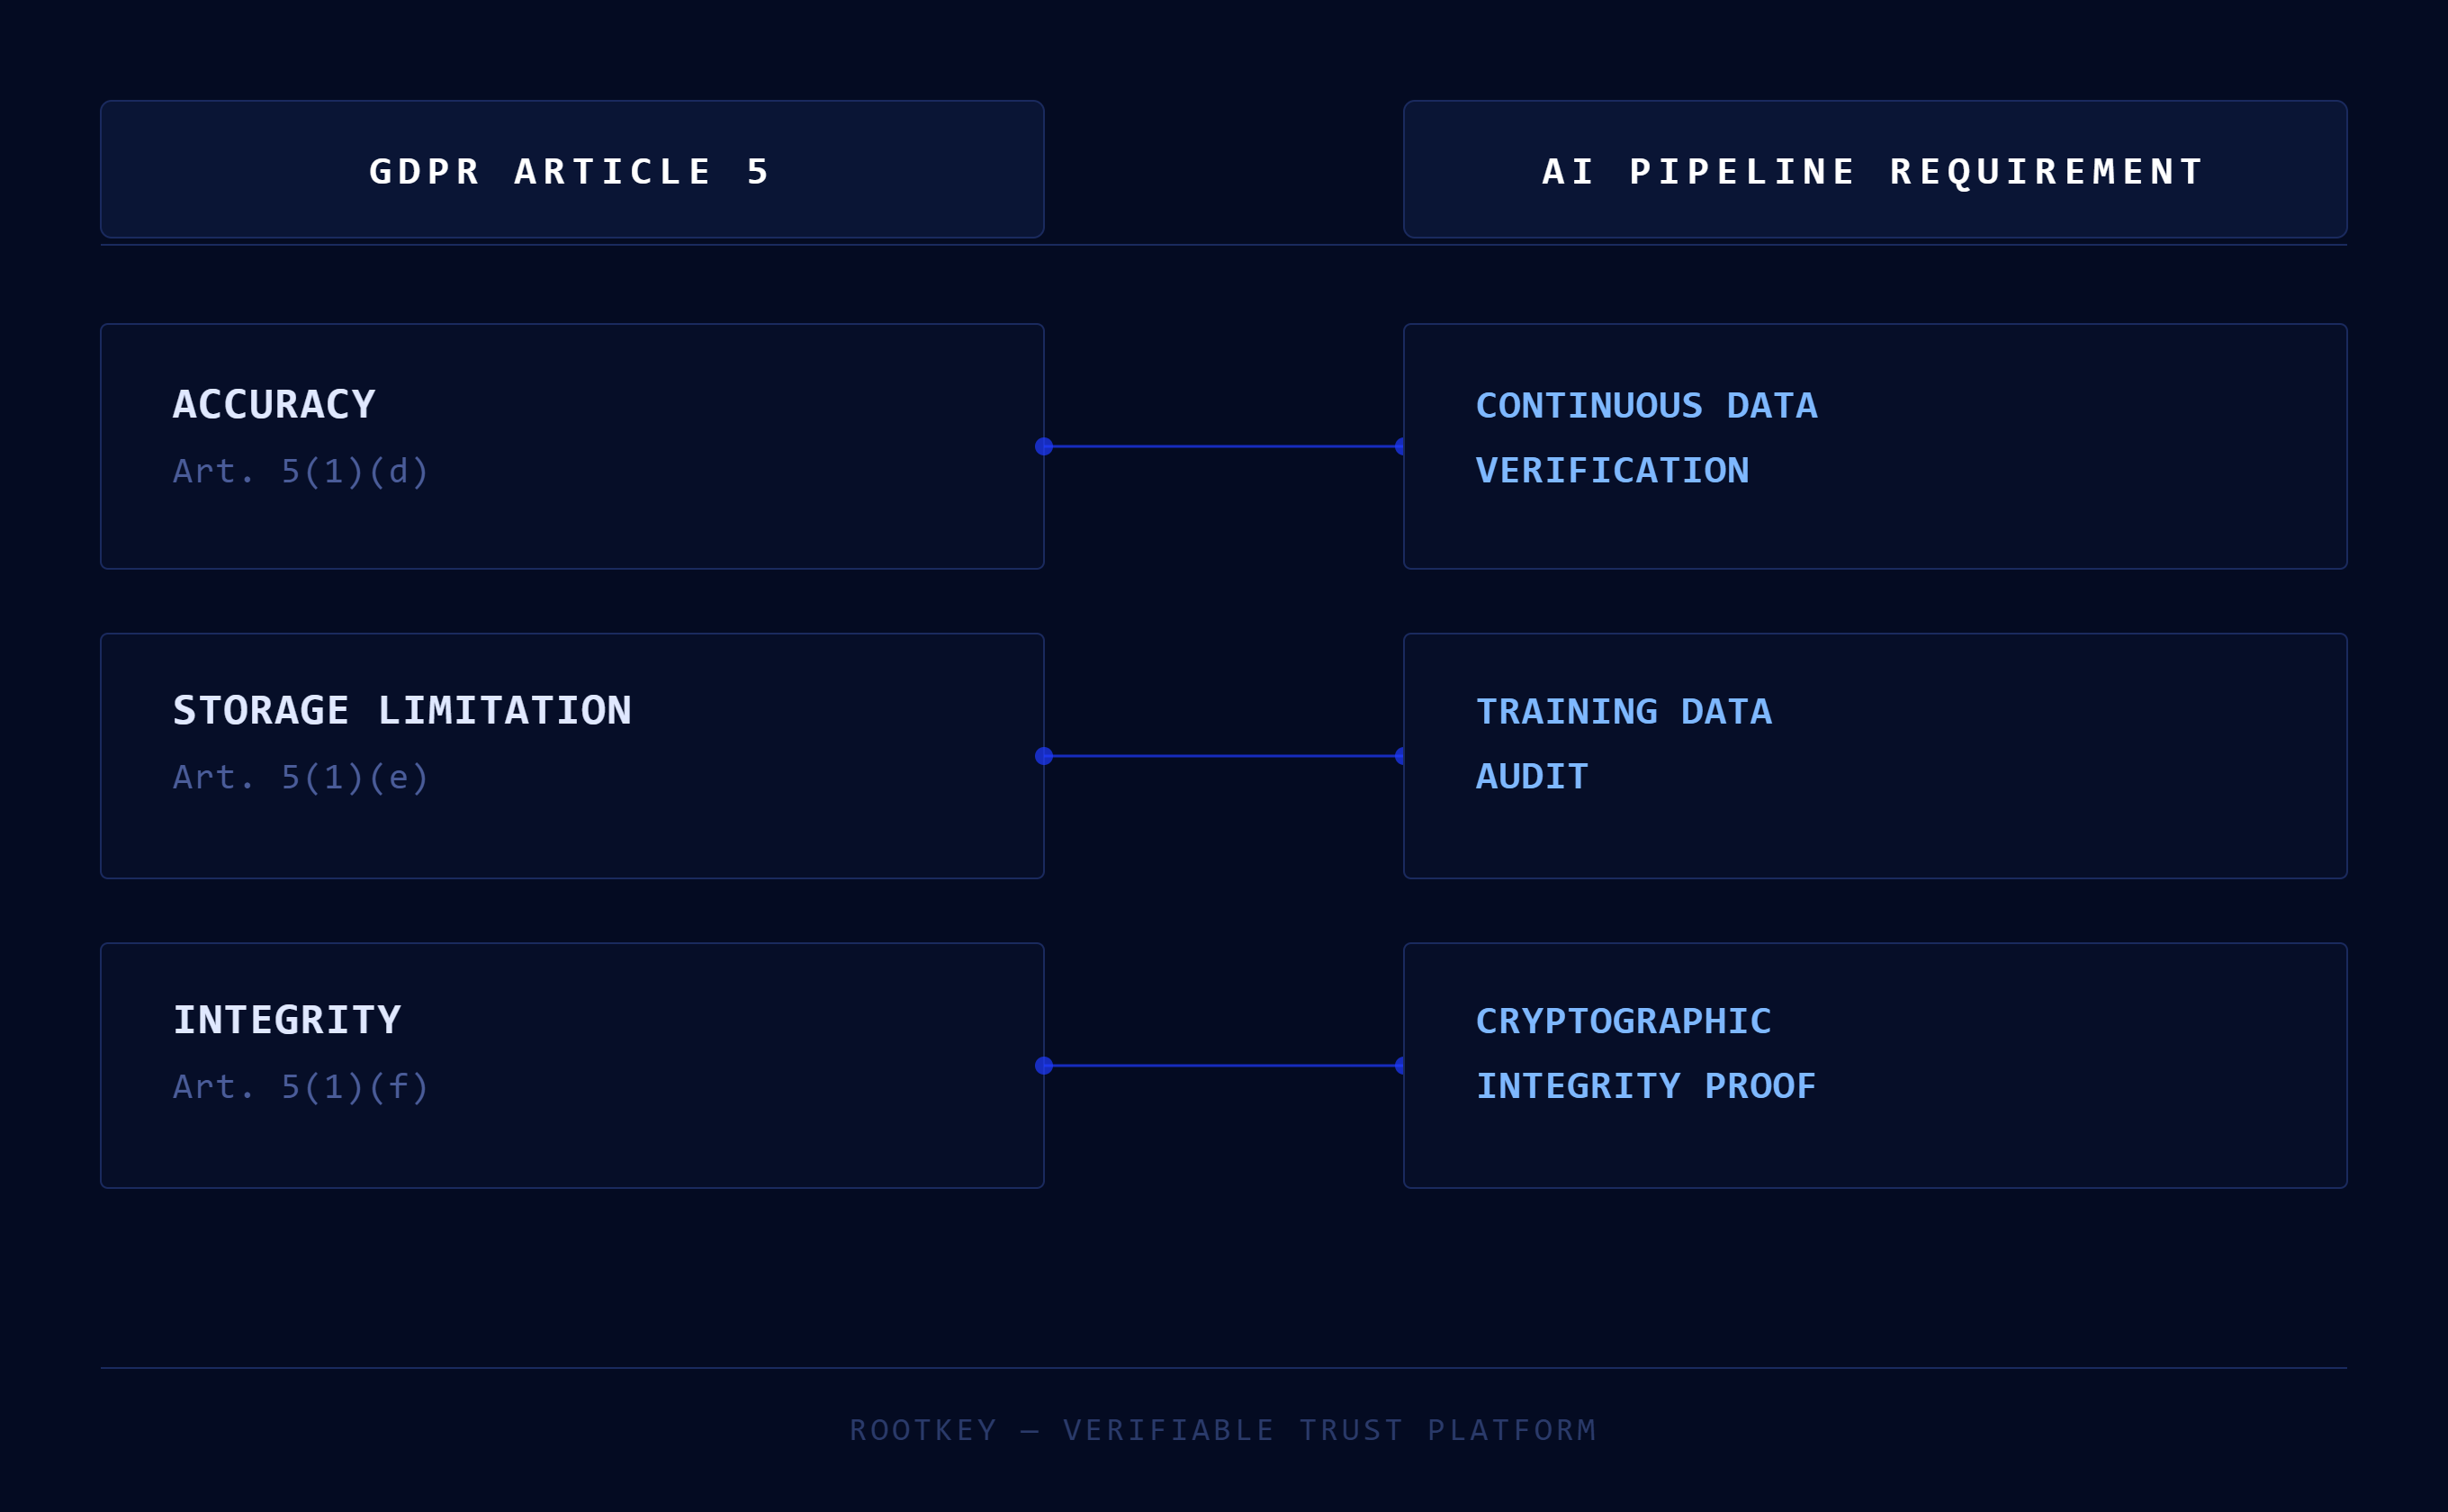
Exactitud (artículo 5, apartado 1, letra d)). Los datos personales deben ser exactos. En contextos de IA, esto significa no solo que los datos de origen eran exactos cuando se recogieron, sino también que se mantuvieron exactos y sin modificaciones en cada etapa del pipeline de IA. El interesado tiene derecho de rectificación en virtud del artículo 16 - pero si el modelo ya se ha entrenado con datos inexactos, rectificar el registro de origen no deshace los patrones que el modelo ha aprendido.
Limitación del plazo de conservación (artículo 5, apartado 1, letra e)). Los datos no deben conservarse durante más tiempo del necesario. Los conjuntos de datos de entrenamiento de IA contienen a menudo datos personales que se recogieron con una finalidad distinta y se conservaron más allá del plazo de conservación original. Si esos datos siguen en un corpus de entrenamiento, puede tratarse de una infracción del principio de limitación del plazo de conservación.
Integridad y confidencialidad (artículo 5, apartado 1, letra f)). La «integridad» del artículo 5, apartado 1, letra f) suele leerse con un enfoque centrado en la confidencialidad, pero las autoridades de control la interpretan cada vez más como una exigencia de integridad verificable - la capacidad de demostrar que los datos no se han alterado, ni de forma accidental ni deliberada.
Lo que exige realmente el cumplimiento
Cumplir los requisitos del artículo 5 en sistemas de IA que tratan datos personales exige capacidades de las que la mayoría de las organizaciones carece actualmente:
Auditabilidad de la composición de los datos de entrenamiento. Usted debe poder demostrar, para cualquier modelo entrenado con datos personales, exactamente qué registros se incluyeron, cuándo se incluyeron y si seguían dentro de su plazo de conservación en el momento del entrenamiento.
Detección de manipulaciones en todo el pipeline. Debe poder demostrarse que los datos en el momento del entrenamiento del modelo son los mismos datos que se capturaron y verificaron. Una pista de auditoría criptográfica desde el origen hasta la ejecución del entrenamiento cumple este requisito; un archivo de registro en un sistema modificable, no.
Capacidad de respuesta a las solicitudes de los interesados. Cuando una persona ejerce su derecho de rectificación o de supresión, usted debe poder identificar todos los sistemas de IA entrenados con sus datos y evaluar el impacto. Sin un registro completo y con integridad verificada de la composición de los datos de entrenamiento, esto es prácticamente imposible.
La infraestructura de integridad de datos de ROOTKey alineada con el RGPD proporciona la base técnica para los tres requisitos. Vea cómo funcionan en la práctica las auditorías de cumplimiento facilitadas y comience una evaluación de cumplimiento gratuita.