Introducción
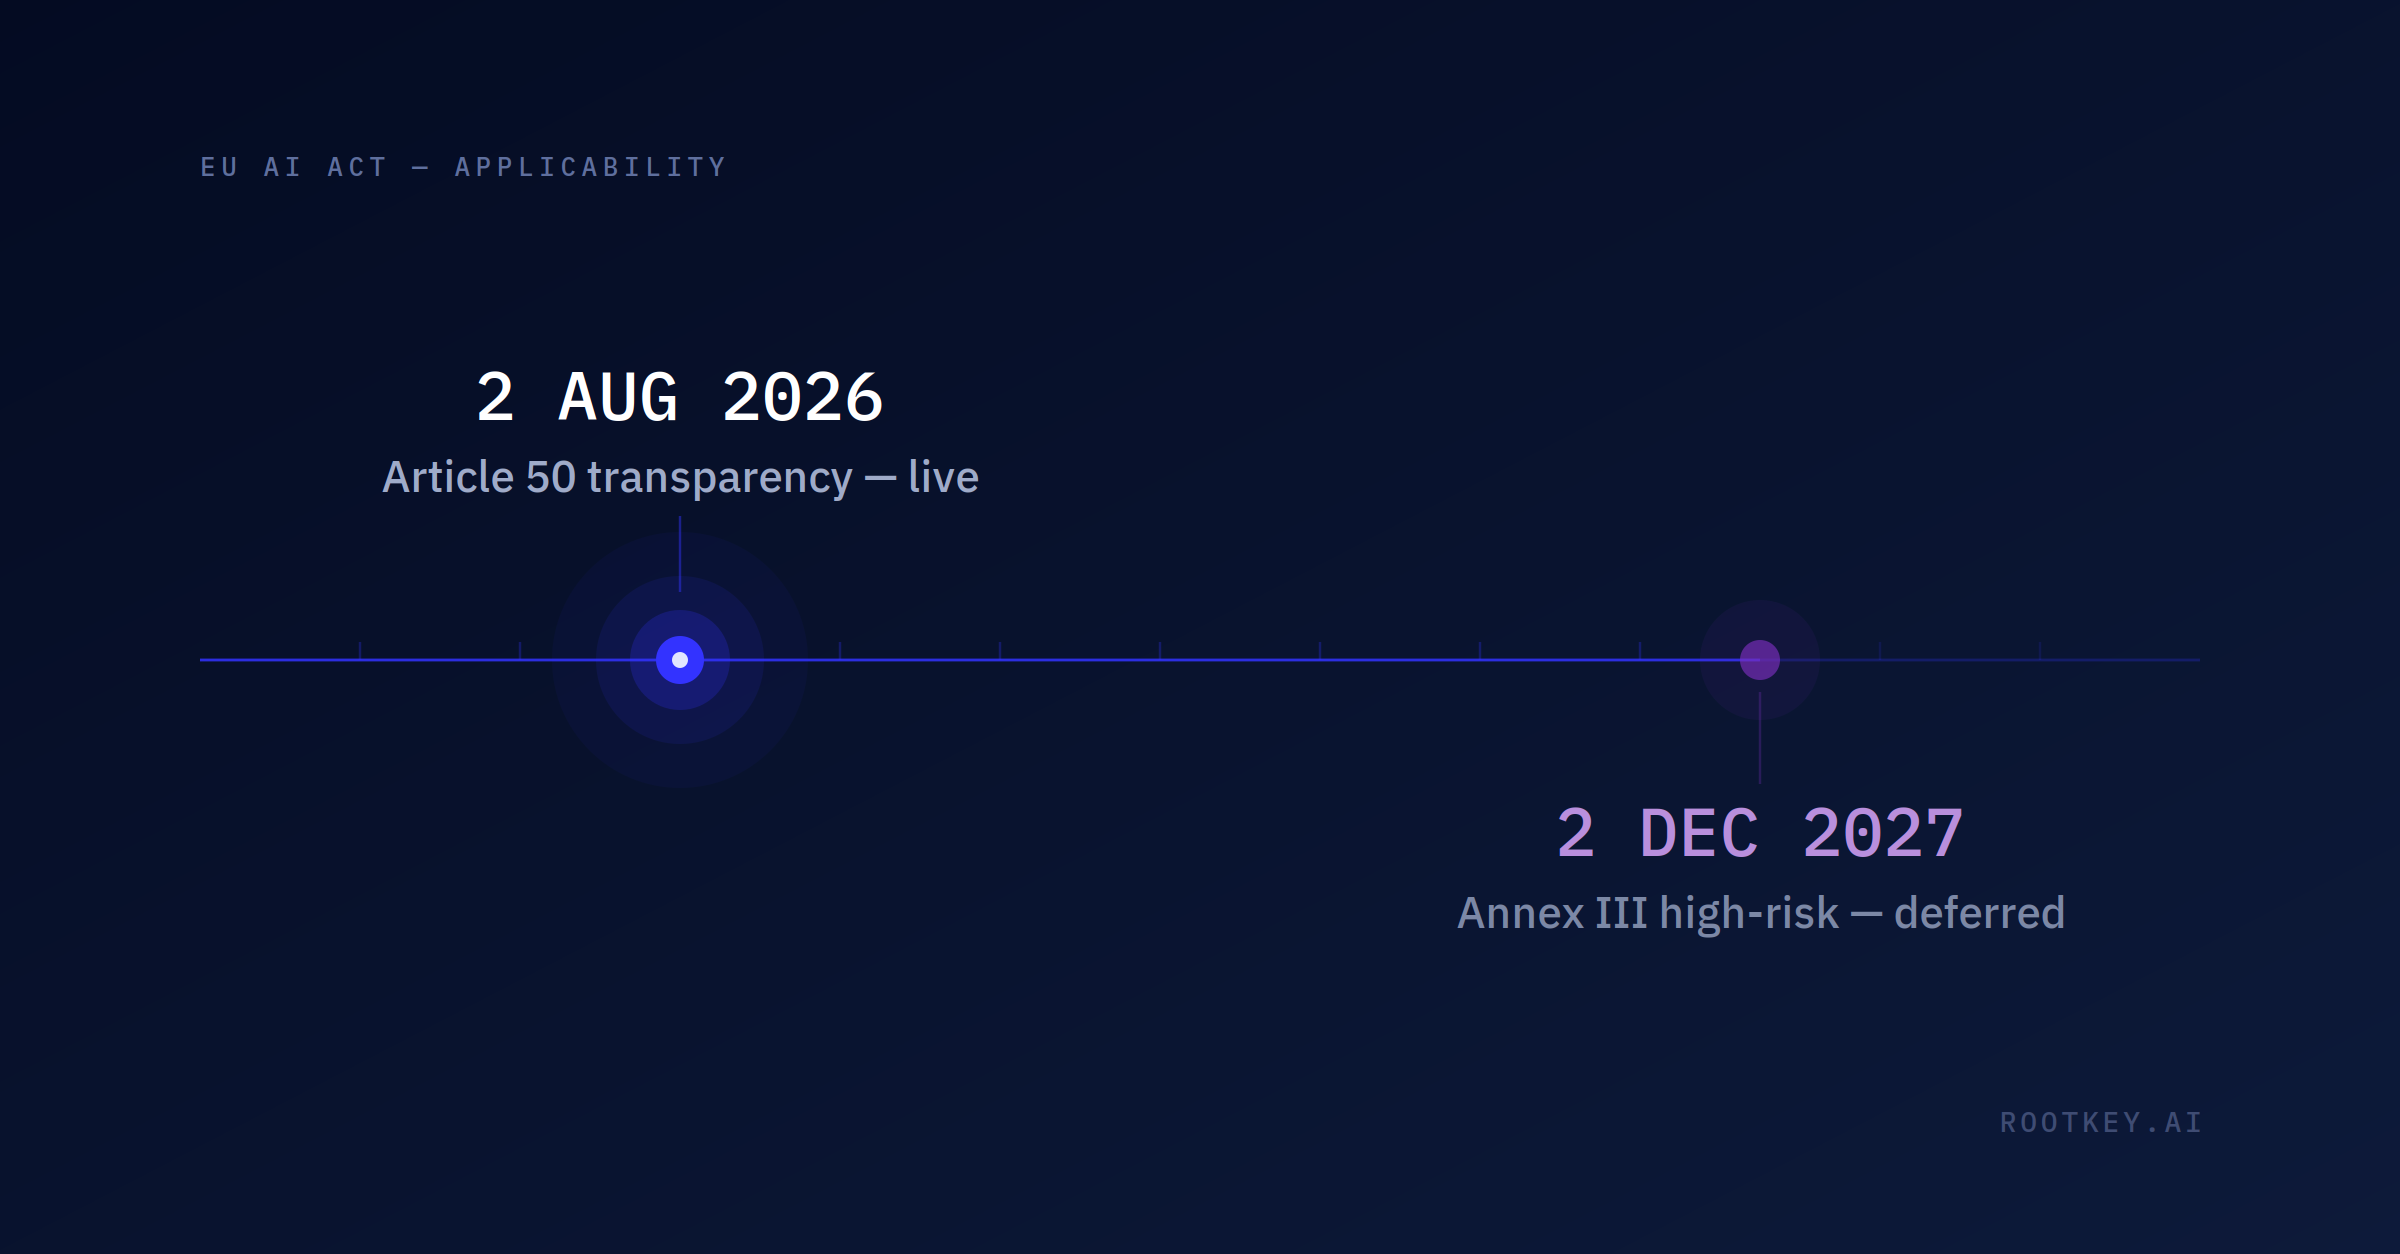
El 2 de agosto de 2026 lleva dos años marcado en los calendarios de cumplimiento normativo como la fecha en que empezarían a aplicarse las obligaciones del Reglamento de IA de la UE (AI Act) para los sistemas de alto riesgo. Eso ya no es exacto, y la confusión que está generando en los equipos de las empresas es en sí misma un riesgo. En junio de 2026, la UE acordó aplazar el calendario de cumplimiento de los sistemas de IA de alto riesgo 16 meses para los sistemas independientes y 12 meses para los sistemas integrados en productos, lo que lleva ese plazo a diciembre de 2027. Lo que no se ha movido es el artículo 50: las obligaciones de transparencia para los chatbots, el etiquetado de los contenidos generados por IA y la divulgación de las ultrasuplantaciones (deepfakes), junto con las competencias de ejecución de la Comisión sobre los modelos de IA de uso general, ambas jurídicamente vinculantes desde este mes.
Qué es realmente exigible a partir del 2 de agosto de 2026
Obligaciones de transparencia del artículo 50
Toda organización que despliegue un chatbot, un sistema que genere contenido sintético de audio, imagen, vídeo o texto, o un sistema de reconocimiento de emociones o de categorización biométrica tiene ahora la obligación vinculante de informar de ello a los usuarios finales. El contenido generado por IA que pueda confundirse con material auténtico debe marcarse como artificial en un formato legible por máquina, y las ultrasuplantaciones deben llevar una advertencia clara. Esto se aplica con independencia de que el sistema subyacente esté clasificado o no como de alto riesgo.
Competencias de ejecución sobre los modelos de IA de uso general
La facultad de la Comisión para hacer cumplir las obligaciones de los proveedores de modelos de IA de uso general - incluido el nivel de riesgo sistémico, que abarca los modelos fundacionales más grandes - también está activa desde esta fecha. Las empresas que desarrollan sus soluciones sobre modelos de uso general heredan obligaciones de documentación aguas abajo, incluso cuando su propio caso de uso no está clasificado como de alto riesgo.
Qué se ha aplazado - y por qué el aplazamiento no significa «esperar»
Los sistemas de alto riesgo tienen ahora hasta diciembre de 2027
Los sistemas de alto riesgo independientes - que abarcan la identificación biométrica, las infraestructuras críticas, la educación y la formación profesional, las decisiones en materia de empleo, el acceso a servicios esenciales como la evaluación de la solvencia crediticia y los seguros, la aplicación de la ley, la migración y la administración de justicia - han recibido 16 meses adicionales. Los sistemas de alto riesgo integrados en productos sujetos a la legislación vigente de la UE sobre seguridad de los productos, como los productos sanitarios, los juguetes y los ascensores, han recibido 12 meses adicionales. Ninguna de las dos obligaciones desaparece; ambas llegarán igualmente, según un calendario que los reguladores han hecho ahora explícito.
El requisito de gobernanza de datos del artículo 10 es por el que hay que empezar ya
Cuando las obligaciones de alto riesgo entren finalmente en aplicación, el artículo 10 exige que los conjuntos de datos de entrenamiento, validación y prueba sean pertinentes, suficientemente representativos y - en la medida de lo posible - carezcan de errores, con prácticas documentadas de gobernanza y gestión de datos adecuadas a la finalidad prevista del sistema. No es un mero trámite que se completa una sola vez antes del despliegue; requiere un registro continuo y defendible de qué datos entrenaron el sistema, de dónde procedían y si se han alterado desde entonces. Construir ese rastro de evidencias a posteriori, en los últimos meses antes de un plazo de diciembre de 2027, es sustancialmente más difícil que incorporarlo ahora al pipeline de datos, mientras todavía hay margen.
- Ya en vigor: obligaciones de divulgación para chatbots y contenidos de IA en virtud del artículo 50
- Ya en vigor: competencias de ejecución de la Comisión sobre los modelos de IA de uso general
- Aplazado a diciembre de 2027: obligaciones de los sistemas de alto riesgo independientes (prórroga de 16 meses)
- Aplazado aproximadamente a diciembre de 2027: sistemas de alto riesgo integrados en productos (prórroga de 12 meses)
- Sin cambios: el nivel de exigencia de fondo en materia de gobernanza de datos del artículo 10, que sigue exigiendo una procedencia de los conjuntos de datos documentada y defendible
Tratar el aplazamiento como un permiso para esperar es el error más común que están cometiendo los equipos de IA de las empresas este trimestre. Las obligaciones que más importan - una gobernanza de datos defendible y verificable de forma continua - son las que más tiempo requieren para construirse correctamente. Descubra cómo ROOTKey ancla los datos de entrenamiento e inferencia de IA para una verificación continua y lista para auditorías.