
Introducción
Alemania transpuso NIS2 a su ordenamiento nacional antes que muchos de sus socios de la UE, y su agencia federal de ciberseguridad, el BSI, es hoy la señal temprana más clara de cómo se desarrolla realmente en la práctica la aplicación de NIS2 cuando un supervisor dispone de un mandato legal operativo. En el marco de la implementación alemana de NIS2 ya se han emitido aproximadamente 47 órdenes formales - un volumen que dice más sobre los probables patrones de aplicación en el resto de la UE que cualquier multa aislada hasta la fecha.
Qué significa realmente una 'orden formal'
Una orden formal de supervisión se sitúa un paso antes de una multa. Normalmente ordena a una entidad regulada que subsane una deficiencia concreta identificada - una medida de gestión de riesgos ausente, un proceso de notificación de incidentes incompleto, un requisito de seguridad de la cadena de suministro sin abordar - dentro de un plazo definido, y la multa es la consecuencia de incumplir la propia orden, no la deficiencia original. El elevado número de órdenes en comparación con las multas confirmadas sugiere que los supervisores alemanes están utilizando, por ahora, la escala gradual de medidas de supervisión tal como fue diseñada: identificar deficiencias, ordenar su subsanación y reservar las multas para las entidades que no las corrigen una vez requeridas para ello.
A qué apuntan realmente las órdenes
- Procedimientos de respuesta y notificación de incidentes incompletos o sin probar
- Evaluación insuficiente de los riesgos de la cadena de suministro y de terceros
- Medidas de gestión de riesgos ausentes o inadecuadas en las diez categorías que especifica el artículo 21 de NIS2
- Brechas entre la política de seguridad documentada y la práctica operativa demostrable
La deficiencia recurrente: la política existe, la evidencia no
El patrón que surge de la actividad temprana de supervisión en Alemania refleja lo que ya ha aflorado en el reducido número de multas confirmadas en otros lugares de la UE: rara vez se señala a las organizaciones por carecer por completo de una política. Se las señala por no poder demostrar, con evidencias, que una política documentada funcionaba realmente tal como se describía en las fechas relevantes. Un plan de respuesta a incidentes por escrito que nunca se ha probado, o una evaluación de riesgos de la cadena de suministro que existe como documento estático en lugar de como registro actualizado de forma continua, parecen sobre el papel idénticos a un programa bien gestionado - hasta que un auditor pide evidencias en lugar de una descripción.
Lo que esto anticipa para las organizaciones en jurisdicciones con una supervisión menos madura
La madurez supervisora de Alemania va por delante de buena parte de la UE, lo que convierte su patrón de aplicación en un anticipo útil más que en una preocupación exclusiva de Alemania. Las organizaciones que operan en jurisdicciones donde la supervisión de NIS2 es más reciente o menos activa deberían interpretar el volumen de órdenes de Alemania como un anticipo de aquello en lo que probablemente se centrarán sus propias auditorías cuando lleguen - no como una prueba de que su jurisdicción es más segura.
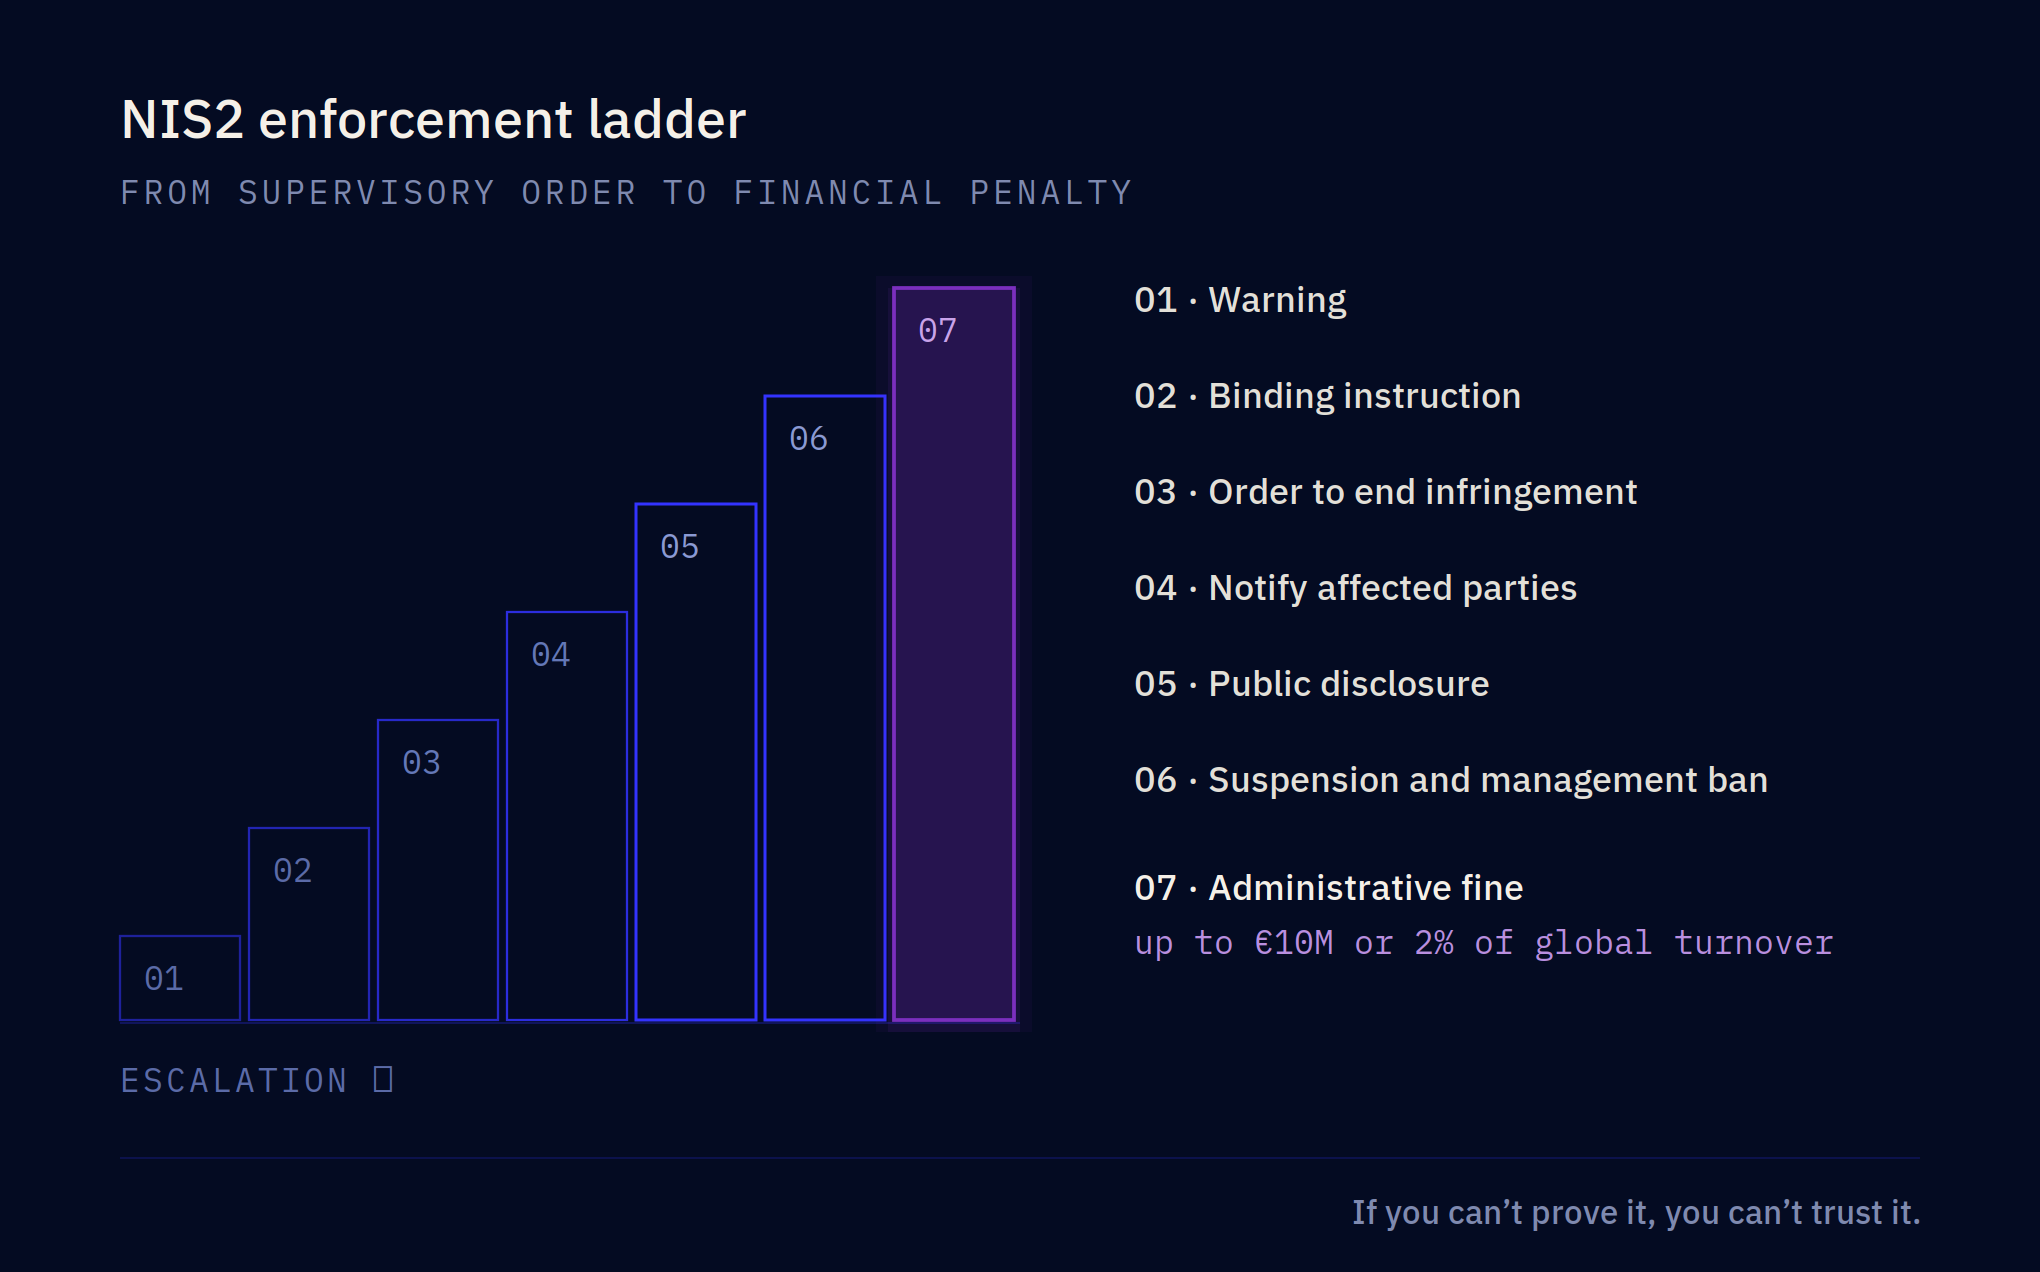
La oleada de supervisión en Alemania es un anticipo, no una excepción - la brecha que no deja de encontrar está entre la política documentada y la práctica demostrable. Descubra cómo ROOTKey convierte la política de cumplimiento en evidencia continua y lista para auditoría.