Tres marcos, un único programa de cumplimiento
Si es usted CISO de una entidad financiera que despliega IA y opera infraestructuras críticas, es posible que esté sujeto simultáneamente a NIS2, DORA y el AI Act de la UE. Los tres están ya plenamente en vigor. Los tres cuentan con mecanismos de auditoría y de control del cumplimiento. Los tres exigen documentación, evidencias y un seguimiento continuo.
La buena noticia: los requisitos técnicos de los tres marcos se solapan en gran medida. Las organizaciones que están construyendo sus programas de cumplimiento de la forma más eficiente son las que han mapeado primero la base técnica común y la han construido una sola vez, en lugar de tres.
La mala noticia: los solapamientos no son evidentes, y es justo en los huecos entre los marcos donde suelen aparecer las lagunas en el control del cumplimiento. Equivocarse en el mapeo supone duplicar esfuerzos o dejar lagunas reales de cumplimiento.
Esta guía está pensada para el CISO que necesita gestionar los tres sin triplicar el equipo de cumplimiento.
La base técnica común
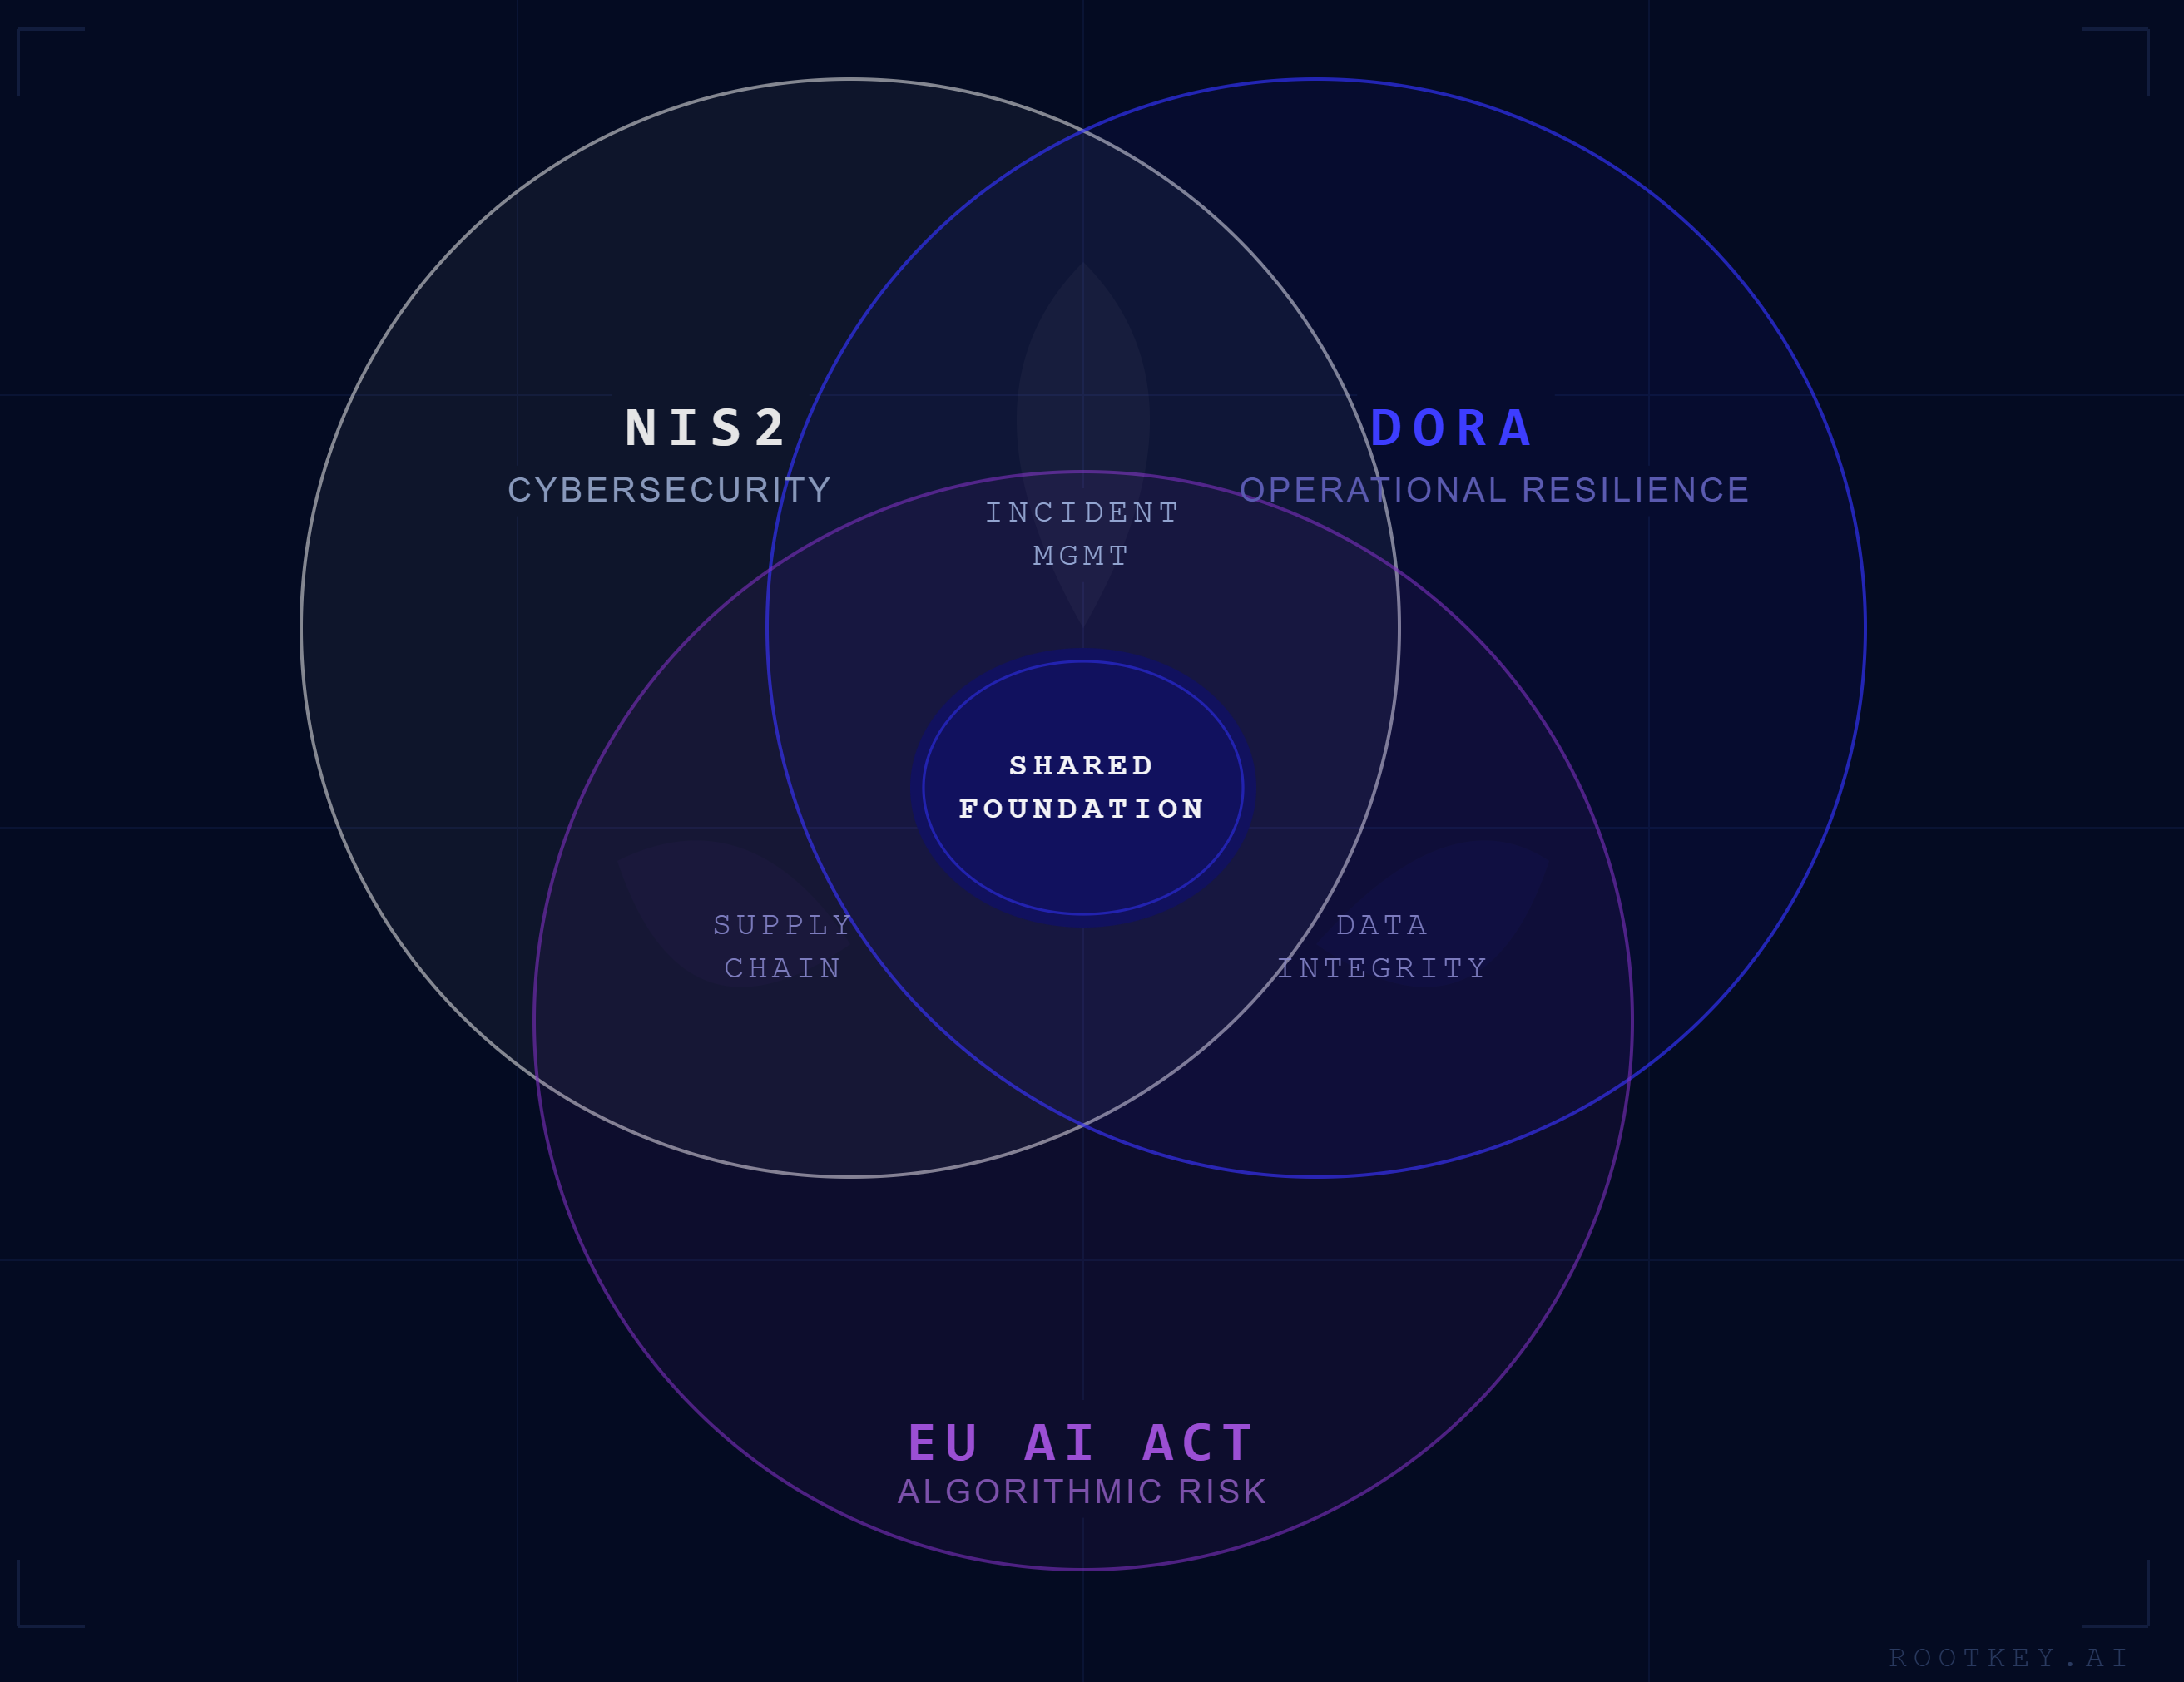
Los tres marcos exigen un conjunto común de capacidades técnicas. Construirlas una sola vez, de forma sólida, satisface requisitos de los tres:
Pistas de auditoría con detección de manipulaciones. El artículo 21, apartado 2, letra g), de NIS2 exige registros de auditoría. El artículo 9, apartado 4, letra d), de DORA exige el registro de las operaciones de TIC. El artículo 12 del AI Act de la UE exige registros para los sistemas de IA de alto riesgo. Una única implementación de registros con detección de manipulaciones e integridad verificada satisface los tres.
Verificación de la integridad de los datos. Los requisitos de integridad y autenticidad de NIS2. Los requisitos de integridad de los datos de DORA para los sistemas de TIC. La gobernanza de los datos de entrenamiento del artículo 10 del AI Act de la UE. Los tres exigen poder demostrar que determinados activos de datos no se han modificado. Una única infraestructura de verificación de la integridad, aplicada de forma coherente, cubre los tres.
Detección y respuesta ante incidentes. Los tres marcos exigen capacidades de detección de incidentes, procedimientos de respuesta documentados y notificación a las autoridades en plazos concretos. Un marco unificado de gestión de incidentes, con la lógica de escalado adecuada para cada marco, es más eficiente que programas separados.
Evaluaciones de seguridad de la cadena de suministro. El artículo 21, apartado 2, letra d), de NIS2 y el capítulo V de DORA exigen ambos programas de seguridad de la cadena de suministro. El AI Act de la UE añade consideraciones relativas a la cadena de suministro de IA. Un único marco de seguridad de la cadena de suministro puede ampliarse para cubrir los tres con la documentación adecuada.
Para una implementación técnica de estas capacidades comunes, consulte el hub empresarial de ROOTKey, que ofrece una infraestructura de cumplimiento unificada para los tres marcos.
Los requisitos propios de cada marco que no se pueden consolidar
Algunos requisitos son realmente propios de un marco y requieren un esfuerzo de cumplimiento específico:
Propios de DORA:
- TLPT (pruebas de penetración basadas en amenazas) para entidades financieras significativas: obligatorias en virtud de DORA, no exigidas por NIS2 ni por el AI Act de la UE
- Evaluación del riesgo de concentración de las TIC: el análisis del riesgo sistémico de las dependencias de terceros es propio de DORA
- Supervisión del registro de proveedores terceros esenciales de servicios TIC (CTPP): los requisitos aplicables a los CTPP designados por las AES son propios de DORA
Propios del AI Act de la UE:
- Evaluación de la conformidad y declaración UE de conformidad para los sistemas de IA de alto riesgo
- Registro en la base de datos de la Oficina Europea de IA
- Plan de vigilancia poscomercialización para los sistemas de IA
- Obligaciones de transparencia propias del AI Act de la UE (artículo 52)
Propios de NIS2 (más allá del ámbito de DORA):
- Responsabilidad personal de los órganos de dirección por las medidas de ciberseguridad (artículo 20)
- Mecanismos de supervisión sectoriales en virtud de las transposiciones nacionales
- Plazos de registro nacional ante la autoridad competente
Para las organizaciones portuguesas, la guía de NIS2 en Portugal aborda los requisitos nacionales que se suman a las obligaciones básicas de NIS2.
La arquitectura del programa de cumplimiento
La arquitectura más eficiente para gestionar los tres marcos:
Nivel 1: Infraestructura común. Registro de auditoría con detección de manipulaciones, verificación de la integridad de los datos, gestión de incidentes y programa de seguridad de la cadena de suministro. Se construye una vez, se mantiene una vez y se utiliza para los tres marcos.
Nivel 2: Documentación propia de cada marco. Los mismos hechos técnicos, documentados en el formato y el lenguaje concretos que exige cada marco. La base de evidencias es compartida; la capa de presentación es propia de cada marco.
Nivel 3: Procesos propios de cada marco. TLPT para DORA. Evaluación de la conformidad para el AI Act de la UE. Formación de los órganos de dirección y documentación de la responsabilidad para NIS2. Son procesos realmente separados que no se pueden consolidar.
Esta arquitectura minimiza la duplicación en el nivel de la infraestructura y mantiene la flexibilidad necesaria para satisfacer los requisitos de evidencia específicos de cada marco.
La plataforma de confianza verificable de ROOTKey está diseñada específicamente para el Nivel 1 de esta arquitectura: proporciona la base técnica común que satisface los requisitos de integridad, auditabilidad y supervisión de los tres marcos. Empiece a construir su base de cumplimiento.