
Introducción
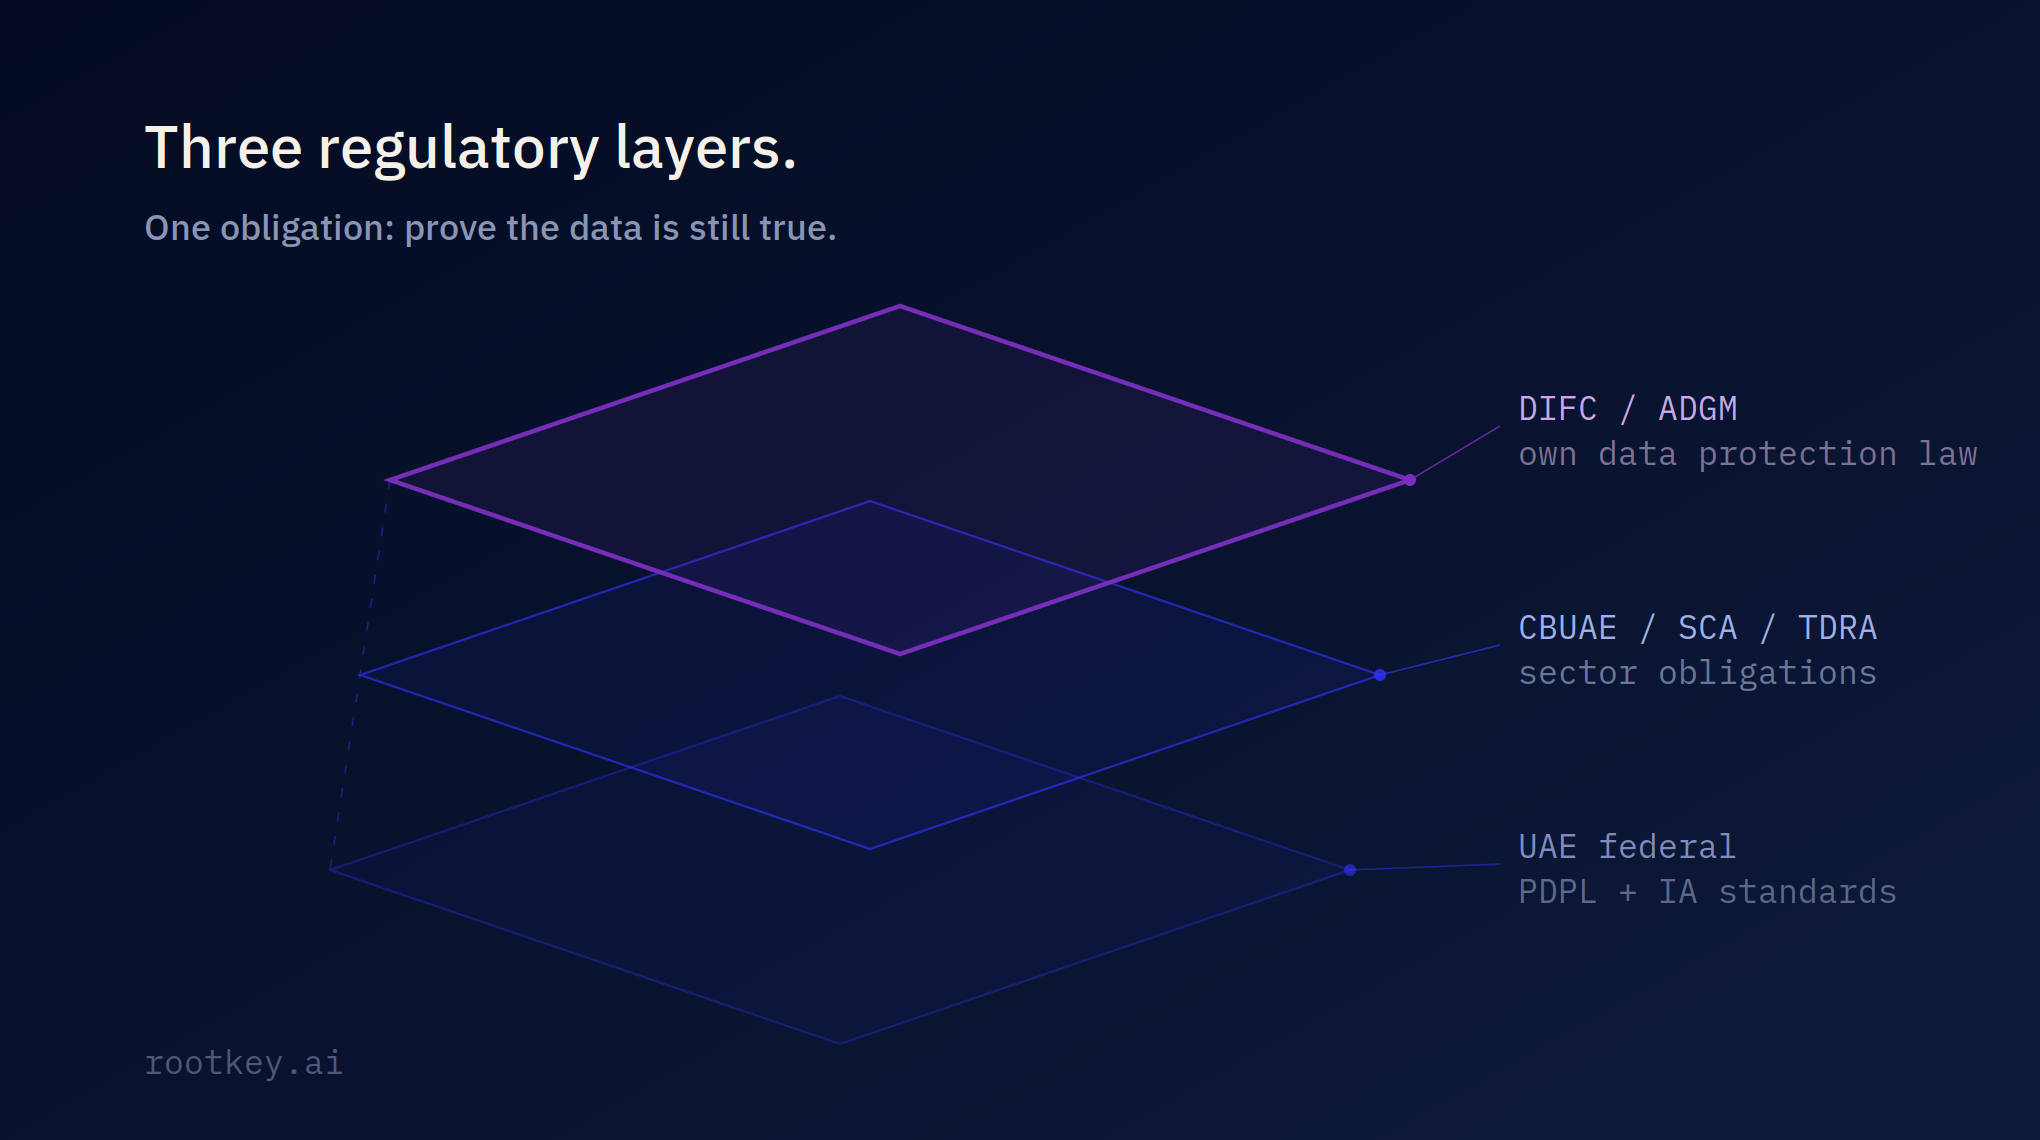
A menudo se habla de los Emiratos Árabes Unidos como un único entorno regulatorio. No lo es. Las organizaciones que entran en el mercado de los EAU en 2026 se enfrentan a, al menos, tres regímenes superpuestos a la vez: una ley federal de protección de datos que ahora se encuentra en un periodo de transición de un año, un marco de riesgo cibernético para el sector financiero específico del Abu Dhabi Global Market y una autoridad nacional de ciberseguridad que exige una migración plurianual hacia la criptografía poscuántica. Tratar cualquiera de ellos como el panorama completo es el error más común en la planificación de la entrada en el mercado.
La capa federal: PDPL
La Ley de Protección de Datos Personales de los EAU se aplica al tratamiento de datos personales por parte de responsables y encargados del tratamiento establecidos en el territorio continental (mainland) de los EAU, y se extiende de forma extraterritorial a determinados tratamientos relacionados con interesados ubicados en los EAU. El 1 de enero de 2026 comenzó un periodo de transición de un año, y el pleno cumplimiento se exige a más tardar el 1 de enero de 2027. Para las organizaciones que entran ahora, esa ventana de transición es el horizonte práctico de planificación - no un plazo que vigilar más adelante, sino el periodo en el que las prácticas de tratamiento, los mecanismos de consentimiento y los acuerdos de transferencia transfronteriza ya deben ser defendibles.
La capa del sector financiero: el Marco de Gestión del Riesgo Cibernético de ADGM
Para cualquier organización que opere en la zona franca financiera del Abu Dhabi Global Market, o a través de ella, el 31 de enero de 2026 entró en vigor un Marco de Gestión del Riesgo Cibernético propio, introducido por la Financial Services Regulatory Authority (FSRA). Las entidades reguladas tienen la obligación de notificar en un plazo de 24 horas los incidentes cibernéticos significativos, evaluados según su impacto operativo y su relevancia regulatoria - una ventana considerablemente más ajustada de lo que presuponen muchos de los playbooks de respuesta a incidentes con los que ya cuentan las organizaciones, y que refleja la urgencia en la notificación de incidentes que hoy es la norma en DORA y NIS2 en la UE.
La capa nacional: NESA y la agilidad criptográfica
Las directrices de 2026 de la National Electronic Security Authority (NESA) introducen un mandato de agilidad criptográfica para los sistemas nuevos, que da prioridad a los datos sensibles de larga duración - los historiales clínicos con requisitos de confidencialidad de 10 a 20 años son el ejemplo explícito - y exige planes de migración a la criptografía poscuántica aprobados a finales de 2025. Para cualquier organización que planifique infraestructura en los EAU con un horizonte plurianual, las decisiones de arquitectura criptográfica que se tomen hoy ya deben tener en cuenta la transición poscuántica que acabará llegando, en lugar de tratarla como un futuro ejercicio de cambio de plataforma.
- Mapear cuál de los tres regímenes se aplica realmente - la PDPL del territorio continental, el marco sectorial de ADGM o ambos, según dónde y cómo opere la empresa
- Tratar la ventana de transición de un año de la PDPL como el plazo de trabajo real, no enero de 2027
- Diseñar los playbooks de respuesta a incidentes en torno a un reloj de notificación de 24 horas si se opera en el sector financiero regulado de ADGM o a través de él
- Incorporar la agilidad criptográfica y la preparación poscuántica a cualquier decisión de infraestructura con un horizonte plurianual, conforme a las directrices de NESA
Qué une a estos tres regímenes
Aunque abarcan ámbitos distintos, los tres marcos de los EAU convergen en la misma expectativa de fondo que se observa en los regímenes DORA y NIS2 de la UE: un control continuo y demostrable sobre la integridad de los datos y la visibilidad de los incidentes, en lugar de un ejercicio de auditoría periódico. Una organización que ya mantiene evidencias verificables por máquina de la procedencia de los datos y de la integridad de los sistemas a efectos regulatorios europeos está más cerca de estar preparada para los EAU de lo que quizá crea - el nivel de exigencia probatoria es filosóficamente similar, aunque la redacción legal concreta difiera.
Entrar en el mercado del Golfo significa cumplir regímenes superpuestos que convergen todos en la misma exigencia: un control continuo y comprobable sobre los datos y los sistemas. Descubra cómo ROOTKey proporciona una única capa de evidencias, verificable de forma continua, en todas las jurisdicciones.