规模虽小,却是大目标
认为网络攻击主要是大型企业问题的观点已被彻底推翻。2026 年,中小企业占全球全部网络攻击目标的 43%,而这一群体中只有 14% 的企业认为自己确实做好了抵御安全事件的准备。
这一差距的成因不难预见。中小企业的 IT 团队通常规模较小、预算更紧,在组织层面也缺乏持续推进合规计划的能力。但它们面对的威胁形势与大型企业相同,承担的监管义务也日益相同(NIS2 将关键行业中的许多中小企业纳入范围),一旦攻击得逞,所承受的运营后果也同样严重。
好消息是,真正的网络韧性并不需要大型企业的预算。它需要清楚理解韧性究竟意味着什么,并以有针对性的方法加以建设。
本指南为 2026 年建设网络韧性的中小企业提供一套实用框架:应优先做什么,常见差距集中在哪里,以及在监管机构问询时如何证明合规。
为什么中小企业如今成为首要目标
攻击者将重心转向中小企业并非偶然。多项结构性因素使规模较小的组织成为老练威胁行为者阻力最小的突破口:
供应链入口。 大型企业已大幅加固其直接攻击面。攻击者随之调整策略,转而瞄准其供应链中的小型组织:这些组织能够访问大型企业的系统,却缺乏企业级的安全控制。
勒索软件的经济逻辑。 现代勒索软件团伙以专业企业的方式运营,设有客户支持、分级定价和加盟分销网络。中小企业之所以成为目标,是因为它们更可能迅速付款:它们缺乏遏制攻击所需的事件响应资源,而一周的停机就可能危及生存。
监管范围扩展。 与原 NIS 指令相比,NIS2 大幅扩展了适用范围。在被列为基本或重要类别的行业中运营的中小企业(能源、医疗、交通和数字基础设施等领域中有很多这样的企业),如今须遵守与大型企业相同的基本安全要求。
中小企业网络韧性的四大支柱
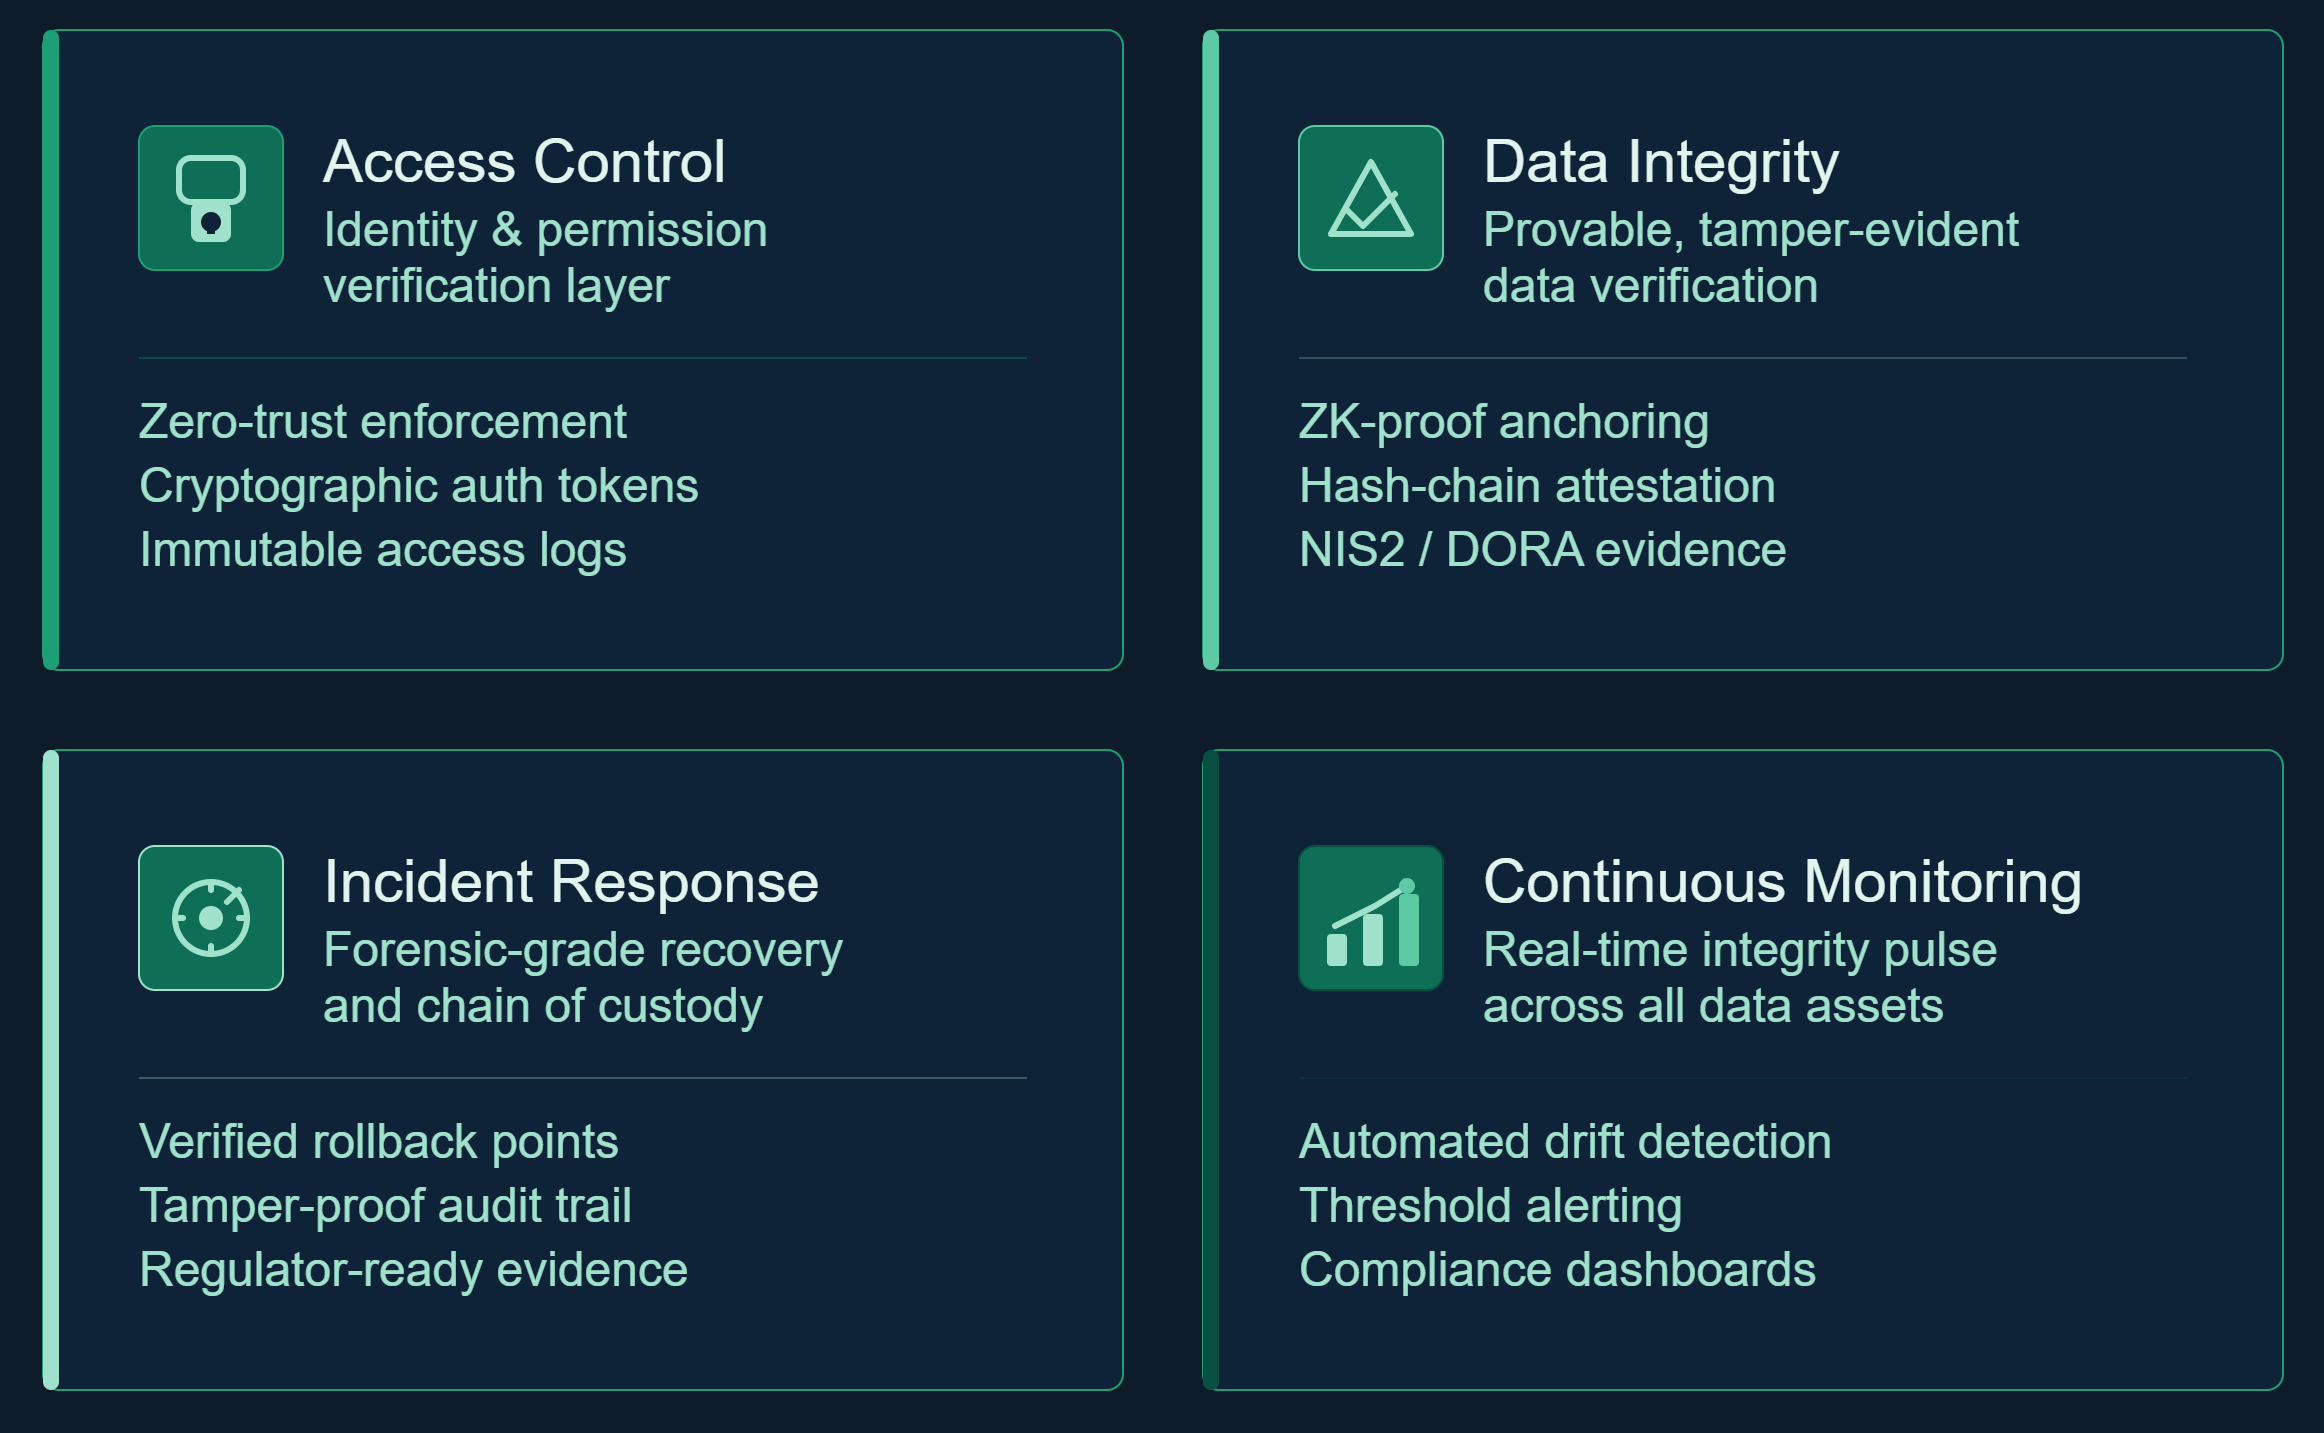
中小企业的韧性应围绕四个实用支柱构建。每个支柱应对一种不同的失效模式,合在一起,它们覆盖了针对中小企业的攻击得逞并升级的最常见途径。
- 访问控制与身份管理。 大多数中小企业遭受的入侵始于凭据被盗用或访问权限过大。请在所有关键系统上实施多因素认证,落实最小权限原则,并维护一份最新清单,记录谁有权访问什么。对于受 NIS2 或 DORA 约束的组织,具备成文的访问控制策略及其执行证据是一项合规要求。
- 数据完整性与经过验证的备份。 备份是必要的,但并不充分。如果备份的数据在备份执行之前就已被勒索软件感染,或者无法验证其未被修改,那它就不是可用于恢复的资产。请对备份完整性实施密码学验证,这样在需要恢复时,您就能确切知道哪个状态是干净的。ROOTKey 的可验证信任基础设施提供了这项能力:每个备份状态都经过锚定且可验证。
- 事件检测与响应准备。 及早检测能大幅降低网络安全事件的成本并缩短其持续时间。请部署基本的终端检测与监控,建立清晰的升级路径,并在需要之前就定义好首次响应程序。对于 NIS2 适用范围内的组织,经过演练的 24 小时初始通报流程是一项监管要求。
- 以持续监控取代定期审计。 代价最高的发现,是在攻击者首次获得访问权限数月之后才做出的发现。持续监控(即使只是基础级别)可以弥补这一差距。请优先监控最关键的系统:一旦遭到入侵,就会使业务停摆或暴露客户数据的那些系统。
没有大型企业预算也能建设
对大多数中小企业而言,实际制约不在于雄心,而在于资源。对于一家只有 50 人、IT 职能由兼职人员承担的组织来说,从零开始建立全面的安全计划并不现实。关键在于排序:先做影响最大的事情,再逐步推进。
从访问控制入手。多因素认证(MFA)和最小权限访问可以缩小任何一次入侵的影响范围。这些控制措施成本低、成效高,实施时无需专门的专业知识。
其次,验证备份的完整性。如果您的备份策略只是“我们每晚都做备份”,那就不是韧性策略,而只是一种假设。请验证备份是否干净、完整且可恢复。ROOTKey 等工具可以通过密码学方式完成这种验证,而不是寄希望于侥幸。
然后,建立事件响应的基础。一页纸的响应手册、一份清晰的联系人名单(涵盖托管安全服务提供商和相关主管机关),以及经过演练的沟通流程,比团队不会使用的复杂工具更有价值。
最后,审视您的监管义务。如果您所在的行业受 NIS2、DORA 或欧盟《网络韧性法案》约束,请确切识别对您的要求,并将合规文档与技术控制同步建设,而不是作为一项单独的工作。
从合规到信心
网络韧性的目标不是一张证书,也不是勾选一个合规选项。它是一种运营上的信心:当问题发生时(2026 年,对大多数组织而言,问题在于何时发生,而不是是否发生),您拥有检测它的控制措施、理解它的证据,以及用于恢复的、经过验证的干净数据。
ROOTKey 的打造初衷,就是为任何规模的组织提供这种信心。免费计划涵盖必要的完整性验证。随着组织规模扩大,可以逐步迈向企业级的可验证信任基础设施。此外还有监管机构、保险公司和合作伙伴日益要求的合规证据。
与 ROOTKey 一起打好网络韧性基础:提供免费计划,数天内即可上线,无需信用卡。