
DORA 已不再是未来的问题
《数字运营韧性条例》(DORA)于 2025 年 1 月 17 日开始适用。到了 2026 年,它进入了一个影响更为深远的阶段:实质监管阶段。欧盟各国的国家主管当局正在开展合规审查、认定关键 ICT 第三方服务提供商,并准备对未达到要求的机构实施处罚。
对于金融机构(银行、投资公司、保险公司、支付处理机构和加密资产服务提供商)而言,问题已经从“我们在纸面上合规吗?”转变为“我们能证明吗?”。这是两个截然不同的问题,答案也截然不同。
本文将剖析 2026 年经得起审查的 DORA 合规是什么样子,并说明为什么准备最充分的机构,是那些将韧性视为一种持续的运营状态、而不是年度文档工作的机构。
DORA 五大支柱的实践
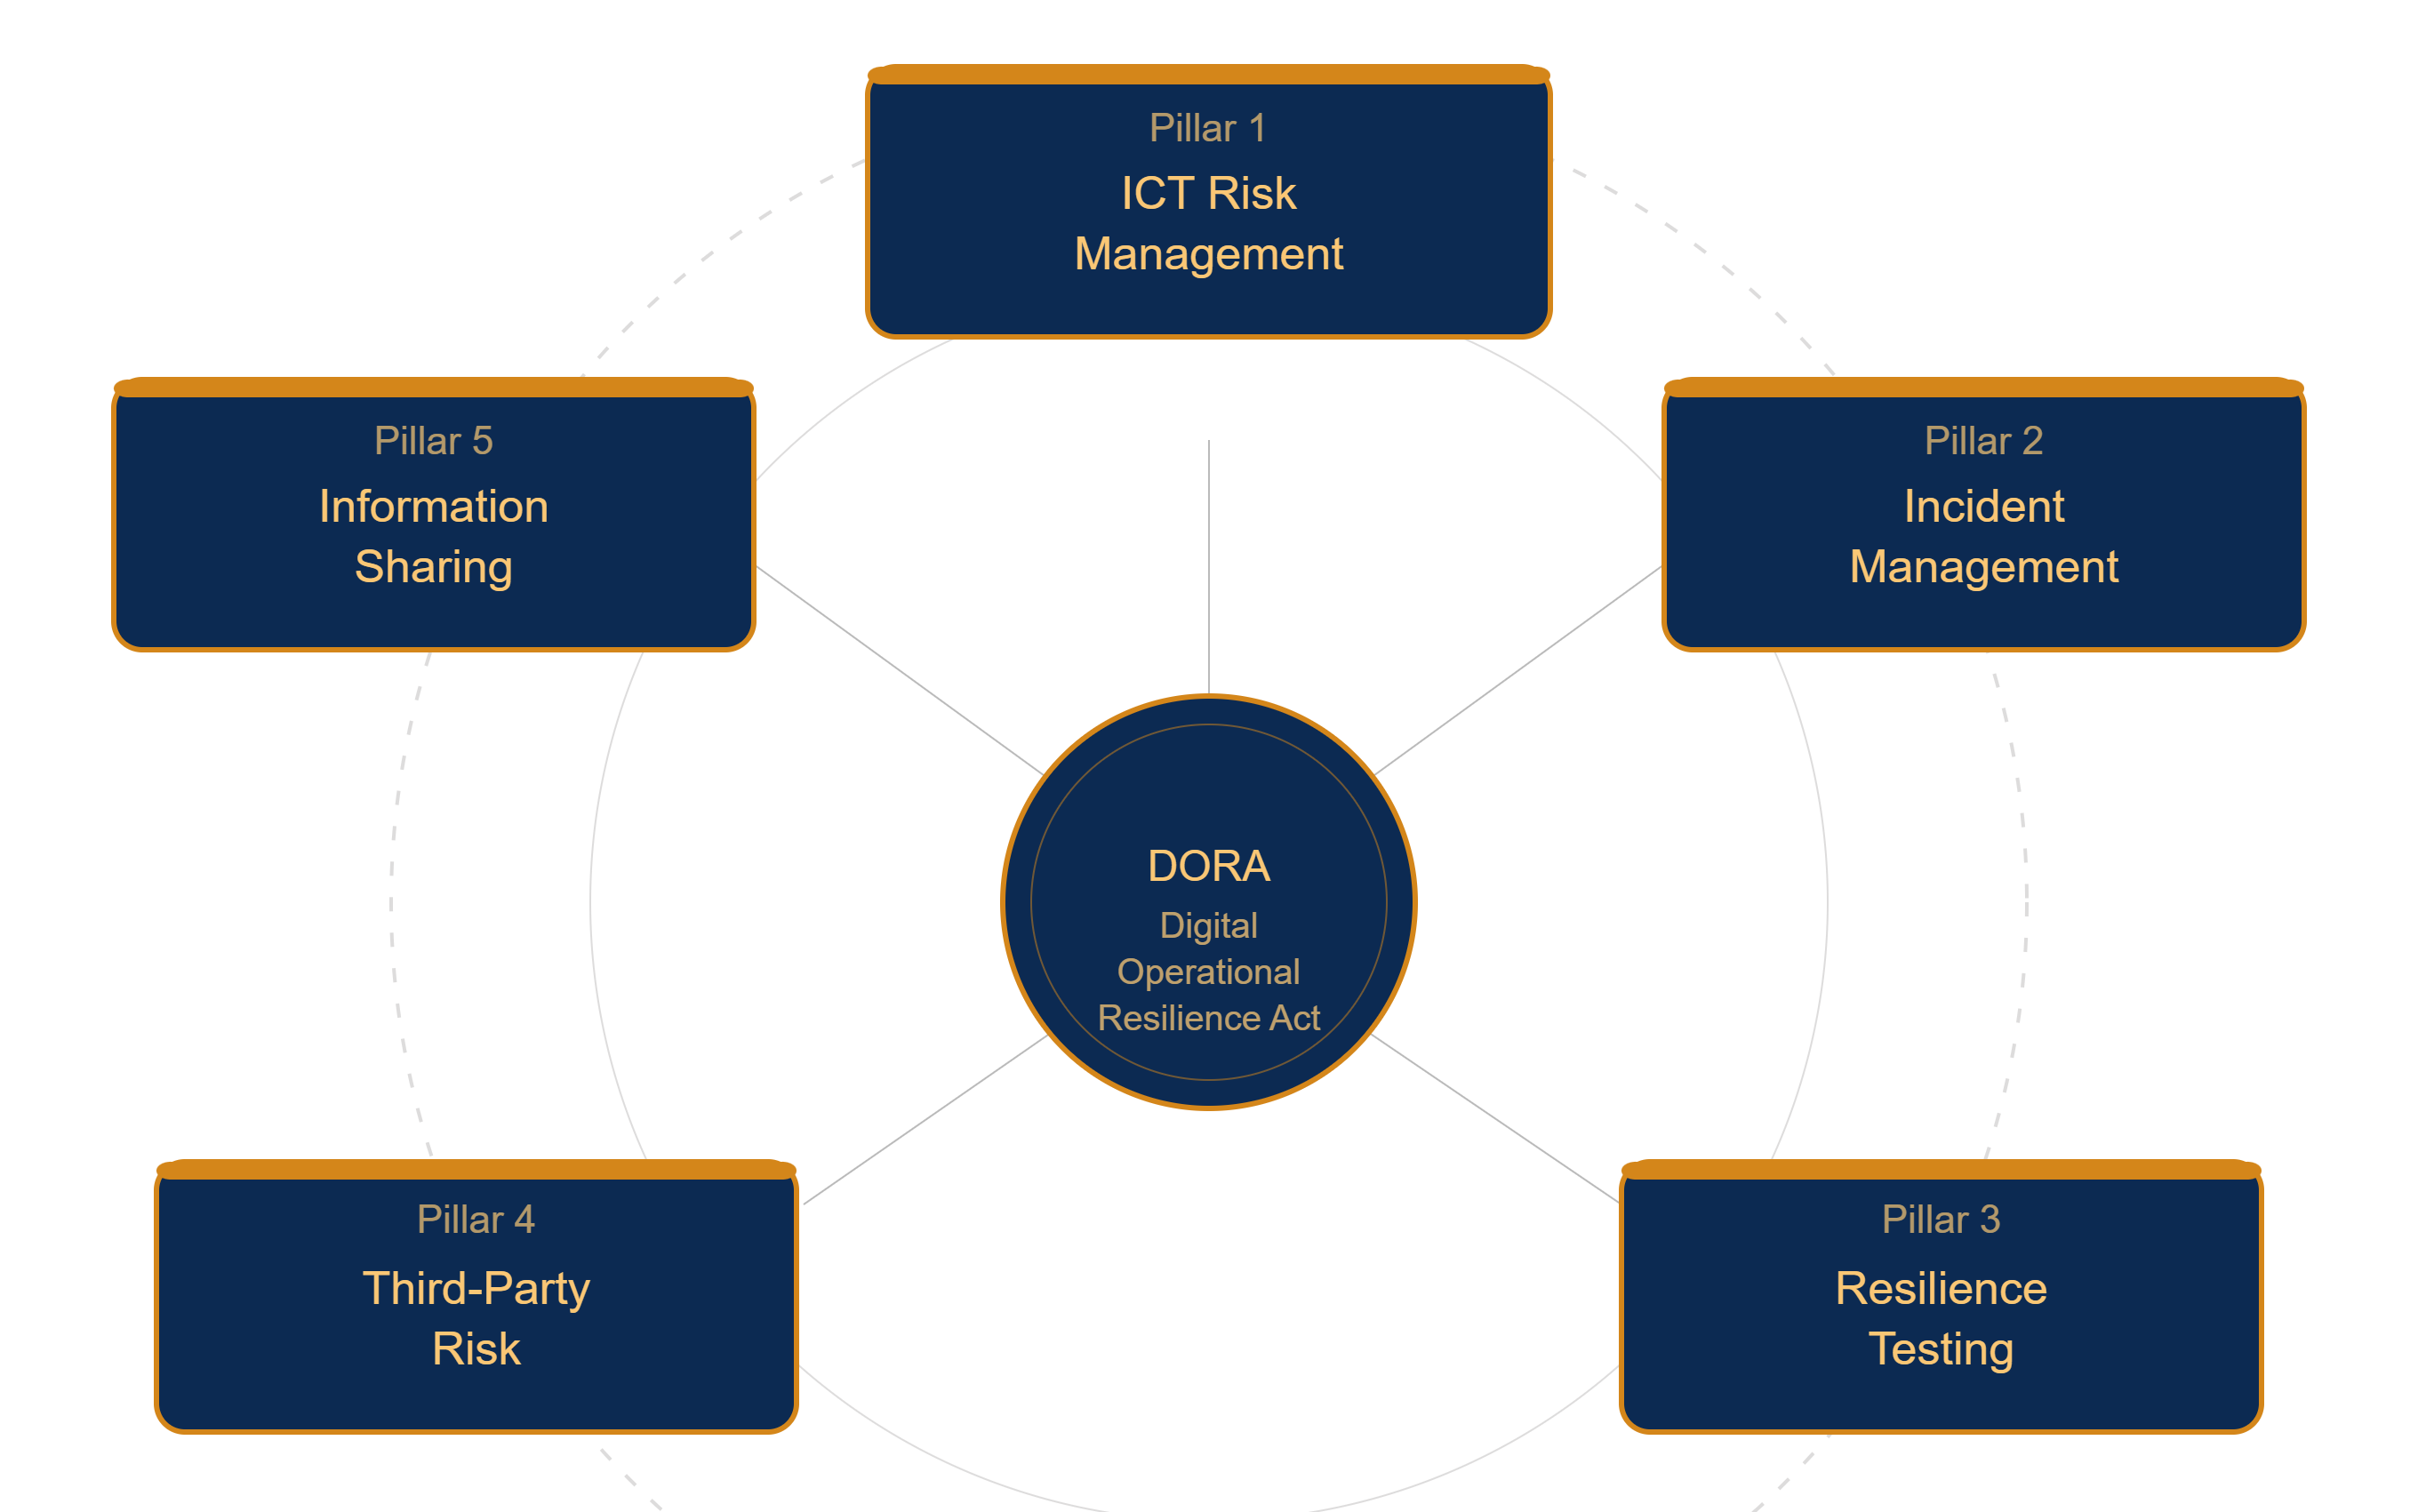
DORA 围绕五项相互关联的要求构建。将它们作为整体来理解至关重要,因为监管机构会把它们作为一个体系来评估,而不是孤立地看待。
“经得起审查的韧性”究竟意味着什么
一家已将韧性措施形成文档的机构,与一家能够证明这些措施的机构之间,存在实质性的差别。监管机构越来越清楚这一区别,合规和风险团队也应如此。
经得起审查的韧性意味着:当监管人员问“您如何知道事件发生后您的关键数据没有被篡改?”时,您可以用时间戳、密码学哈希和经独立验证的记录来回答,而不是用口头保证,或一份本身可能已被修改的备份日志。
这意味着您的 ICT 登记册不只是列出第三方服务提供商,还包含每家提供商在特定时间点安全态势的可验证记录,并有证据表明该态势如何变化或保持稳定。
这意味着您的事件响应团队无需在事后重建时间线。他们拥有一份持续的、经完整性验证的系统状态记录,能准确告诉他们何时发生了变化、变化了什么,以及干净的恢复基线是什么样子。
借助 ROOTKey 构建随时可供审计的证据
ROOTKey 的可验证信任基础设施直接应对 DORA 合规中的证据缺口。通过对关键 ICT 记录(系统状态、配置文件、事件日志、第三方评估报告)进行密码学锚定,组织可以建立一条持续的、任何篡改都会被发现的审计追踪,供监管机构独立验证。
这一方法通过提供可验证的时间戳和数据完整性记录,满足 DORA 的事件报告要求。它支持 ICT 风险管理框架,形成经得起审查的证据,证明控制措施是持续执行的,而不仅仅是在报告时执行。它还为团队提供经过验证的干净基线,用于测试和恢复,从而减轻韧性测试的运营负担。
在 DORA 监管环境下运营的金融机构,承受不起在监管审查期间才发现证据缺口的后果。ROOTKey 让证据持续不断,让缺口清晰可见,赶在监管机构发现之前。
了解 ROOTKey 的 DORA 合规能力,从今天开始构建经得起审查的韧性。