
GDPR 一直要求数据完整性。人工智能让这一点再也无法被忽视。
自 2018 年起,《通用数据保护条例》(GDPR) 就要求数据完整性。第 5 条第 1 款 (f) 项规定须“确保个人数据的适当安全,包括防止未经授权或非法的处理,以及防止意外丢失、毁坏或损坏”。第 5 条第 1 款 (d) 项要求个人数据“准确,并在必要时保持更新”。
对大多数组织而言,这些要求被解读为访问控制和备份策略。强密码、基于角色的访问控制、定期备份。技术上合规,实际上不足。
人工智能改变了这一局面。当个人数据进入人工智能训练管道、推荐引擎、自动化决策系统或人力资源筛选工具时,准确性原则便不再是被动的。训练数据集中哪怕只有一条不准确或被篡改的记录,也可能系统性地扩散到成千上万项决策中,而其中每一项决策都可能依据 GDPR 第 22 条被单独提出异议。
欧盟各地的数据保护机构正开始将两者联系起来。
人工智能部署所触发的第 5 条要求
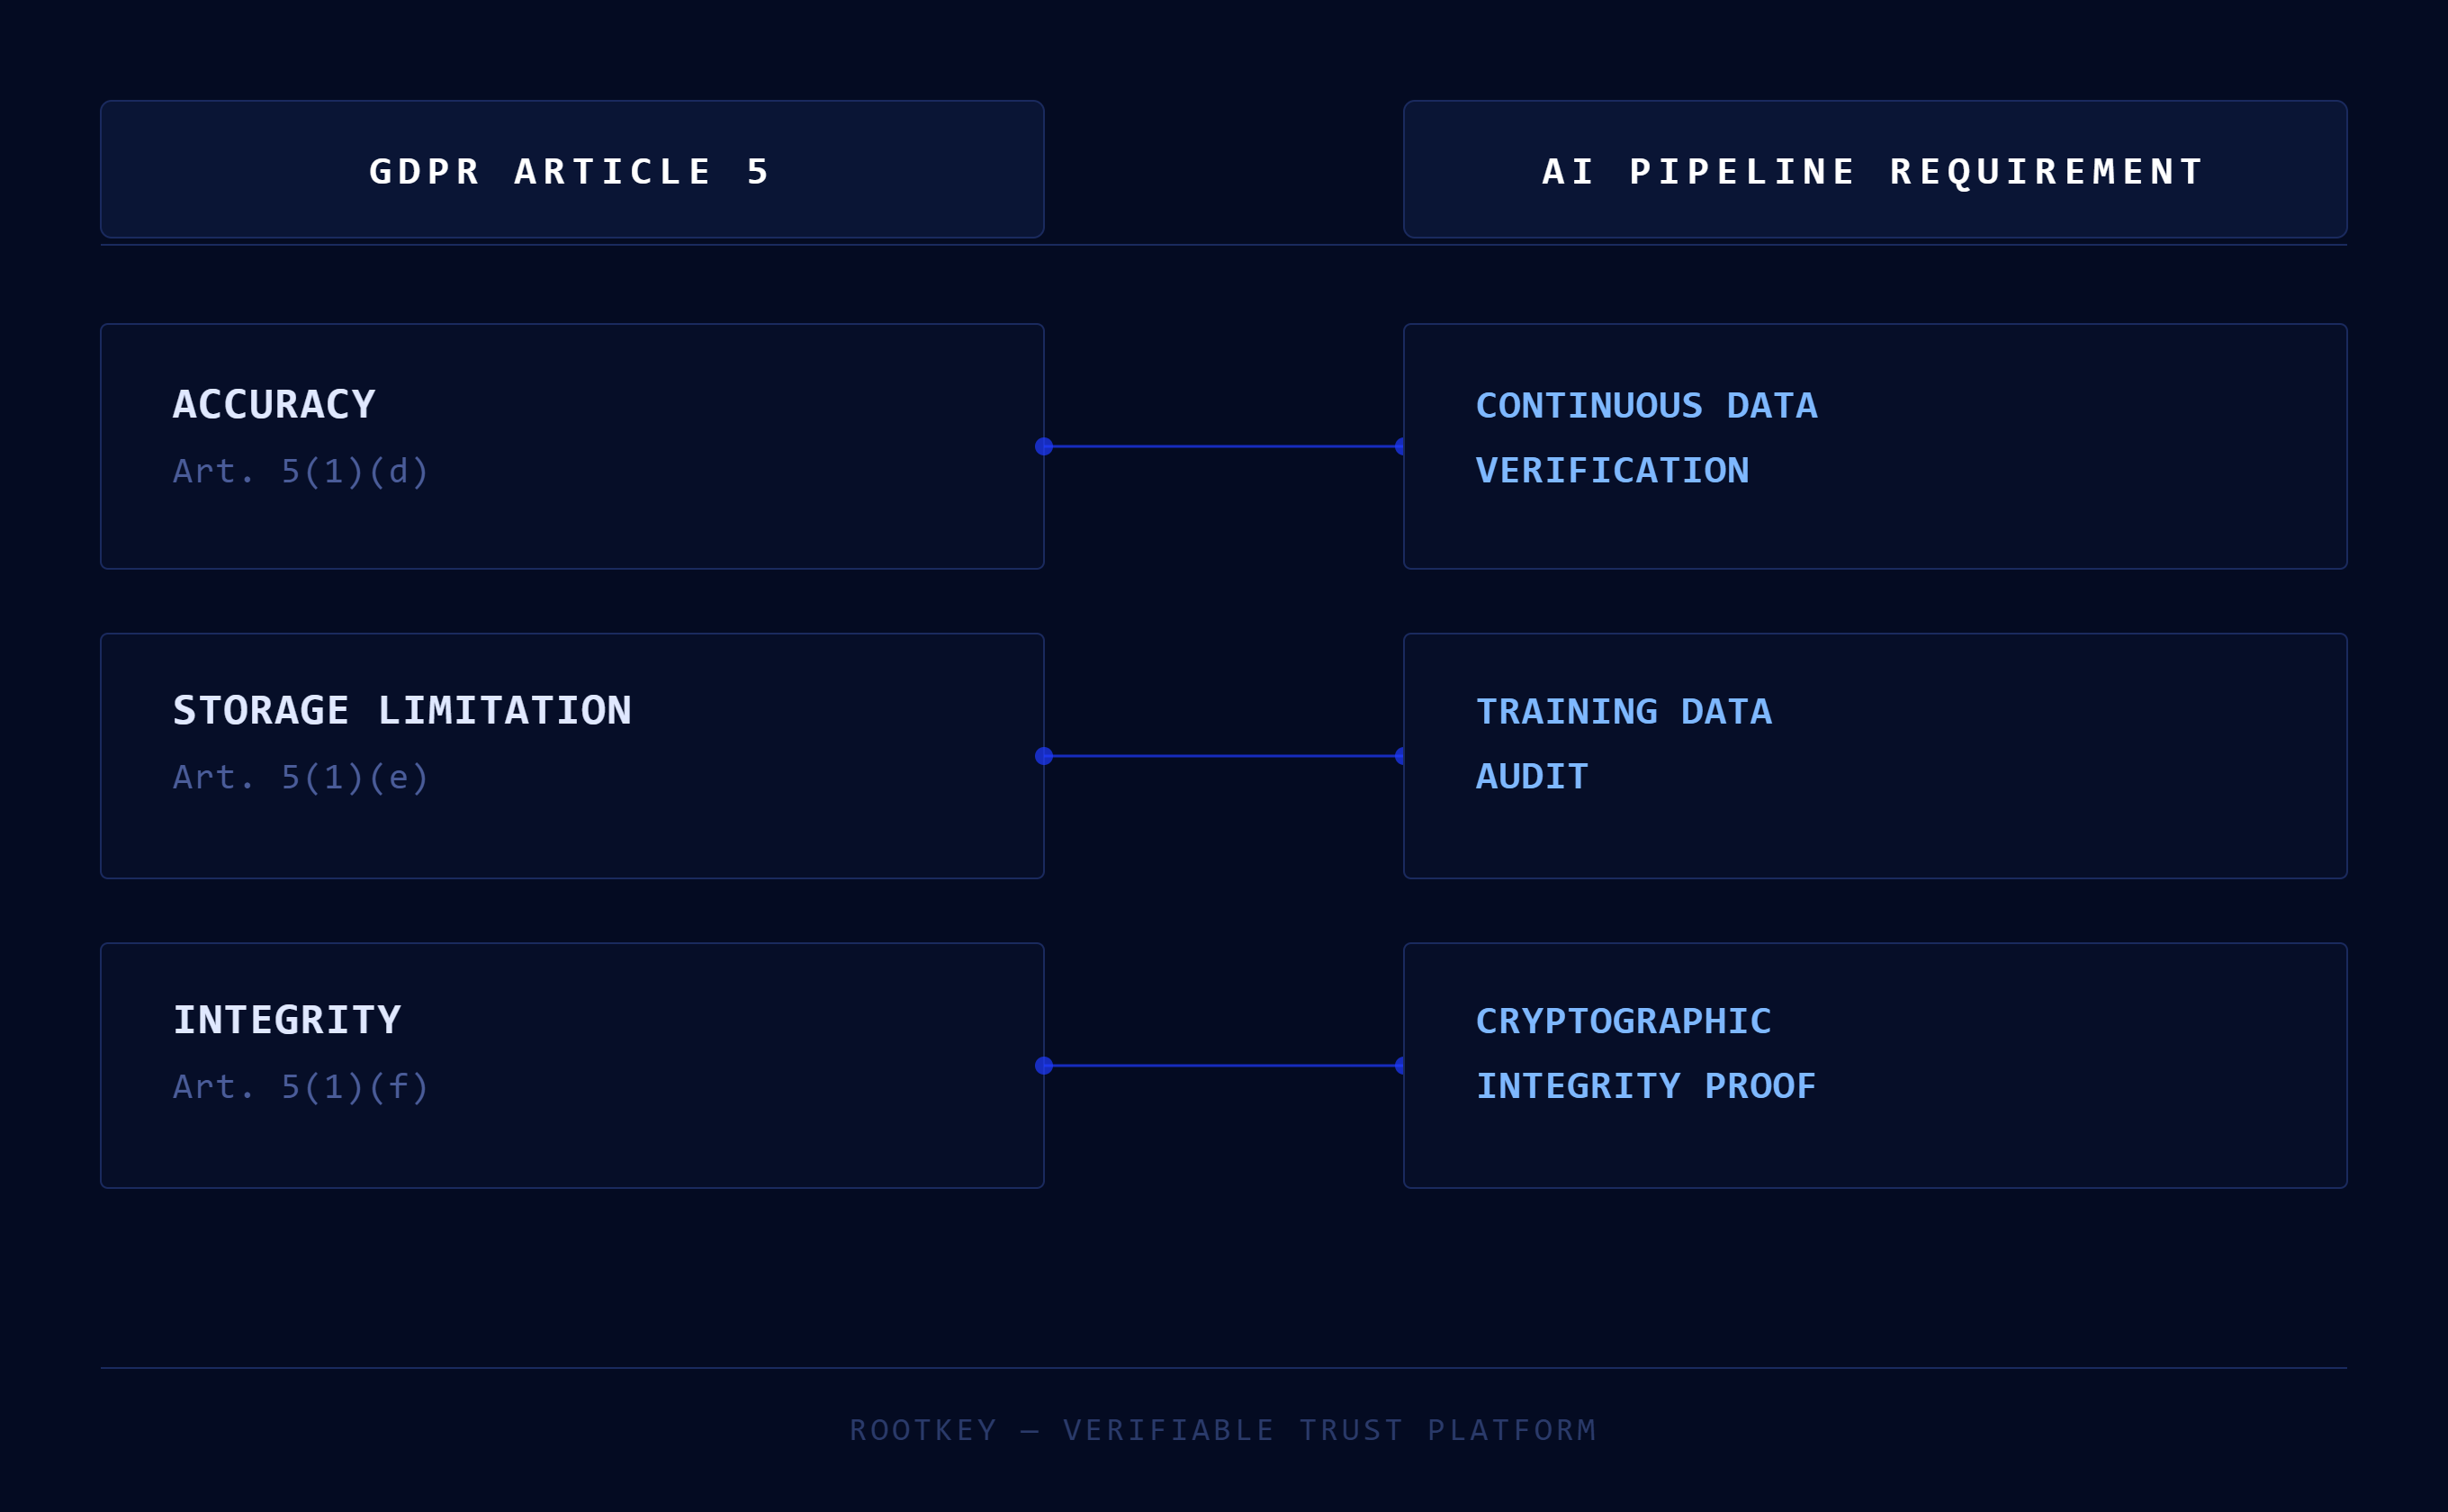
当个人数据进入人工智能管道后,第 5 条中的三项原则会变得明显更难满足:
准确性(第 5 条第 1 款 (d) 项)。 个人数据必须准确。在人工智能场景中,这不仅意味着源数据在收集时是准确的,还意味着它在人工智能管道的每个阶段都保持准确且未被修改。根据第 16 条,个人享有更正权,但如果模型已经使用不准确的数据完成训练,更正源记录并不能消除模型已经学到的模式。
存储限制(第 5 条第 1 款 (e) 项)。 数据的保存时间不应超过必要的期限。人工智能训练数据集往往包含为其他目的收集、且保存时间超出原定存储期限的个人数据。如果这些数据仍在训练语料库中,就可能构成对存储限制原则的违反。
完整性与保密性(第 5 条第 1 款 (f) 项)。 第 5 条第 1 款 (f) 项中的“完整性”通常被理解为侧重于保密性,但监管机构越来越多地将其解释为要求可验证的完整性,即能够证明数据未被意外或故意更改。
合规真正要求的是什么
要让处理个人数据的人工智能系统满足第 5 条的要求,需要具备大多数组织目前尚不具备的能力:
训练数据构成的可审计性。 对于任何使用个人数据训练的模型,您必须能够准确证明纳入了哪些记录、何时纳入,以及在训练时这些记录是否仍处于其保留期限内。
整个管道中的篡改可检测性。 必须能够证明模型训练时的数据与当初采集并验证的数据完全相同。从数据源到训练运行的加密审计追踪可以满足这一要求;可变系统中的日志文件则不能。
响应数据主体请求的能力。 当个人行使更正权或删除权时,您必须能够识别所有使用其数据训练的人工智能系统,并评估影响。如果没有一份完整且经过完整性验证的训练数据构成记录,这在实践中几乎不可能做到。
ROOTKey 与 GDPR 保持一致的数据完整性基础设施为这三项要求提供技术基础。了解简化合规审计在实践中如何运作,并开始免费合规评估。