
引言
德国先于许多欧盟成员国将 NIS2 转化为国内法,其联邦网络安全机构 BSI 如今是最清晰的早期信号,表明一旦监管机构拥有切实运作的法律授权,NIS2 执法在实践中究竟如何展开。根据德国的 NIS2 实施法,已发出约 47 项正式命令。迄今为止,这一数量对欧盟其他地区可能的执法模式所揭示的信息,比任何一笔单独的罚款都要多。
“正式命令”究竟意味着什么
正式监管命令处于罚款之前的一步。它通常要求受监管实体在规定期限内整改某一已识别的具体缺口,例如缺失的风险管理措施、不完整的事件报告流程,或尚未处理的供应链安全要求;罚款是不遵守该命令本身的后果,而非针对最初的缺口。与已确认的罚款相比,命令数量之多表明,德国监管机构迄今为止正在按设计初衷运用逐级执法机制:识别缺口、责令整改,并将罚款留给那些在被责令后仍未弥补缺口的实体。
这些命令实际针对哪些问题
- 事件响应和报告程序不完整或未经测试
- 供应链和第三方风险评估不充分
- 在 NIS2 第 21 条规定的十个类别中,风险管理措施缺失或不足
- 书面安全政策与可证明的运营实践之间存在差距
反复出现的缺口:政策存在,证据缺失
德国早期执法活动所呈现的模式,与欧盟其他地区为数不多的已确认罚款中已经显现的情况如出一辙:组织很少因为完全没有政策而被点名。它们被点名,是因为无法用证据证明一项书面政策在关键日期确实按所述方式运行。一份从未测试过的书面事件响应计划,或一份以静态文档而非持续更新记录形式存在的供应链风险评估,在纸面上看起来都与一套运作良好的安全计划毫无二致,直到审计人员要求提供证据而非描述为止。
这对执法成熟度较低司法管辖区的组织意味着什么
德国的监管成熟度领先于欧盟大部分地区,因此其执法模式是一次有用的预演,而非仅与德国相关的问题。在 NIS2 监管起步较晚或不太活跃的司法管辖区运营的组织,应将德国的命令数量视为其自身日后审计可能重点关注内容的预演,而不是其所在司法管辖区更安全的证据。
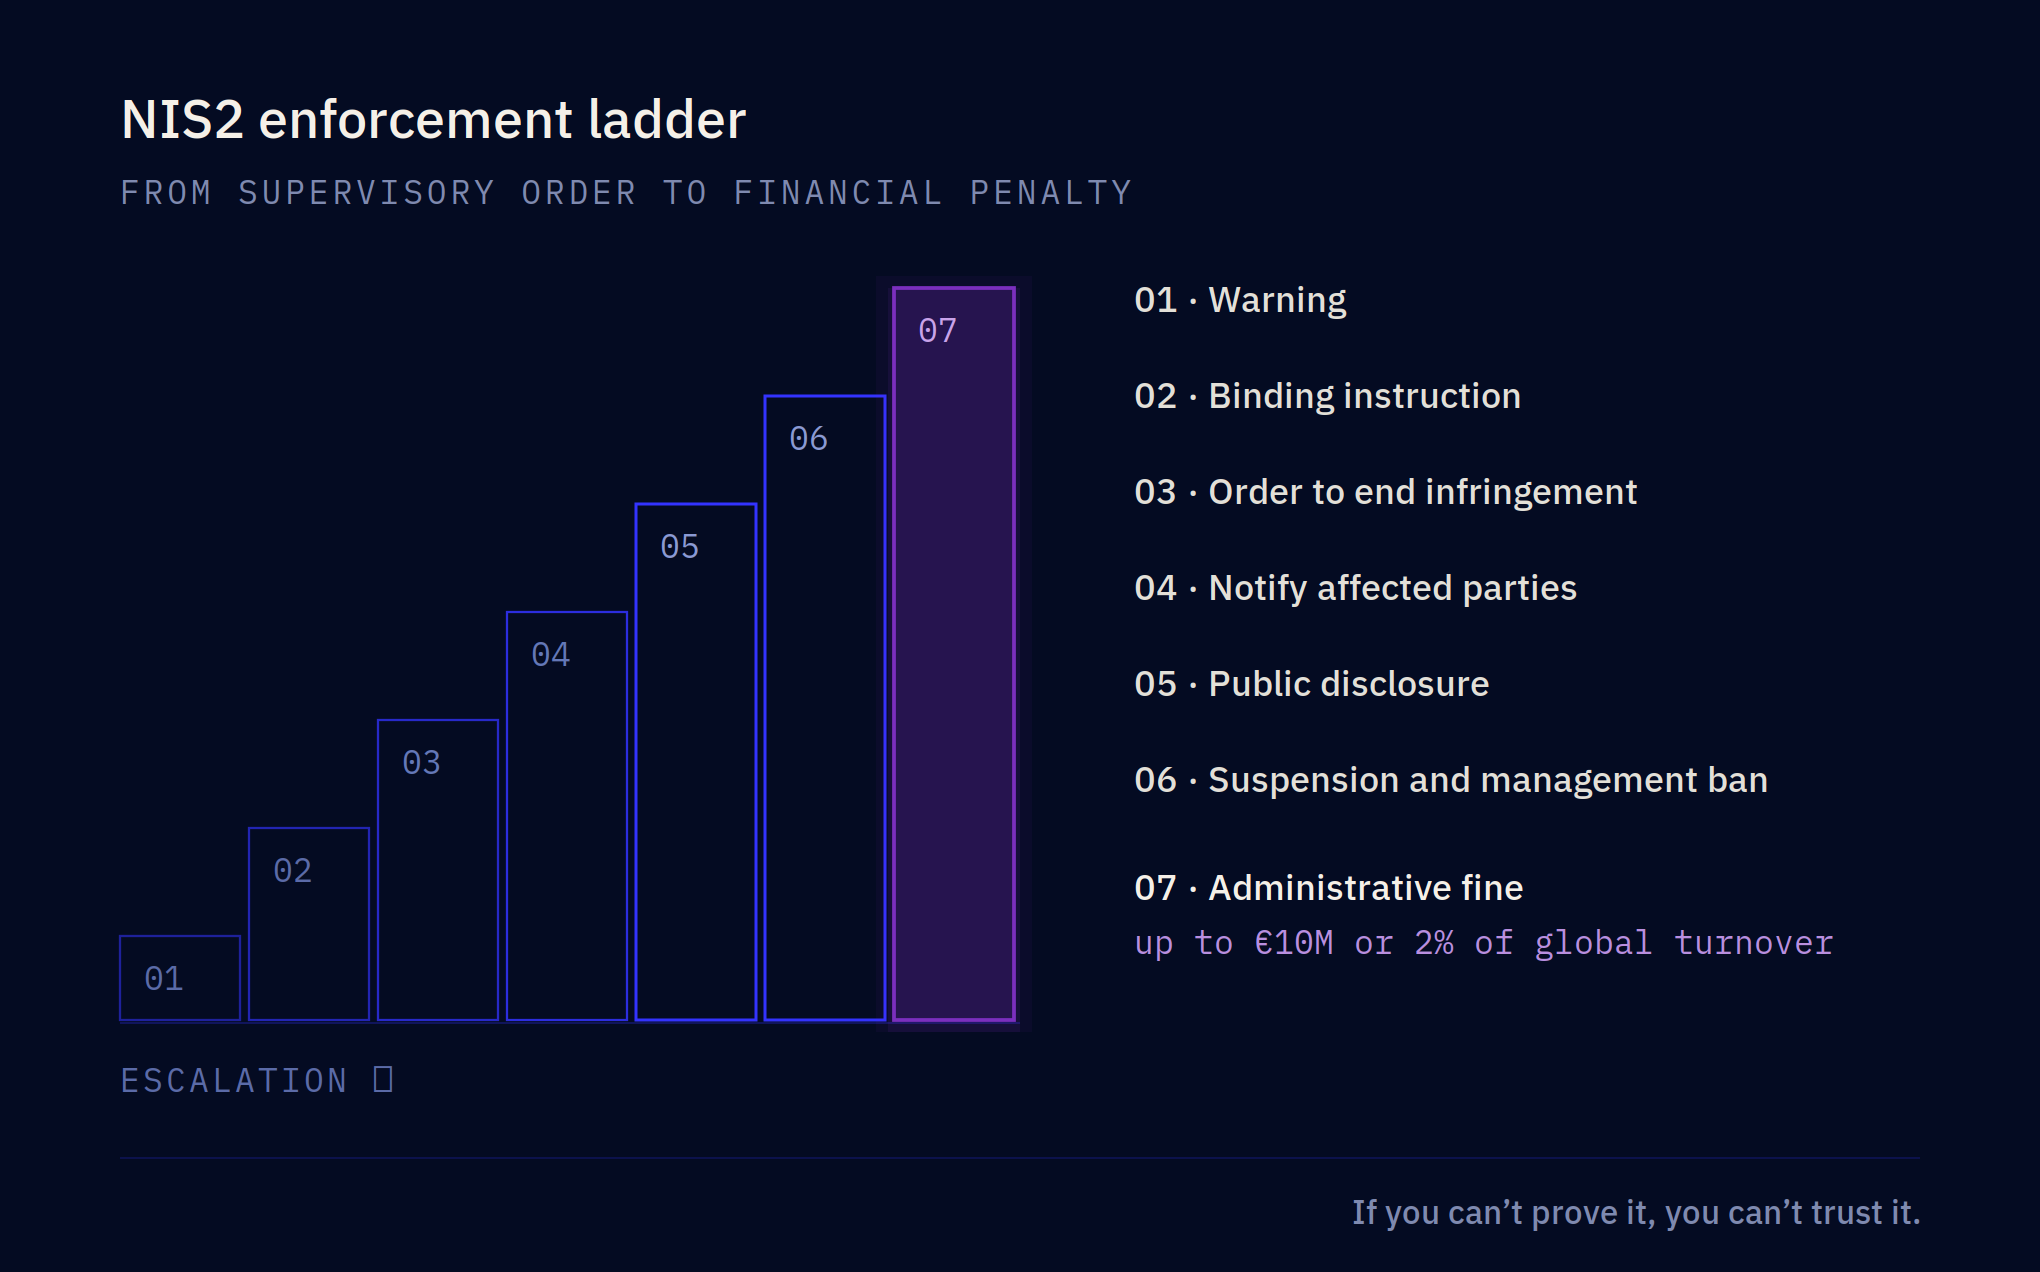
德国的执法浪潮是一次预演,而非个例:它反复发现的缺口,存在于书面政策与可证明的实践之间。了解 ROOTKey 如何将合规政策转化为持续、可随时用于审计的证据。