三大框架,一个合规计划
如果您是一家部署人工智能并运营关键基础设施的金融机构的 CISO,您可能同时处于 NIS2、DORA 和欧盟《人工智能法》的适用范围内。这三者现已全面生效。这三者都设有审计和执法机制。这三者都要求提供文档和证据,并进行持续监控。
好消息是:这三个框架的技术要求存在大量重叠。构建合规计划效率最高的组织,正是那些先梳理出共同技术基础,然后只构建一次而不是三次的组织。
坏消息是:这些重叠并不明显,而框架之间的空白恰恰是执法漏洞最容易出现的地方。映射出错,要么会导致重复投入,要么会留下真实的合规漏洞。
本指南面向需要同时管理这三个框架、又不想让合规团队规模扩大到三倍的 CISO。
共同的技术基础
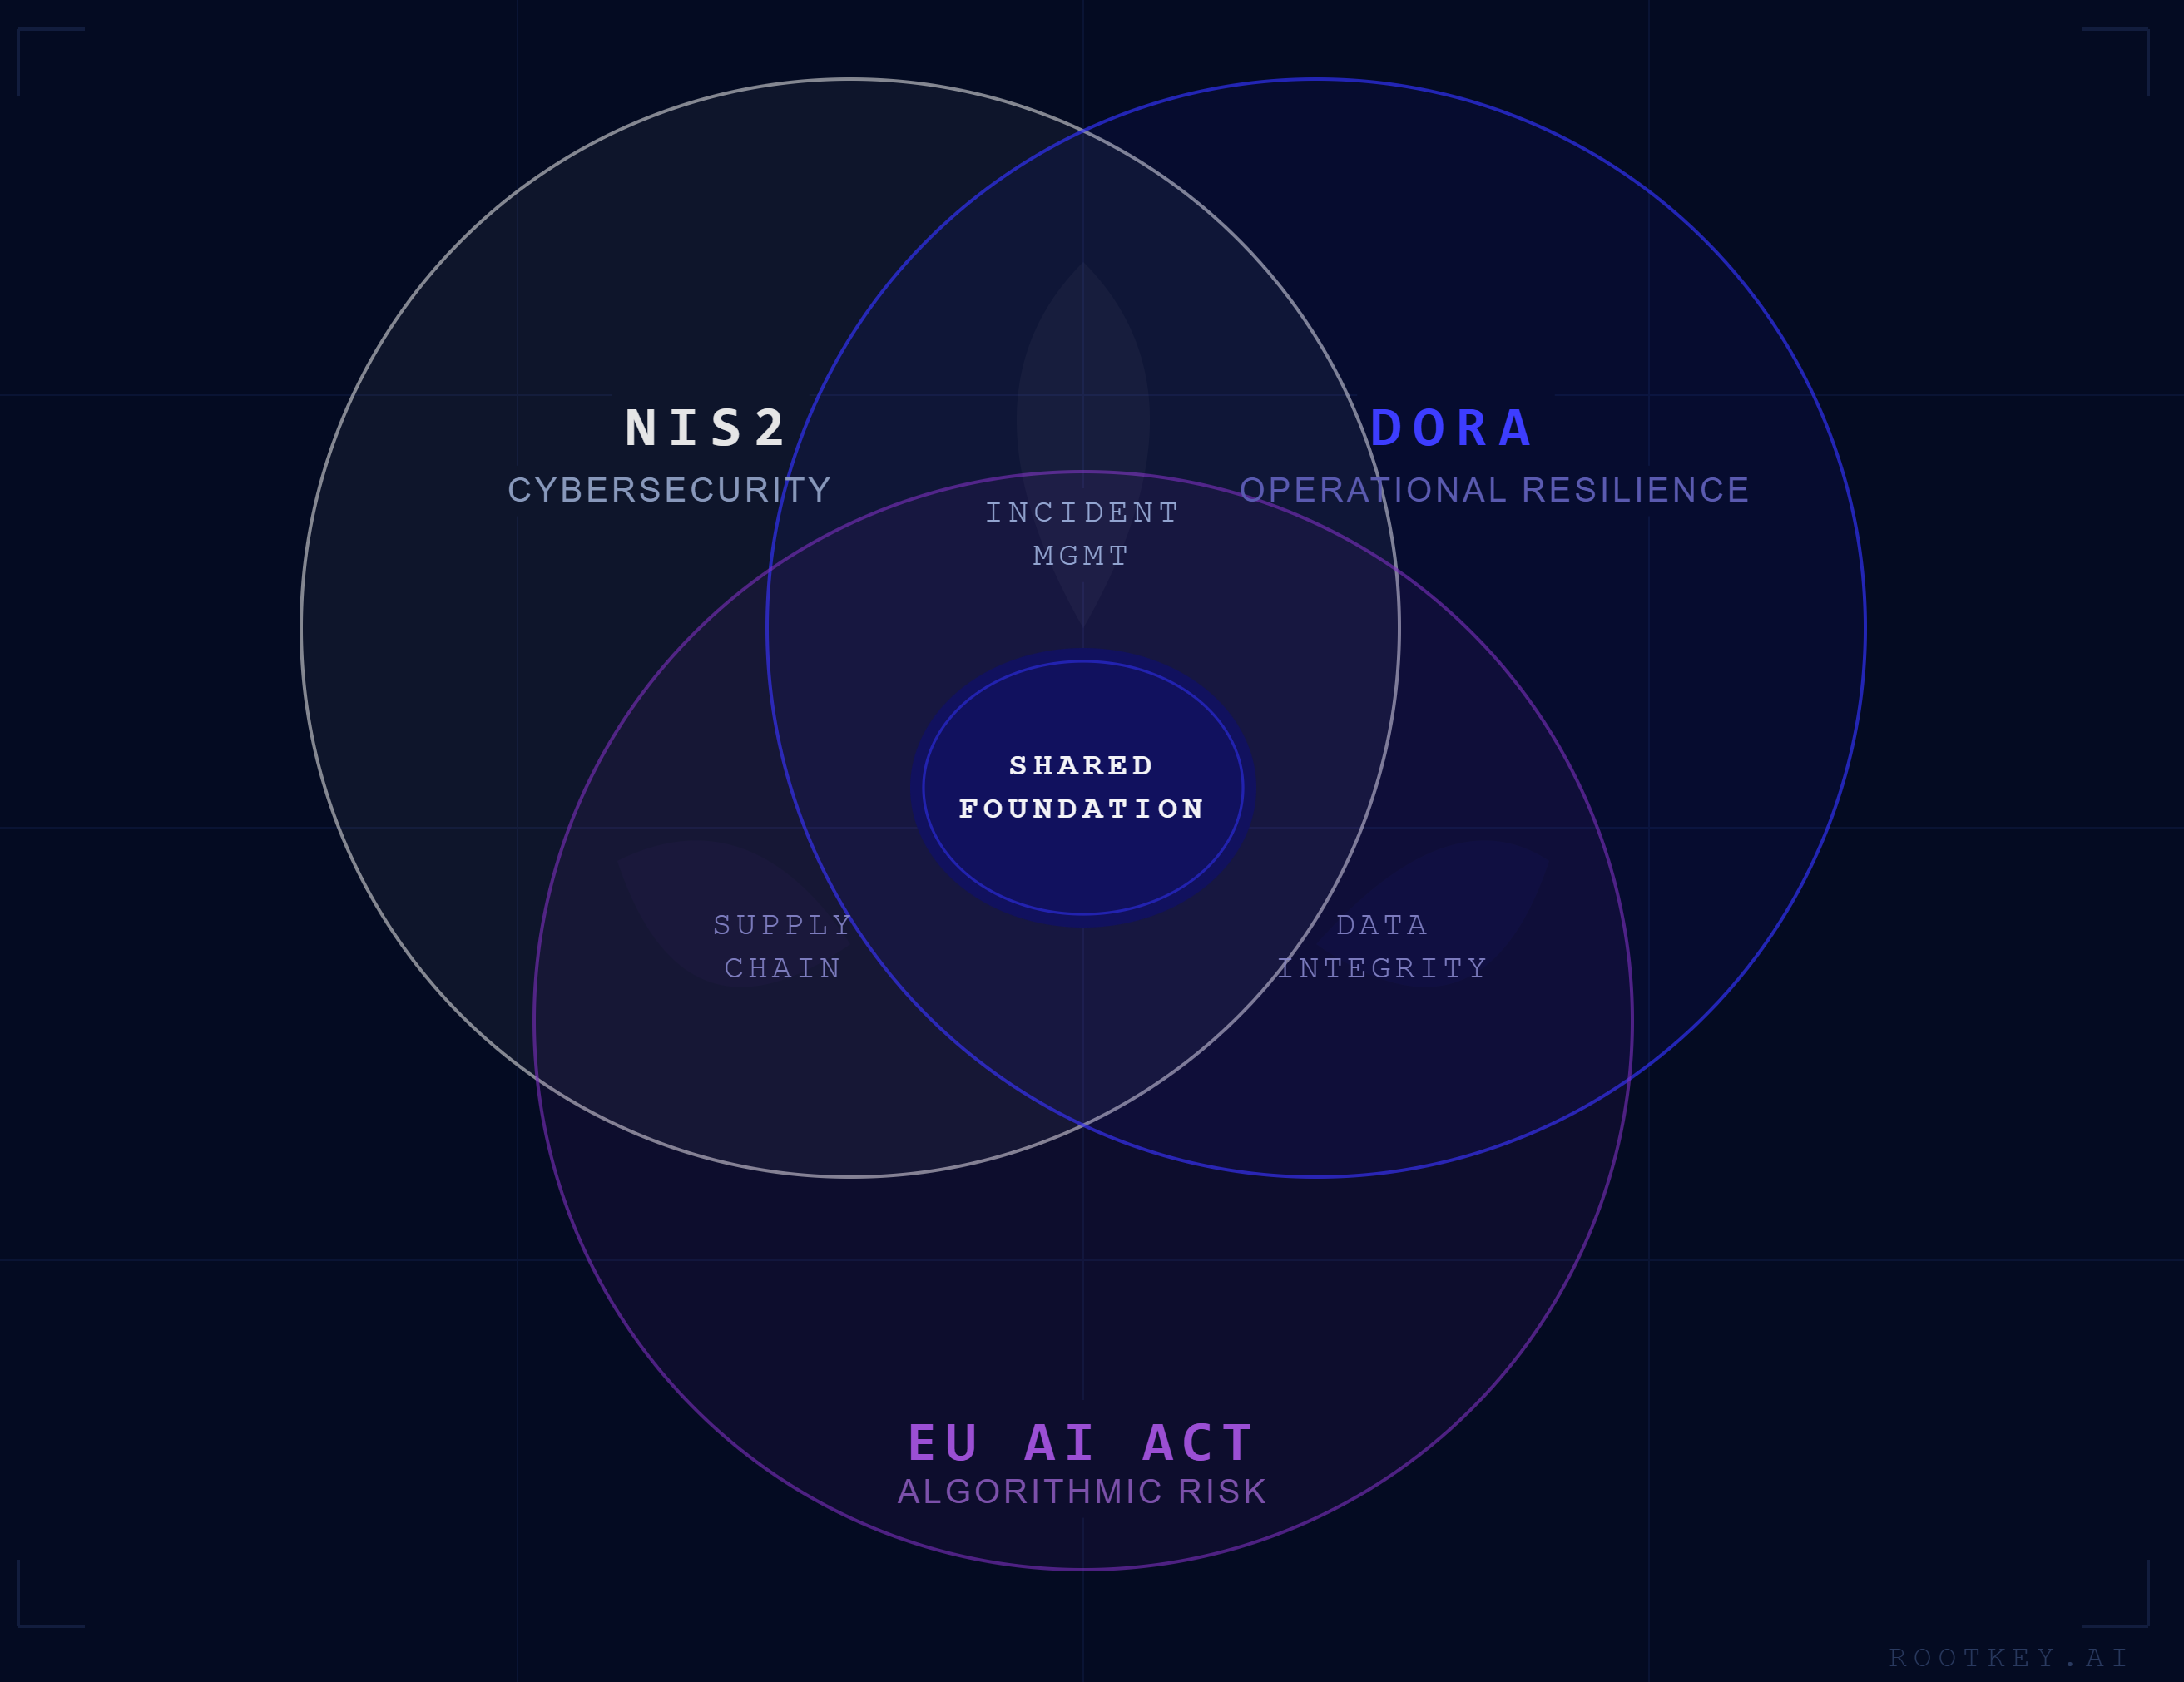
这三个框架都要求一套共同的技术能力。以稳健的方式一次性构建这些能力,即可满足三个框架的相关要求:
可检测篡改的审计追踪。 NIS2 第 21(2)(g) 条要求审计日志记录。DORA 第 9(4)(d) 条要求记录 ICT 操作。欧盟《人工智能法》第 12 条要求对高风险人工智能系统进行日志记录。一套可检测篡改、经过完整性验证的日志记录实现即可同时满足这三项要求。
数据完整性验证。 NIS2 的完整性和真实性要求。DORA 对 ICT 系统的数据完整性要求。欧盟《人工智能法》第 10 条的训练数据治理。这三者都要求能够证明特定数据资产未被修改。一套完整性验证基础设施,只要始终如一地加以应用,即可覆盖这三者。
事件检测与响应。 这三个框架都要求具备事件检测能力、有文档记录的响应程序,并在规定时限内向主管机关报告。一个针对各框架设置相应升级逻辑的统一事件管理框架,比分别建立多个独立计划更高效。
供应链安全评估。 NIS2 第 21(2)(d) 条和 DORA 第五章都要求建立供应链安全计划。欧盟《人工智能法》还增加了人工智能供应链方面的考量。一个统一的供应链安全框架,辅以相应的文档,即可扩展到覆盖这三个框架。
有关这些共同能力的技术实现,请参阅 ROOTKey 企业中心,它为这三个框架提供统一的合规基础设施。
无法合并的框架特有要求
有些要求确实是某个框架特有的,需要投入专门的合规工作:
DORA 特有:
- 针对重要金融实体的 TLPT(威胁导向渗透测试):DORA 规定为强制要求,NIS2 和欧盟《人工智能法》均不要求
- ICT 集中度风险评估:对第三方依赖关系的系统性风险分析是 DORA 特有的要求
- 关键 ICT 第三方服务提供商 (CTPP) 登记册监督:适用于由欧洲监管机构 (ESAs) 指定的 CTPP 的要求是 DORA 特有的
欧盟《人工智能法》特有:
- 高风险人工智能系统的符合性评估和欧盟符合性声明
- 在欧盟人工智能办公室数据库中注册
- 人工智能系统的上市后监测计划
- 欧盟《人工智能法》特有的透明度义务(第 52 条)
NIS2 特有(超出 DORA 范围):
- 管理机构对网络安全措施承担个人责任(第 20 条)
- 各国转化立法下的特定行业监管安排
- 向主管机关进行国家注册的时间要求
对于葡萄牙组织,NIS2 葡萄牙指南介绍了在 NIS2 基本义务之外增加的本国特定要求。
合规计划架构
管理这三个框架最高效的架构如下:
第 1 层:共同基础设施。 可检测篡改的审计日志记录、数据完整性验证、事件管理和供应链安全计划。一次构建、一次维护,用于全部三个框架。
第 2 层:各框架专用文档。 相同的技术事实,按每个框架要求的特定格式和表述进行记录。证据基础是共享的;呈现层则因框架而异。
第 3 层:各框架专用流程。 DORA 的 TLPT。欧盟《人工智能法》的符合性评估。NIS2 的管理机构培训和责任文档。这些是确实彼此独立、无法合并的流程。
这一架构在基础设施层面将重复降至最低,同时保留了满足各框架特定证据要求的灵活性。
ROOTKey 的可验证信任平台专为该架构的第 1 层而设计,提供能够满足三个框架在完整性、可审计性和监控方面要求的共同技术基础。开始构建您的合规基础。