
引言
阿联酋常被视为单一的监管环境,但事实并非如此。2026 年进入阿联酋市场的组织至少需要同时应对三个相互重叠的监管体系:一部目前处于一年过渡期的联邦数据保护法、一个专门适用于阿布扎比国际金融中心(Abu Dhabi Global Market,ADGM)的金融业网络风险框架,以及一个要求在多年内向后量子密码迁移的国家网络安全主管机构。将其中任何一个视为全貌,是市场进入规划中最常见的错误。
联邦层面:PDPL
阿联酋《个人数据保护法》适用于设立在阿联酋本土(mainland)的数据控制者和数据处理者对个人数据的处理,并在域外适用于与位于阿联酋的数据主体相关的某些处理活动。为期一年的过渡期已于 2026 年 1 月 1 日开始,须在 2027 年 1 月 1 日前全面合规。对于现在进入市场的组织而言,这一过渡窗口就是实际的规划期限 - 它不是日后再关注的截止日期,而是处理实践、同意机制和跨境传输安排必须已经经得起审查的时期。
金融业层面:ADGM 网络风险管理框架
对于在阿布扎比国际金融中心金融自由区内或通过该自由区开展业务的任何组织,由金融服务监管局(FSRA)推出的一套独立的网络风险管理框架已于 2026 年 1 月 31 日生效。受监管实体须在 24 小时内报告重大网络事件,其重大性依据运营影响和监管重要性进行评估 - 这一时限明显比许多组织现有的事件响应预案所设想的更紧,也与欧盟 DORA 和 NIS2 下现已成为标准的事件报告紧迫性相呼应。
国家层面:NESA 与密码敏捷性
国家电子安全局(NESA)2026 年的指引对新系统提出了密码敏捷性要求,优先考虑长期留存的敏感数据 - 明确举出的例子是具有 10 至 20 年保密要求的健康记录 - 并要求具备 2025 年底获批的后量子密码迁移计划。对于在阿联酋规划多年期基础设施的任何组织而言,当下做出的密码架构决策必须已经将终将到来的后量子过渡纳入考量,而不是将其视为日后的平台重建工作。
- 厘清三个监管体系中实际适用的是哪一个 - 阿联酋本土的 PDPL、ADGM 的行业专属框架,或两者兼有,取决于业务在何处以及如何运营
- 将 PDPL 一年的过渡窗口视为实际工作期限,而不是 2027 年 1 月
- 如在 ADGM 受监管金融行业内或通过该行业运营,应围绕 24 小时报告时限构建事件响应预案
- 根据 NESA 指引,在任何多年期基础设施决策中纳入密码敏捷性和后量子就绪度
这三个监管体系的共同点
尽管覆盖范围各不相同,阿联酋的这三个框架都汇聚于欧盟 DORA 和 NIS2 体系中同样可见的基本期望:对数据完整性和事件可见性实现持续、可证明的控制,而非周期性的审计工作。如果一个组织已经出于欧洲监管目的,保留了关于数据来源和系统完整性的可机器验证证据,那么它距离满足阿联酋要求可能比自己设想的更近 - 即使具体法律措辞不同,举证标准在理念上也是相似的。
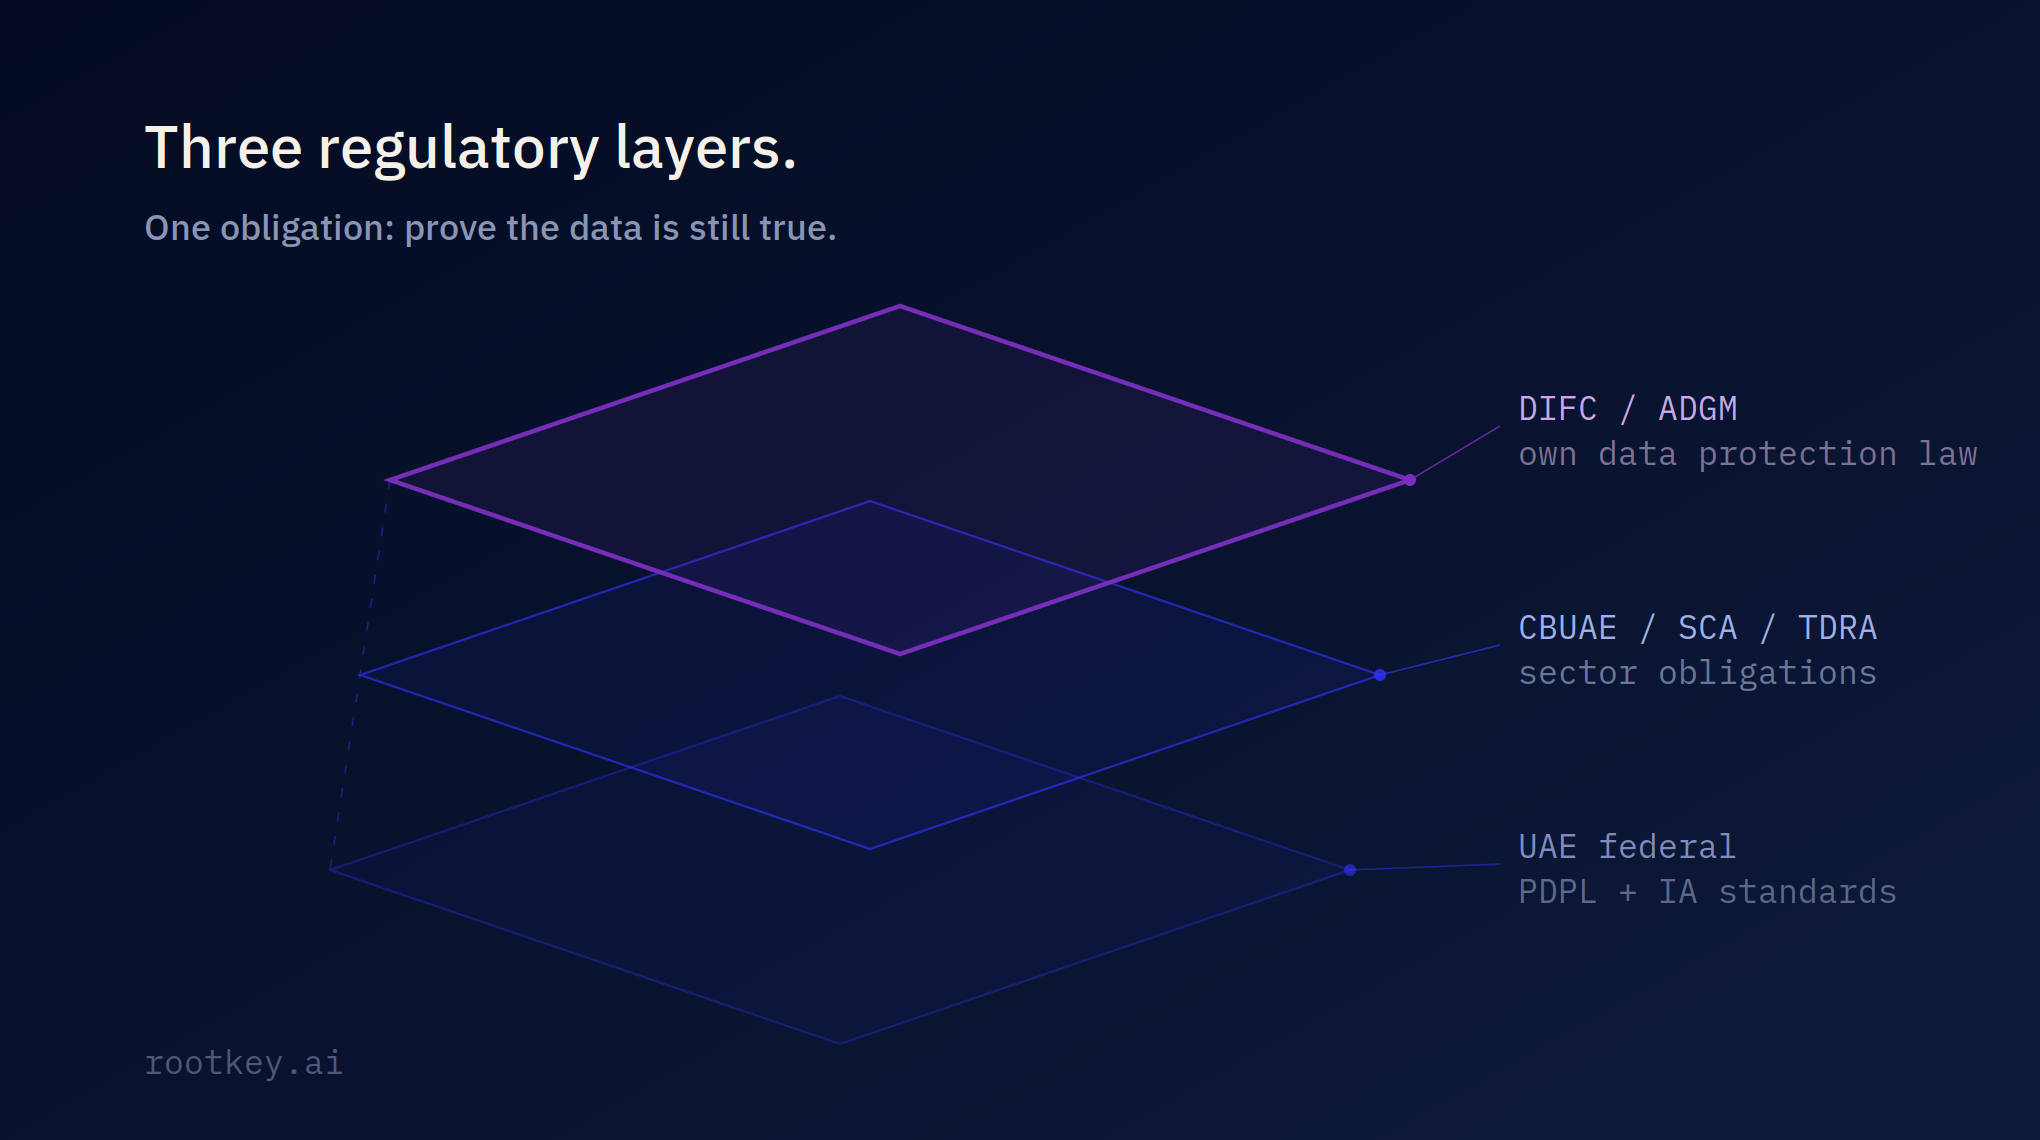
进入海湾市场意味着要满足多个相互重叠的监管体系,而它们都指向同一项要求:对数据和系统实现持续、可证明的控制。了解 ROOTKey 如何在各司法管辖区提供单一、可持续验证的证据层。