مقدمة
أصبحت عبارة «البيانات الجاهزة للذكاء الاصطناعي» واحدة من تلك العبارات التي تعني ما يحتاج مستخدمها أن تعنيه. فبالنسبة إلى مزوّد منصة بيانات، تعني عادةً مخططات بيانات نظيفة وتوثيقًا جيدًا. وبالنسبة إلى مزوّد النماذج، كثيرًا ما تعني حجمًا وتنوعًا كافيين. ولا يصمد أيٌّ من التعريفين أمام جهة تنظيمية أو مدقق أو محقق في الحوادث يطرح سؤالًا أضيق بكثير: هل يمكنكم أن تثبتوا، الآن، ما البيانات التي دُرِّب عليها هذا النظام أو التي يعمل عليها بالضبط، وأن شيئًا فيها لم يتغير منذ اعتمادها للاستخدام؟
التعريف التقليدي ليس خاطئًا، لكنه ناقص.
لا شك في أن البيانات النظيفة والمصنّفة جيدًا والممثِّلة بما يكفي مهمة لجودة النموذج - وهذا ما تنص عليه صراحةً المادة 10 من قانون الذكاء الاصطناعي الأوروبي (AI Act). لكن الجودة والسلامة خاصيتان مختلفتان. فقد تكون مجموعة البيانات نظيفة تمامًا ومتوازنة وموثقة جيدًا يوم تجميعها، ومع ذلك يتعذّر الدفاع عنها بعد ستة أشهر إذا لم تكن هناك وسيلة لإثبات أنها لم تُعدَّل أو تُستكمَل أو يُستبدَل مصدرها خلسةً منذ ذلك الحين. وتتوقف معظم قوائم التحقق الخاصة بـ«الجاهزية للذكاء الاصطناعي» عند لحظة التجميع. أما قابلية التدقيق فتبدأ من هناك ولا تتوقف أبدًا.
تعريف عملي
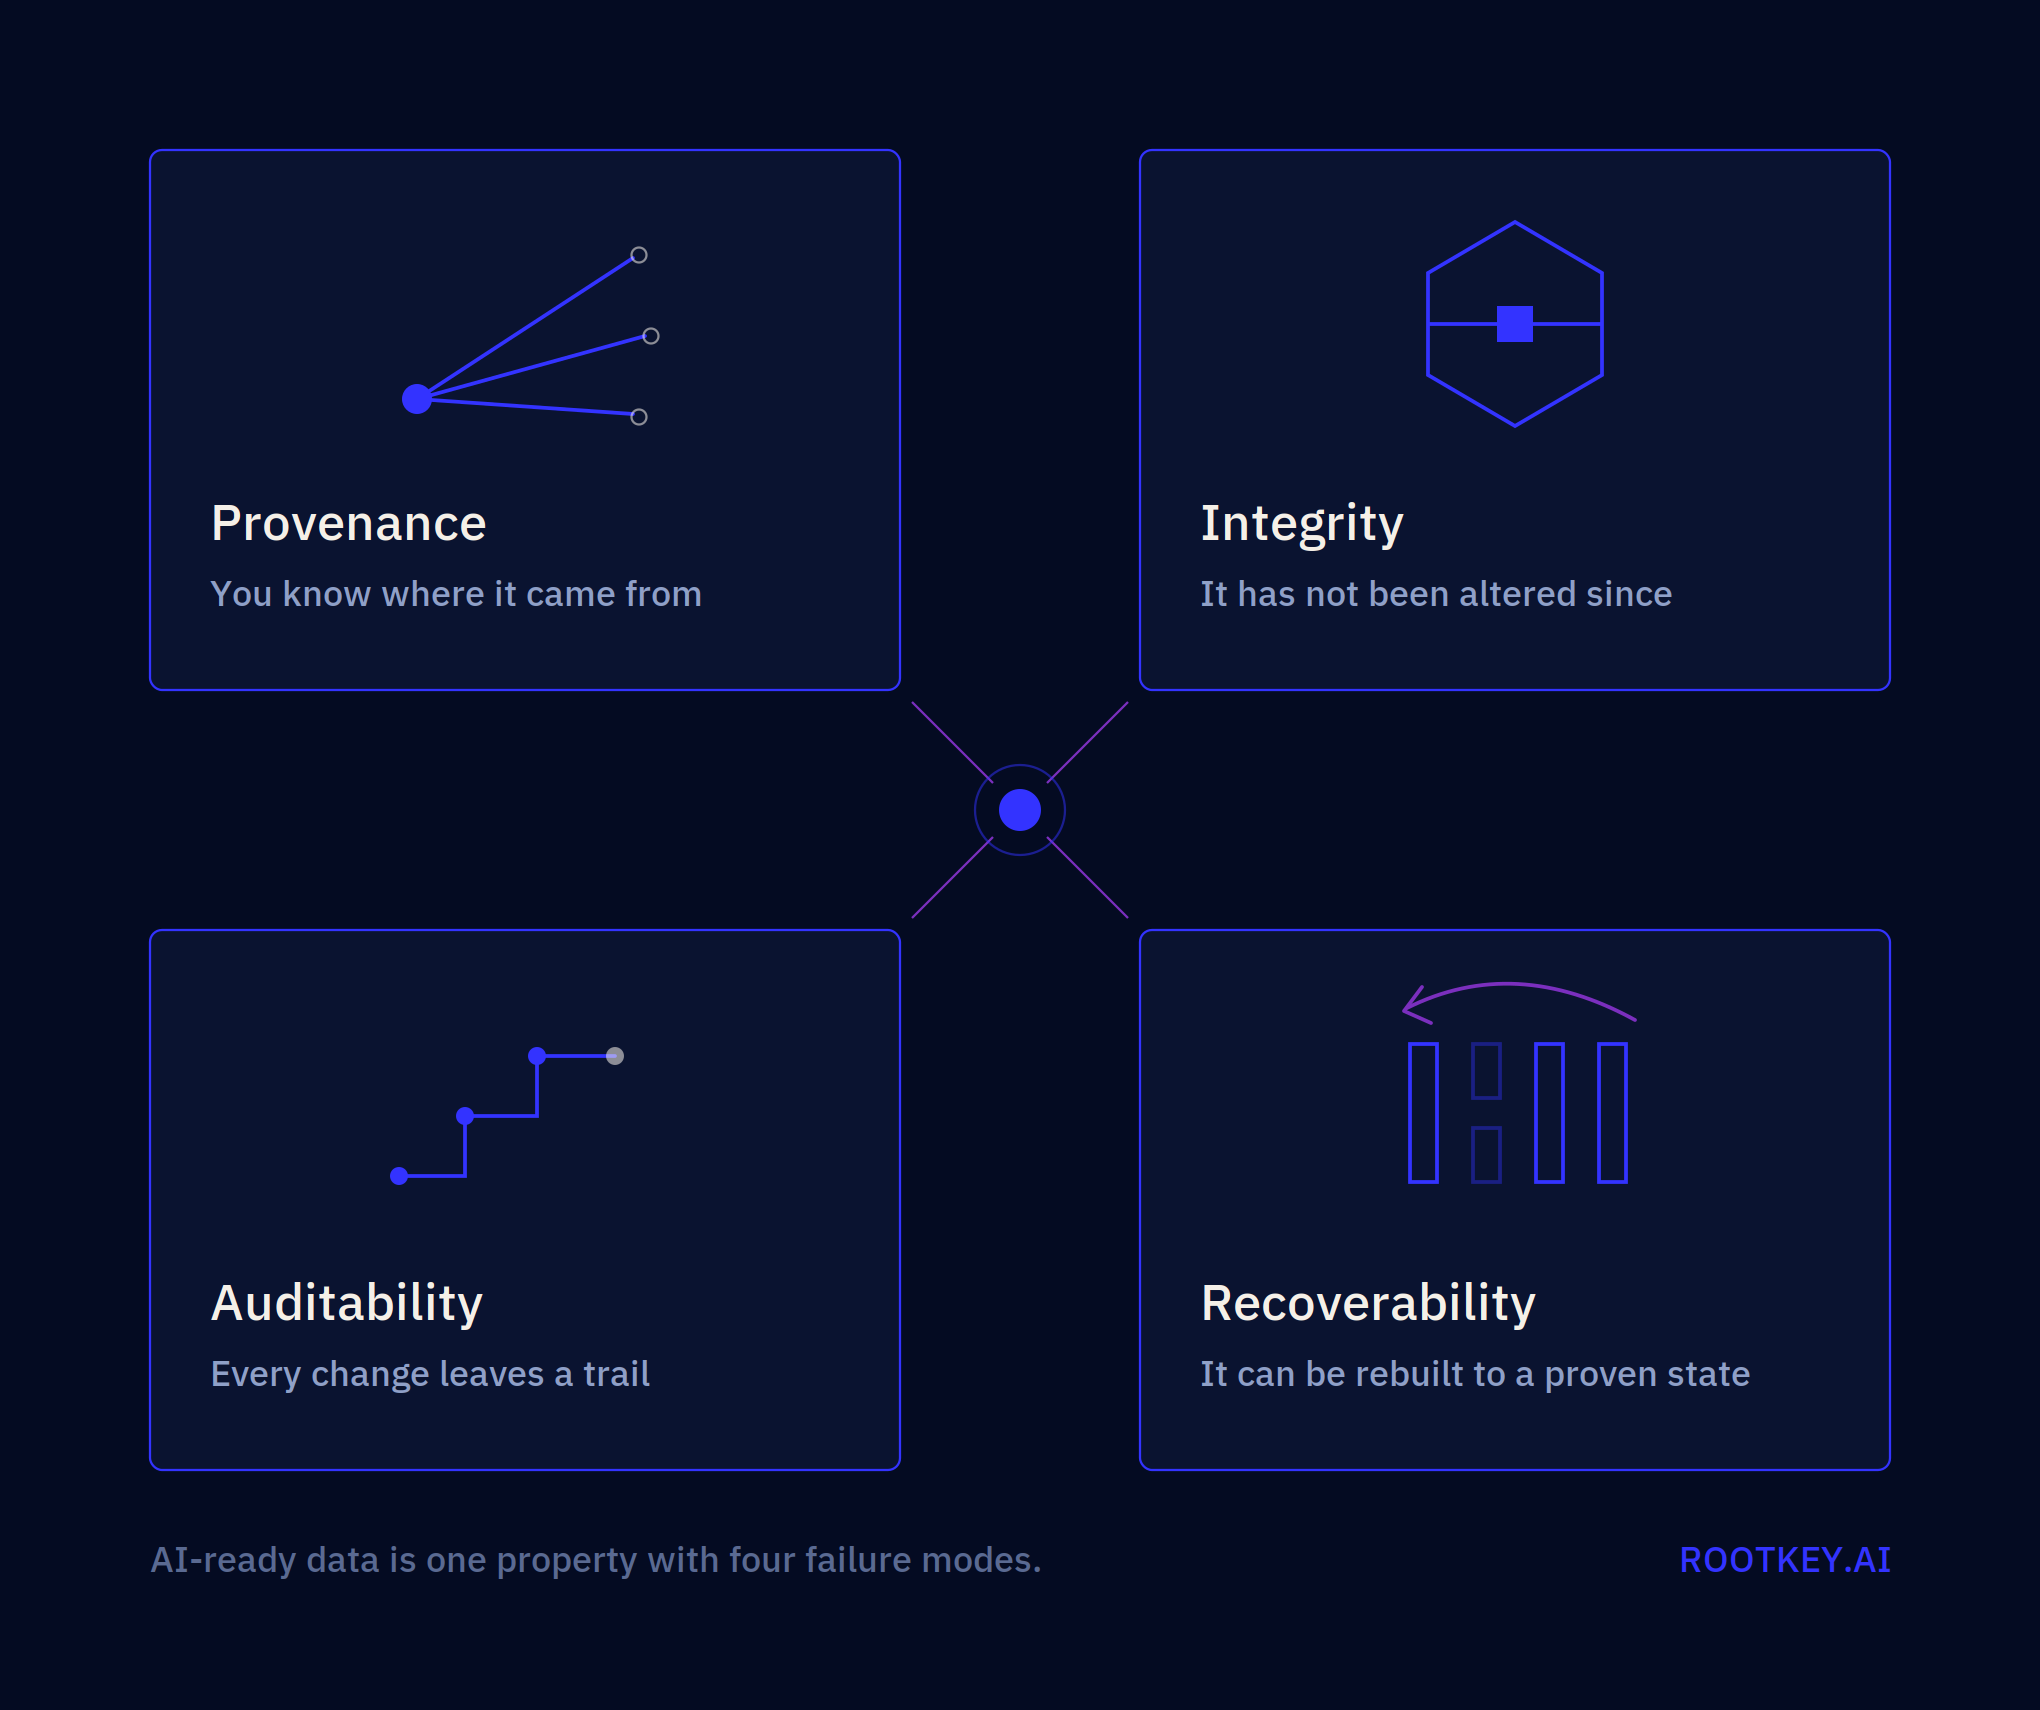
تكون البيانات جاهزة للذكاء الاصطناعي عندما تستوفي أربع خصائص، وبصورة مستمرة
أولًا، إثبات المصدر: منشأ كل سجل موثَّق وقابل للتحقق، لا مجرد ادعاء. ثانيًا، دليل عدم القابلية للتغيير: أي تغيير في مجموعة البيانات منذ التصديق عليها يمكن كشفه بالوسائل التشفيرية، لا مجرد تسجيله في قاعدة بيانات يمكن تعديلها هي نفسها. ثالثًا، المساءلة عن الوصول: كل طرف تعامل مع البيانات، ووقت تعامله معها، جزء من السجل الدائم. رابعًا، قابلية إعادة الإنتاج: انطلاقًا من الحالة المصدَّق عليها لمجموعة البيانات، يمكن عند الطلب إعادة بناء البيانات المستخدمة بالضبط في تدريب إصدار معيّن من نموذج أو في ضبطه الدقيق، بدلًا من تقديرها تقريبيًا من الذاكرة أو من وثائق كُتبت بعد وقوع الأمر.
لماذا لا تعني كلمة «موثَّق» ما تعنيه كلمة «قابل للتحقق»
جدول البيانات الإلكتروني الذي يصف مصدر بيانات التدريب هو توثيق. يكتبه الطرف نفسه الذي من مصلحته أن يجتاز التدقيق، ويمكن تعديله لاحقًا من دون أن يترك أثرًا. أما إثبات المصدر القابل للتحقق فيعني أن سجل المنشأ ثُبِّت لحظة استيعاب البيانات، بمعزل عن الطرف الخاضع للتدقيق، وبطريقة لا تسمح بمراجعته لاحقًا خلسةً من دون أن يترك ذلك دليلًا على المراجعة. وهذا التمييز - بين ادعاء وادعاء لا يمكن تغييره خلسةً - هو الفرق كله بين رواية امتثال وأدلة امتثال.
- إثبات المصدر: من أين نشأ هذا السجل، وهل يمكن إثبات هذا المنشأ بدلًا من مجرد ادعائه؟
- دليل عدم القابلية للتغيير: لو تغيّر هذا السجل بعد التصديق، فهل سيكون هذا التغيير قابلًا للكشف بالوسائل التشفيرية؟
- المساءلة عن الوصول: هل يوجد سجل دائم يكشف أي عبث، يضم كل طرف تعامل مع هذه البيانات؟
- قابلية إعادة الإنتاج: هل يمكن عند الطلب إعادة بناء مجموعة البيانات الدقيقة التي يستند إليها أي إصدار محدد من نموذج؟
يتحول مصطلح «جاهز للذكاء الاصطناعي» بسرعة إلى مصطلح امتثال، لا مجرد مصطلح يتعلق بجودة البيانات. فالبيانات التي لا تستطيع إثبات تاريخها لن تصمد أمام عمليات التدقيق التي بدأت تصل بالفعل بموجب قانون الذكاء الاصطناعي الأوروبي وتوجيه NIS2 وقواعد حوكمة الذكاء الاصطناعي الخاصة بكل قطاع. اكتشفوا كيف تُرسّخ ROOTKey مصدر البيانات وسلامتها بصورة مستمرة، لا عند نقطة الجمع فقط.