
Le cas d’usage de la blockchain en entreprise dont personne ne voulait parler
La blockchain d’entreprise a connu une décennie de cycles d’engouement. Des consortiums se sont formés puis dissous. Les projets pilotes ont produit des communiqués de presse, mais peu de déploiements en production. Au début des années 2020, la technologie avait acquis la réputation de résoudre des problèmes qui n’existaient pas, tout en échouant à résoudre ceux qui existaient.
Le retour de balancier a été aussi exagéré que l’engouement. Les propriétés spécifiques de la blockchain - immuabilité, décentralisation et vérifiabilité cryptographique - résolvent bel et bien une catégorie de problèmes réelle et importante. Ce ne sont simplement pas les problèmes auxquels s’attaquaient la plupart des projets blockchain de l’époque de 2017.
Le véritable cas d’usage de la blockchain en entreprise en 2026 est ciblé et puissant : l’ancrage d’enregistrements dont toute altération est détectable. Pas les contrats intelligents à grande échelle. Pas les plateformes décentralisées de visibilité sur la chaîne d’approvisionnement. Pas les actifs tokenisés comme proposition de valeur principale.
Un enregistrement cryptographique indiquant quelles données existaient, sous quelle forme et à quel moment - ancré dans un registre qu’aucune partie ne contrôle seule et qui ne peut pas être modifié rétroactivement - s’avère être exactement ce qu’exigent des cadres de conformité comme NIS2, DORA, le RGPD et le règlement européen sur l’intelligence artificielle (AI Act).
Pourquoi l’immuabilité compte pour les preuves de conformité
La plupart des cadres de conformité imposent aux organisations de conserver des enregistrements prouvant qu’elles étaient conformes à un moment précis. La difficulté : ces enregistrements sont stockés dans des systèmes qui peuvent être modifiés.
Un fichier journal dans une base de données peut être altéré par un administrateur disposant de privilèges suffisants. Un rapport de conformité stocké dans un système de gestion de contenu peut être modifié après coup. Une piste d’audit dans un système d’entreprise peut être effacée ou modifiée par l’équipe même dont elle est censée permettre de contrôler l’action.
Les régulateurs le savent. L’évolution des cadres de conformité vers l’exigence de preuves « dont toute altération est détectable » (les exigences de NIS2 en matière de journaux d’audit, les exigences de DORA sur l’intégrité des journaux TIC, les exigences de l’AI Act en matière de preuves de gouvernance des données) traduit la reconnaissance que l’on ne peut pas se fier à des enregistrements modifiables.
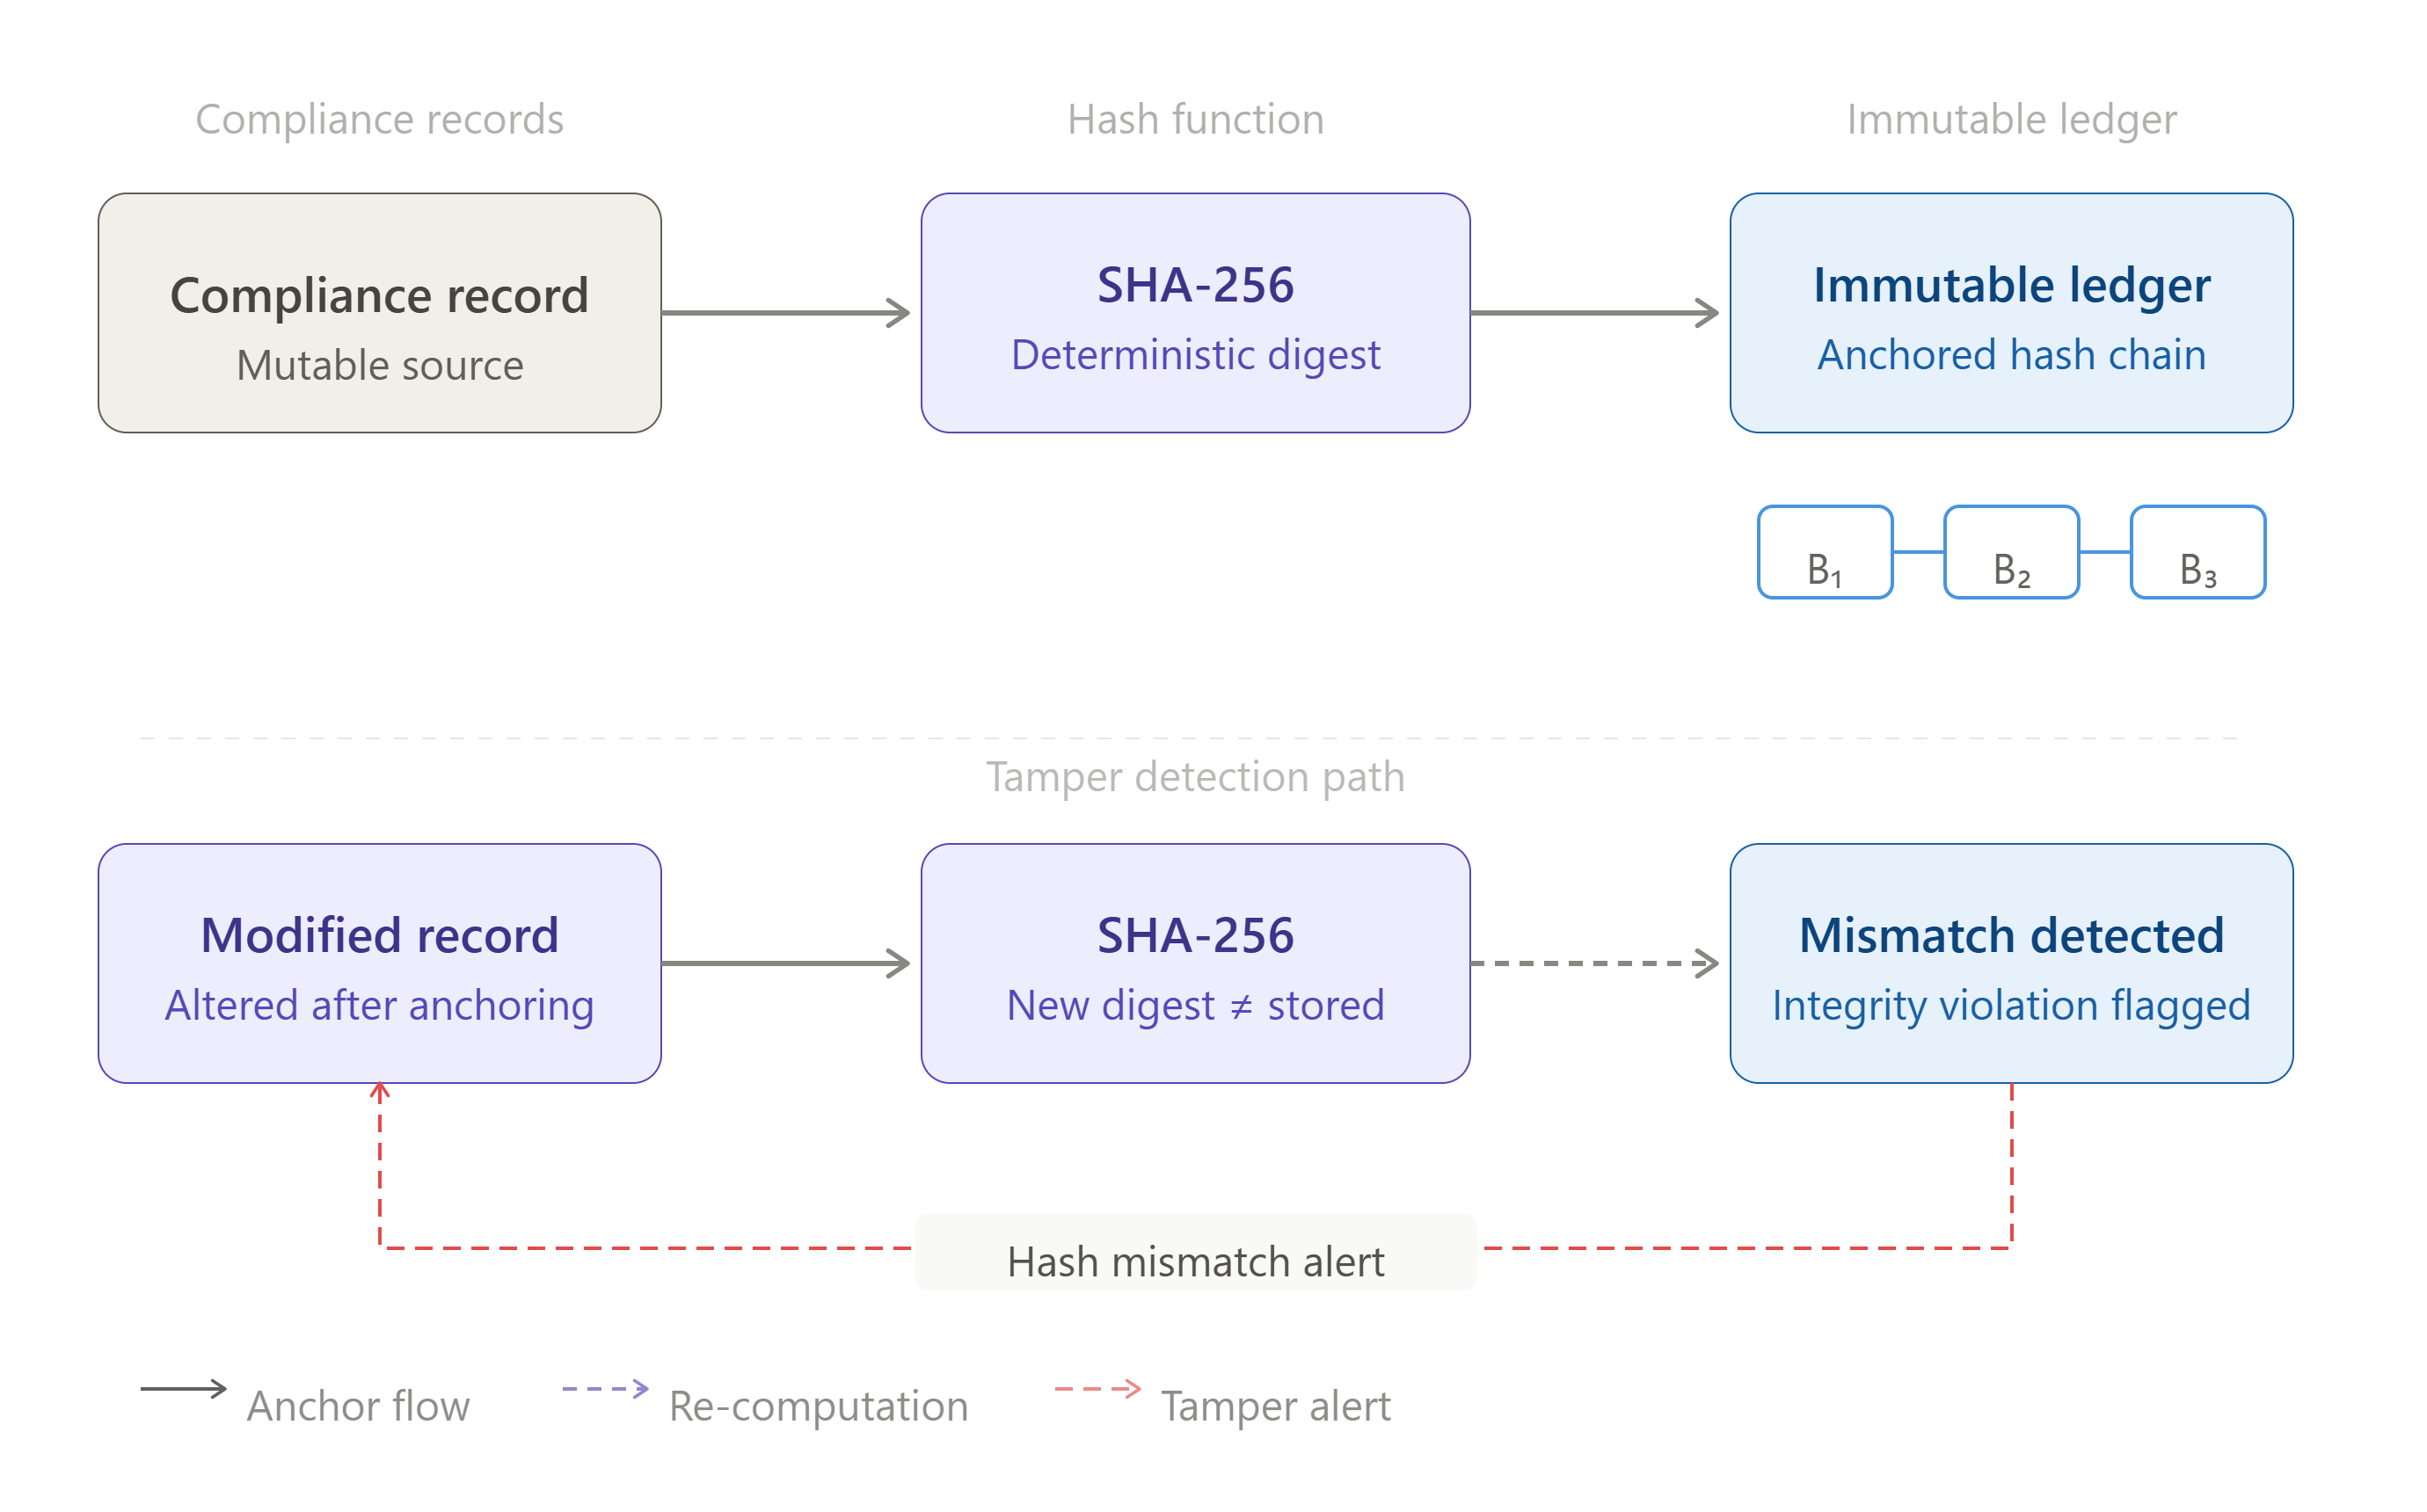
Les enregistrements ancrés dans une blockchain répondent précisément à ce problème. Lorsque le hash d’un enregistrement de conformité est inscrit dans un registre distribué, il ne peut plus en être effacé. L’enregistrement peut être modifié dans le système source - mais le hash inscrit dans le registre ne correspondra alors plus à l’enregistrement modifié, et la modification devient détectable.
C’est ce qu’explorait l’article sur la blockchain dans la traçabilité des actifs et la conformité sous l’angle de la chaîne d’approvisionnement - la même propriété d’immuabilité s’applique à l’ensemble des domaines de la conformité.
Les trois cas d’usage de conformité où la blockchain fonctionne vraiment
1. Preuves pour la notification des incidents aux autorités. NIS2 et DORA imposent tous deux de notifier les incidents importants dans des délais serrés. La notification elle-même doit être exacte, et les organisations doivent pouvoir démontrer ce qu’elles savaient et à quel moment. Les chronologies d’incidents ancrées dans une blockchain fournissent des preuves immuables du moment où les événements ont été détectés, des informations disponibles à chaque étape et du moment où les notifications ont été soumises.
2. Provenance des données d’entraînement de l’IA. L’article 10 de l’AI Act impose aux organisations de démontrer que les données d’entraînement étaient exactes et non modifiées au moment de l’entraînement. Un ancrage blockchain du jeu de données d’entraînement au moment de son ingestion fournit exactement cette preuve - un enregistrement horodaté, dont toute altération est détectable, qui peut être présenté à une autorité de surveillance du marché des années après l’entraînement.
3. Audits de sécurité de la chaîne d’approvisionnement. L’article 21, paragraphe 2, point d), de NIS2 impose l’évaluation de la sécurité de la chaîne d’approvisionnement. Pour les organisations dont les chaînes d’approvisionnement technologiques sont complexes, les enregistrements ancrés dans une blockchain des évaluations de sécurité des fournisseurs et des nomenclatures logicielles (SBOM) fournissent des preuves vérifiables de diligence raisonnable qui ne peuvent pas être fabriquées rétroactivement.
La plateforme ROOTKey met en œuvre ces trois cas d’usage sous forme de services managés prêts pour la production. Consultez la présentation de la plateforme ROOTKey et découvrez en détail le cas d’usage chaîne d’approvisionnement. Commencez un essai gratuit.