Petites organisations, grandes cibles
L'idée selon laquelle les cyberattaques seraient avant tout un problème de grandes entreprises a été définitivement démentie. En 2026, les PME représentent 43 % de toutes les cibles de cyberattaques dans le monde - et seules 14 % des entreprises de ce segment se sentent réellement prêtes à faire face à un incident.
Cet écart s'explique par des raisons prévisibles. Les PME fonctionnent généralement avec des équipes informatiques plus réduites, des budgets plus serrés et une capacité organisationnelle moindre pour mener des programmes de conformité dans la durée. Mais elles font face au même paysage de menaces que les grandes entreprises, de plus en plus aux mêmes obligations réglementaires (NIS2 englobe de nombreuses PME des secteurs critiques) et aux mêmes conséquences opérationnelles lorsqu'une attaque réussit.
La bonne nouvelle, c'est qu'une véritable cyberrésilience n'exige pas un budget de grande entreprise. Elle exige une compréhension claire de ce que recouvre réellement la résilience - et une démarche ciblée pour la construire.
Ce guide propose un cadre pratique aux PME qui renforcent leur cyberrésilience en 2026 : ce qu'il faut prioriser, où se concentrent les lacunes les plus courantes et comment démontrer la conformité lorsque les régulateurs la demandent.
Pourquoi les PME sont désormais la cible principale
Le déplacement de l'attention des attaquants vers les PME n'a rien d'accidentel. Plusieurs facteurs structurels ont fait des petites organisations la voie de moindre résistance pour des acteurs de la menace sophistiqués :
Le point d'entrée par la chaîne d'approvisionnement. Les grandes entreprises ont considérablement durci leurs surfaces d'attaque directes. Les attaquants se sont adaptés en ciblant les petites organisations de leurs chaînes d'approvisionnement - des organisations qui ont accès aux systèmes de ces grandes entreprises, sans disposer de contrôles de sécurité de niveau entreprise.
L'économie des rançongiciels. Les opérations de rançongiciel modernes fonctionnent comme de véritables entreprises, avec un support client, des grilles tarifaires et des réseaux d'affiliés. Les PME sont ciblées parce qu'elles sont plus susceptibles de payer rapidement - elles n'ont pas les ressources de réponse aux incidents nécessaires pour contenir une attaque, et une semaine d'interruption peut menacer leur existence même.
L'extension réglementaire. NIS2 a nettement élargi son champ d'application par rapport à la directive NIS initiale. Les PME qui opèrent dans des secteurs classés comme essentiels ou importants - et elles sont nombreuses, dans l'énergie, la santé, les transports et les infrastructures numériques - sont désormais soumises aux mêmes exigences de sécurité fondamentales que les grandes entreprises.
Les quatre piliers de la cyberrésilience des PME
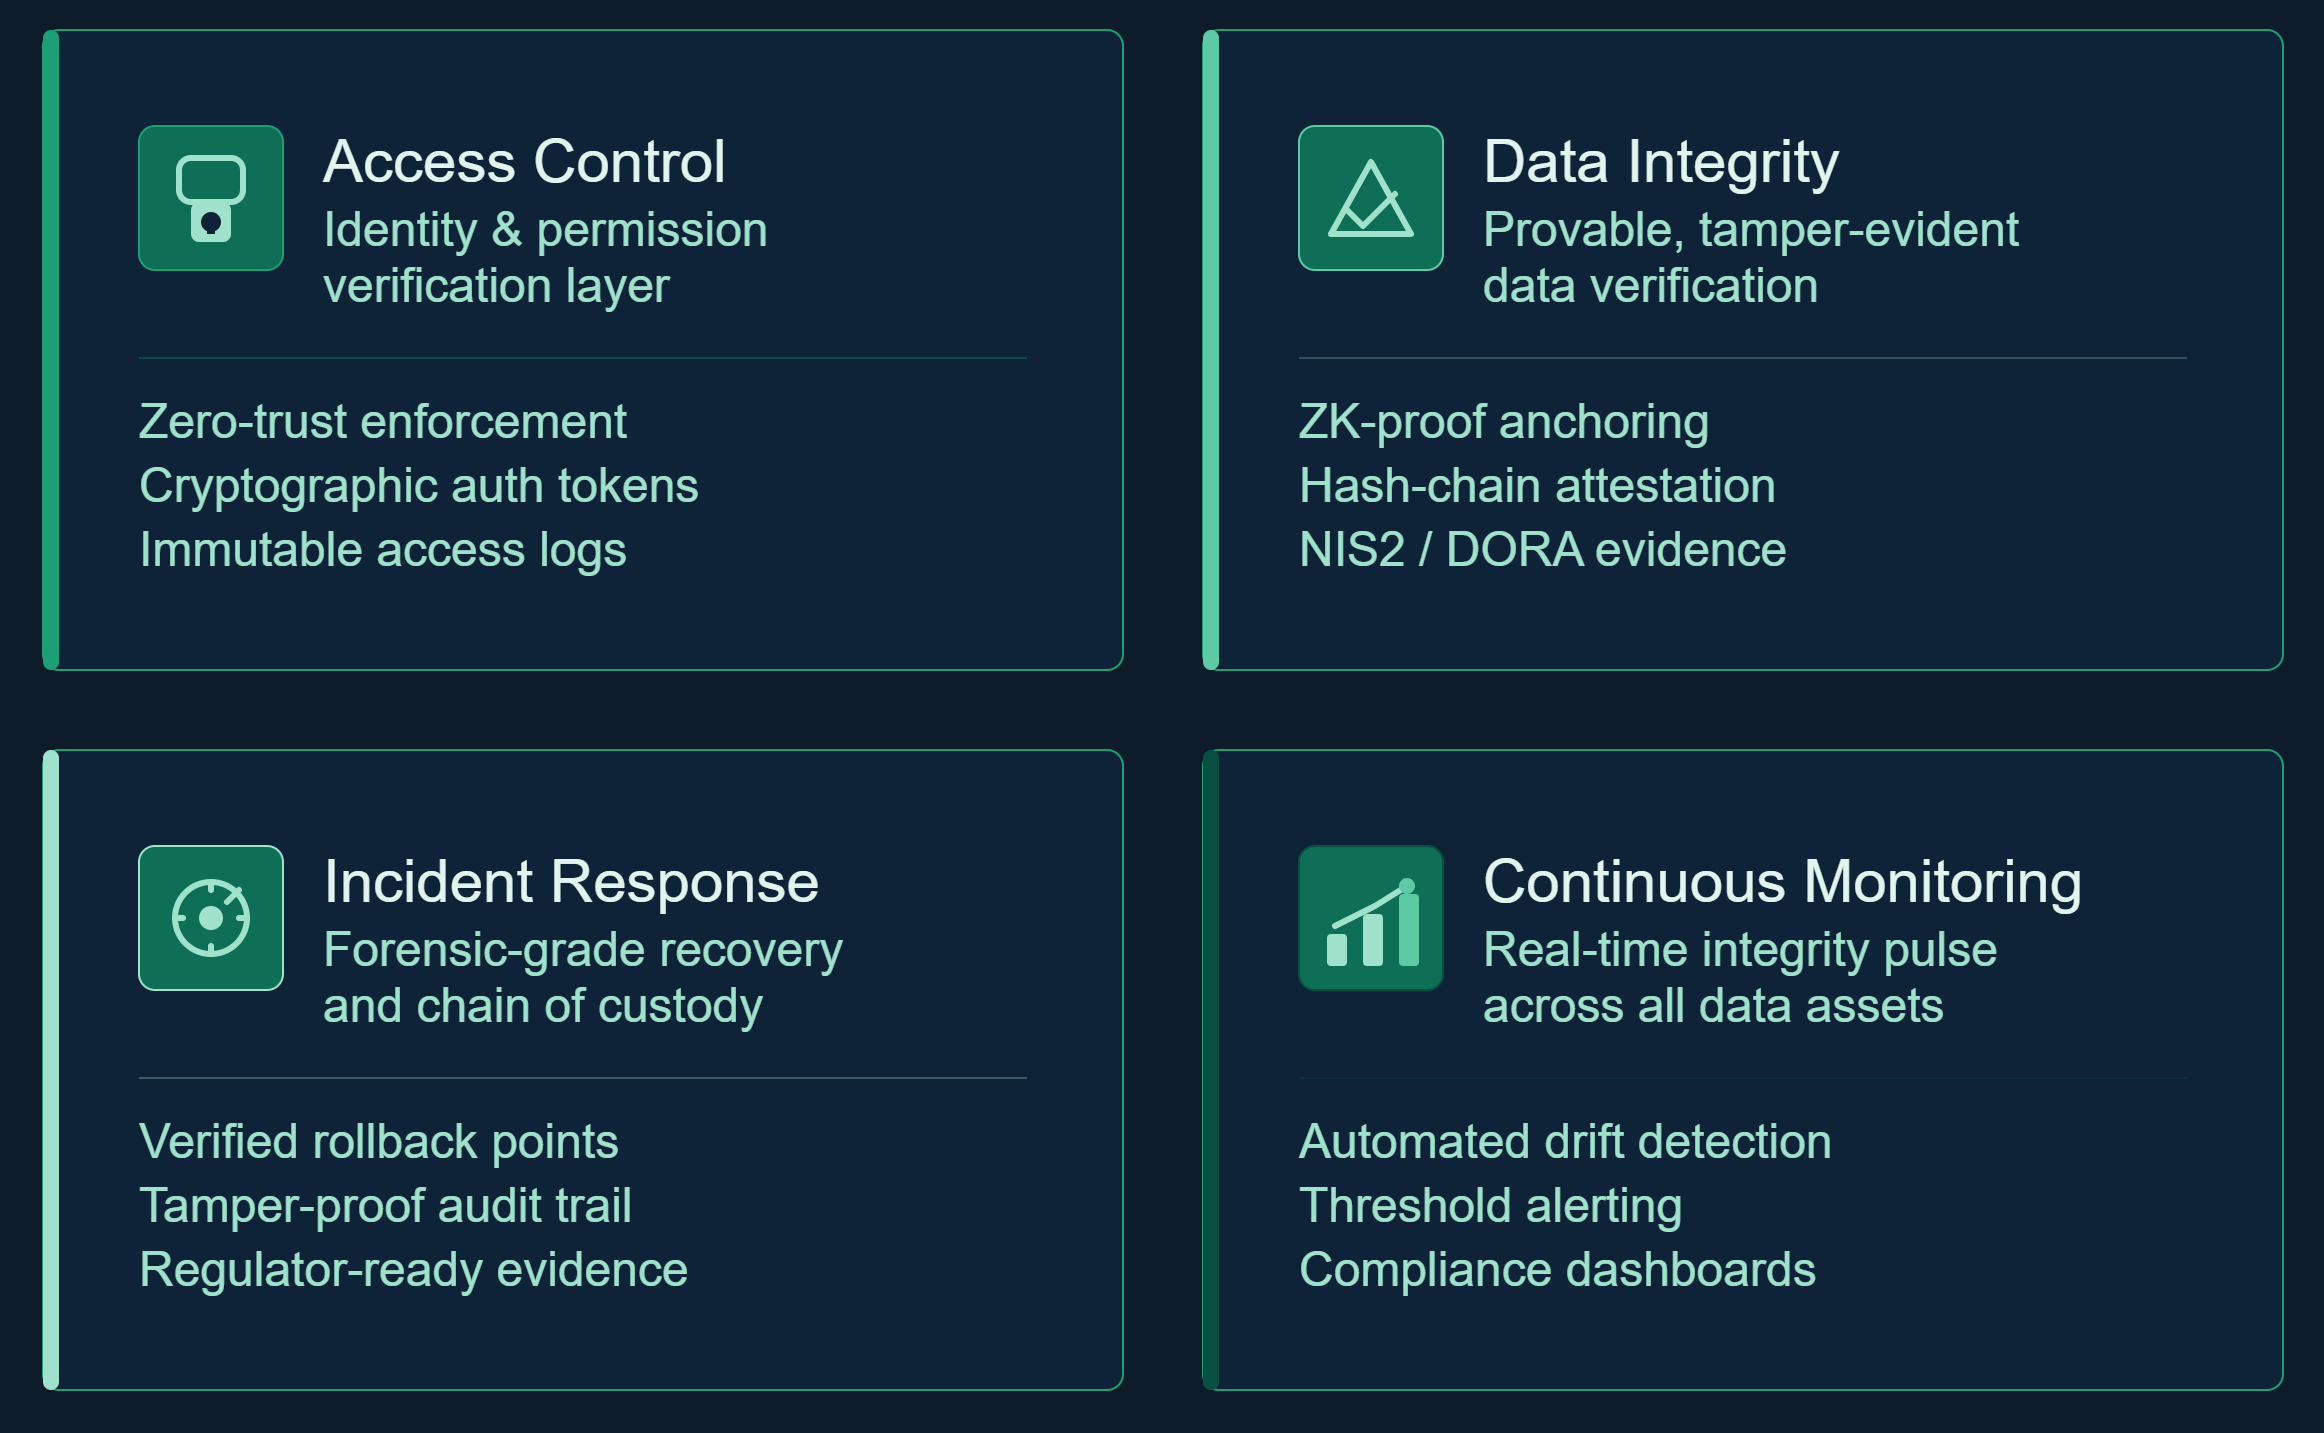
La résilience des PME doit s'articuler autour de quatre piliers pratiques. Chacun répond à un mode de défaillance différent et, ensemble, ils couvrent les voies les plus courantes par lesquelles les attaques contre les PME réussissent et prennent de l'ampleur.
- Contrôle d'accès et gestion des identités. La plupart des violations de sécurité dans les PME commencent par des identifiants compromis ou des droits d'accès excessifs. Déployez l'authentification multifacteur sur tous les systèmes critiques, appliquez le principe du moindre privilège et tenez à jour un inventaire de qui a accès à quoi. Pour les organisations soumises à NIS2 ou à DORA, des politiques de contrôle d'accès documentées, accompagnées de preuves de leur application, constituent une exigence de conformité.
- Intégrité des données et sauvegardes vérifiées. Les sauvegardes sont nécessaires, mais pas suffisantes. Une sauvegarde dont les données étaient déjà infectées par un rançongiciel avant son exécution, ou dont on ne peut pas vérifier qu'elle n'a pas été modifiée, n'est pas un actif de reprise. Mettez en place une vérification cryptographique de l'intégrité de vos sauvegardes afin que, le jour où vous devez restaurer, vous sachiez avec certitude quel état est sain. L'infrastructure de confiance vérifiable de ROOTKey offre cette capacité : chaque état de sauvegarde est ancré et vérifiable.
- Détection des incidents et préparation à la réponse. Une détection précoce réduit considérablement le coût et la durée des incidents de cybersécurité. Mettez en place une détection et une surveillance de base sur les terminaux, définissez des circuits d'escalade clairs et établissez vos procédures de première réponse avant d'en avoir besoin. Pour les organisations relevant de NIS2, un processus de notification initiale sous 24 heures, ayant fait l'objet d'exercices, est une exigence réglementaire.
- Une surveillance continue plutôt que des audits périodiques. La découverte la plus coûteuse est celle qui intervient des mois après qu'un attaquant a obtenu un premier accès. Une surveillance continue - même de base - comble cet écart. Donnez la priorité à la surveillance de vos systèmes les plus critiques : ceux dont la compromission mettrait votre activité à l'arrêt ou exposerait les données de vos clients.
Avancer sans budget de grande entreprise
La contrainte pratique pour la plupart des PME n'est pas l'ambition - ce sont les ressources. Bâtir un programme de sécurité complet à partir de zéro n'est pas réaliste pour une organisation de 50 personnes dotée d'une fonction informatique à temps partiel. La clé, c'est l'ordre des priorités : faire d'abord ce qui a le plus d'impact, puis progresser par étapes.
Commencez par le contrôle d'accès. La MFA et l'accès selon le moindre privilège réduisent le rayon d'impact de toute compromission. Ce sont des contrôles peu coûteux et à fort impact, qui ne demandent aucune expertise spécialisée pour être mis en œuvre.
Ensuite, vérifiez l'intégrité de vos sauvegardes. Si votre stratégie de sauvegarde se résume à « nous faisons des sauvegardes chaque nuit », ce n'est pas une stratégie de résilience - c'est une hypothèse. Vérifiez que vos sauvegardes sont saines, complètes et restaurables. Des outils comme ROOTKey rendent cela vérifiable cryptographiquement, au lieu de reposer sur l'espoir.
Puis, mettez en place les fondamentaux de la réponse aux incidents. Un guide de réponse d'une page, une liste de contacts claire pour votre prestataire de services de sécurité managés et les autorités compétentes, et un processus de communication rodé valent davantage qu'un outil sophistiqué que votre équipe ne sait pas utiliser.
Enfin, examinez vos obligations réglementaires. Si vous relevez d'un secteur couvert par NIS2, DORA ou le règlement de l'UE sur la cyberrésilience, identifiez précisément ce qui est exigé de vous et constituez votre documentation de conformité en parallèle de vos contrôles techniques - et non comme un exercice distinct.
De la conformité à la confiance
L'objectif de la cyberrésilience n'est pas un certificat ni une case de conformité cochée. C'est la confiance opérationnelle que, lorsque quelque chose tourne mal (et en 2026, pour la plupart des organisations, la question est de savoir quand, et non si), vous disposez des contrôles pour le détecter, des preuves pour le comprendre et de données saines et vérifiées pour vous en remettre.
ROOTKey a été conçu pour donner cette confiance aux organisations de toute taille. Une offre gratuite qui couvre la vérification d'intégrité essentielle. Une trajectoire vers une infrastructure de confiance vérifiable de niveau entreprise à mesure que votre organisation se développe. Et les preuves de conformité que les régulateurs, les assureurs et les partenaires exigent de plus en plus.
Commencez à bâtir les fondations de votre cyberrésilience avec ROOTKey - offre gratuite disponible, opérationnel en quelques jours, aucune carte bancaire requise.