
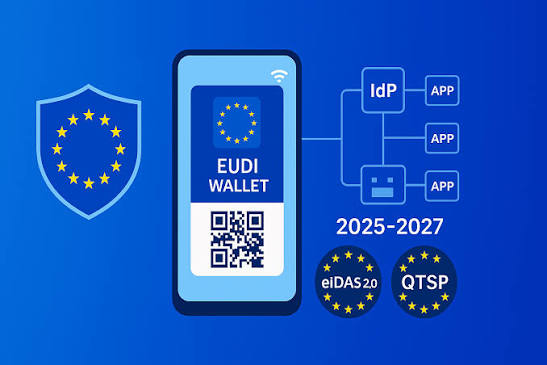
Une échéance obligatoire approche pour chaque État membre de l’UE
D’ici décembre 2026, les 27 États membres de l’UE doivent mettre le portefeuille européen d’identité numérique (portefeuille EUDI) à la disposition de leurs citoyens et résidents. Il ne s’agit ni d’une initiative volontaire ni d’un programme pilote. C’est une obligation légale au titre d’eIDAS 2.0 (règlement (UE) 2024/1183), entré en vigueur le 20 mai 2024 et désormais en plein déploiement.
Pour les entreprises réglementées - en particulier celles qui opèrent dans les services financiers, la santé, l’énergie, les transports et les infrastructures numériques - les conséquences vont bien au-delà de l’ajout d’une option de connexion. L’intégration du portefeuille EUDI va transformer la manière dont les organisations gèrent la vérification d’identité, la conformité KYC/AML, les signatures électroniques et la fourniture de services transfrontières.
À six mois de l’échéance de déploiement par les États membres, les organisations qui n’ont pas encore commencé à se préparer sont déjà en retard. Ce guide explique ce qu’exige eIDAS 2.0, quels secteurs sont les plus concernés et quelles mesures concrètes les entreprises doivent prendre dès maintenant.
Ce que change eIDAS 2.0 - et ce qu’il remplace
Le règlement eIDAS initial (2014) a établi un cadre pour l’identification électronique et les services de confiance - signatures numériques, cachets électroniques, horodatage et authentification de site internet. Il a fonctionné, mais il a produit un paysage fragmenté, où les systèmes nationaux d’identification électronique n’étaient pas toujours interopérables et où l’adoption variait fortement d’un État membre à l’autre.
eIDAS 2.0 refond ce cadre avec un portefeuille européen d’identité numérique unifié - une infrastructure d’identité numérique normalisée, délivrée par les États, que les citoyens peuvent utiliser pour tous les services publics et privés de l’UE. Contrairement à son prédécesseur, eIDAS 2.0 impose explicitement aux parties utilisatrices réglementées du secteur privé - les entités qui fournissent des services tels que la banque, l’assurance, le transport et la santé - d’accepter les portefeuilles EUDI pour la vérification d’identité.
C’est le changement décisif pour les entreprises : pour les parties utilisatrices réglementées, l’acceptation n’est pas facultative. Les organisations qui ne se dotent pas de la capacité technique et procédurale de vérifier les attestations du portefeuille EUDI seront en situation de non-conformité.
- Mai 2024 - Le règlement eIDAS 2.0 entre en vigueur dans toute l’UE.
- 2025-2026 - Les États membres mettent en place leur infrastructure nationale ; des portefeuilles EUDI pilotes sont déployés dans plusieurs pays.
- Décembre 2026 - Les 27 États membres doivent mettre les portefeuilles EUDI à la disposition des citoyens et des résidents.
- 2027 et au-delà - Les parties utilisatrices réglementées des secteurs soumis à l’obligation doivent accepter l’identification et l’authentification fondées sur le portefeuille EUDI.
Les secteurs où l’urgence est la plus forte
eIDAS 2.0 impose l’acceptation du portefeuille EUDI dans plusieurs secteurs réglementés. Les organisations de ces secteurs font face aux exigences de préparation les plus immédiates :
Services financiers et banque - Les processus KYC/AML, l’ouverture de comptes et l’autorisation des paiements devront tous prendre en charge l’identité fondée sur le portefeuille EUDI. Les établissements financiers dont la clientèle est répartie dans plusieurs pays de l’UE subiront l’impact opérationnel le plus important.
Santé - L’identification des patients, l’émission des prescriptions et les soins de santé transfrontières vont migrer vers une vérification fondée sur le portefeuille. Les prestataires de soins qui gèrent des données sensibles de patients doivent s’assurer que leur infrastructure d’identité est alignée sur le RGPD tout en adoptant les normes d’eIDAS 2.0.
Énergie et services publics - Les gestionnaires de réseaux intelligents, les fournisseurs d’énergie et les opérateurs d’infrastructures de comptage devront prendre en charge des interactions authentifiées et vérifiables avec des contreparties réglementées.
Infrastructures numériques et services cloud - Dans de nombreux cas, les prestataires TIC qui servent des secteurs réglementés devront démontrer leur compatibilité avec eIDAS 2.0 comme condition du maintien de leurs contrats.
Ce que les organisations réglementées doivent faire dès maintenant
Les six mois qui précèdent l’échéance de décembre 2026 ne suffisent pas pour construire de zéro l’intégration du portefeuille EUDI si votre organisation commence à planifier en novembre. Les entreprises qui seront prêtes ont déjà commencé. Voici le cadre pratique :
1. Cartographiez vos obligations de partie utilisatrice. Déterminez si votre secteur et les services précis que vous fournissez relèvent des exigences d’acceptation obligatoire.
2. Auditez votre infrastructure d’identité et d’authentification. L’intégration du portefeuille EUDI nécessite une API de connexion au portefeuille (Wallet Connector API) capable de vérifier les attestations émises par le portefeuille. Évaluez votre pile actuelle de fournisseurs d’identité et identifiez les lacunes d’intégration.
3. Assurez la cohérence avec votre cadre d’intégrité des données. Les attestations du portefeuille EUDI contiennent des données personnelles et organisationnelles sensibles. L’intégrité et l’authenticité des enregistrements issus d’interactions fondées sur le portefeuille doivent répondre aux mêmes normes vérifiables que les autres actifs de données réglementés.
4. Anticipez les scénarios transfrontières. Si votre organisation opère dans plusieurs États membres de l’UE, vérifiez que votre intégration fonctionnera correctement avec les différentes mises en œuvre nationales du portefeuille.
5. Documentez votre trajectoire de conformité. Les régulateurs attendront des parties utilisatrices qu’elles démontrent une préparation proactive. Tenir un registre clair et horodaté de l’avancement de votre intégration constitue une preuve défendable.
L’infrastructure de confiance vérifiable de ROOTKey soutient la couche d’intégrité des données dont dépendent les déploiements du portefeuille EUDI - en garantissant que les enregistrements issus d’interactions fondées sur le portefeuille rendent toute altération détectable et sont prêts pour l’audit dès leur création.
Commencez à bâtir votre socle d’identité numérique vérifiable avec ROOTKey.