
Le RGPD a toujours exigé l’intégrité des données. Avec l’IA, il n’est plus possible de l’ignorer.
Le RGPD exige l’intégrité des données depuis 2018. L’article 5, paragraphe 1, point f) impose « une sécurité appropriée des données à caractère personnel, y compris la protection contre le traitement non autorisé ou illicite et contre la perte, la destruction ou les dégâts d’origine accidentelle ». L’article 5, paragraphe 1, point d) exige que les données à caractère personnel soient « exactes et, si nécessaire, tenues à jour ».
Dans la plupart des organisations, ces exigences ont été interprétées comme des politiques de contrôle d’accès et de sauvegarde. Mots de passe robustes, accès basé sur les rôles, sauvegardes régulières. Techniquement conforme. En pratique, insuffisant.
L’IA modifie ce calcul. Lorsque des données à caractère personnel alimentent des pipelines d’entraînement d’IA, des moteurs de recommandation, des systèmes de décision automatisée ou des outils de présélection RH, le principe d’exactitude cesse d’être passif. Un seul enregistrement inexact ou falsifié dans un jeu de données d’entraînement peut se propager de manière systématique à des milliers de décisions, chacune pouvant être contestée individuellement au titre de l’article 22 du RGPD.
Les autorités de protection des données de toute l’UE commencent à faire ce lien.
Les exigences de l’article 5 que les déploiements d’IA activent
Trois principes de l’article 5 deviennent nettement plus difficiles à respecter lorsque des données à caractère personnel entrent dans des pipelines d’IA :
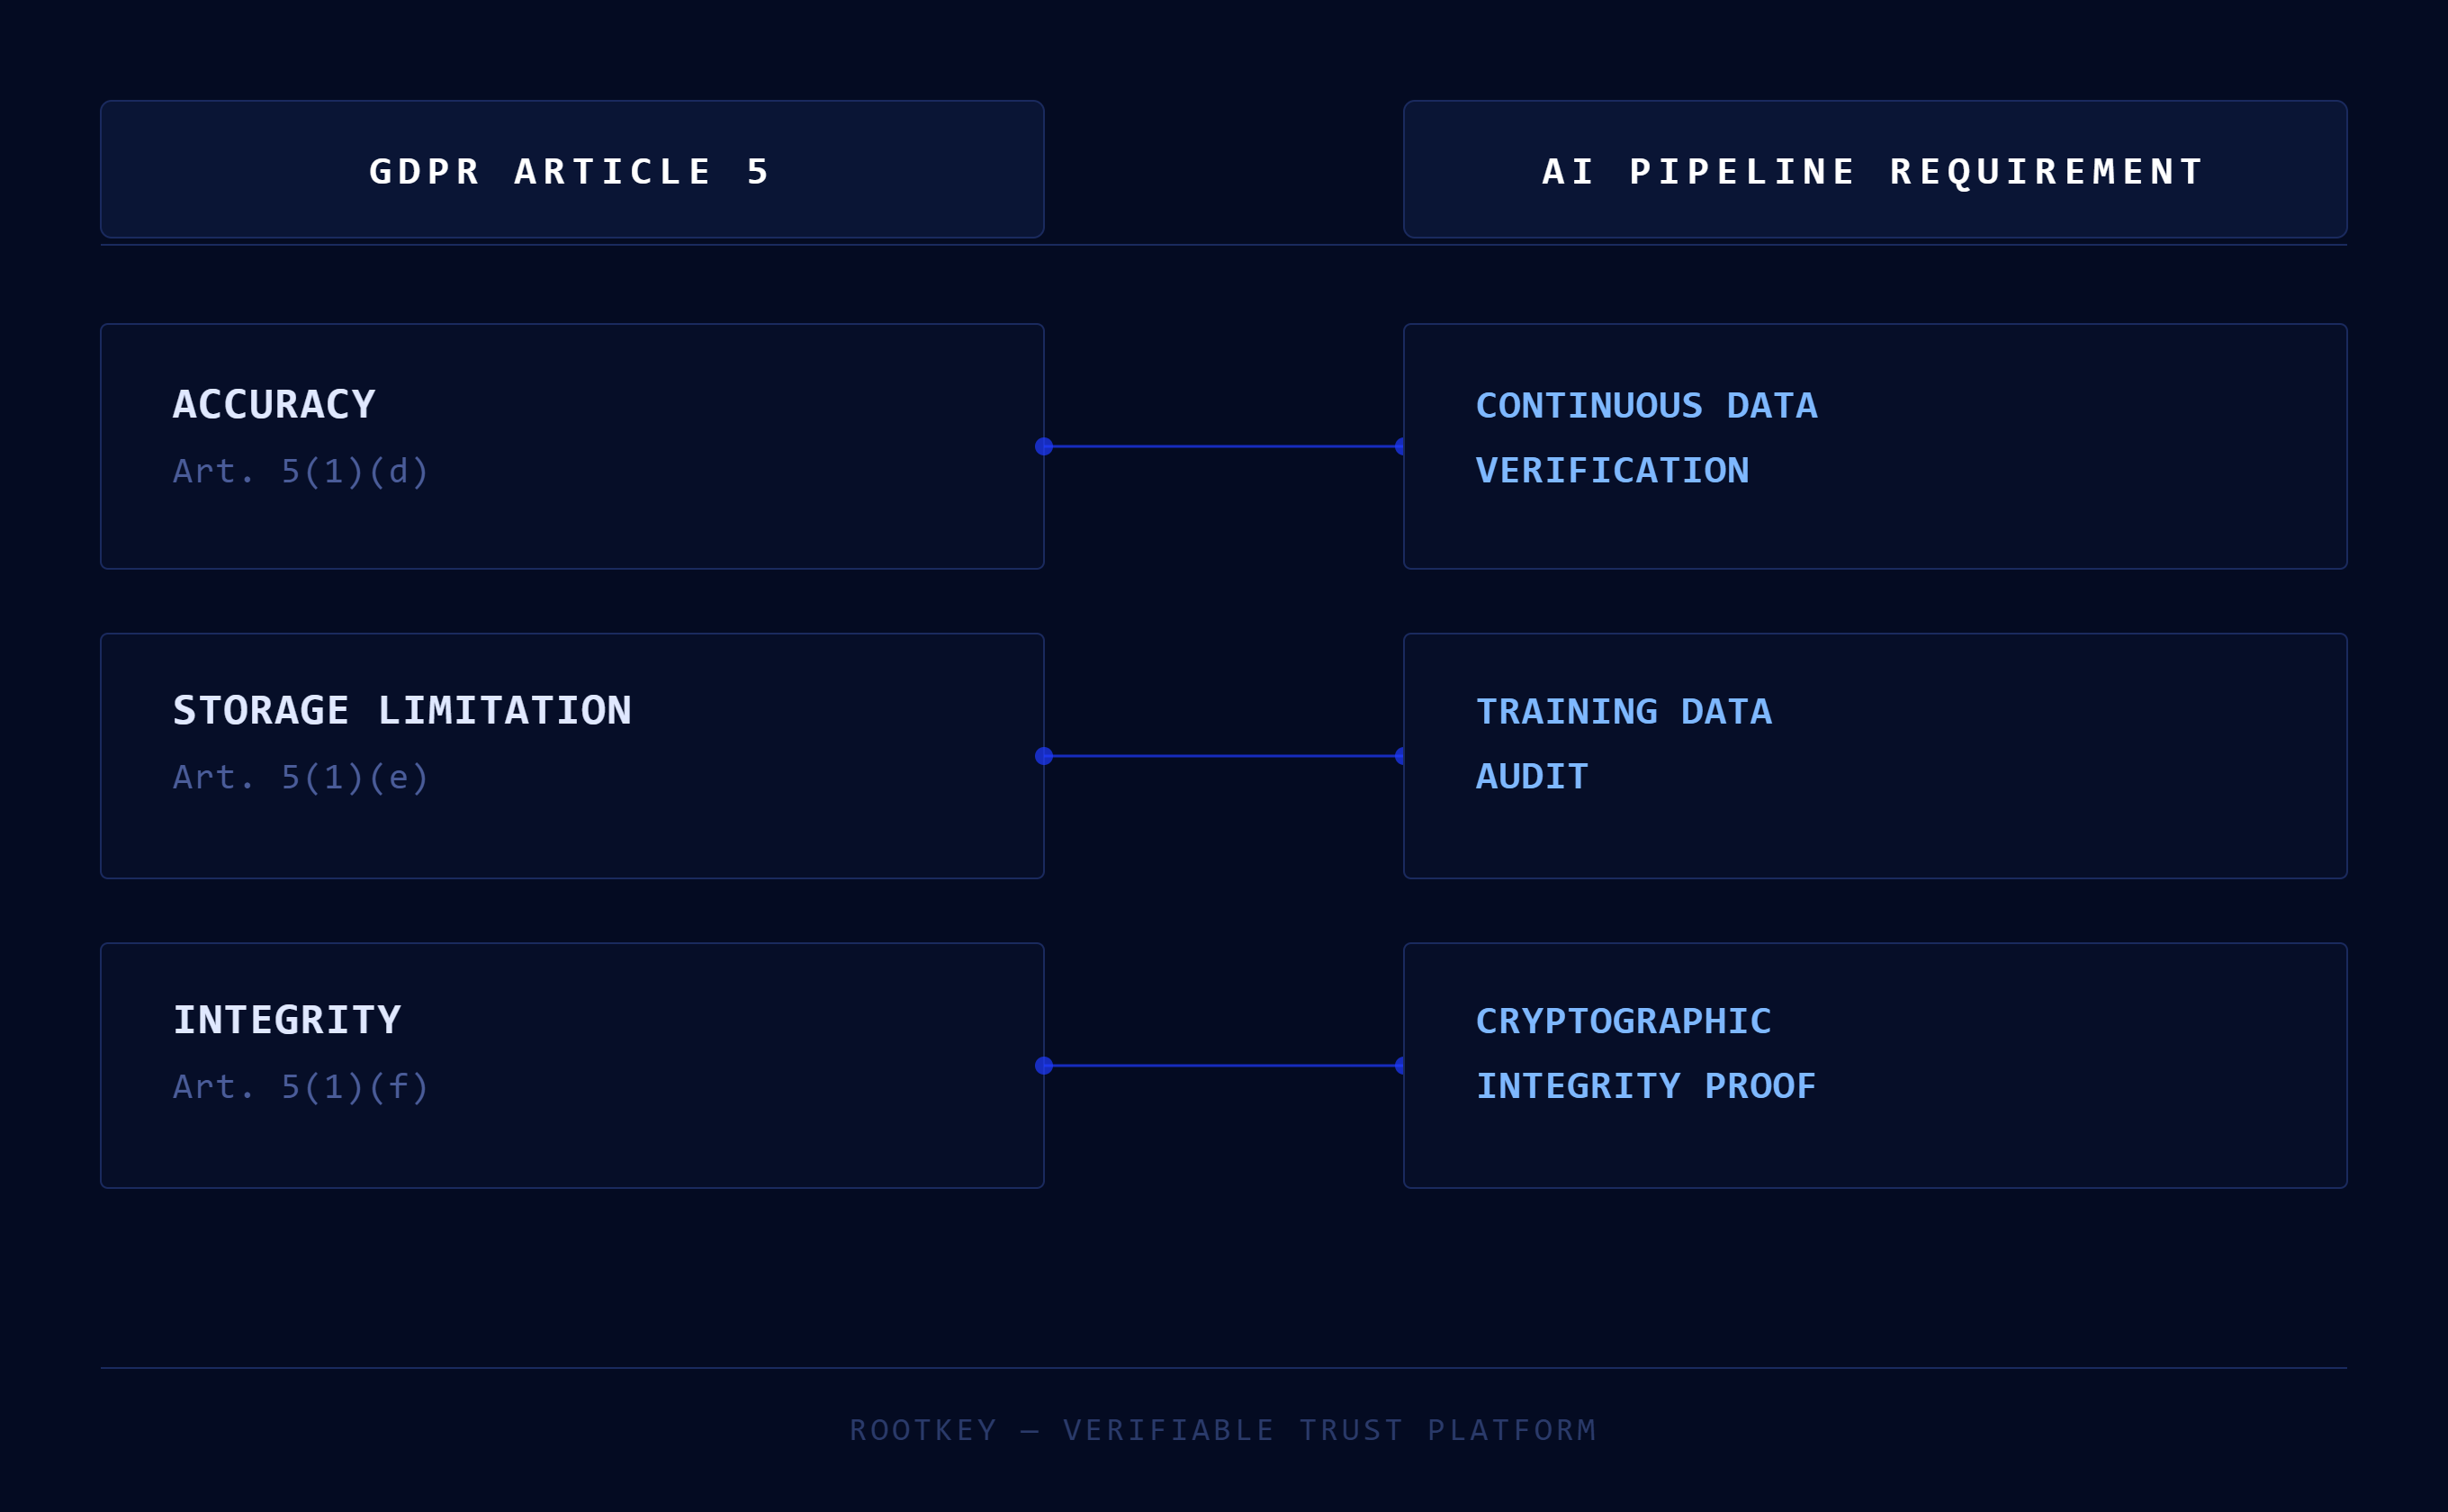
Exactitude (article 5, paragraphe 1, point d)). Les données à caractère personnel doivent être exactes. Dans un contexte d’IA, cela signifie non seulement que les données sources étaient exactes au moment de leur collecte, mais aussi qu’elles sont restées exactes et non modifiées à chaque étape du pipeline d’IA. La personne concernée dispose d’un droit de rectification au titre de l’article 16 - mais si le modèle a déjà été entraîné sur des données inexactes, la rectification de l’enregistrement source n’efface pas les schémas appris par le modèle.
Limitation de la conservation (article 5, paragraphe 1, point e)). Les données ne doivent pas être conservées plus longtemps que nécessaire. Les jeux de données d’entraînement d’IA contiennent souvent des données à caractère personnel collectées pour une autre finalité et conservées au-delà de la durée de conservation initiale. Si ces données figurent encore dans un corpus d’entraînement, il peut s’agir d’une violation du principe de limitation de la conservation.
Intégrité et confidentialité (article 5, paragraphe 1, point f)). L’« intégrité » de l’article 5, paragraphe 1, point f) est couramment lue sous l’angle de la confidentialité, mais les autorités de contrôle l’interprètent de plus en plus comme une exigence d’intégrité vérifiable - la capacité de démontrer que les données n’ont pas été modifiées, accidentellement ou délibérément.
Ce que la conformité exige réellement
Satisfaire aux exigences de l’article 5 pour les systèmes d’IA qui traitent des données à caractère personnel suppose des capacités dont la plupart des organisations ne disposent pas aujourd’hui :
Auditabilité de la composition des données d’entraînement. Vous devez pouvoir démontrer, pour tout modèle entraîné sur des données à caractère personnel, exactement quels enregistrements ont été inclus, quand ils l’ont été et si leur durée de conservation courait encore au moment de l’entraînement.
Détection des falsifications tout au long du pipeline. Les données au moment de l’entraînement du modèle doivent être, de façon démontrable, les mêmes que celles qui ont été capturées et vérifiées. Une piste d’audit cryptographique, de la source à l’exécution de l’entraînement, satisfait à cette exigence ; un fichier journal dans un système modifiable, non.
Capacité de réponse aux demandes des personnes concernées. Lorsqu’une personne exerce son droit de rectification ou d’effacement, vous devez pouvoir identifier tous les systèmes d’IA entraînés sur ses données et en évaluer l’impact. Sans un registre complet, à l’intégrité vérifiée, de la composition des données d’entraînement, c’est pratiquement impossible.
L’infrastructure d’intégrité des données de ROOTKey alignée sur le RGPD fournit le socle technique de ces trois exigences. Découvrez comment les audits de conformité facilités fonctionnent en pratique et lancez une évaluation de conformité gratuite.