Introduction
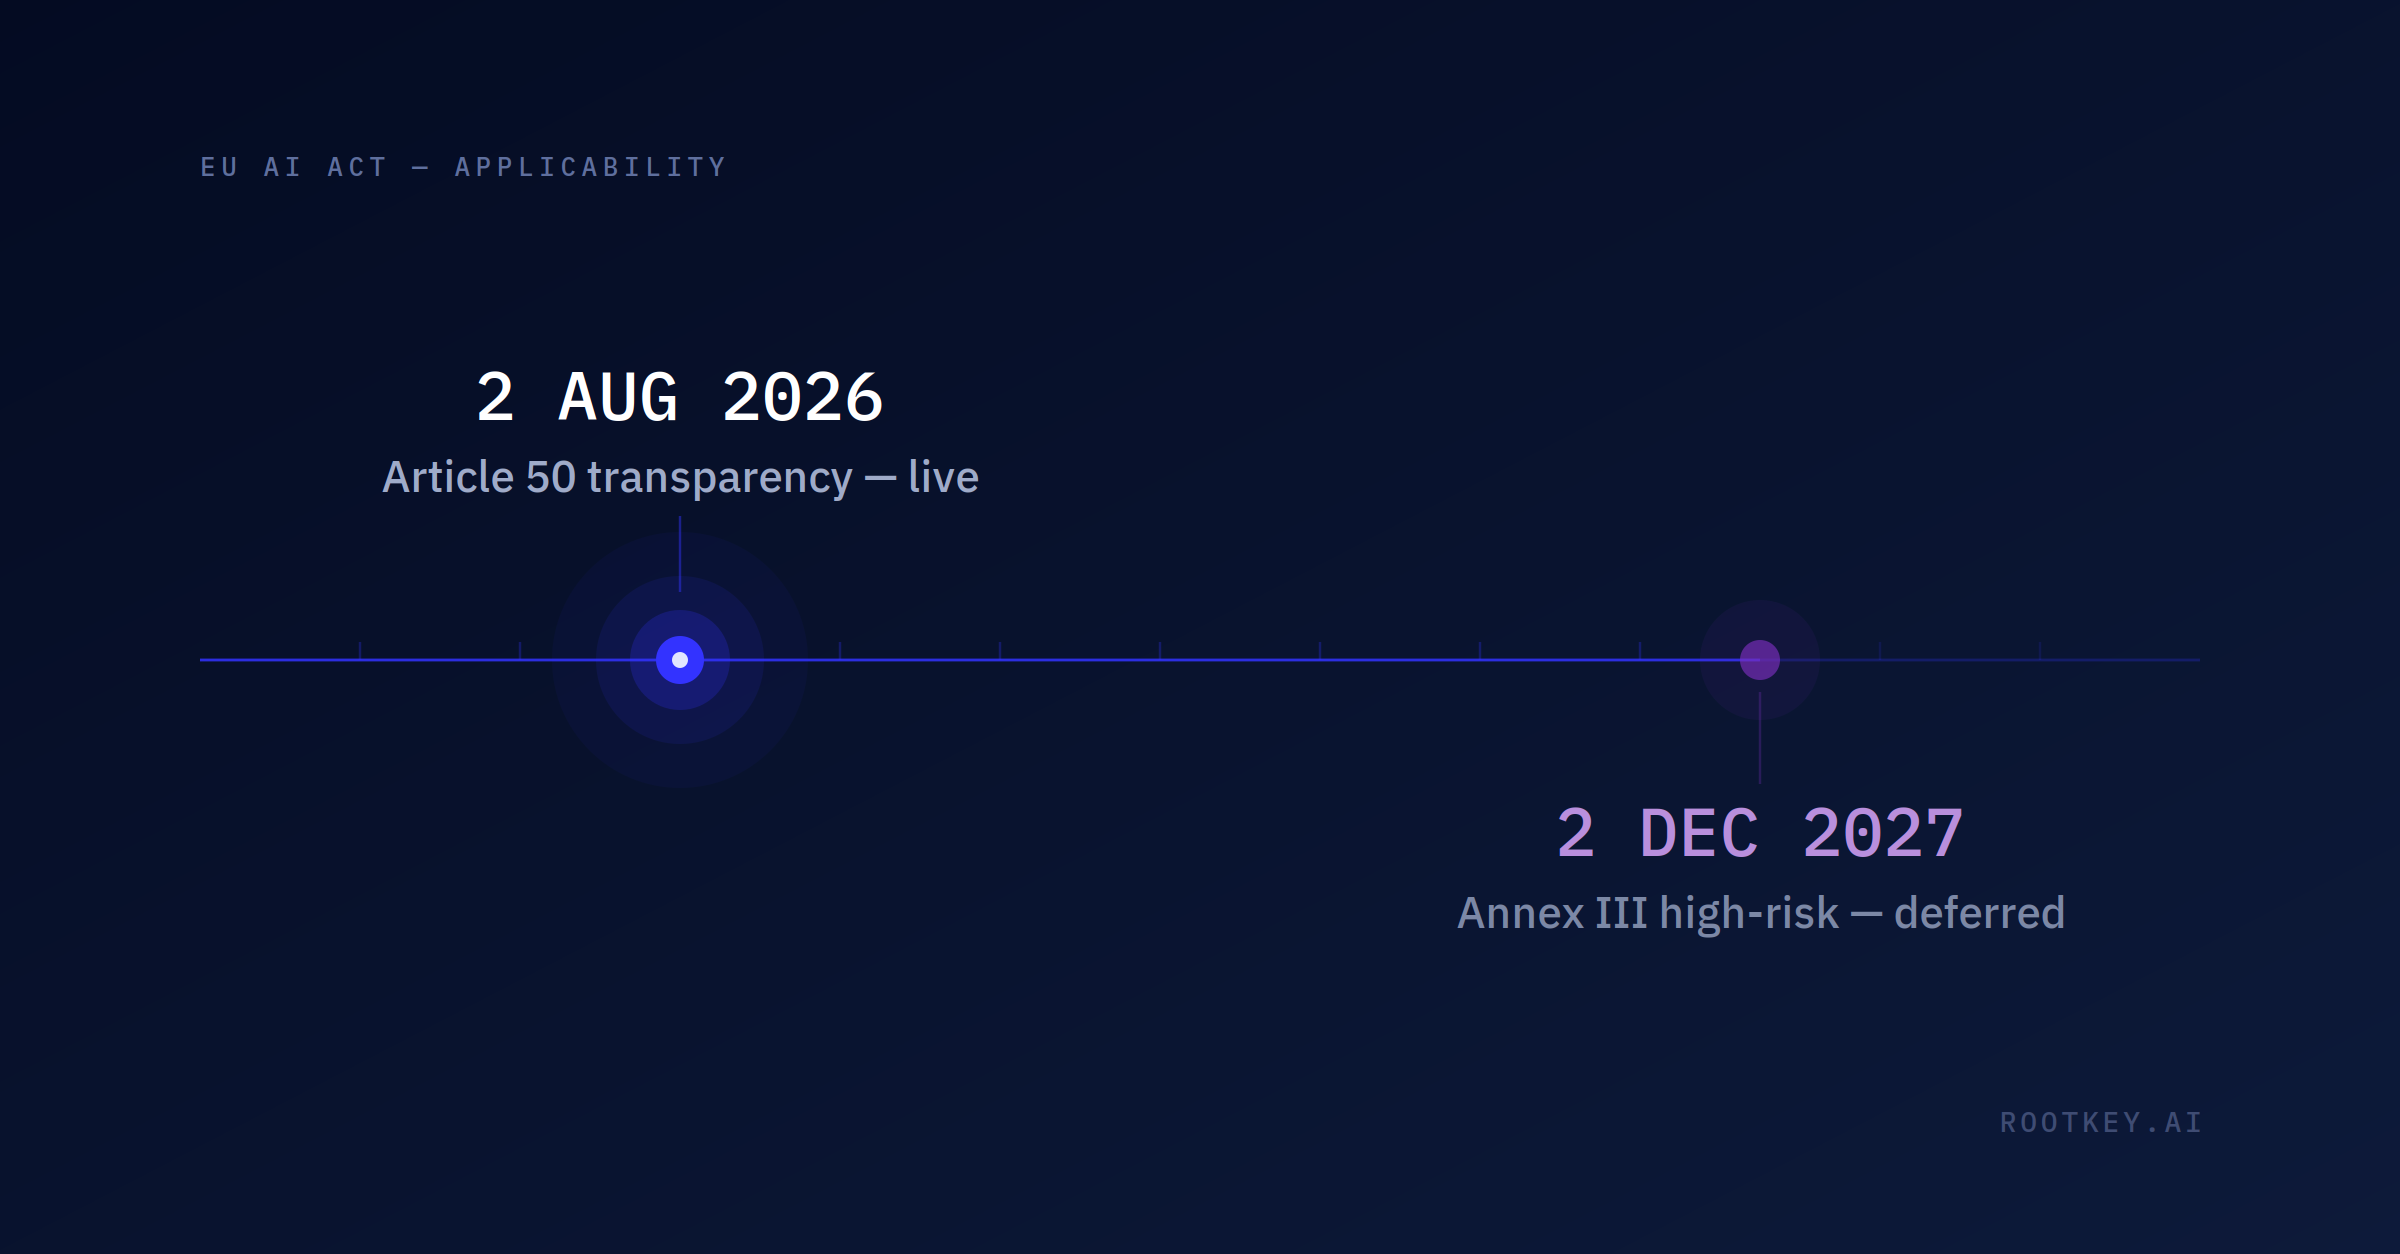
Depuis deux ans, le 2 août 2026 est entouré sur les calendriers de conformité comme la date d’entrée en application des obligations du règlement européen sur l’intelligence artificielle (AI Act) relatives aux systèmes à haut risque. Ce n’est plus exact, et la confusion que cela crée au sein des équipes des entreprises constitue en soi un risque. En juin 2026, l’UE a convenu de reporter le calendrier de mise en conformité des systèmes d’IA à haut risque de 16 mois pour les systèmes autonomes et de 12 mois pour les systèmes intégrés à des produits, ce qui repousse cette échéance à décembre 2027. Ce qui n’a pas bougé, c’est l’article 50 : les obligations de transparence applicables aux chatbots, l’étiquetage des contenus générés par l’IA et la divulgation des hypertrucages (deepfakes), ainsi que les pouvoirs d’exécution de la Commission sur les modèles d’IA à usage général, deux volets qui ont force obligatoire dès ce mois-ci.
Ce qui est réellement applicable à partir du 2 août 2026
Obligations de transparence de l’article 50
Toute organisation qui déploie un chatbot, un système générant des contenus synthétiques audio, image, vidéo ou texte, ou un système de reconnaissance des émotions ou de catégorisation biométrique est désormais soumise à l’obligation contraignante d’en informer les utilisateurs finaux. Les contenus générés par l’IA susceptibles d’être confondus avec des contenus authentiques doivent être marqués comme artificiels dans un format lisible par machine, et les hypertrucages doivent comporter une mention claire. Cela s’applique que le système sous-jacent soit classé ou non à haut risque.
Pouvoirs d’exécution sur les modèles d’IA à usage général
Le pouvoir de la Commission de faire respecter les obligations des fournisseurs de modèles d’IA à usage général - y compris le niveau de risque systémique, qui couvre les plus grands modèles de fondation - est lui aussi actif à partir de cette date. Les entreprises qui bâtissent leurs solutions sur des modèles à usage général héritent d’obligations de documentation en aval, même lorsque leur propre cas d’usage n’est pas classé à haut risque.
Ce qui a été reporté - et pourquoi ce report ne signifie pas « attendre »
Les systèmes à haut risque ont désormais jusqu’à décembre 2027
Les systèmes à haut risque autonomes - qui couvrent l’identification biométrique, les infrastructures critiques, l’éducation et la formation professionnelle, les décisions en matière d’emploi, l’accès aux services essentiels tels que l’évaluation de la solvabilité et l’assurance, les activités répressives, la migration et l’administration de la justice - ont obtenu 16 mois supplémentaires. Les systèmes à haut risque intégrés à des produits relevant de la législation existante de l’UE sur la sécurité des produits, tels que les dispositifs médicaux, les jouets et les ascenseurs, ont obtenu 12 mois supplémentaires. Aucune de ces obligations ne disparaît ; toutes deux finiront par s’appliquer, selon un calendrier que les régulateurs ont désormais rendu explicite.
L’exigence de gouvernance des données de l’article 10 est celle par laquelle commencer dès maintenant
Lorsque les obligations relatives au haut risque s’appliqueront, l’article 10 exige que les jeux de données d’entraînement, de validation et de test soient pertinents, suffisamment représentatifs et - dans toute la mesure du possible - exempts d’erreurs, avec des pratiques documentées de gouvernance et de gestion des données adaptées à la destination du système. Il ne s’agit pas d’une simple case à cocher une fois pour toutes avant le déploiement ; cela exige un historique continu et défendable indiquant quelles données ont entraîné le système, d’où elles proviennent et si elles ont été modifiées depuis. Constituer cette piste de preuves a posteriori, au cours des derniers mois précédant une échéance fixée à décembre 2027, est nettement plus difficile que de l’intégrer dès maintenant au pipeline de données, tant qu’il reste de la marge.
- En vigueur dès maintenant : obligations de divulgation pour les chatbots et les contenus d’IA au titre de l’article 50
- En vigueur dès maintenant : pouvoirs d’exécution de la Commission sur les modèles d’IA à usage général
- Reporté à décembre 2027 : obligations des systèmes à haut risque autonomes (prolongation de 16 mois)
- Reporté à décembre 2027 environ : systèmes à haut risque intégrés à des produits (prolongation de 12 mois)
- Inchangé : le niveau d’exigence de fond en matière de gouvernance des données de l’article 10, qui impose toujours une provenance des jeux de données documentée et défendable
Considérer le report comme une autorisation d’attendre est l’erreur la plus fréquente que commettent les équipes IA des entreprises ce trimestre. Les obligations qui comptent le plus - une gouvernance des données défendable et vérifiable en continu - sont celles qui demandent le plus de temps pour être correctement mises en place. Découvrez comment ROOTKey ancre les données d’entraînement et d’inférence de l’IA pour une vérification continue, prête pour l’audit.