
Introduction
L’Allemagne a transposé NIS2 dans son droit national avant nombre de ses homologues de l’UE, et son agence fédérale de cybersécurité, le BSI, constitue désormais le signal précoce le plus clair de la manière dont l’application de NIS2 se déroule concrètement lorsqu’une autorité de supervision dispose d’un mandat légal opérationnel. Environ 47 injonctions formelles ont déjà été émises dans le cadre de la mise en œuvre allemande de NIS2 - un volume qui en dit plus sur les schémas d’application probables dans le reste de l’UE que n’importe quelle amende prise isolément jusqu’à présent.
Ce que recouvre réellement une « injonction formelle »
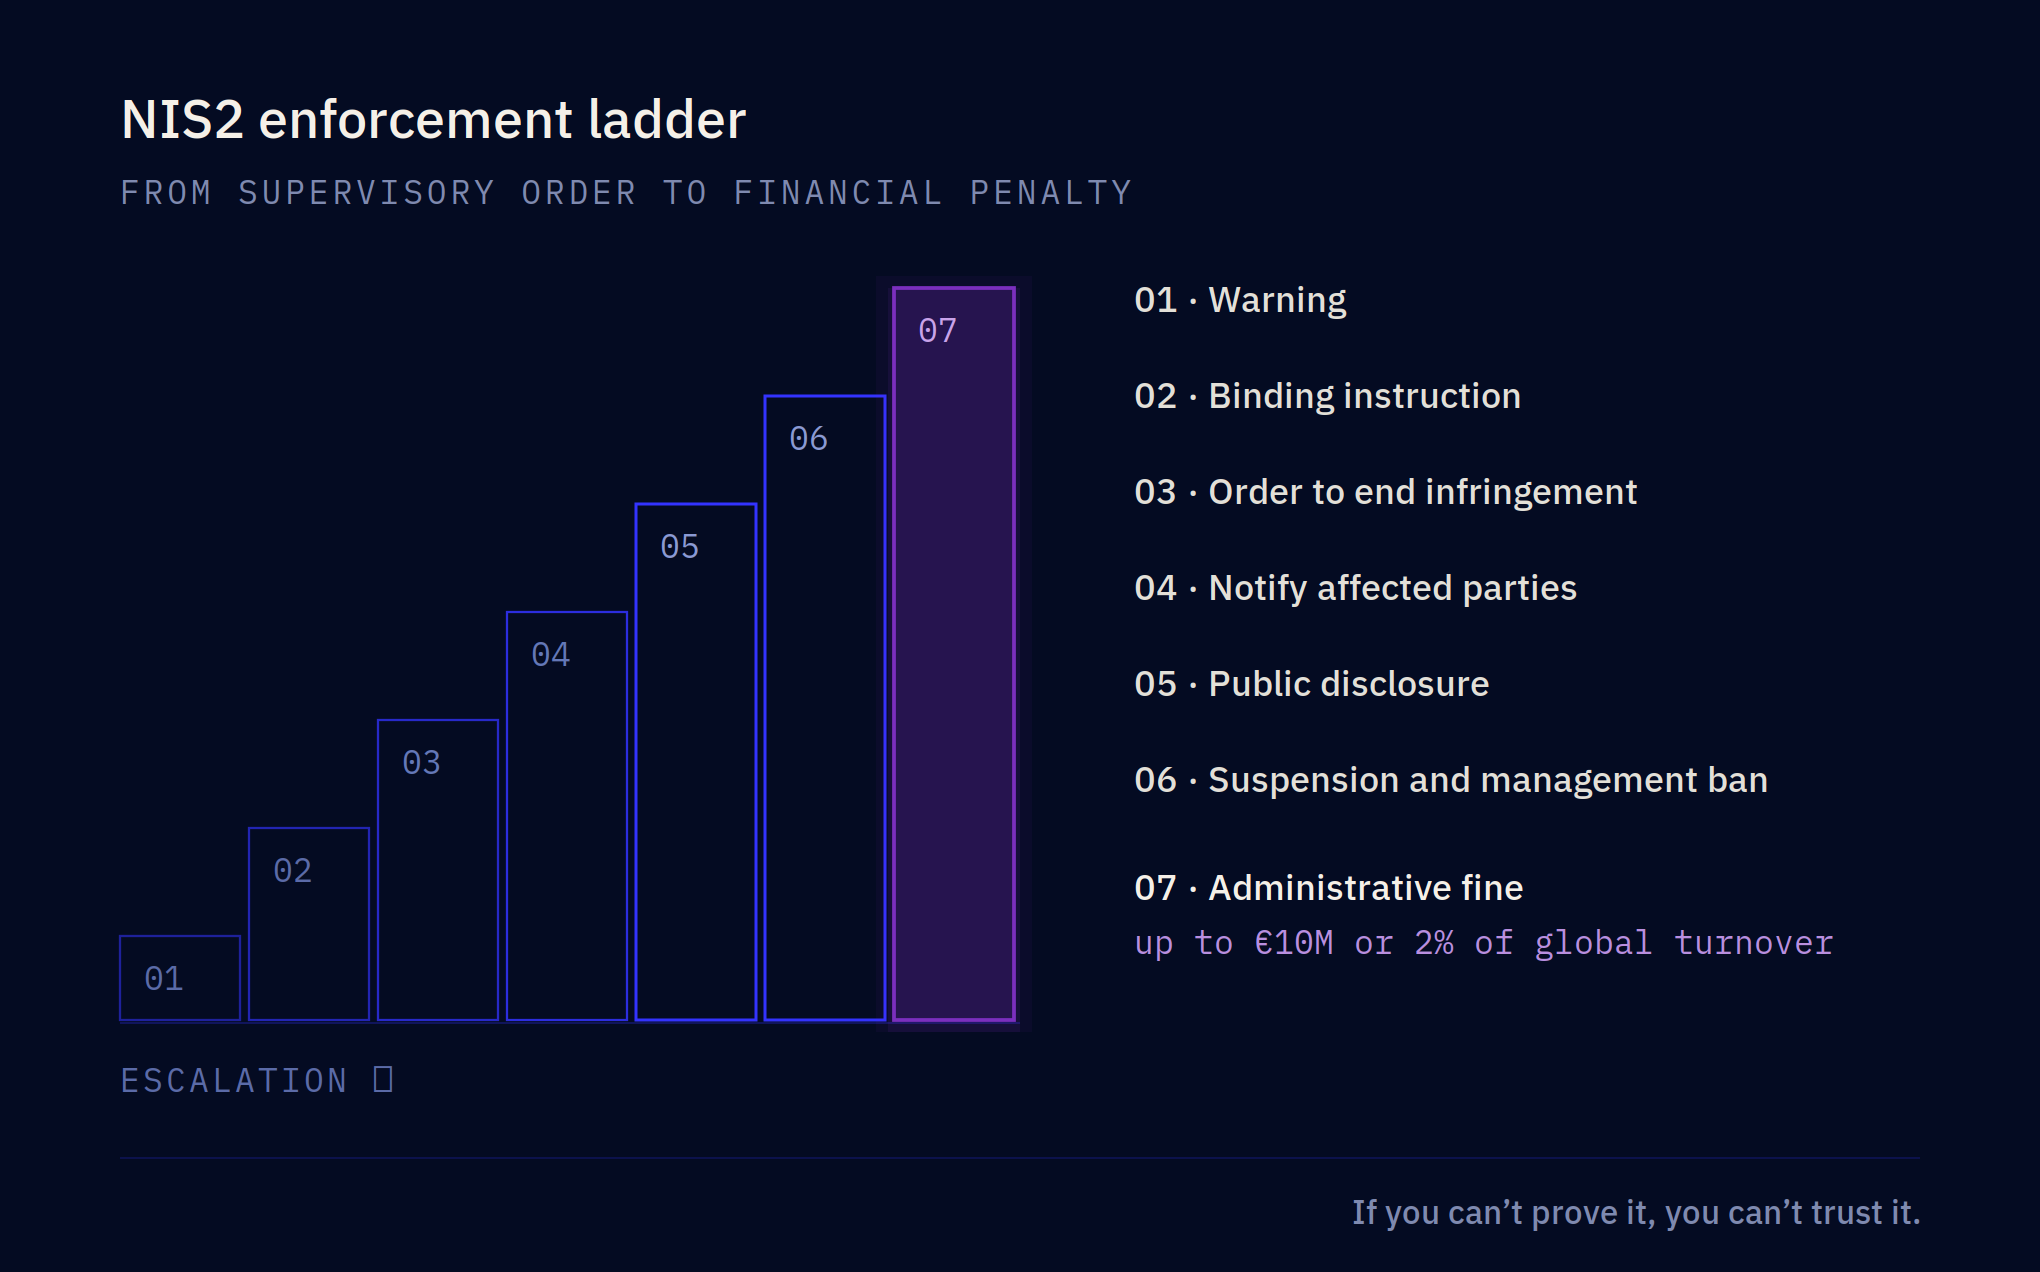
Une injonction formelle de supervision se situe un cran avant l’amende. Elle enjoint généralement à une entité réglementée de remédier à une lacune précise et identifiée - une mesure de gestion des risques manquante, un processus de notification des incidents incomplet, une exigence de sécurité de la chaîne d’approvisionnement non traitée - dans un délai défini, l’amende étant la conséquence du non-respect de l’injonction elle-même, et non de la lacune initiale. Le nombre élevé d’injonctions au regard des amendes confirmées suggère que les autorités de supervision allemandes utilisent, pour l’instant, la gradation des mesures coercitives telle qu’elle a été conçue : identifier les lacunes, ordonner leur correction et réserver les amendes aux entités qui ne les comblent pas après en avoir reçu l’ordre.
Ce que ciblent réellement les injonctions
- Procédures de réponse aux incidents et de notification incomplètes ou non testées
- Évaluation insuffisante des risques liés à la chaîne d’approvisionnement et aux tiers
- Mesures de gestion des risques absentes ou inadéquates dans les dix catégories définies à l’article 21 de NIS2
- Écarts entre la politique de sécurité documentée et la pratique opérationnelle démontrable
La lacune récurrente : la politique existe, la preuve non
Le schéma qui se dégage des premières mesures d’application en Allemagne reflète ce qui est déjà apparu dans le petit nombre d’amendes confirmées ailleurs dans l’UE : les organisations sont rarement mises en cause pour l’absence totale de politique. Elles le sont parce qu’elles ne parviennent pas à démontrer, preuves à l’appui, qu’une politique documentée fonctionnait réellement comme décrit aux dates qui comptent. Un plan de réponse aux incidents rédigé mais jamais testé, ou une évaluation des risques de la chaîne d’approvisionnement qui existe sous forme de document figé plutôt que de registre mis à jour en continu, ressemblent tous deux, sur le papier, à un programme bien mené - jusqu’à ce qu’un auditeur demande des preuves plutôt qu’une description.
Ce que cela annonce pour les organisations des juridictions où l’application est moins mature
La maturité de la supervision allemande est en avance sur une grande partie de l’UE, ce qui fait de son schéma d’application un aperçu utile plutôt qu’une préoccupation propre à l’Allemagne. Les organisations qui opèrent dans des juridictions où la supervision de NIS2 est plus récente ou moins active devraient lire le volume d’injonctions allemand comme un avant-goût des points sur lesquels leurs propres audits, le moment venu, se concentreront probablement - et non comme la preuve que leur juridiction est plus sûre.
La vague d’application allemande est un aperçu, pas une exception - l’écart qu’elle ne cesse de relever se situe entre la politique documentée et la pratique démontrable. Découvrez comment ROOTKey transforme la politique de conformité en preuves continues, prêtes pour l’audit.