Trois cadres, un seul programme de conformité
Si vous êtes RSSI d’un établissement financier qui déploie de l’IA et exploite des infrastructures critiques, vous pouvez relever simultanément de NIS2, de DORA et de l’AI Act de l’UE. Les trois sont désormais pleinement applicables. Les trois prévoient des mécanismes d’audit et de contrôle de l’application. Les trois exigent de la documentation, des preuves et une surveillance continue.
La bonne nouvelle : les exigences techniques des trois cadres se recoupent largement. Les organisations qui construisent leur programme de conformité le plus efficacement sont celles qui ont d’abord cartographié le socle technique commun, puis l’ont construit une seule fois plutôt que trois.
La mauvaise nouvelle : ces recoupements ne sont pas évidents, et c’est précisément dans les interstices entre les cadres que les failles de contrôle ont tendance à apparaître. Une cartographie erronée conduit soit à dupliquer les efforts, soit à laisser de véritables lacunes de conformité.
Ce guide s’adresse au RSSI qui doit gérer les trois sans tripler son équipe conformité.
Le socle technique commun
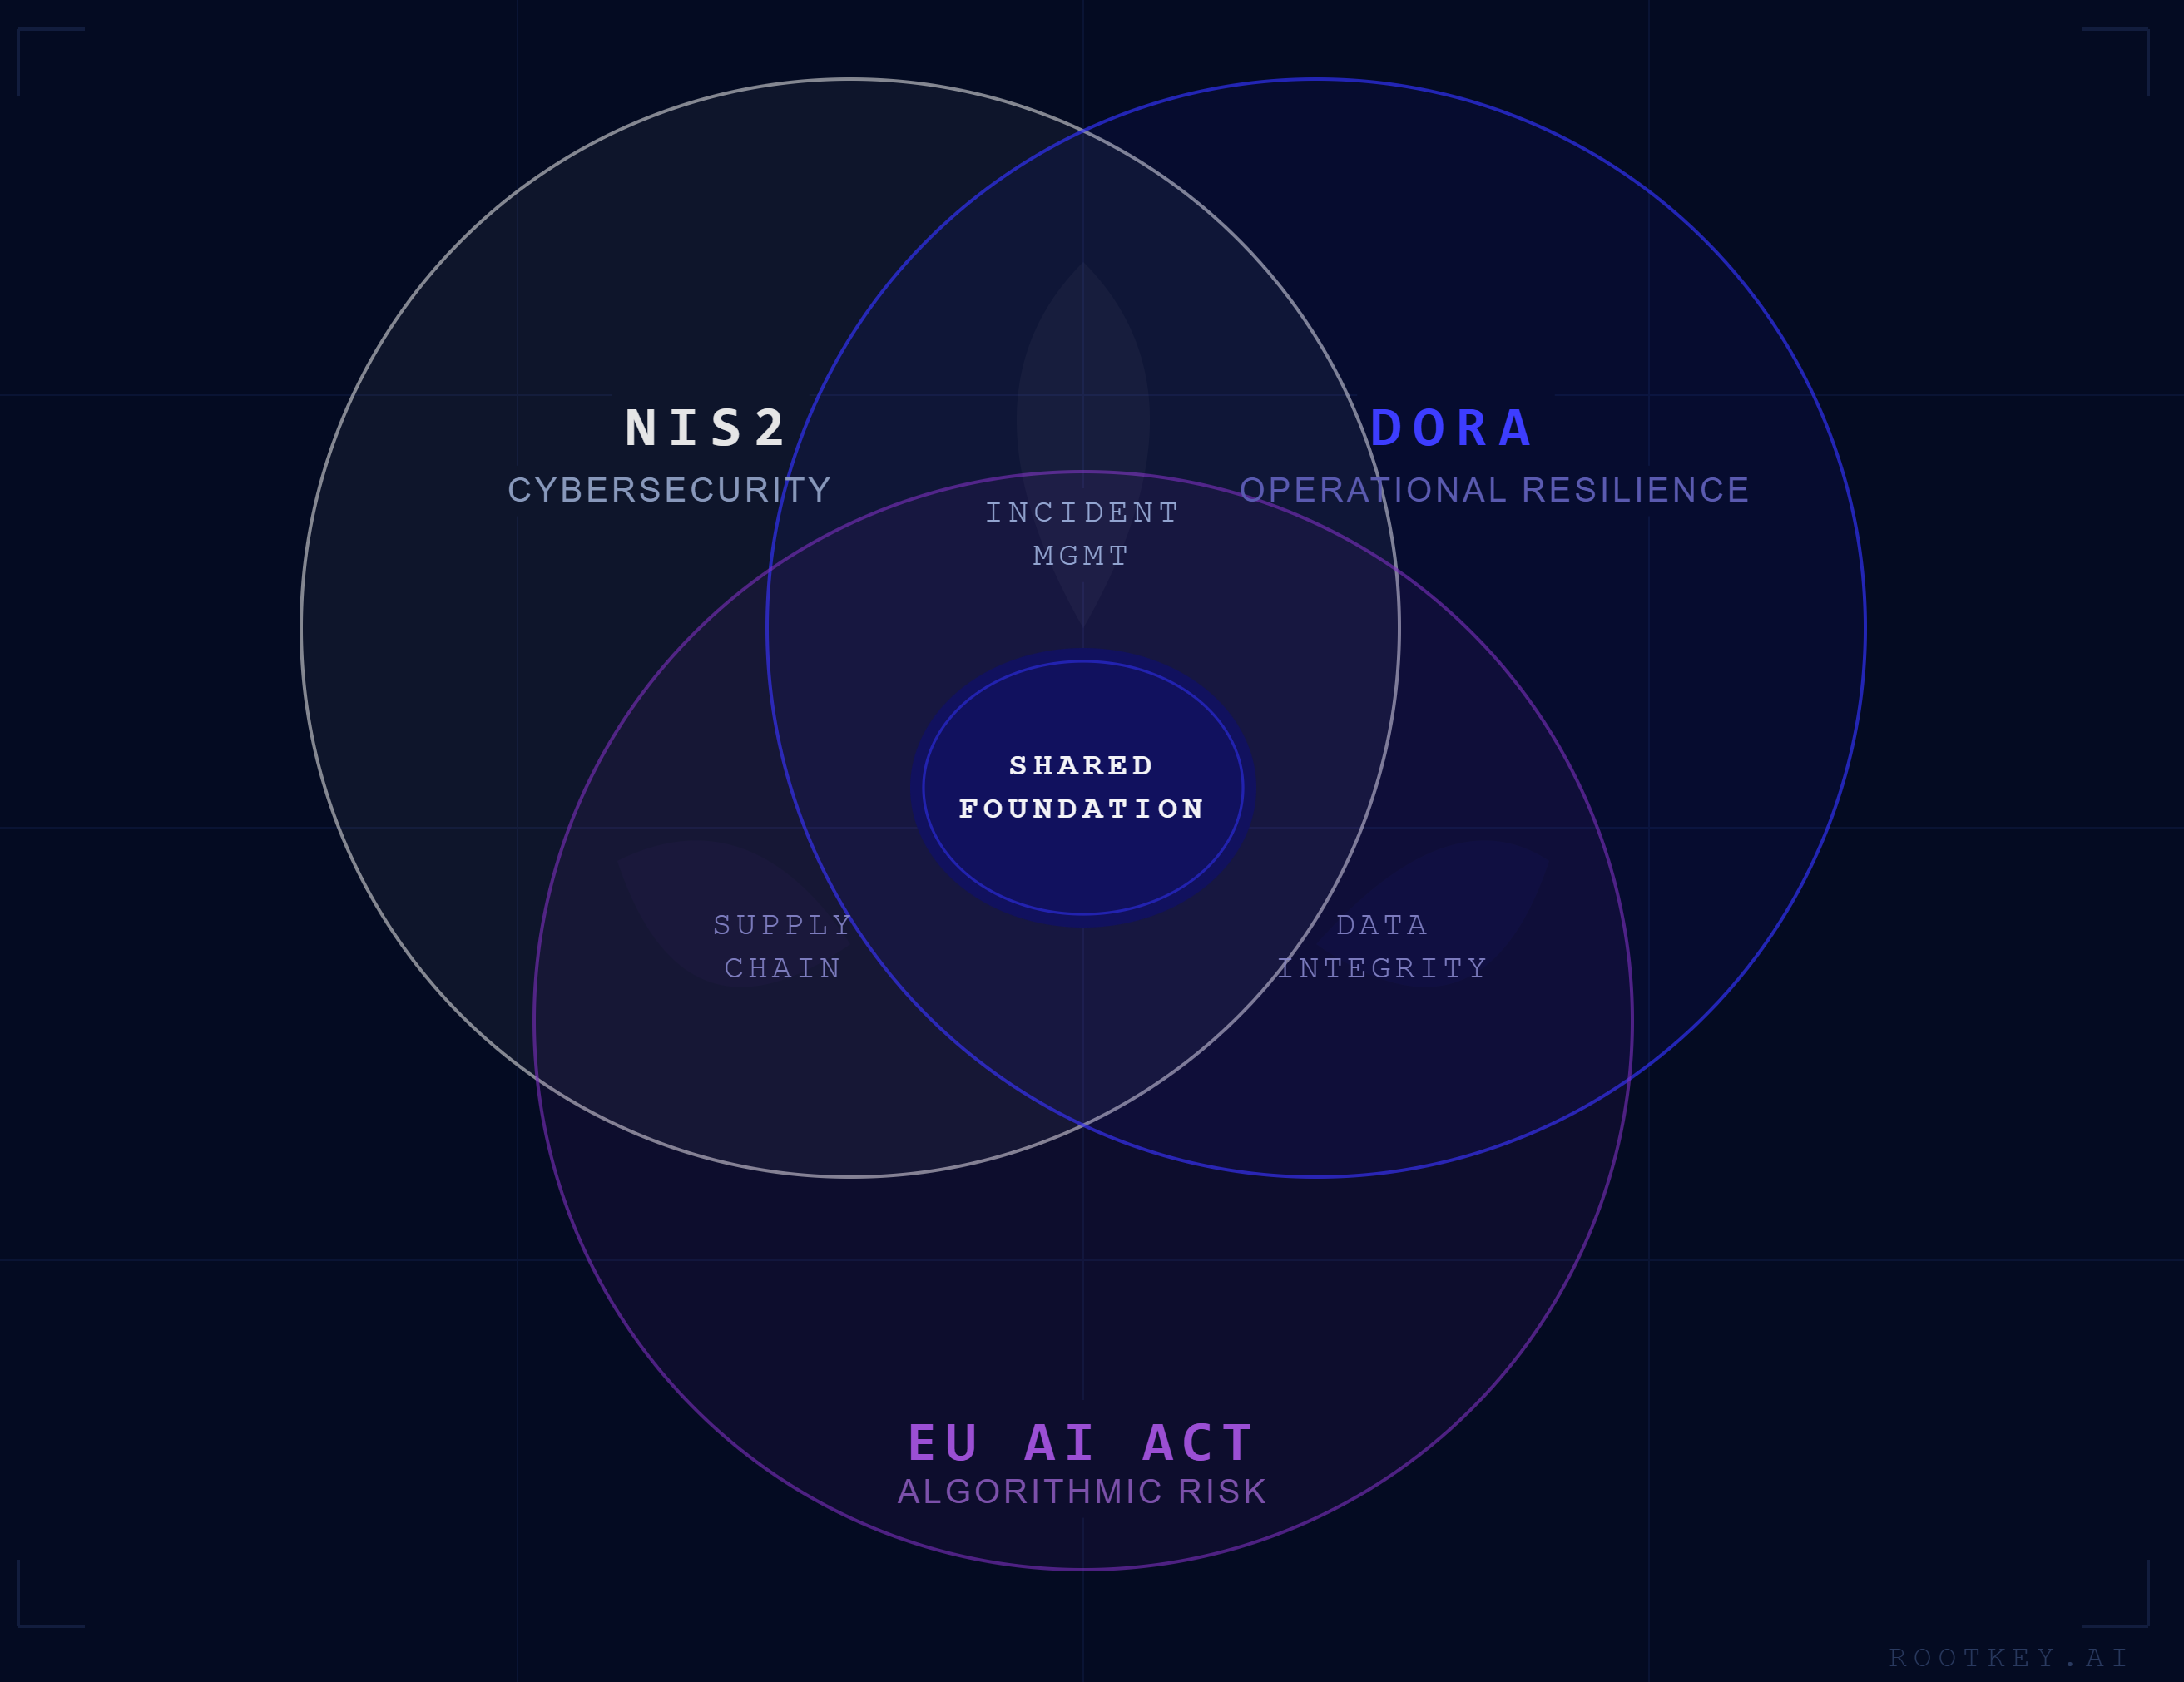
Les trois cadres exigent un ensemble commun de capacités techniques. Les construire une seule fois, de manière robuste, permet de satisfaire à des exigences des trois :
Pistes d’audit rendant toute altération détectable. L’article 21, paragraphe 2, point g), de NIS2 exige une journalisation à des fins d’audit. L’article 9, paragraphe 4, point d), de DORA exige la journalisation des opérations TIC. L’article 12 de l’AI Act de l’UE exige une journalisation pour les systèmes d’IA à haut risque. Une seule mise en œuvre d’une journalisation rendant toute altération détectable et dont l’intégrité est vérifiée satisfait aux trois.
Vérification de l’intégrité des données. Les exigences d’intégrité et d’authenticité de NIS2. Les exigences de DORA en matière d’intégrité des données des systèmes TIC. La gouvernance des données d’entraînement prévue à l’article 10 de l’AI Act de l’UE. Les trois exigent de pouvoir démontrer que des actifs de données précis n’ont pas été modifiés. Une seule infrastructure de vérification de l’intégrité, appliquée de manière cohérente, couvre les trois.
Détection des incidents et réponse. Les trois cadres exigent des capacités de détection des incidents, des procédures de réponse documentées et une notification aux autorités dans des délais précis. Un cadre unifié de gestion des incidents, doté d’une logique d’escalade adaptée à chaque cadre, est plus efficace que des programmes distincts.
Évaluations de la sécurité de la chaîne d’approvisionnement. L’article 21, paragraphe 2, point d), de NIS2 et le chapitre V de DORA exigent tous deux des programmes de sécurité de la chaîne d’approvisionnement. L’AI Act de l’UE y ajoute des considérations propres à la chaîne d’approvisionnement de l’IA. Un seul cadre de sécurité de la chaîne d’approvisionnement peut être étendu pour couvrir les trois, avec la documentation appropriée.
Pour une mise en œuvre technique de ces capacités communes, consultez le hub entreprise de ROOTKey, qui fournit une infrastructure de conformité unifiée pour les trois cadres.
Les exigences propres à chaque cadre qu’il est impossible de regrouper
Certaines exigences sont véritablement propres à un cadre et demandent un effort de conformité dédié :
Propres à DORA :
- TLPT (tests de pénétration fondés sur la menace) pour les entités financières importantes : obligatoires en vertu de DORA, non exigés par NIS2 ni par l’AI Act de l’UE
- Évaluation du risque de concentration lié aux TIC : l’analyse du risque systémique des dépendances envers des tiers est propre à DORA
- Supervision du registre des prestataires tiers critiques de services TIC (CTPP) : les exigences applicables aux CTPP désignés par les AES sont propres à DORA
Propres à l’AI Act de l’UE :
- Évaluation de la conformité et déclaration UE de conformité pour les systèmes d’IA à haut risque
- Enregistrement dans la base de données du Bureau européen de l’IA
- Plan de surveillance après commercialisation pour les systèmes d’IA
- Obligations de transparence propres à l’AI Act de l’UE (article 52)
Propres à NIS2 (au-delà du périmètre de DORA) :
- Responsabilité personnelle des organes de direction quant aux mesures de cybersécurité (article 20)
- Dispositifs de supervision sectoriels prévus par les transpositions nationales
- Délais d’enregistrement national auprès de l’autorité compétente
Pour les organisations portugaises, le guide NIS2 pour le Portugal couvre les exigences nationales qui s’ajoutent aux obligations de base de NIS2.
L’architecture du programme de conformité
L’architecture la plus efficace pour gérer les trois cadres :
Niveau 1 : Infrastructure commune. Journalisation d’audit rendant toute altération détectable, vérification de l’intégrité des données, gestion des incidents et programme de sécurité de la chaîne d’approvisionnement. Construite une fois, maintenue une fois, utilisée pour les trois cadres.
Niveau 2 : Documentation propre à chaque cadre. Les mêmes faits techniques, documentés dans le format et la terminologie propres à chaque cadre. La base de preuves est partagée ; la couche de présentation est propre à chaque cadre.
Niveau 3 : Processus propres à chaque cadre. TLPT pour DORA. Évaluation de la conformité pour l’AI Act de l’UE. Formation des organes de direction et documentation de leur responsabilité pour NIS2. Ce sont des processus véritablement distincts, impossibles à regrouper.
Cette architecture réduit au minimum la duplication au niveau de l’infrastructure, tout en conservant la souplesse nécessaire pour satisfaire aux exigences de preuve propres à chaque cadre.
La plateforme de confiance vérifiable de ROOTKey est conçue spécifiquement pour le niveau 1 de cette architecture : elle fournit le socle technique commun qui satisfait aux exigences d’intégrité, d’auditabilité et de surveillance des trois cadres. Commencez à construire votre socle de conformité.