
Introduction
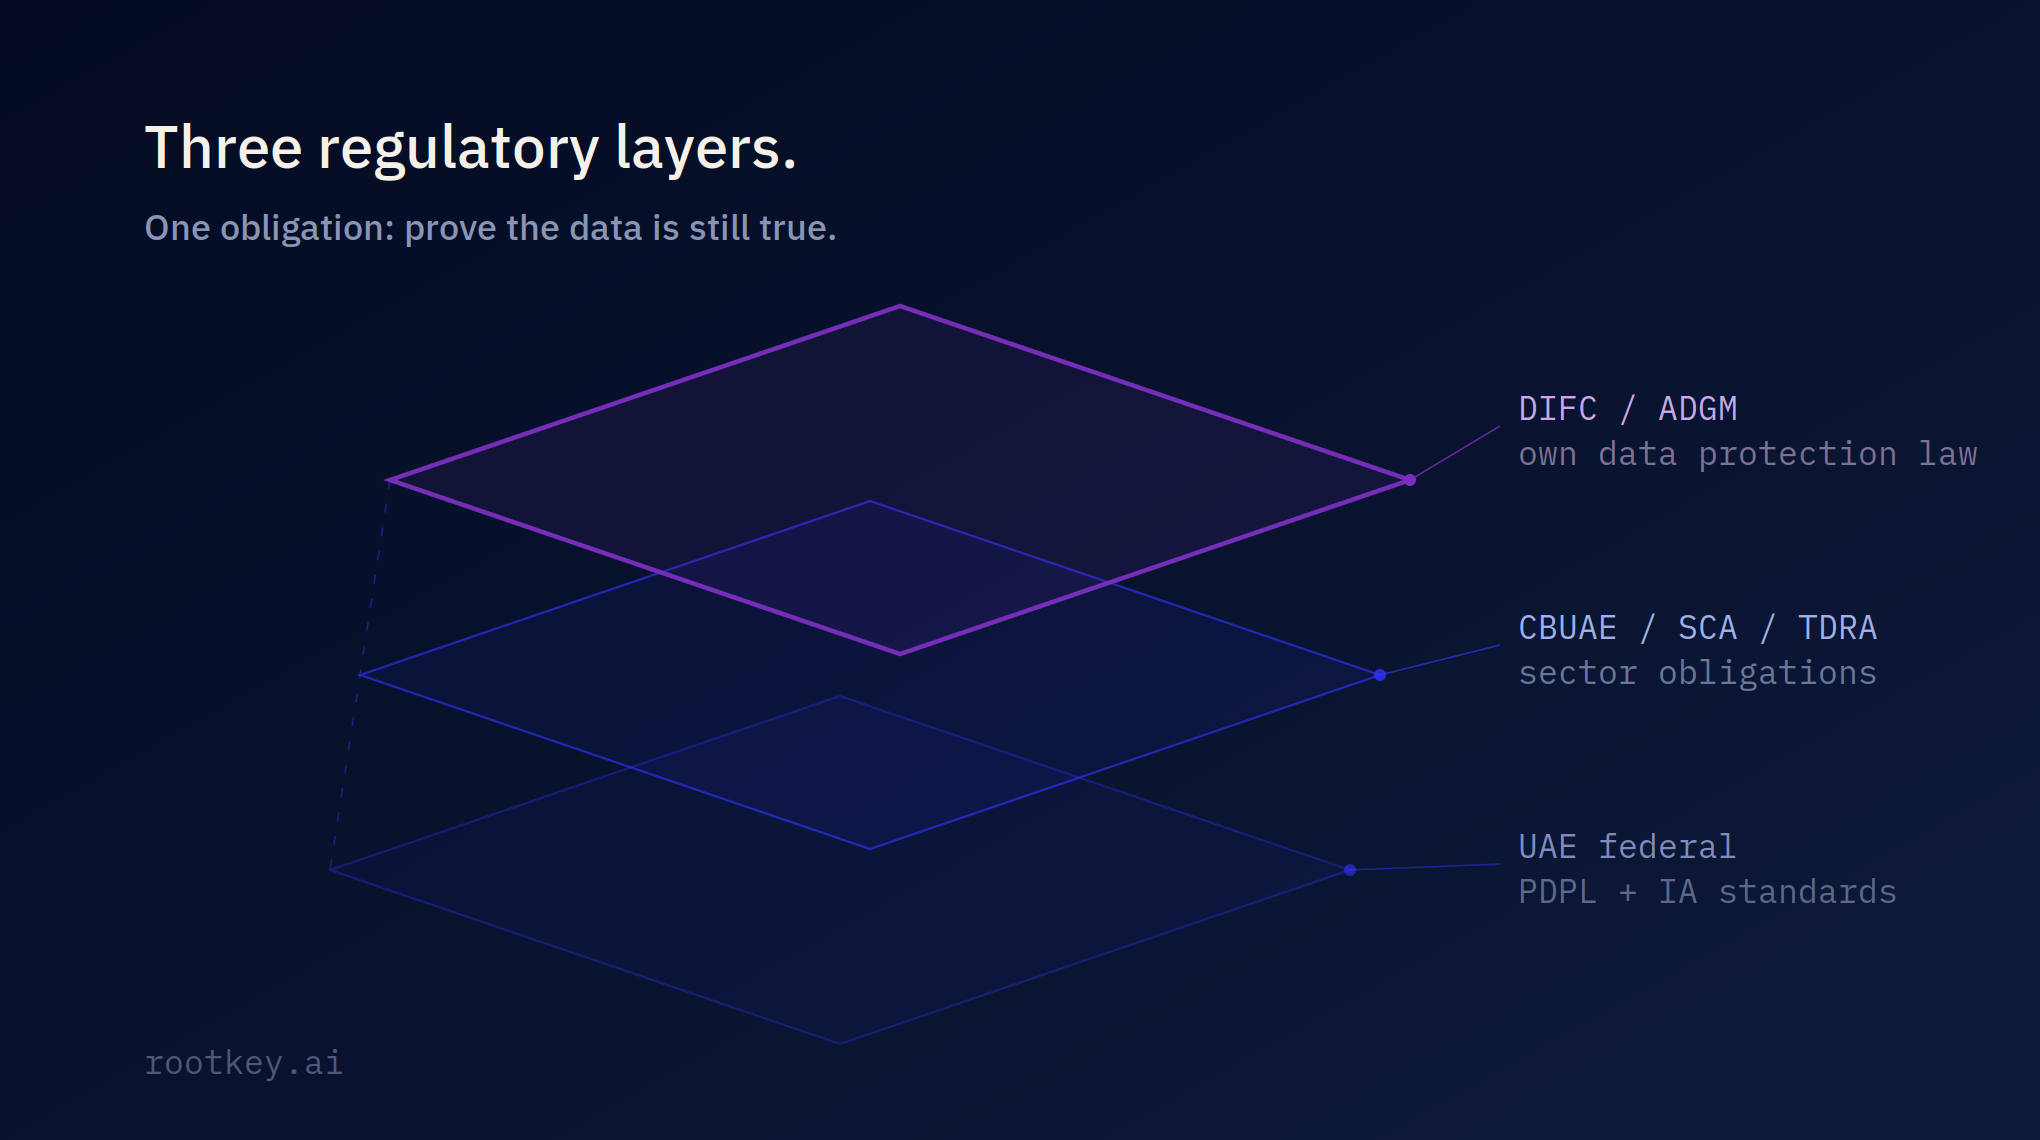
Les Émirats arabes unis sont souvent présentés comme un environnement réglementaire unique. Ce n’est pas le cas. Les organisations qui entrent sur le marché des EAU en 2026 doivent composer avec au moins trois régimes qui se superposent : une loi fédérale sur la protection des données, désormais dans une période de transition d’un an, un cadre de gestion des risques cyber pour le secteur financier propre à l’Abu Dhabi Global Market, et une autorité nationale de cybersécurité qui impose une migration pluriannuelle vers la cryptographie post-quantique. Considérer l’un de ces régimes comme le tableau complet est l’erreur la plus courante dans la planification d’une entrée sur le marché.
La couche fédérale : la PDPL
La loi sur la protection des données personnelles des EAU s’applique au traitement de données à caractère personnel par les responsables du traitement et les sous-traitants établis sur le territoire continental (mainland) des EAU, et s’étend de manière extraterritoriale à certains traitements relatifs à des personnes concernées situées aux EAU. Une période de transition d’un an a débuté le 1er janvier 2026, la mise en conformité complète étant exigée d’ici le 1er janvier 2027. Pour les organisations qui entrent maintenant sur le marché, cette fenêtre de transition constitue l’horizon de planification concret - non pas une échéance à surveiller plus tard, mais la période pendant laquelle les pratiques de traitement, les mécanismes de consentement et les dispositifs de transfert transfrontalier doivent déjà être défendables.
La couche du secteur financier : le cadre de gestion des risques cyber de l’ADGM
Pour toute organisation opérant dans la zone franche financière de l’Abu Dhabi Global Market, ou par son intermédiaire, un cadre de gestion des risques cyber distinct, introduit par la Financial Services Regulatory Authority (FSRA), est entré en vigueur le 31 janvier 2026. Les entités réglementées sont soumises à une obligation de déclaration sous 24 heures pour les incidents cyber significatifs, évalués selon leur impact opérationnel et leur portée réglementaire - un délai nettement plus serré que celui que supposent les playbooks de réponse aux incidents dont disposent déjà de nombreuses organisations, et qui reflète l’urgence de la notification des incidents désormais habituelle dans DORA et NIS2 au sein de l’UE.
La couche nationale : la NESA et l’agilité cryptographique
Les lignes directrices 2026 de la National Electronic Security Authority (NESA) introduisent une obligation d’agilité cryptographique pour les nouveaux systèmes, en donnant la priorité aux données sensibles à longue durée de vie - les dossiers médicaux soumis à des exigences de confidentialité de 10 à 20 ans en sont l’exemple explicite - et en exigeant des plans de migration vers la cryptographie post-quantique approuvés fin 2025. Pour toute organisation qui planifie aux EAU une infrastructure sur un horizon pluriannuel, les décisions d’architecture cryptographique prises aujourd’hui doivent déjà intégrer la transition post-quantique qui finira par s’imposer, au lieu de la considérer comme un chantier de changement de plateforme à mener plus tard.
- Identifier lequel des trois régimes s’applique réellement - la PDPL du territoire continental, le cadre sectoriel de l’ADGM, ou les deux, selon le lieu et le mode d’activité de l’entreprise
- Considérer la fenêtre de transition d’un an de la PDPL comme l’échéance de travail réelle, et non janvier 2027
- Construire les playbooks de réponse aux incidents autour d’un délai de déclaration de 24 heures en cas d’activité dans le secteur financier réglementé de l’ADGM ou par son intermédiaire
- Intégrer l’agilité cryptographique et la préparation post-quantique à toute décision d’infrastructure sur un horizon pluriannuel, conformément aux lignes directrices de la NESA
Ce qui relie ces trois régimes
Bien qu’ils couvrent des périmètres différents, les trois cadres des EAU convergent vers la même attente de fond que l’on retrouve dans les régimes DORA et NIS2 de l’UE : un contrôle continu et démontrable de l’intégrité des données et de la visibilité sur les incidents, plutôt qu’un exercice d’audit périodique. Une organisation qui conserve déjà des preuves vérifiables par machine de la provenance des données et de l’intégrité des systèmes à des fins réglementaires européennes est plus proche d’être prête pour les EAU qu’elle ne le pense peut-être - le niveau d’exigence probatoire est philosophiquement similaire, même lorsque la formulation législative précise diffère.
Entrer sur le marché du Golfe implique de satisfaire à des régimes qui se superposent et qui convergent tous vers la même exigence : un contrôle continu et démontrable des données et des systèmes. Découvrez comment ROOTKey fournit une couche de preuves unique et vérifiable en continu dans toutes les juridictions.