
O caso de uso empresarial da blockchain de que ninguém queria falar
A blockchain empresarial atravessou uma década de ciclos de hype. Formaram-se e dissolveram-se consórcios. Os projetos-piloto geraram comunicados de imprensa, mas poucas implementações em produção. No início da década de 2020, a tecnologia tinha ganho a reputação de resolver problemas que não existiam, sem conseguir resolver os que existiam.
A reação em sentido contrário foi tão exagerada como o próprio hype. As propriedades específicas da blockchain - imutabilidade, descentralização e verificabilidade criptográfica - resolvem de facto uma classe real e importante de problemas. Simplesmente não são os problemas de que tratava a maioria dos projetos de blockchain da era de 2017.
O verdadeiro caso de uso empresarial da blockchain em 2026 é restrito e poderoso: a ancoragem de registos de forma que qualquer adulteração seja detetável. Não são contratos inteligentes em grande escala. Não são plataformas descentralizadas de visibilidade da cadeia de abastecimento. Não são ativos tokenizados como proposta de valor principal.
Um registo criptográfico de que dados existiam, em que forma e em que momento - ancorado num livro-razão que nenhuma parte controla sozinha e que não pode ser modificado retroativamente - revela-se exatamente aquilo que quadros de conformidade como a NIS2, o DORA, o RGPD e o Regulamento Europeu da Inteligência Artificial (AI Act) exigem.
Porque é que a imutabilidade importa nas provas de conformidade
A maioria dos quadros de conformidade exige que as organizações mantenham registos que provem que estavam em conformidade num determinado momento. O desafio: esses registos são guardados em sistemas que podem ser modificados.
Um ficheiro de log numa base de dados pode ser alterado por um administrador com privilégios suficientes. Um relatório de conformidade guardado num sistema de gestão de conteúdos pode ser editado a posteriori. Uma pista de auditoria num sistema empresarial pode ser apagada ou modificada pela própria equipa a quem deveria pedir contas.
Os reguladores sabem disto. A evolução dos quadros de conformidade no sentido de exigir provas «com deteção de adulteração» (os requisitos de logs de auditoria da NIS2, os requisitos de integridade dos logs de TIC do DORA, os requisitos de provas de governação de dados do AI Act) reflete o reconhecimento de que não se pode confiar em registos mutáveis.
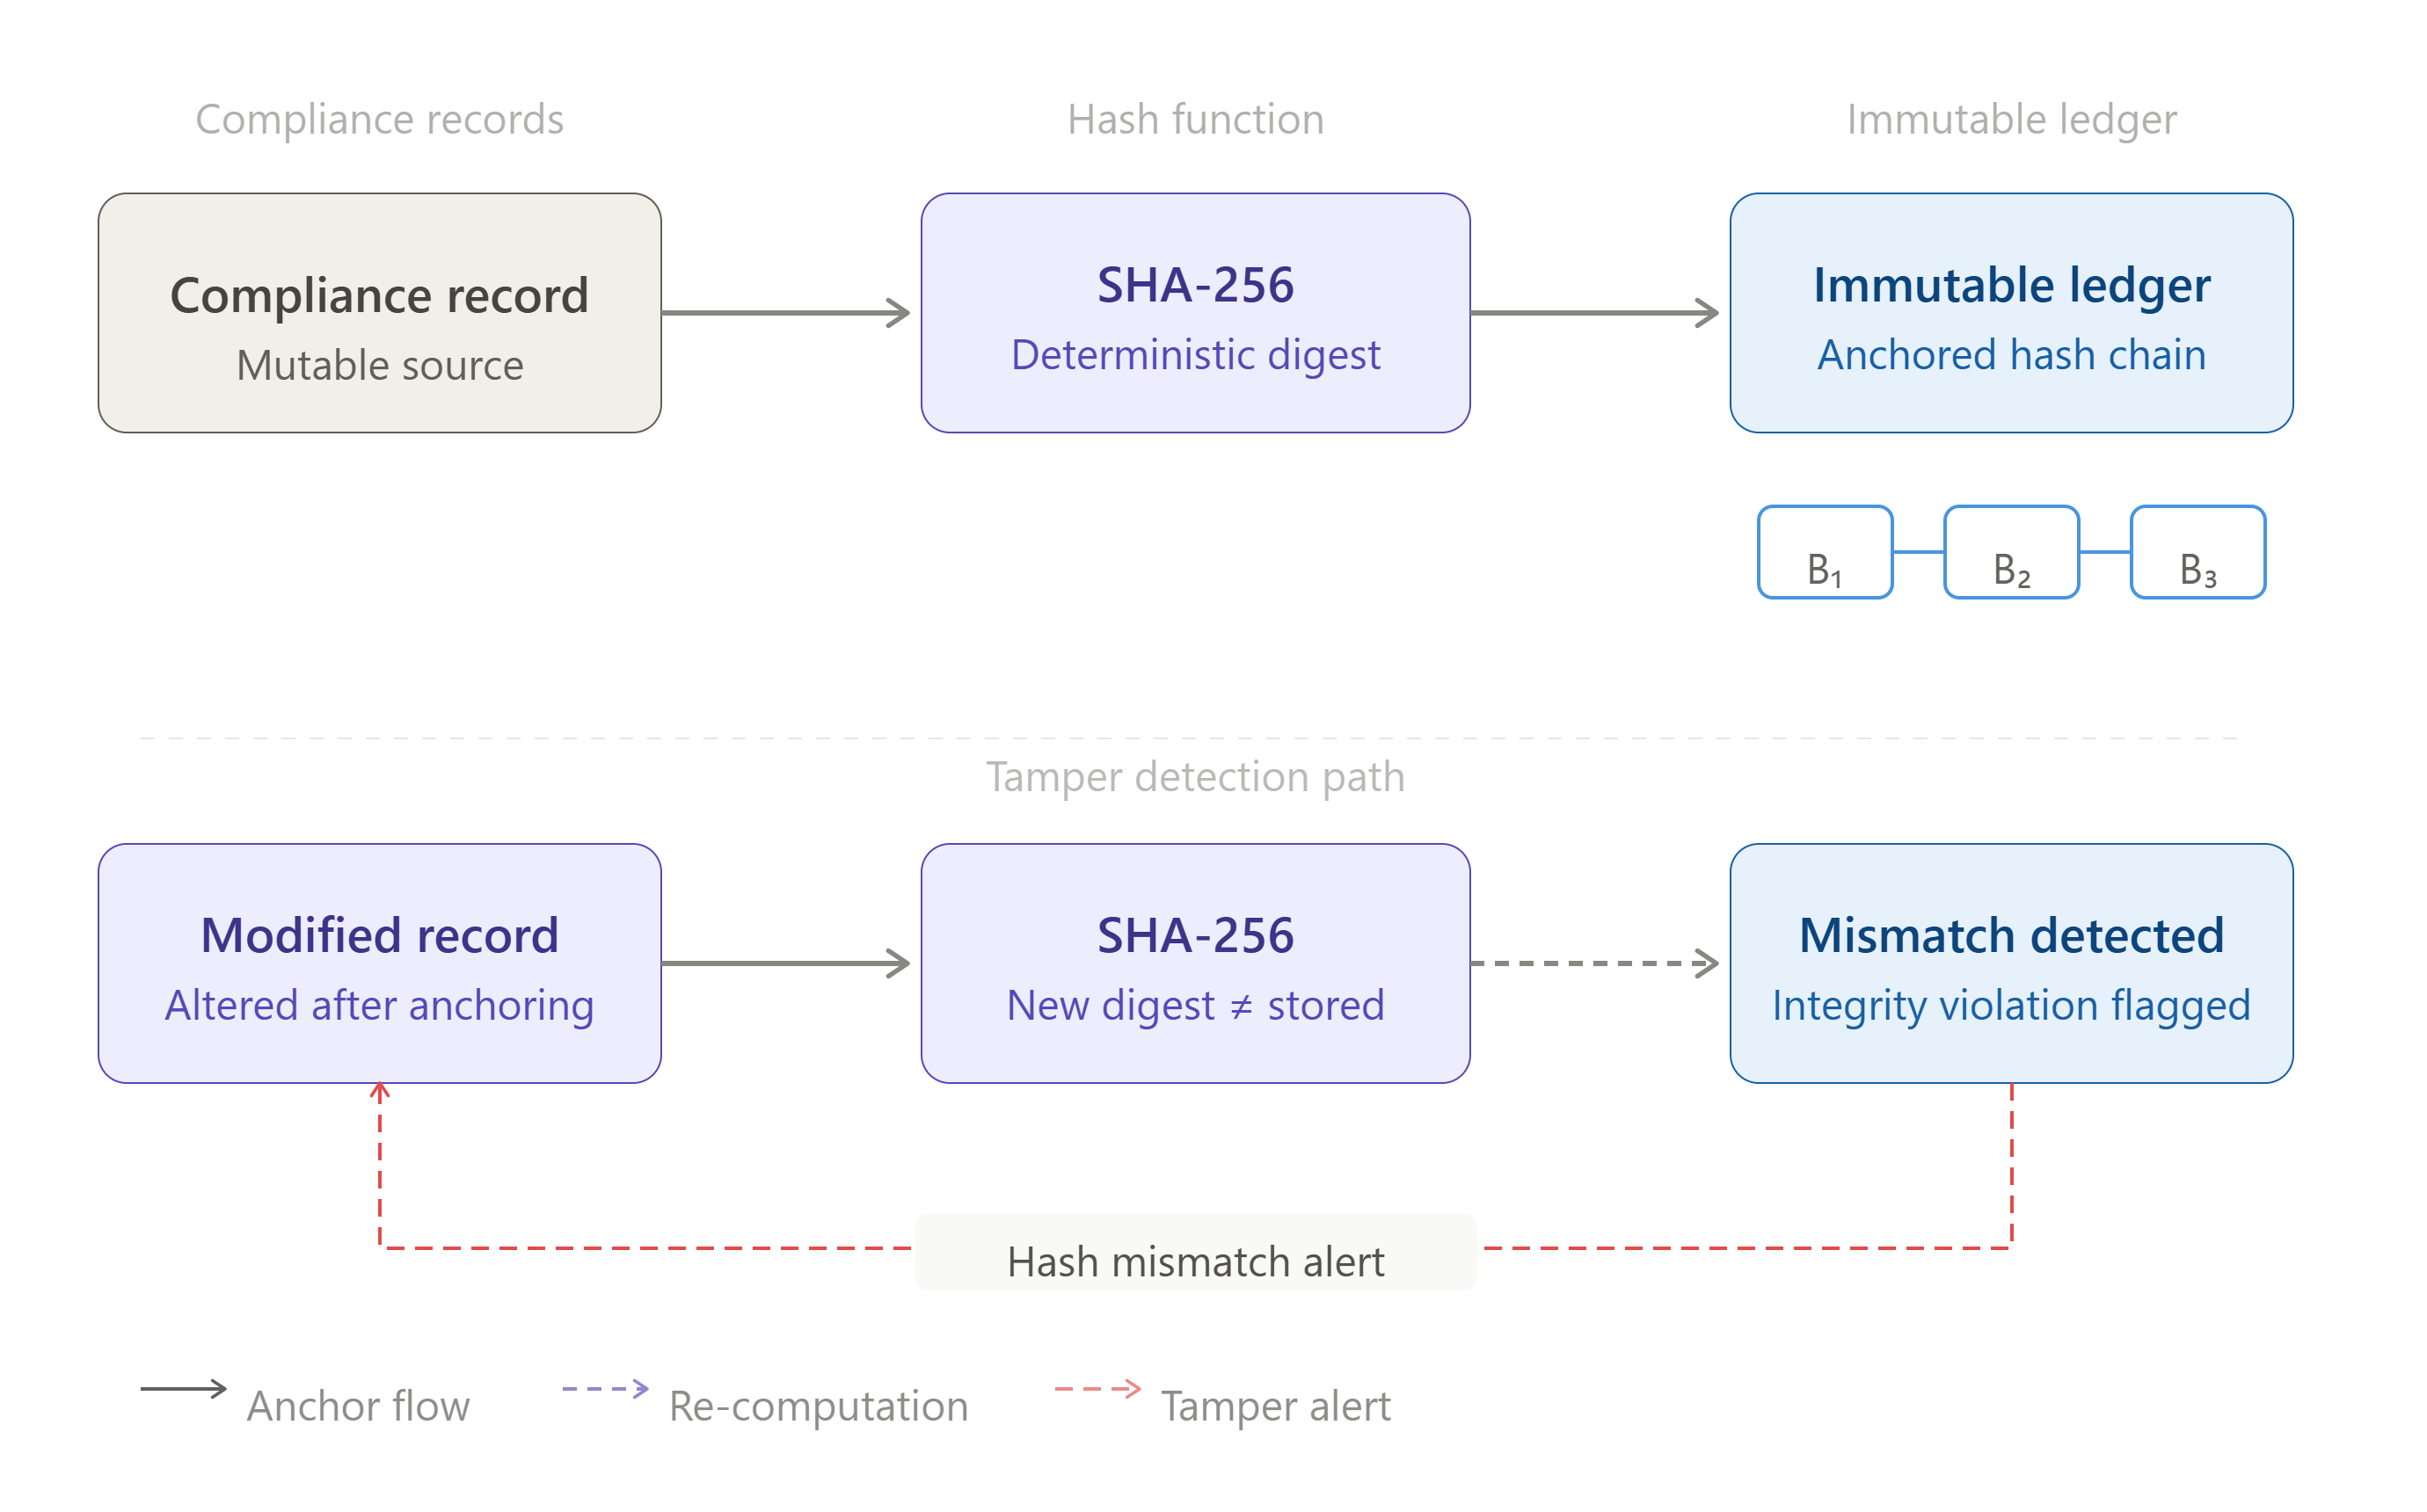
Os registos ancorados em blockchain resolvem precisamente este problema. Quando o hash de um registo de conformidade é escrito num livro-razão distribuído, já não pode ser apagado. O registo pode ser modificado no sistema de origem - mas o hash no livro-razão deixa então de corresponder ao registo modificado, e a modificação torna-se detetável.
Foi isto que o artigo sobre blockchain na rastreabilidade de ativos e na conformidade explorou na perspetiva da cadeia de abastecimento - a mesma propriedade de imutabilidade aplica-se aos vários domínios da conformidade.
Os três casos de uso de conformidade em que a blockchain funciona mesmo
1. Provas para a notificação de incidentes às autoridades. A NIS2 e o DORA exigem ambos a notificação de incidentes significativos em prazos apertados. A notificação em si tem de ser exata, e as organizações têm de conseguir demonstrar o que sabiam e quando. As cronologias de incidentes ancoradas em blockchain fornecem provas imutáveis de quando os eventos foram detetados, que informação estava disponível em cada fase e quando as notificações foram submetidas.
2. Proveniência dos dados de treino de IA. O artigo 10.º do AI Act exige que as organizações demonstrem que os dados de treino eram exatos e não tinham sido modificados no momento do treino. Uma âncora em blockchain do conjunto de dados de treino no momento da ingestão fornece exatamente esta prova - um registo com selo temporal e deteção de adulteração que pode ser apresentado a uma autoridade de fiscalização do mercado anos depois do treino.
3. Auditorias de segurança da cadeia de abastecimento. O artigo 21.º, n.º 2, alínea d), da NIS2 exige a avaliação da segurança da cadeia de abastecimento. Para organizações com cadeias de abastecimento tecnológicas complexas, os registos ancorados em blockchain das avaliações de segurança dos fornecedores e das listas de materiais de software (SBOM) fornecem provas verificáveis de diligência devida que não podem ser fabricadas retroativamente.
A plataforma ROOTKey implementa os três casos de uso como serviços geridos prontos para produção. Consulte a apresentação da plataforma ROOTKey e explore em detalhe o caso de uso da cadeia de abastecimento. Inicie uma avaliação gratuita.