
O DORA já não é um problema do futuro
O Regulamento de Resiliência Operacional Digital (DORA) começou a ser aplicado a 17 de janeiro de 2025. Em 2026, entrou numa fase com consequências mais sérias: a fase de supervisão efetiva. As autoridades nacionais competentes de toda a UE estão a realizar avaliações de conformidade, a designar terceiros prestadores críticos de serviços de TIC e a preparar-se para aplicar sanções às instituições que não atingiram o nível exigido.
Para as instituições financeiras - bancos, empresas de investimento, empresas de seguros, processadores de pagamentos e prestadores de serviços de criptoativos - a pergunta deixou de ser «estamos em conformidade no papel?» e passou a ser «conseguimos prová-lo?». São perguntas muito diferentes, com respostas muito diferentes.
Este artigo explica como é, em 2026, uma conformidade com o DORA defensável e porque é que as instituições mais bem preparadas são as que tratam a resiliência como um estado operacional contínuo - e não como um exercício anual de documentação.
Os cinco pilares do DORA na prática
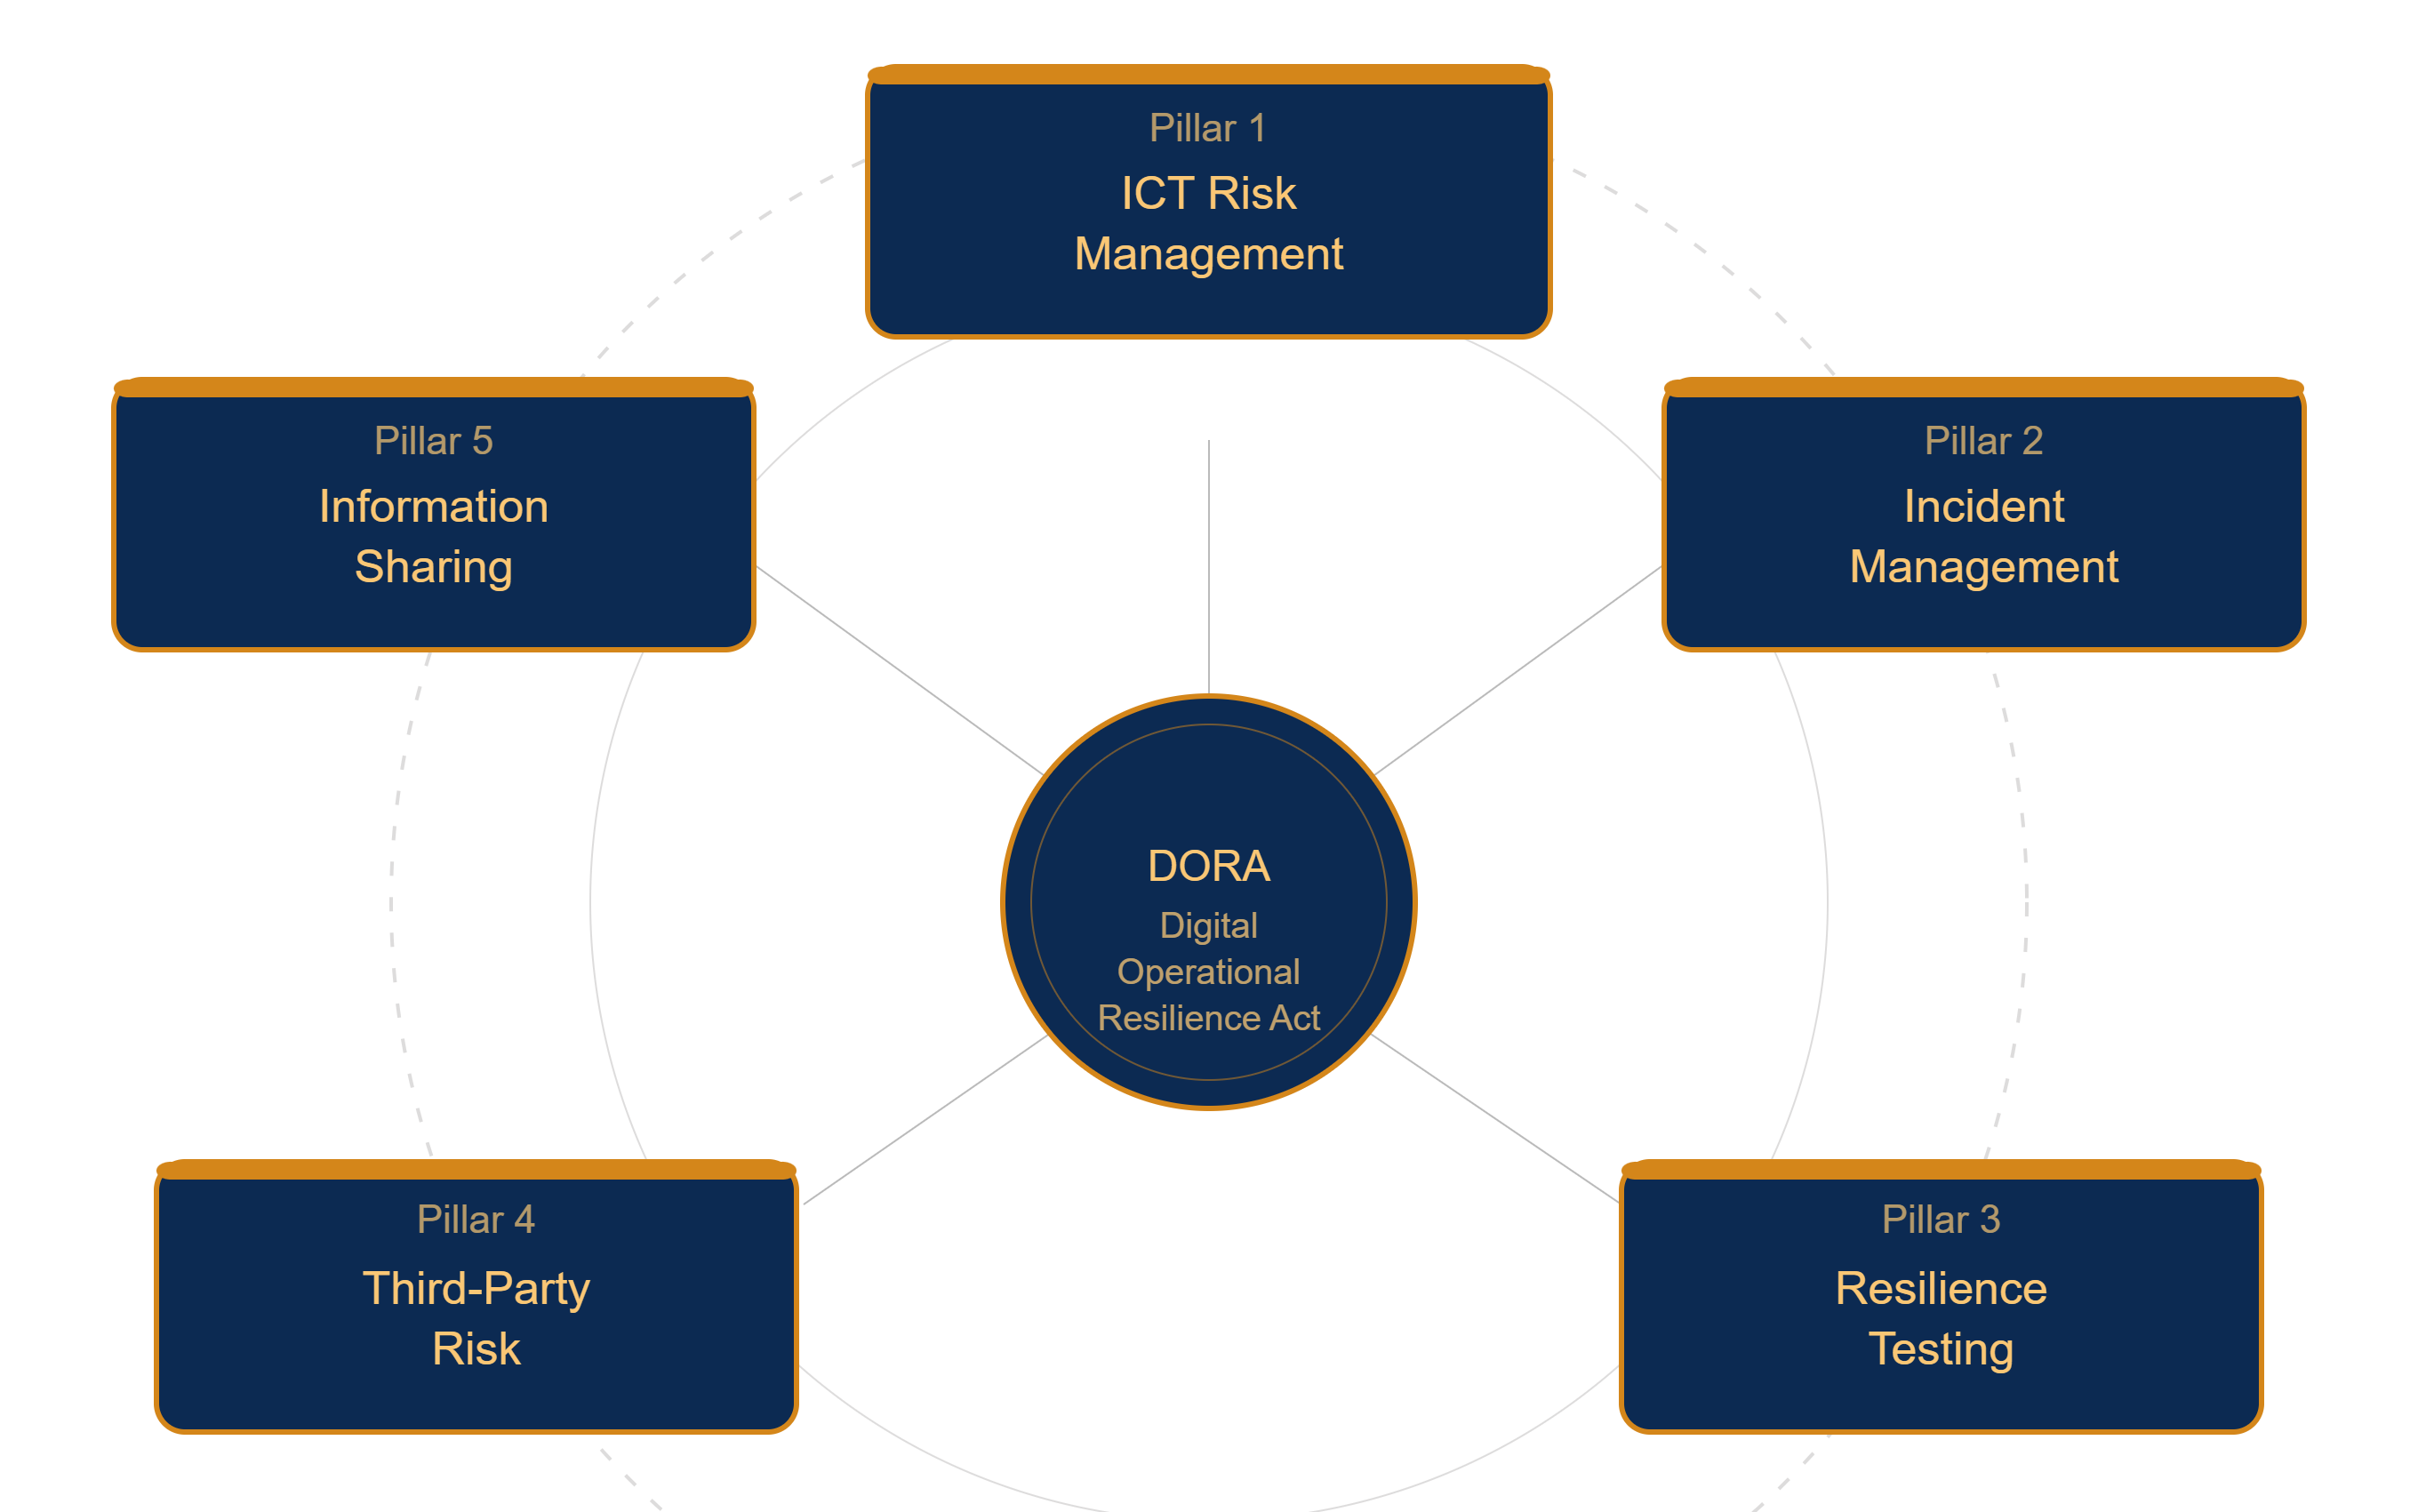
O DORA está organizado em torno de cinco requisitos interligados. Compreendê-los em conjunto é essencial, porque as autoridades de supervisão vão avaliá-los como um sistema e não isoladamente.
O que significa realmente «resiliência defensável»
Há uma diferença significativa entre uma instituição que documentou as suas medidas de resiliência e uma que as consegue demonstrar. As autoridades de supervisão compreendem cada vez melhor esta distinção, e as equipas de conformidade e de risco também a devem compreender.
Resiliência defensável significa que, quando uma autoridade de supervisão pergunta «como é que sabem que os dados críticos da instituição não foram adulterados após o incidente?», é possível responder com um carimbo temporal, um hash criptográfico e um registo verificado de forma independente - e não com uma garantia verbal ou com um registo de cópias de segurança que pode ele próprio ter sido alterado.
Significa que o seu registo de TIC não se limita a enumerar os terceiros prestadores de serviços: inclui registos verificáveis da postura de segurança de cada prestador em momentos específicos, com evidências de como essa postura mudou ou se manteve estável.
Significa que a sua equipa de resposta a incidentes não reconstrói uma cronologia depois dos factos. Dispõe de um registo contínuo, com integridade verificada, dos estados dos sistemas, que lhe indica exatamente quando algo mudou, o que mudou e como é uma linha de base limpa para a recuperação.
Construir evidências prontas para auditoria com a ROOTKey
A infraestrutura de confiança verificável da ROOTKey responde diretamente à lacuna probatória na conformidade com o DORA. Ao ancorar criptograficamente registos críticos de TIC - estados dos sistemas, ficheiros de configuração, registos de incidentes, relatórios de avaliação de terceiros - as organizações criam um trilho de auditoria contínuo, que torna evidente qualquer adulteração e que as autoridades de supervisão podem verificar de forma independente.
Esta abordagem satisfaz os requisitos de comunicação de incidentes do DORA, ao fornecer carimbos temporais verificáveis e registos de integridade dos dados. Apoia o quadro de gestão do risco de TIC, ao criar evidências defensáveis de que os controlos são aplicados de forma contínua e não apenas no momento do reporte. E reduz o esforço operacional dos testes de resiliência, ao dar às equipas linhas de base limpas e verificadas contra as quais testar e a partir das quais recuperar.
As instituições financeiras que operam num ambiente de supervisão do DORA não se podem dar ao luxo de descobrir lacunas nas evidências durante uma avaliação regulatória. A ROOTKey torna as evidências contínuas e as lacunas visíveis - antes de os reguladores as encontrarem.
Explore as capacidades da ROOTKey para a conformidade com o DORA e comece hoje a construir uma resiliência defensável.