
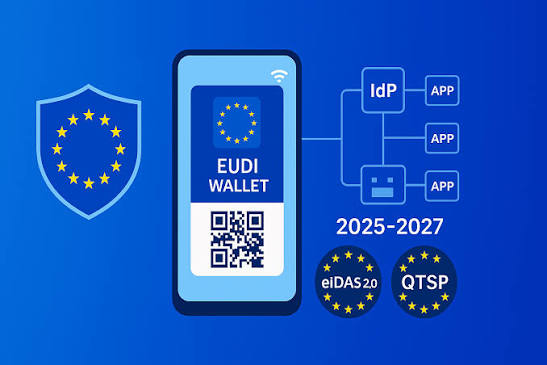
Um prazo obrigatório aproxima-se para todos os Estados-Membros da UE
Até dezembro de 2026, todos os 27 Estados-Membros da UE têm de disponibilizar a Carteira Europeia de Identidade Digital (Carteira EUDI) aos cidadãos e residentes. Não se trata de uma iniciativa voluntária nem de um programa-piloto. É uma obrigação legal ao abrigo do eIDAS 2.0 (Regulamento (UE) 2024/1183), que entrou em vigor a 20 de maio de 2024 e está agora em plena implementação.
Para as empresas reguladas - em particular as que operam nos serviços financeiros, saúde, energia, transportes e infraestruturas digitais - as implicações vão muito além de disponibilizar uma opção de início de sessão. A integração da Carteira EUDI vai redefinir a forma como as organizações tratam a verificação de identidade, o cumprimento KYC/AML, as assinaturas eletrónicas e a prestação de serviços transfronteiriços.
A seis meses do prazo de implementação pelos Estados-Membros, as organizações que ainda não começaram a preparar-se já estão atrasadas. Este guia explica o que o eIDAS 2.0 exige, que setores são mais afetados e que passos concretos as empresas devem dar agora.
O que muda com o eIDAS 2.0 - e o que substitui
O regulamento eIDAS original (2014) estabeleceu um quadro para a identificação eletrónica e os serviços de confiança - assinaturas digitais, selos eletrónicos, selos temporais e autenticação de sítios web. Funcionou, mas criou um panorama fragmentado, em que os sistemas nacionais de identificação eletrónica nem sempre eram interoperáveis e a adoção variava muito entre Estados-Membros.
O eIDAS 2.0 reformula este quadro com uma Carteira Europeia de Identidade Digital unificada - uma infraestrutura de identidade digital normalizada, emitida pelos Estados, que os cidadãos podem utilizar em todos os serviços públicos e privados da UE. Ao contrário do seu antecessor, o eIDAS 2.0 determina expressamente que as partes utilizadoras reguladas do setor privado - entidades que prestam serviços como banca, seguros, transportes e saúde - têm de aceitar as Carteiras EUDI para a verificação de identidade.
Esta é a mudança decisiva para as empresas: para as partes utilizadoras reguladas, a aceitação não é opcional. As organizações que não criarem a capacidade técnica e processual para verificar credenciais da Carteira EUDI estarão em incumprimento.
- Maio de 2024 - O Regulamento eIDAS 2.0 entra em vigor em toda a UE.
- 2025-2026 - Os Estados-Membros implementam a infraestrutura nacional; são lançadas Carteiras EUDI piloto em vários países.
- Dezembro de 2026 - Todos os 27 Estados-Membros têm de disponibilizar Carteiras EUDI aos cidadãos e residentes.
- 2027 e seguintes - As partes utilizadoras reguladas dos setores abrangidos pela obrigação têm de aceitar a identificação e a autenticação baseadas na Carteira EUDI.
Os setores com maior urgência
O eIDAS 2.0 impõe a aceitação da Carteira EUDI em vários setores regulados. As organizações destes setores enfrentam os requisitos de preparação mais imediatos:
Serviços financeiros e banca - Os processos KYC/AML, a abertura de contas e a autorização de pagamentos terão todos de ser compatíveis com a identidade baseada na Carteira EUDI. As instituições financeiras com bases de clientes transfronteiriças na UE sentirão o impacto operacional mais significativo.
Saúde - A identificação de doentes, a emissão de receitas médicas e os cuidados de saúde transfronteiriços vão migrar para a verificação baseada na carteira. Os prestadores de cuidados de saúde que gerem dados sensíveis de doentes têm de garantir que a sua infraestrutura de identidade está alinhada com o RGPD, ao mesmo tempo que adotam as normas do eIDAS 2.0.
Energia e serviços de utilidade pública - Os operadores de redes inteligentes, os fornecedores de energia e os operadores de infraestruturas de contagem terão de assegurar interações autenticadas e verificáveis com contrapartes reguladas.
Infraestruturas digitais e serviços de computação em nuvem - Os fornecedores de TIC que servem setores regulados terão, em muitos casos, de demonstrar compatibilidade com o eIDAS 2.0 como condição para a continuidade dos contratos.
O que as organizações reguladas devem fazer já
Os seis meses que antecedem o prazo de dezembro de 2026 não chegam para construir de raiz a integração da Carteira EUDI se a sua organização só começar a planear em novembro. As empresas que estarão preparadas já começaram. Eis o enquadramento prático:
1. Mapeie as suas obrigações enquanto parte utilizadora. Determine se o seu setor e os serviços específicos que presta estão abrangidos pelos requisitos de aceitação obrigatória.
2. Audite a sua infraestrutura de identidade e autenticação. A integração da Carteira EUDI exige uma API de conector de carteira (Wallet Connector API) capaz de verificar credenciais emitidas pela carteira. Avalie a sua pilha atual de fornecedores de identidade e identifique as lacunas de integração.
3. Garanta o alinhamento com o seu quadro de integridade de dados. As credenciais da Carteira EUDI contêm dados pessoais e organizacionais sensíveis. A integridade e a autenticidade dos registos derivados de interações baseadas na carteira têm de cumprir os mesmos padrões verificáveis que os restantes ativos de dados regulados.
4. Planeie os cenários transfronteiriços. Se a sua organização opera em vários Estados-Membros da UE, confirme que a sua integração funciona corretamente com as diferentes implementações nacionais da carteira.
5. Documente o seu percurso de conformidade. Os reguladores vão esperar que as partes utilizadoras demonstrem uma preparação proativa. Manter um registo claro e com carimbo temporal do progresso da integração constitui prova defensável.
A infraestrutura de confiança verificável da ROOTKey sustenta a camada de integridade de dados de que as implementações da Carteira EUDI dependem - garantindo que os registos derivados de interações baseadas na carteira tornam evidente qualquer adulteração e estão prontos para auditoria desde o momento da sua criação.
Comece a construir a sua base de identidade digital verificável com a ROOTKey.