Introdução
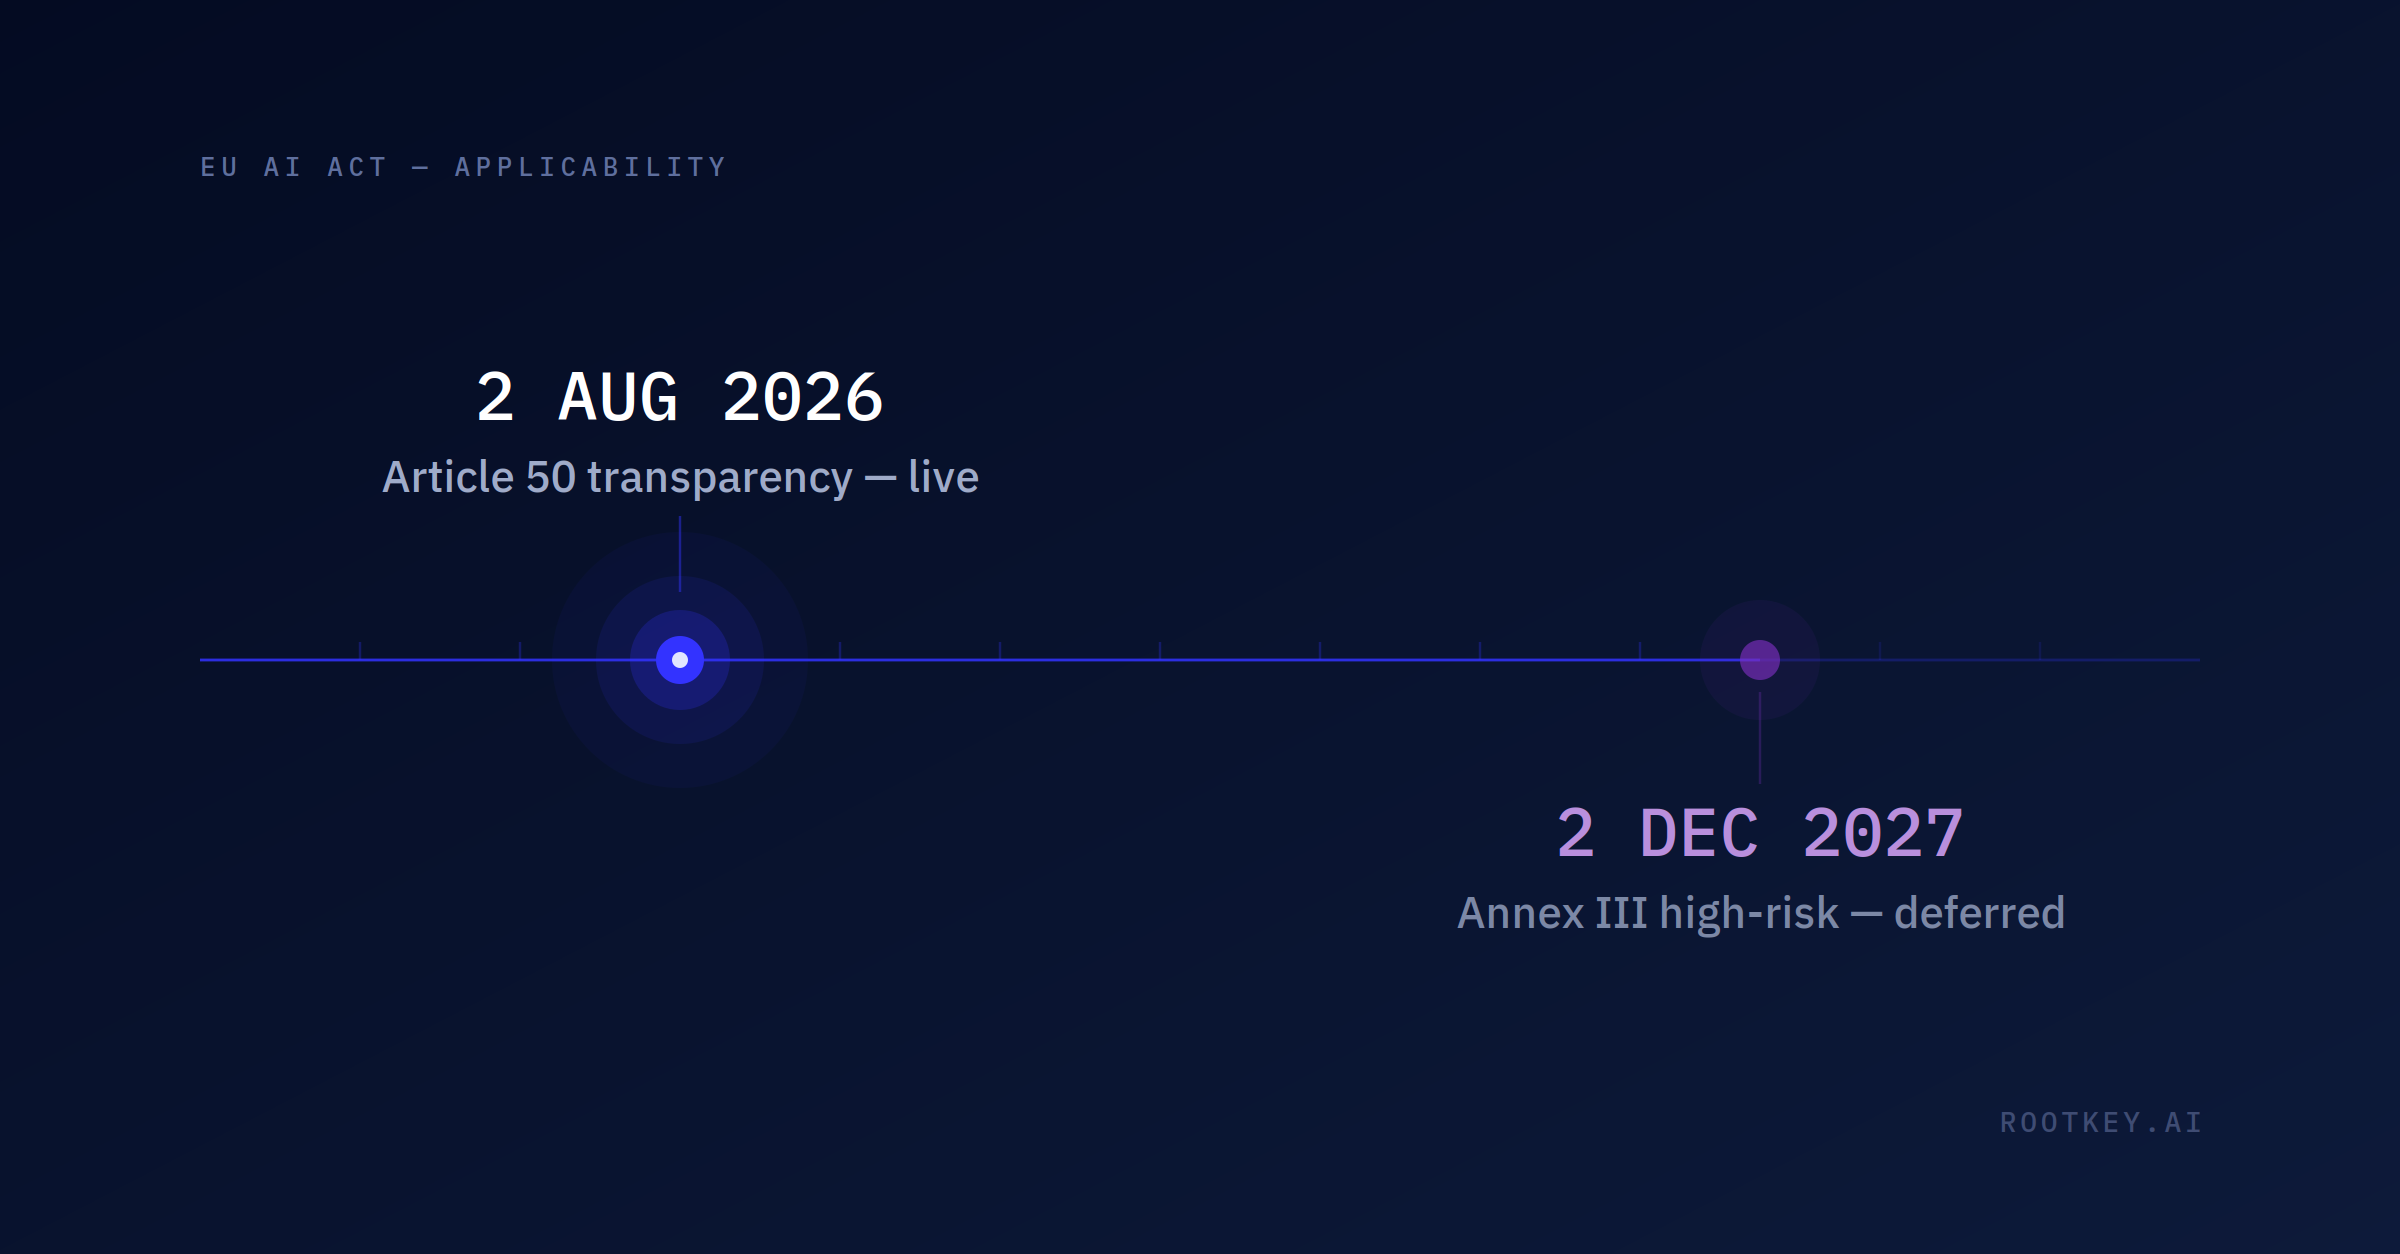
O dia 2 de agosto de 2026 esteve assinalado durante dois anos nos calendários de conformidade como a data em que as obrigações do Regulamento da UE sobre a Inteligência Artificial (AI Act) para os sistemas de risco elevado passariam a produzir efeitos. Isso já não corresponde à realidade, e a confusão que está a causar às equipas das empresas é, em si mesma, um risco. Em junho de 2026, a UE acordou adiar o calendário de conformidade dos sistemas de IA de risco elevado em 16 meses para os sistemas independentes e em 12 meses para os sistemas integrados em produtos, o que empurra esse prazo para dezembro de 2027. O que não mudou foi o artigo 50.º: os deveres de transparência aplicáveis a chatbots, a rotulagem de conteúdos gerados por IA e a divulgação de falsificações profundas (deepfakes), bem como os poderes da Comissão para fazer cumprir as regras aplicáveis aos modelos de IA de finalidade geral, ambos juridicamente vinculativos a partir deste mês.
O que é efetivamente exigível a partir de 2 de agosto de 2026
Obrigações de transparência do artigo 50.º
Qualquer organização que implemente um chatbot, um sistema que gere conteúdos sintéticos de áudio, imagem, vídeo ou texto, ou um sistema de reconhecimento de emoções ou de categorização biométrica tem agora a obrigação vinculativa de divulgar esse facto aos utilizadores finais. Os conteúdos gerados por IA que possam ser confundidos com material autêntico têm de ser marcados como artificiais num formato legível por máquina, e as falsificações profundas têm de incluir uma divulgação clara. Isto aplica-se independentemente de o sistema subjacente estar ou não classificado como de risco elevado.
Poderes de fiscalização sobre os modelos de IA de finalidade geral
A competência da Comissão para fazer cumprir as obrigações dos fornecedores de modelos de IA de finalidade geral - incluindo o nível de risco sistémico, que abrange os maiores modelos de base - está também ativa a partir desta data. As empresas que desenvolvem soluções sobre modelos de finalidade geral herdam obrigações de documentação a jusante, mesmo quando o seu próprio caso de utilização não está classificado como de risco elevado.
O que foi adiado - e porque é que o adiamento não significa «esperar»
Os sistemas de risco elevado têm agora até dezembro de 2027
Os sistemas de risco elevado independentes - que abrangem a identificação biométrica, as infraestruturas críticas, a educação e a formação profissional, as decisões em matéria de emprego, o acesso a serviços essenciais como a avaliação de crédito e os seguros, a aplicação da lei, a migração e a administração da justiça - receberam mais 16 meses. Os sistemas de risco elevado integrados em produtos abrangidos pela legislação da UE em vigor em matéria de segurança dos produtos, como os dispositivos médicos, os brinquedos e os ascensores, receberam mais 12 meses. Nenhuma das obrigações desaparece; ambas continuam a caminho, segundo um calendário que os reguladores tornaram agora explícito.
O requisito de governação de dados do artigo 10.º é aquele por onde se deve começar já
Quando as obrigações para os sistemas de risco elevado se tornarem efetivamente aplicáveis, o artigo 10.º exige que os conjuntos de dados de treino, validação e teste sejam pertinentes, suficientemente representativos e - tanto quanto possível - isentos de erros, com práticas documentadas de governação e gestão de dados adequadas à finalidade prevista do sistema. Não se trata de um mero exercício formal concluído uma única vez antes da implementação; exige um registo contínuo e defensável de que dados treinaram o sistema, de onde vieram e se foram alterados desde então. Construir esse rasto de evidências a posteriori, nos últimos meses antes de um prazo em dezembro de 2027, é substancialmente mais difícil do que integrá-lo agora no pipeline de dados, enquanto ainda há margem.
- Já em vigor: obrigações de divulgação para chatbots e conteúdos de IA ao abrigo do artigo 50.º
- Já em vigor: poderes da Comissão para fazer cumprir as regras aplicáveis aos modelos de IA de finalidade geral
- Adiado para dezembro de 2027: obrigações dos sistemas de risco elevado independentes (prorrogação de 16 meses)
- Adiado para cerca de dezembro de 2027: sistemas de risco elevado integrados em produtos (prorrogação de 12 meses)
- Sem alterações: o nível de exigência de base em matéria de governação de dados do artigo 10.º, que continua a exigir uma proveniência dos conjuntos de dados documentada e defensável
Tratar o adiamento como uma autorização para esperar é o erro mais comum que as equipas de IA das empresas estão a cometer neste trimestre. As obrigações mais importantes - uma governação de dados defensável e verificável de forma contínua - são as que mais tempo demoram a construir corretamente. Veja como a ROOTKey ancora os dados de treino e de inferência de IA para uma verificação contínua e pronta para auditoria.