
Introdução
A Alemanha transpôs a NIS2 para o direito nacional antes de muitos dos seus pares da UE, e a sua agência federal de cibersegurança, o BSI, é hoje o sinal precoce mais claro de como a aplicação da NIS2 decorre efetivamente na prática quando uma autoridade de supervisão dispõe de um mandato legal operacional. Já foram emitidas cerca de 47 ordens formais ao abrigo da implementação alemã da NIS2 - um volume que diz mais sobre os padrões prováveis de fiscalização no resto da UE do que qualquer coima isolada até agora.
O que significa, na prática, uma 'ordem formal'
Uma ordem formal de supervisão situa-se um passo antes de uma coima. Normalmente, determina que uma entidade regulada corrija uma lacuna específica identificada - uma medida de gestão de riscos em falta, um processo de notificação de incidentes incompleto, um requisito de segurança da cadeia de abastecimento por tratar - dentro de um prazo definido, sendo a coima a consequência do incumprimento da própria ordem e não da lacuna original. O elevado número de ordens face às coimas confirmadas sugere que as autoridades de supervisão alemãs estão, até agora, a utilizar a escala gradual de fiscalização tal como foi concebida: identificar lacunas, determinar a correção e reservar as coimas para as entidades que não as colmatam depois de lhes ser determinado que o façam.
O que as ordens visam na prática
- Procedimentos de resposta e notificação de incidentes incompletos ou não testados
- Avaliação insuficiente dos riscos da cadeia de abastecimento e de terceiros
- Medidas de gestão de riscos em falta ou inadequadas nas dez categorias especificadas no artigo 21.º da NIS2
- Discrepâncias entre a política de segurança documentada e a prática operacional demonstrável
A lacuna recorrente: a política existe, a prova não
O padrão que emerge da atividade inicial de fiscalização na Alemanha reflete o que já veio à tona no reduzido número de coimas confirmadas noutros pontos da UE: raramente as organizações são visadas por não terem política nenhuma. São visadas por não conseguirem demonstrar, com provas, que uma política documentada estava efetivamente a funcionar como descrito nas datas relevantes. Um plano de resposta a incidentes escrito que nunca foi testado, ou uma avaliação de riscos da cadeia de abastecimento que existe como documento estático em vez de um registo atualizado de forma contínua, parecem ambos idênticos, no papel, a um programa bem gerido - até que um auditor peça provas em vez de uma descrição.
O que isto sinaliza para as organizações em jurisdições com uma fiscalização menos madura
A maturidade da supervisão alemã está à frente de grande parte da UE, o que faz do seu padrão de fiscalização uma antevisão útil e não uma preocupação específica da Alemanha. As organizações que operam em jurisdições onde a supervisão da NIS2 é mais recente ou menos ativa devem ler o volume de ordens da Alemanha como uma antevisão daquilo em que tenderão a centrar-se as auditorias que um dia irão enfrentar - e não como prova de que a sua jurisdição é mais segura.
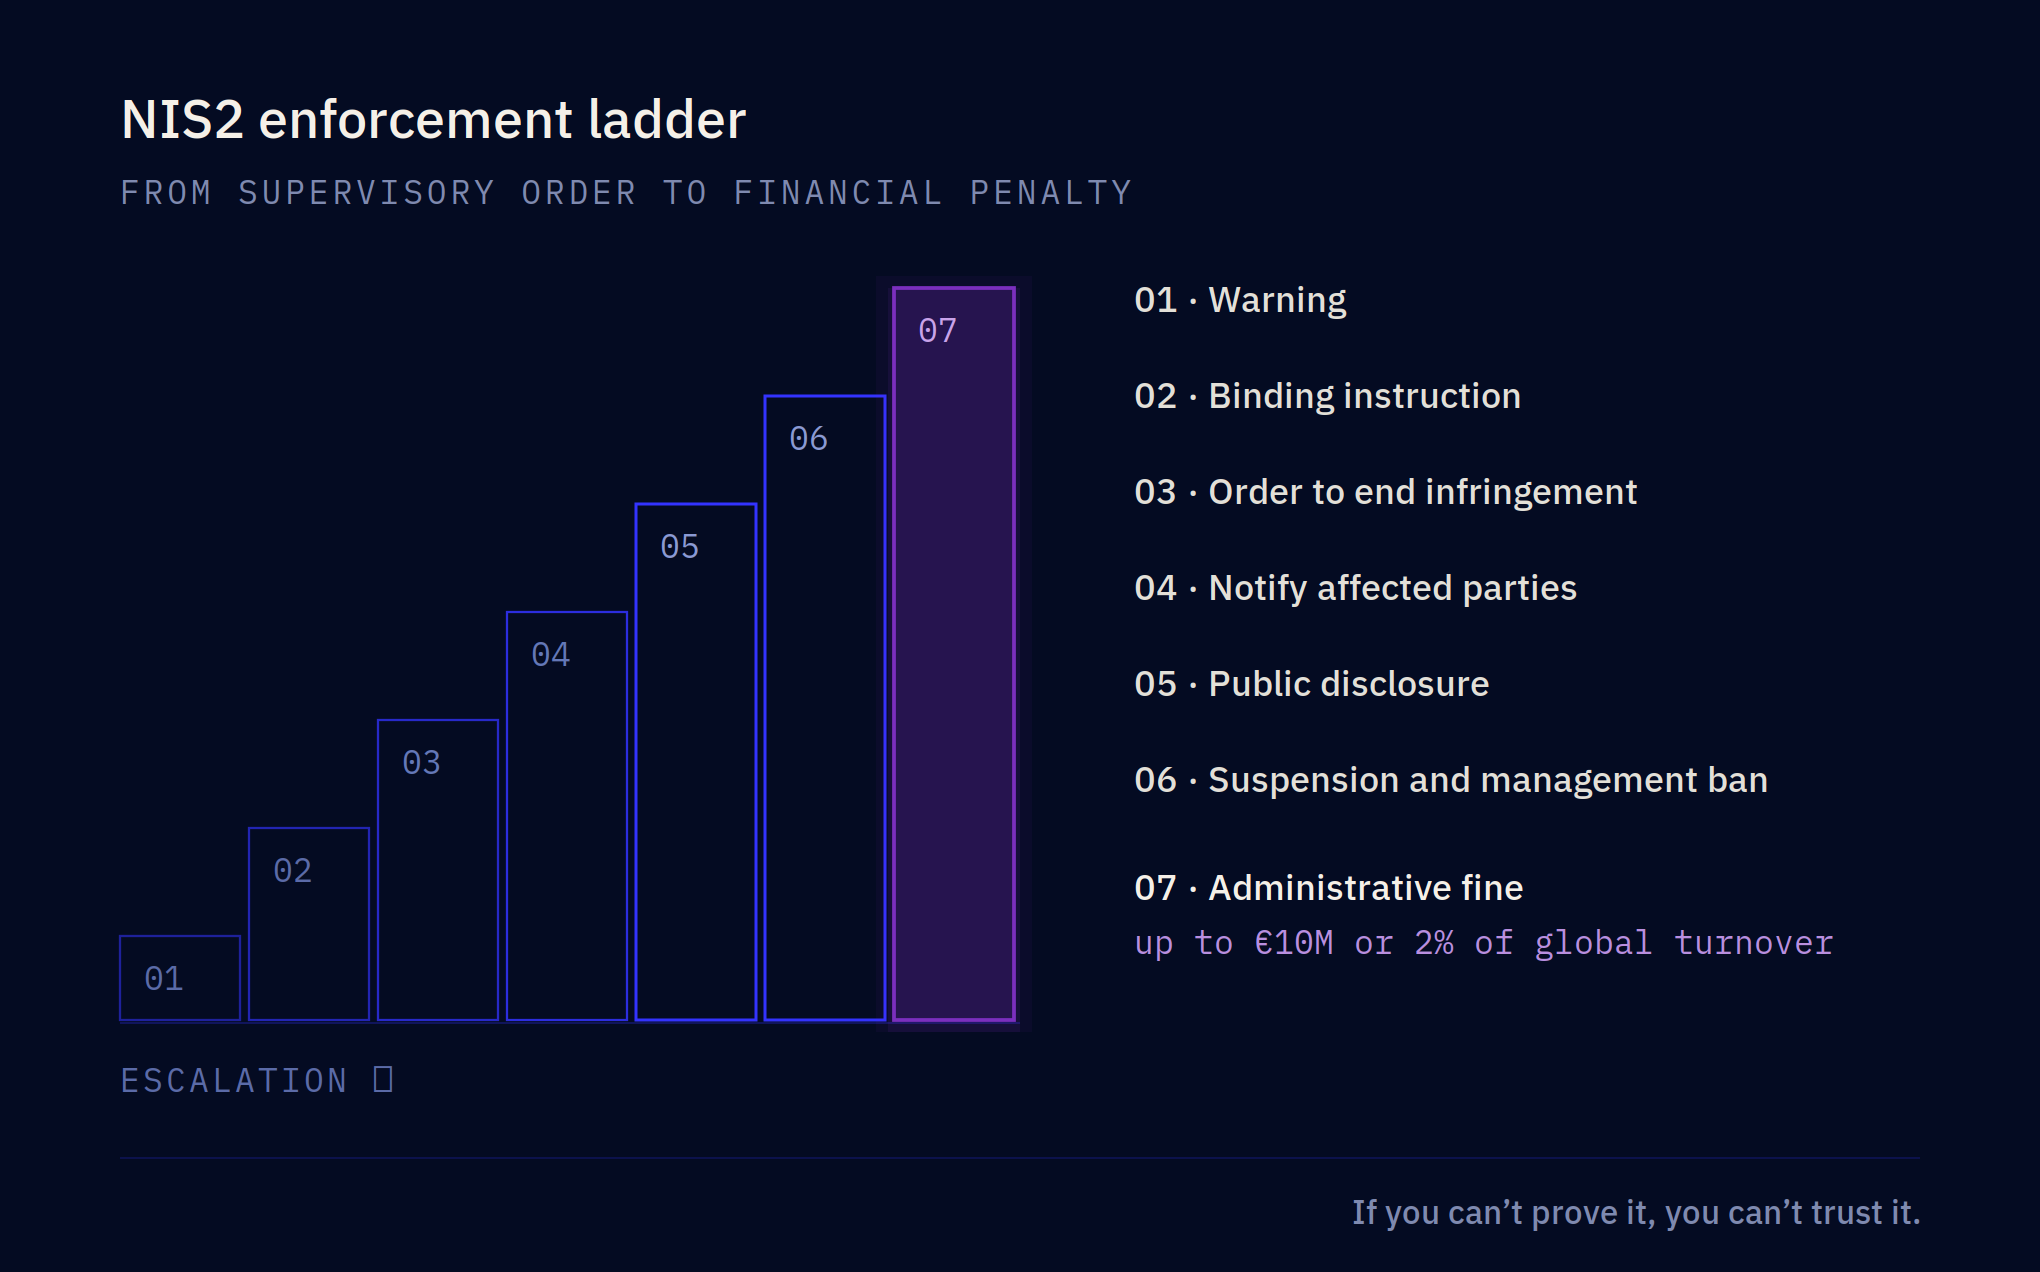
A vaga de fiscalização na Alemanha é uma antevisão, não uma exceção - a lacuna que continua a encontrar está entre a política documentada e a prática comprovável. Veja como a ROOTKey transforma a política de conformidade em prova contínua e pronta para auditoria.