Introdução
Os lançamentos de julho têm um tema em comum: transformar as provas de conformidade de algo que se reúne quando é pedido em algo que está sempre pronto. Este mês trouxe a retenção automatizada de dados, relatórios de conformidade com um clique ao nível da organização e do cofre, um painel redesenhado transversal a todas as organizações e uma visibilidade mais clara da utilização em todos os planos.
Novidades deste mês
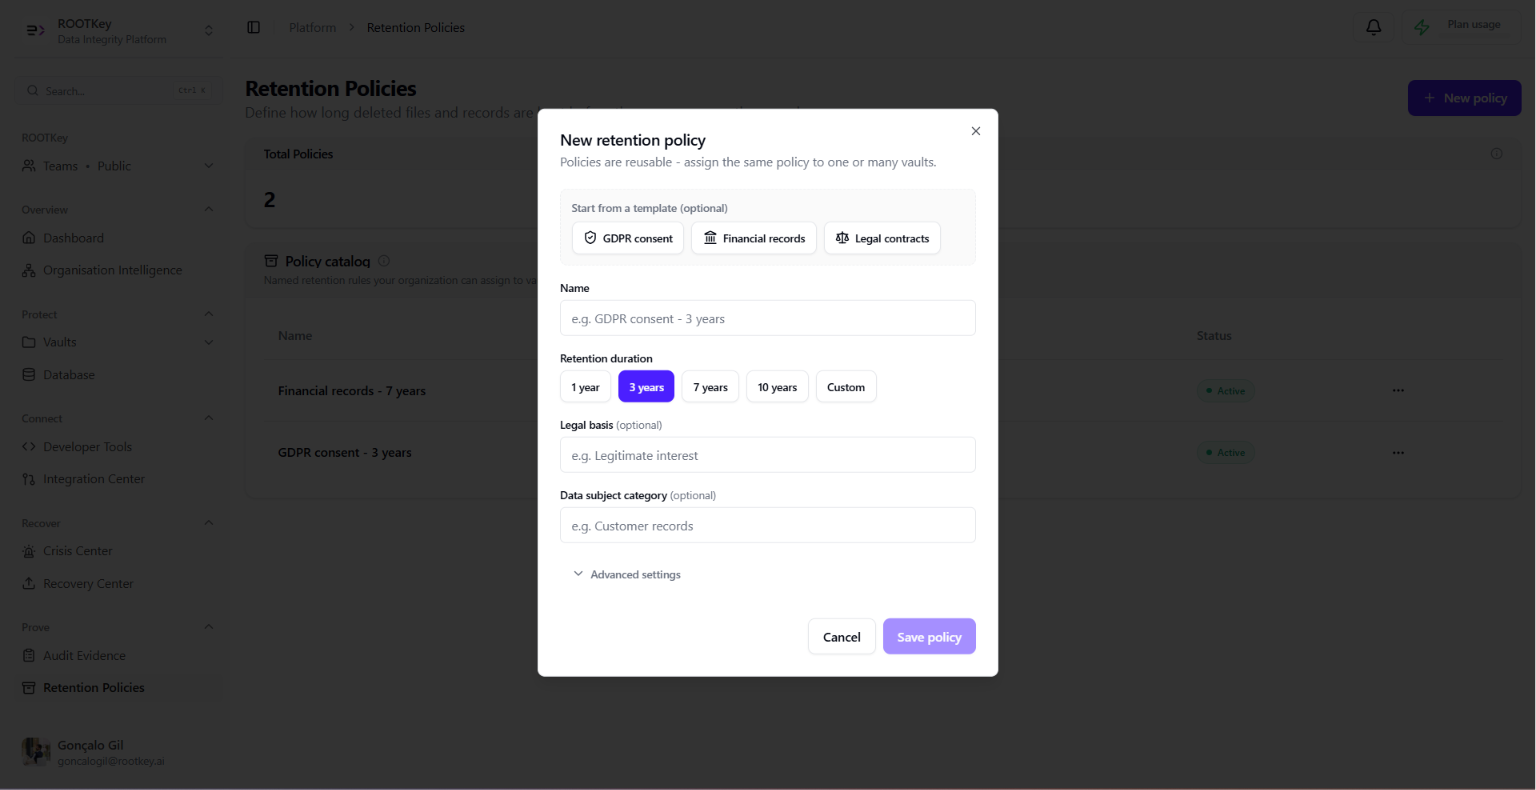
Políticas de retenção automatizadas
A ROOTKey suporta agora políticas de retenção nomeadas e reutilizáveis, que podem ser atribuídas a qualquer cofre. Depois de associada uma política, a plataforma avalia diariamente cada ficheiro face ao respetivo prazo de retenção, envia um alerta por e-mail à medida que o prazo se aproxima e, quando configurado, executa automaticamente a purga, com uma supressão do conteúdo no próprio ficheiro que preserva o registo de auditoria sem preservar os dados subjacentes. Para as equipas de conformidade que trabalham ao abrigo do princípio da limitação da conservação do RGPD ou das obrigações de gestão de dados da NIS2, isto fecha uma lacuna que a maioria das organizações ainda gere manualmente numa folha de cálculo: saber o que deveria ter sido eliminado e provar que o foi.
Relatórios de conformidade ao nível da organização e do cofre
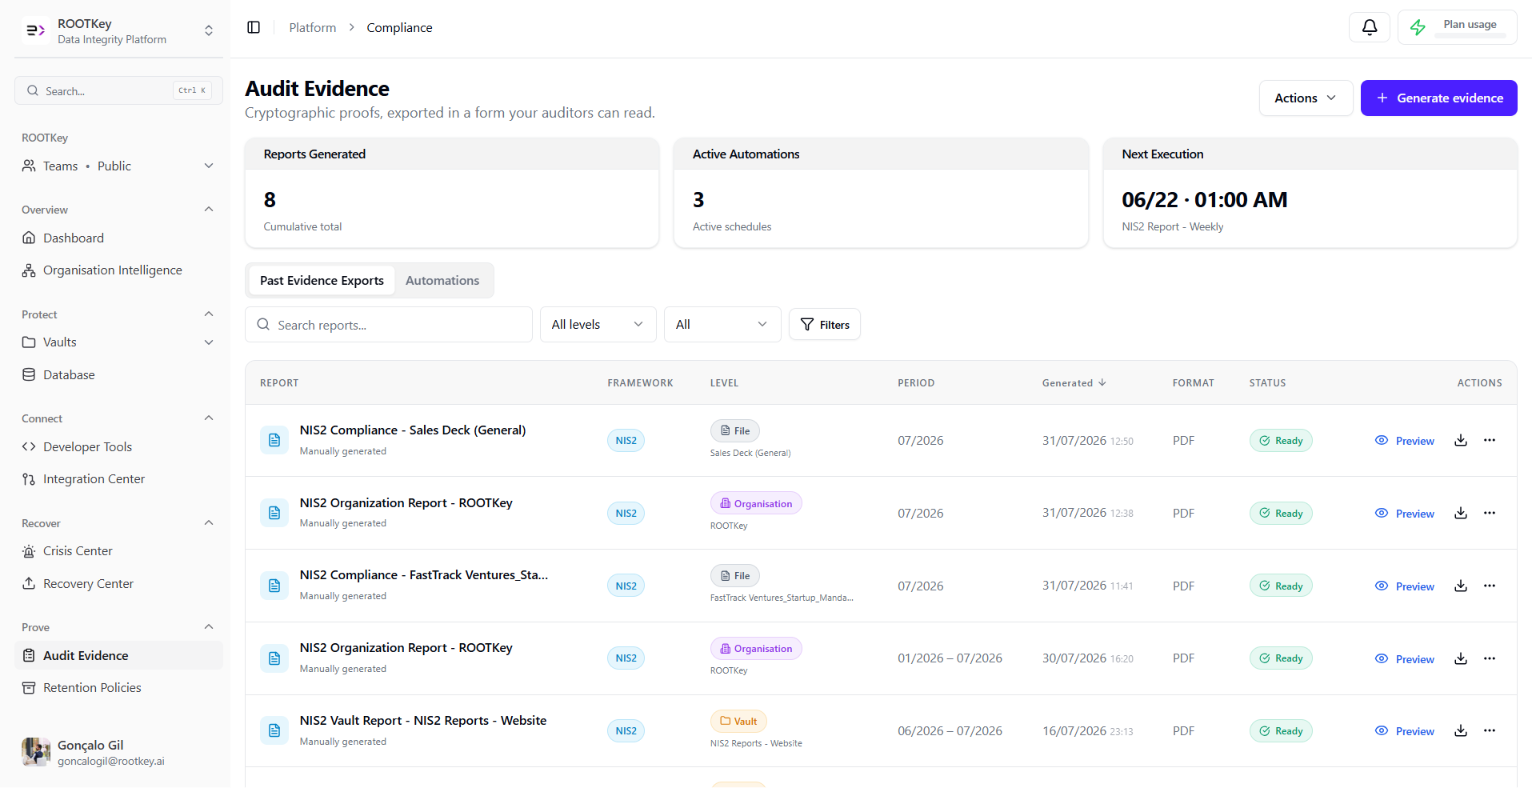
Os responsáveis pela conformidade podem agora gerar um relatório pronto para auditoria que abrange uma organização inteira, e não apenas um único cofre. O relatório ao nível da organização agrega o estado de integridade, a atividade e o cumprimento das políticas em todos os cofres e equipas, dando um único documento para entregar a um auditor ou a uma entidade reguladora. O relatório ao nível do cofre que já existia foi também alargado para abranger vários ficheiros e atividades de uma só vez, e um separador dedicado aos relatórios de conformidade surge agora diretamente na página de detalhe do ficheiro, para que as provas relativas a um único documento nunca estejam a mais de um clique de distância.
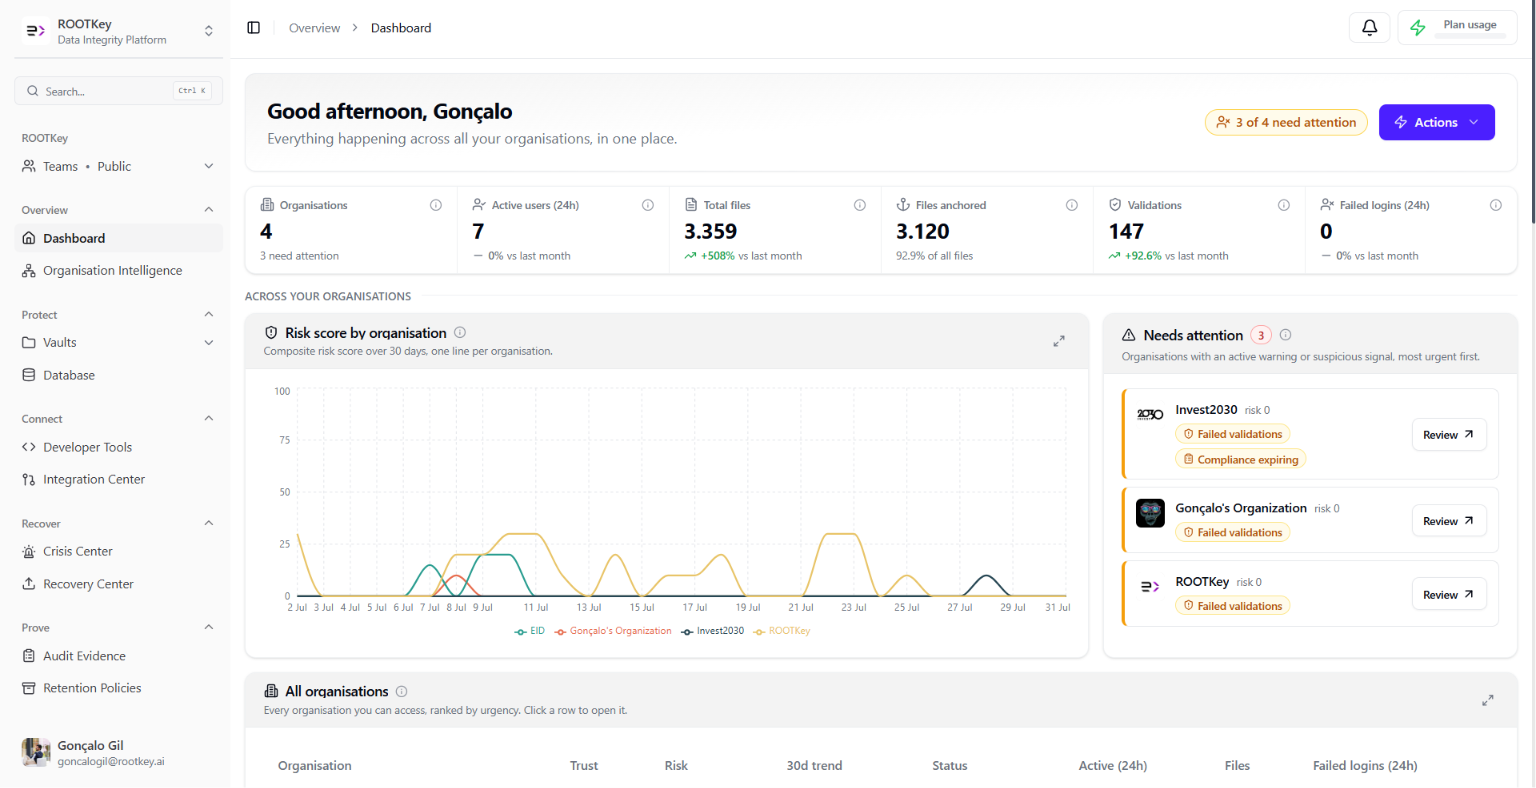
Um painel de visão global redesenhado
O painel principal foi reconstruído como uma visão global centrada no utilizador, que abrange todas as organizações a que um utilizador pertence, em vez de obrigar a alternar entre contextos de organização para ver o quadro completo. Onze novos endpoints de agregação suportam este redesenho e dão aos clientes com várias entidades (integradores, revendedores e estruturas de holding com várias filiais reguladas) um único ecrã que mostra, num relance, a integridade e a postura de conformidade de todas as organizações.
Visibilidade mais clara da utilização
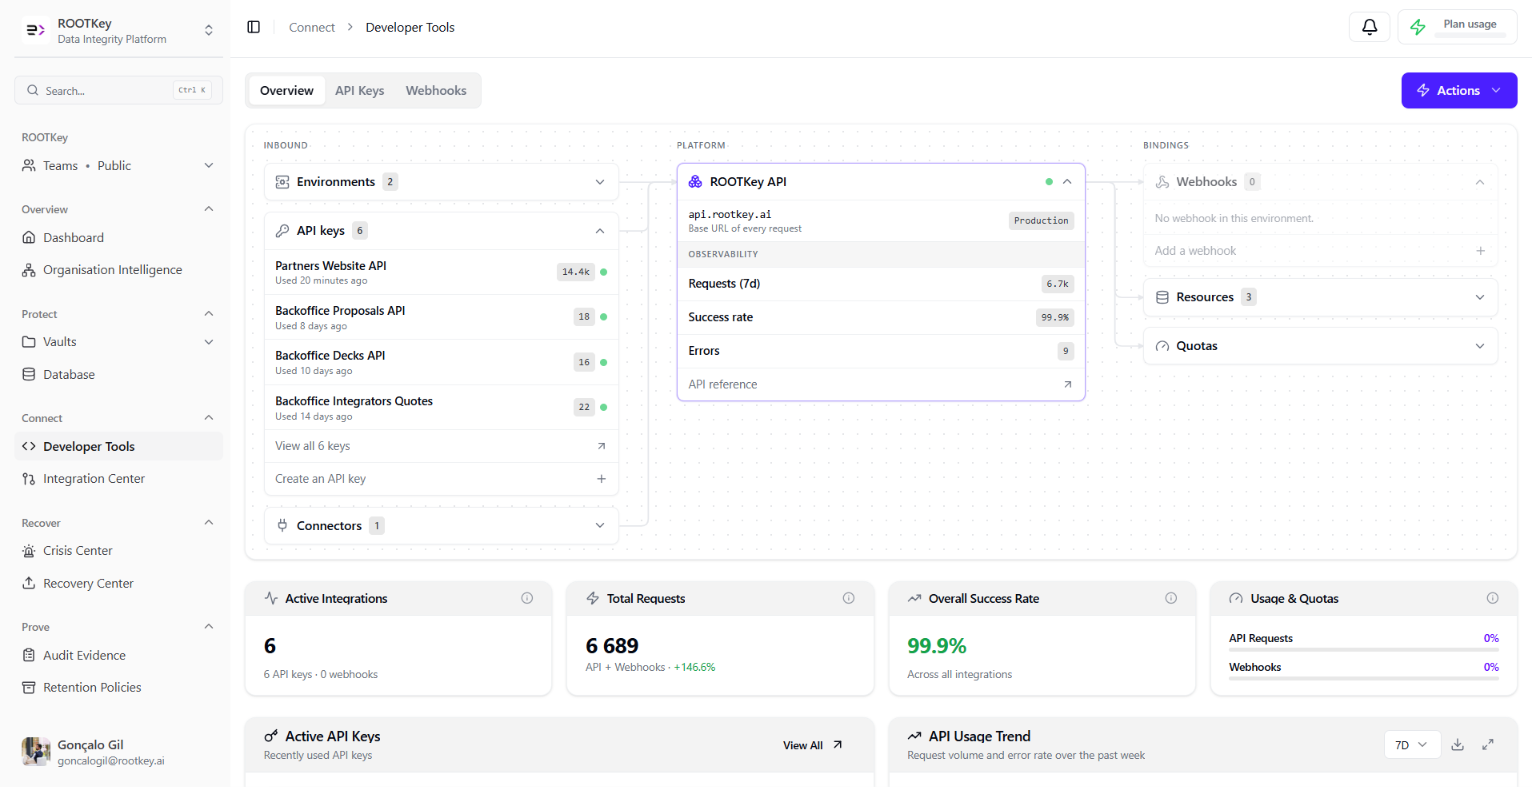
Um indicador de utilização permanente e uma nova vista de impacto da utilização mostram agora claramente, em qualquer momento do ciclo de faturação, quão perto uma organização está dos limites do seu plano - antes de uma quota ser atingida, e não depois. Em conjunto com o controlo do acesso às funcionalidades de acordo com o plano, agora aplicado de forma consistente tanto na camada da API como na da interface, isto elimina a incerteza que antes acompanhava o aumento da utilização num número crescente de cofres e integrações.
- Políticas de retenção automatizadas com purga agendada e alertas de prazo
- Relatórios de conformidade de toda a organização, abrangendo todos os cofres e equipas
- Um separador dedicado aos relatórios de conformidade na página de detalhe do ficheiro
- Um painel de visão global redesenhado, transversal a todas as organizações
- Visibilidade permanente da utilização e limites de plano mais claros
- Uma nova página pública para partilhar ficheiros verificados fora da sua organização
Todas as funcionalidades acima já estão disponíveis. Se a sua equipa ainda não configurou políticas de retenção nem gerou um relatório de conformidade de toda a organização, ambos são um bom ponto de partida para este mês. Inicie sessão no seu painel para os experimentar.